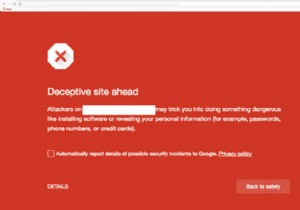
धोखाधड़ी वाली वेबसाइट चेतावनी तब दिखाई देती है जब हैकर्स आपकी वेबसाइट में घुस जाते हैं और उस पर मैलवेयर अपलोड करते हैं। Google नहीं चाहता कि उसके कोई भी वेब यूजर्स आपकी साइट पर जाएं और मैलवेयर को और फैलाएं। इसलिए, Google Safe Browsing आपकी साइट को 'धोखाधड़ी वाली साइट आगे' नोटिस से प्रभावित करता है।
अब, Google Chrome ब्राउज़र पर नोटिस इस पूरे मामले का सबसे बुरा हिस्सा लगता है, है ना?
लेकिन वास्तविकता यह है कि सूरज के नीचे लगभग हर वेब ब्राउज़र Google Safe Browsing का भी उपयोग करता है। इसलिए, अगर आप Chrome पर नोटिस देख रहे हैं, तो आप इसे Safari, Firefox, Vivaldi, और यहां तक कि GNOME वेब ब्राउज़र पर अपनी साइट लोड करने का प्रयास करते समय भी देखेंगे।
आप इस मुद्दे को हल कर सकते हैं, लेकिन आपको नोटिस के मूल कारण को ढूंढने और हटाने में तेजी से कार्य करने की आवश्यकता है, और फिर अपने पेजों को Google पर पुनः इंडेक्स करवाना होगा।
अगर यह तकनीकी या डराने वाला लगता है, तो चिंता न करें। हम यहां मदद के लिए हैं।
संक्षेप में: धोखाधड़ी वाली साइट नोटिस को हटाने के लिए, आपको पहले अपनी साइट पर मैलवेयर हटाना होगा। फिर, Google Search Console पर समीक्षा अनुरोध सबमिट करें ताकि नोटिस हटा दिया जाए। 1-3 दिनों में, Google स्थिति अपडेट करेगा और धोखाधड़ी वाली साइट चेतावनी को हटा देगा।
और कुछ अक्सर पूछे जाने वाले प्रश्न जिनमें आपकी वेबसाइट को सुरक्षित करने के बाद क्या करना है।
चलिए शुरू करते हैं।
"धोखाधड़ी वाली साइट आगे" चेतावनी क्या है?
इससे पहले कि हम खोज परिणामों में आपकी वेबसाइट पर धोखाधड़ी वाली साइट आगे चेतावनी को बायपास करने का प्रयास करें, आइए समझने की कोशिश करें कि इसका क्या मतलब है।

"धोखाधड़ी वाली साइट आगे" चेतावनी Google ब्लैकलिस्ट का एक विस्तार है। दूसरे शब्दों में, अगर आपकी वेबसाइट मैलवेयर से संक्रमित है, तो Google धोखाधड़ी वाली वेबसाइट चेतावनी डालता है। अब, चूंकि मैलवेयर हमलों के विभिन्न प्रकार हैं, Google प्रत्येक स्थिति से निपटने के लिए विभिन्न नोटिफिकेशन का भी उपयोग करता है। आप अपनी साइट पर "आगे रिपोर्ट की गई फ़िशिंग वेबसाइट" चेतावनी भी देख सकते हैं।
आइए सरल बनाते हैं। Google द्वारा आपकी वेबसाइट को धोखाधड़ी वाली साइट आगे चेतावनी के साथ फ़्लैग करने के 2 मुख्य कारण हैं:
- फ़िशिंग घोटाले
- मैलवेयर संक्रमण
इस लेख के दौरान, हम प्रत्येक स्थिति को संभालने के सबसे सरल संभव तरीके को कवर करेंगे। चलिए शुरू करते हैं।
कैसे पुष्टि करें कि आपकी वेबसाइट Google Chrome धोखाधड़ी वाली साइट आगे दिखाती है?
यह काफी संभव है कि आप अपनी वेबसाइट को खोजते समय "धोखाधड़ी वाली साइट आगे" के लिए Google Chrome ब्राउज़र चेतावनी न देखें।
वास्तव में, कई व्यवसाय मालिकों को उनके नियमित ग्राहकों या किसी तीसरे पक्ष द्वारा चेतावनी संदेश के बारे में सूचित किया जाता है। यह पता लगाने का सबसे खराब संभव तरीका है क्योंकि आपके ग्राहक आपके साथ अपनी व्यक्तिगत जानकारी को जोखिम में डाल रहे हैं।
तो, आइए 5 मिनट लें यह पुष्टि करने के लिए कि आपकी वेबसाइट पर वास्तव में Google Chrome धोखाधड़ी वाली साइट आगे चेतावनी है या नहीं। ऐसा करने के 5 तरीके हैं और उनमें से प्रत्येक में केवल एक मिनट या उससे अधिक समय लगता है:
- दूसरे कंप्यूटर से अपनी वेबसाइट पर जाएं
- अपनी वेबसाइट पर जाने के लिए इनकॉग्निटो मोड का उपयोग करें
- Google Search Console से सुरक्षा नोटिफिकेशन के लिए अपना ईमेल जांचें
- चेतावनी संदेश के लिए Google Safe Browsing जांचें
- सुरक्षा नोटिफिकेशन के लिए Google Search Console जांचें
पहली और दूसरी विधि आमतौर पर सत्यापित करने के लिए पर्याप्त हैं। अन्य तीन विधियां उचित परिश्रम हैं। अगर आप पहली दो विधियों का उपयोग करके उस सबूत को ढूंढते हैं जिसे आप ढूंढ रहे हैं, तो आप बस अगले खंड पर जा सकते हैं कि संदेश को कैसे हटाया जाए।
धोखाधड़ी वाली साइट आगे चेतावनी के लिए Google Safe Browsing जांचें
अगर आपकी वेबसाइट के कंटेंट पर धोखाधड़ी वाली वेबसाइट नोटिस है तो आपको Google Search Console से एक नोटिफिकेशन मिलेगा।
लेकिन क्या होगा अगर आपका Search Console सेट नहीं है?
इसे सही ढंग से सेट करना, साइटमैप अपलोड करना, और Google को लिंक्स का विश्लेषण करने के लिए इंतजार करना थोड़ा समय ले सकता है। इसलिए, सरल समाधान है Google Safe Browsing पर जाएं और धोखाधड़ी वाली वेबसाइट चेतावनी की जांच करें।

एकमात्र समस्या यह है कि Google Safe Browsing आपकी वेबसाइट को हुए नुकसान की सीमा का विश्लेषण नहीं करता या आपको यह नहीं बताता कि धोखाधड़ी वाली साइट आगे चेतावनी को कैसे बायपास करें।
सुरक्षा नोटिफिकेशन के लिए Google Search Console जांचें
अपने Google Search Console पर, Security टैब पर जाएं:

संक्रमित पेजों पर जाएं:

यह आपको सभी प्रभावित पेजों की एक सूची देगा और आपकी वेबसाइट को हुए नुकसान का आकलन करने के लिए आपको अगले कदम उठाने की सूची को कम करने में मदद कर सकता है।
आपकी साइट पर धोखाधड़ी वाली साइट आगे चेतावनी क्यों है
Google का सर्च इंजन इसलिए फलता-फूलता है क्योंकि यह खोज प्रश्नों के लिए प्रासंगिक, उपयोगी परिणाम प्रदान करता है। अगर उन परिणामों ने इंटरनेट पर कुछ वायरस या मैलवेयर फैलाना शुरू कर दिया, तो यह उनके व्यवसाय को अपंग कर देगा। यही कारण है कि Google Safe Browsing आपकी वेबसाइट को फ़्लैग करता है अगर उस पर मैलवेयर है।
हम अब लंबे समय से वर्डप्रेस सुरक्षा व्यवसाय में हैं, और आपकी वेबसाइट पर "धोखाधड़ी वाली साइट आगे" चेतावनी होने का सबसे संभावित कारण मैलवेयर संक्रमण है।
मैलवेयर-संक्रमित वेबसाइट्स का उपयोग अन्य डिवाइसेज पर वायरस, कीलॉगर्स, और ट्रोजन फैलाने के लिए किया जाता है। इनका उपयोग अन्य हैक और दुर्भावनापूर्ण हमलों को सुविधाजनक बनाने के लिए भी किया जा सकता है। अंततः, इनका उपयोग लॉगिन क्रेडेंशियल्स और वित्तीय जानकारी जैसे महत्वपूर्ण डेटा चुराने के लिए किया जाता है।
ये कुछ विशिष्ट संक्रमण हैं जिन्हें हमने देखा है जो धोखाधड़ी वाली साइट आगे चेतावनी को ट्रिगर करते हैं:
- फ़िशिंग एक सोशल इंजीनियरिंग अटैक है, जिसका अर्थ है कि हैकर ने एक आभासी आधिकारिक वेबपेज सेट किया है ताकि विजिटर को जानबूझकर अपनी जानकारी छोड़ने के लिए बरगलाया जा सके। यह एक वेबसाइट को धोखाधड़ी के रूप में फ़्लैग किए जाने का सबसे बड़ा कारण है, भले ही Google Safe Browsing के पास फ़िशिंग वेबसाइट्स को फ़्लैग करने के लिए एक समर्पित चेतावनी हो।
- एम्बेडेड सोशल इंजीनियरिंग कंटेंट दुर्भावनापूर्ण लिंक्स और अवैध व्यवसाय को बढ़ावा दे सकता है, आमतौर पर विज्ञापनों या पॉपअप के रूप में। लेकिन ये आपके वेब यूजर्स को दुर्भावनापूर्ण फ़िशिंग वेबसाइट पर भी रीडायरेक्ट कर सकते हैं। अक्सर, यह एम्बेडेड कंटेंट एडमिनिस्ट्रेटर्स से छिपा होता है, इसलिए केवल विजिटर्स उन्हें देखते हैं।
- वर्डप्रेस XSS अटैक आपकी वेबसाइट में कमजोरियों का फायदा उठाकर आपके फ्रंटएंड या बैकएंड कोड में दुर्भावनापूर्ण जावास्क्रिप्ट डाल सकते हैं।
- SQL इंजेक्शन अटैक वेबसाइट के डेटाबेस में घुसपैठ करने, संशोधित करने और नष्ट करने के लिए उपयोग किए जा सकते हैं। इसका उपयोग पूरे डेटाबेस की एक कॉपी हैकर को भेजने के लिए भी किया जा सकता है।
- आपके SSL सर्टिफिकेट की गलत स्थापना कभी-कभी चेतावनी दिखाने का कारण बन सकती है, क्योंकि आपकी वेबसाइट पर अब प्रभावी रूप से 2 अलग-अलग वेबसाइट्स से कंटेंट दिख रहा है: HTTPS वाला और HTTP वाला। इसे आमतौर पर मिक्स्ड कंटेंट चेतावनी के रूप में जाना जाता है, क्योंकि Google HTTP और HTTPS वेबसाइट्स को अलग-अलग संस्थाओं के रूप में मानता है।
सबसे बुरा हिस्सा? इनमें से कोई भी अटैक यूजर से कुछ भी करने की आवश्यकता नहीं रखता। Google आपकी साइट को दुर्भावनापूर्ण स्क्रिप्ट और विज्ञापनों को लोड करने का प्रयास करने के लिए फ़्लैग करेगा।
मैलवेयर संक्रमण के अलावा, Google आपकी वेबसाइट को फ़्लैग भी करेगा अगर, जैसा कि वे वाक्यांश देते हैं, आपके पास "अपर्याप्त रूप से लेबल की गई तृतीय-पक्ष सेवाएं" हैं। इस Google-भाषा का अर्थ है कि अगर आप किसी अन्य इकाई की ओर से एक वेबसाइट संचालित कर रहे हैं लेकिन आपने इसे अपनी वेबसाइट पर स्पष्ट रूप से नहीं बताया है, तो आपके कंटेंट को धोखाधड़ी माना जा सकता है।
नोट: प्रमाणीकरण या भुगतान गेटवे जैसी चीजों के लिए उद्योग मानक सेवाओं का उपयोग करना अच्छा अभ्यास है। कारण यह है कि ये सेवाएं स्थापित हैं और अच्छी सुरक्षा प्रथाओं का पालन करती हैं।
धोखाधड़ी वाली साइट आगे चेतावनी को कैसे हटाएं?
अब तक आपको पता होना चाहिए कि आपकी वेबसाइट पर Google Chrome धोखाधड़ी वाली साइट आगे नोटिस है या नहीं और वास्तव में आप इसे अपनी वेबसाइट पर क्यों देख रहे हैं।
अपनी वेबसाइट से धोखाधड़ी वाली साइट आगे चेतावनी को एक बार और सभी के लिए ठीक करने का समय आ गया है।
और हम इसे 4 चरणों में करने जा रहे हैं:
- चरण 1: अपनी वेबसाइट को हुए नुकसान का आकलन करें
- चरण 2: मैलवेयर हटाएं
- चरण 3: एक समीक्षा अनुरोध सबमिट करें
- चरण 4: भविष्य के हमलों को रोकें
यह बहुत काम है, चलिए सीधे इस पर आते हैं।
चरण 1: अपनी वेबसाइट को हुए नुकसान का आकलन करें
Google Search Console पर वापस जाएं और Security टैब पर जाएं और संक्रमित पेज सेक्शन पर क्लिक करें। अगर आप अब तक लेख का पालन कर रहे हैं, तो आपको पहले से ही पता होना चाहिए कि यह कैसे करना है। अगर नहीं, तो पिछले खंड पर एक नज़र डालें।
'Detected Issues' सेक्शन में 'Learn More' पर क्लिक करें और समझें कि संक्रमण कहां है:
- एक पेज पर? (उदाहरण: blog.example.com/pages/page1.php)
- पेजों के समूह में? (उदाहरण: blog.example.com/pages/)
- एक पोस्ट में? (उदाहरण: blog.example.com/post1/)
- पूरे ब्लॉग में? (उदाहरण: blog.example.com/)
- पूरे डोमेन या सबडोमेन में? (उदाहरण: example.com)

ऊपर के स्क्रीनशॉट में, आप देख सकते हैं कि संक्रमण 'Photos' सबडायरेक्टरी में है।
नुकसान का आकलन करने से आपको स्थिति को जल्दी और कुशलता से ठीक करने में मदद मिलेगी।
अगला, वह तारीख जांचें जब Google को संदिग्ध कंटेंट मिला था। आप 'Security' टैब के 'Detected Issues' सेक्शन में सूचीबद्ध URLs के आगे सटीक तारीखें देख सकते हैं।

Google Safe Browsing और अन्य ऑनलाइन मैलवेयर स्कैनर्स धोखाधड़ी वाली साइट आगे चेतावनी संदेश को पार करने के बारे में हमेशा बहुत सारी जानकारी प्रदान नहीं करते। यह जानना कि संदेश कब ट्रिगर हुआ था, आपको उस तारीख से ठीक पहले आपके द्वारा किए गए कार्यों को कम करने में मदद करेगा। क्या आपने एक नई थीम इंस्टॉल की? एक प्लगइन अपडेट किया? नए प्लगइन्स इंस्टॉल किए?
नोट: यह हमेशा मैलवेयर को इंगित करने का एक प्रभावी तरीका नहीं है। ऐसे उदाहरण हैं जहां मैलवेयर कुछ समय के लिए निष्क्रिय रहता है इससे पहले कि यह हैक के वास्तविक लक्षण दिखाना शुरू करे।
तो, अगर यह मदद नहीं करता है, तो आप उन संक्रमित पेजों के लिए 'Fetch as Google' आज़मा सकते हैं यह समझने के लिए कि क्या गलत हुआ:

यह आपको मूल समस्या के बारे में पर्याप्त से अधिक बताना चाहिए। अगला, आपको अपनी वेबसाइट से मैलवेयर हटाने की आवश्यकता होगी।
चरण 2: मैलवेयर हटाएं
अपनी वेबसाइट से मैलवेयर हटाना एक सरल कार्य नहीं है और इसे हल्के में नहीं लिया जाना चाहिए। गलत कार्रवाइयों का सेट आपकी वेबसाइट को पूरी तरह से बर्बाद कर सकता है।
कहा जा रहा है, अगर आप अपनी वेबसाइट से "धोखाधड़ी वाली साइट आगे" नोटिस को ठीक करना चाहते हैं तो आपको अपनी वेबसाइट से मैलवेयर हटाने की आवश्यकता है।
अब, इसे संभालने के दो तरीके हैं:
- वर्डप्रेस सुरक्षा स्कैनर और क्लीनर का उपयोग करके अपनी वेबसाइट को साफ़ करें
- अपनी वेबसाइट को मैन्युअल रूप से साफ़ करें (अनुशंसित नहीं)
हम इस बात पर पर्याप्त जोर नहीं दे सकते जब हम कहते हैं कि — जब तक आप ठीक से नहीं जानते कि आप क्या कर रहे हैं, अपनी वेबसाइट को मैन्युअल रूप से सुरक्षित करने की कोशिश न करें।
वर्डप्रेस सुरक्षा प्लगइन के साथ अपनी वेबसाइट को कैसे साफ़ करें
हम आपको ऑनलाइन मैलवेयर स्कैनर्स का उपयोग करने के बजाय वर्डप्रेस सुरक्षा स्कैनर इंस्टॉल करने के लिए अत्यधिक प्रोत्साहित करते हैं और यहां बताया गया है क्यों:
- Google Safe Browsing आपकी वेबसाइट पर मैलवेयर क्या कर रहा है इसे फ़्लैग कर सकता है न कि मैलवेयर वास्तव में कहां स्थित है। यह आपको दुर्भावनापूर्ण कोड हटाने में भी मदद नहीं करता।
- क्या आप PHP, HTML, Javascript, और डेटाबेस प्रबंधन जानते हैं? अगर नहीं, तो अधिकांश दुर्भावनापूर्ण स्क्रिप्ट और विज्ञापन आपको नियमित कोड के समान ही दिखेंगे।
- मान लें कि आप कोडिंग और वेबसाइट कैसे काम करती है समझते हैं। आप अपनी वेबसाइट पर सभी फाइलों और डेटाबेस टेबल्स को दुर्भावनापूर्ण कोड और थर्ड-पार्टी स्क्रिप्ट्स के लिए खंगालने और इसे हटाने के लिए कितना समय आवंटित कर सकते हैं?
सरल शब्दों में: जब तक आप इसमें समर्थक नहीं हैं, अपने दम पर मैलवेयर हटाने की कोशिश न करें। यह एक बुरा विचार है और यह आपकी वेबसाइट को पूरी तरह से बर्बाद कर सकता है।
हम अत्यधिक अनुशंसा करते हैं कि आप MalCare के लिए साइन अप करें।
MalCare सुरक्षा उपकरणों का एक व्यापक सूट है जो आपके वर्डप्रेस वेबसाइट्स को मैलवेयर के खिलाफ स्कैन, साफ़ और सुरक्षित करेगा। अन्य वर्डप्रेस सुरक्षा प्लगइन्स के विपरीत, MalCare नए और अज्ञात साइबर सुरक्षा खतरों का सामना करने के लिए उन्नत लर्निंग एल्गोरिदम का उपयोग करता है।

यह सब नहीं है। MalCare के साथ, आपको यह भी मिलता है:
- 3 मिनट या उससे कम में एक-क्लिक त्वरित मैलवेयर हटाना;
- स्वचालित मैलवेयर पहचान;
- दैनिक मैलवेयर स्कैनर;
- शक्तिशाली सुरक्षात्मक सुविधाएं;
आपको यह सब $99/वर्ष और शून्य छिपी लागत के लिए मिलता है।
MalCare के लिए साइन अप करें और आज ही अपनी हैक्ड वर्डप्रेस वेबसाइट को साफ़ करें।
अपनी वेबसाइट को मैन्युअल रूप से कैसे साफ़ करें (अनुशंसित नहीं)
फिर से, अपनी वेबसाइट को मैन्युअल रूप से साफ़ करना एक बहुत बुरा विचार है। हम किसी भी परिस्थिति में इसकी अनुशंसा नहीं करते।
लेकिन अगर आप जोखिमों को समझते हैं और अभी भी DIY-शैली में मैलवेयर हटाना चाहते हैं, तो आपको यह समझने की आवश्यकता है कि हैक्ड वेबसाइट को साफ़ करने के 4 प्राथमिक चरण हैं:
- सर्वर पर फाइलों को दुर्भावनापूर्ण कोड के लिए स्कैन करें;
- डेटाबेस टेबल्स को दुर्भावनापूर्ण कमांड के लिए स्कैन करें;
- बैकडोर्स और घोस्ट एडमिन अकाउंट्स ढूंढें;
- और अंत में, वेबसाइट को तोड़े बिना दुर्भावनापूर्ण को हटाएं।
हर हैक्ड वेबसाइट के लिए, हैक के संकेतक हैं जिन्हें आप ढूंढ सकते हैं। इस खंड में, हम एक समझौता की गई वेबसाइट के संकेतों को देखेंगे और उनके साथ आने वाले दुर्भावनापूर्ण कोड को हटाने का प्रयास करेंगे।
लेकिन शुरू करने से पहले, अपनी वेबसाइट का पूरा बैकअप लें। अगर आप अपनी वेबसाइट को बर्बाद कर देते हैं, तो यह बैकअप आपको पटरी पर लौटने में मदद करेगा।
#1 सर्वर पर फाइलों को दुर्भावनापूर्ण एक्जीक्यूटेबल कोड के लिए स्कैन करें
हैकर्स दुर्भावनापूर्ण कोड डालने के दो स्थान हैं — वेबसाइट पर फाइलें और इसके डेटाबेस टेबल्स। आइए फाइलों से शुरू करें क्योंकि इसमें थर्ड-पार्टी स्क्रिप्ट्स होने की अधिक संभावना है।
पूरी तरह से स्पष्ट होने के लिए, अधिकांश आधुनिक मैलवेयर एक ऐसी फाइल से कहीं अधिक परिष्कृत है जिसमें केवल दुर्भावनापूर्ण कोड होता है। अक्सर, आप वेबसाइट पर आवश्यक फाइलों में डाले गए दुर्भावनापूर्ण कोड को देखेंगे।
इन दो फोल्डर्स में संदिग्ध नाम वाली फाइलों की तलाश शुरू करें।
- wp-content
- wp-includes
ये फोल्डर हैं जिनमें कोई एक्जीक्यूटेबल फाइल नहीं होनी चाहिए। अगर यहां कोई PHP फाइलें हैं, तो यह बुरी बात है।
आप Google या अन्य ऑनलाइन मैलवेयर स्कैनर्स को जावास्क्रिप्ट फाइलों को दुर्भावनापूर्ण कोड के रूप में फ़्लैग करते हुए देख सकते हैं।
हालांकि यह सच हो सकता है, जावास्क्रिप्ट आमतौर पर फ्रंटएंड में कंटेंट इंजेक्ट करता है। सरल शब्दों में, जावास्क्रिप्ट अपने आप दुर्भावनापूर्ण गतिविधियों को एक्जीक्यूट नहीं कर सकता। मैलवेयर को जावास्क्रिप्ट फाइलों को एक्जीक्यूट करने के लिए एक PHP फंक्शन या कोड स्निपेट की आवश्यकता होती है।
तो, अगर सवाल है, "धोखाधड़ी वाली साइट आगे को कैसे पार करें," तो दुर्भावनापूर्ण जावास्क्रिप्ट को शुरू करने वाले PHP कोड को साफ़ करना कहीं अधिक प्रासंगिक है।
#2 वर्डप्रेस कोर फाइलों में दुर्भावनापूर्ण स्ट्रिंग पैटर्न की तलाश
वर्डप्रेस कोर फाइलें आवश्यक कोड से बनी होती हैं जो वेबसाइट को सामान्य रूप से कार्य करने में मदद करती हैं। यह दुर्भावनापूर्ण कोड छिपाने के लिए एक अच्छी जगह है। सादे दृष्टि में छिपाना, अगर आप करेंगे।
अधिकांश मैलवेयर पहचानने योग्य पैटर्न छोड़ेंगे जिन्हें 'स्ट्रिंग पैटर्न' कहा जाता है जिन्हें आप खोज सकते हैं। इन फाइलों में देखना शुरू करें:
- wp-config.php;
- .htaccess
- wp-activate.php
- wp-blog-header.php
- wp-comments-post.php
- wp-config-sample.php
- wp-cron.php
- wp-links-opml.php
- wp-load.php
- wp-login.php
- wp-mail.php
- wp-settings.php
- wp-signup.php
- wp-trackback.php
- xmlrpc.php
इस तरह के स्निपेट्स की तलाश करें:
- tmpcontentx
- function wp_temp_setupx
- wp-tmp.php
- derna.top/code.php
- stripos($tmpcontent, $wp_auth_key)
ये PHP फंक्शन्स हैं जो आमतौर पर मैलवेयर में उपयोग किए जाते हैं और जांच शुरू करने के लिए एक अच्छी जगह है।
कृपया याद रखें कि फंक्शन्स बुरे नहीं हैं; वास्तव में इसके विपरीत। उनका उद्देश्य सामान्य कोड में कार्यक्षमता बढ़ाना है।
अगर आप बता नहीं सकते कि कोड दुर्भावनापूर्ण है या नहीं, तो यह एक स्पष्ट संकेत है कि आपको इसे नहीं हटाना चाहिए। सबसे बुद्धिमानी का कदम होगा एक वर्डप्रेस सुरक्षा विशेषज्ञ को नियुक्त करना या वर्डप्रेस सुरक्षा प्लगइन इंस्टॉल करना।
#3 हैक्ड डेटाबेस टेबल्स को साफ़ करें
डेटाबेस को ठीक करना बहुत अधिक असहज है, लेकिन आप उन्हें साफ़ कर सकते हैं। cPanel पर जाएं और अपने डेटाबेस टेबल्स तक पहुंचने के लिए phpMyAdmin खोलें।
हम दृढ़ता से सुझाव देते हैं कि जब आप अपने डेटाबेस को साफ़ कर रहे हों तो आप कार्रवाई के इस क्रम पर टिके रहें:
- phpMyAdmin में लॉग इन करें।
- अपने पूरे डेटाबेस का बैकअप लें।
- स्पैम कमेंट्स पर आपके द्वारा देखे जा सकने वाले स्पैमी कीवर्ड्स और लिंक्स की खोज करें।
- संदिग्ध कंटेंट वाली टेबल खोलें।
- किसी भी संदिग्ध कंटेंट को मैन्युअल रूप से हटाएं।
- परिवर्तनों के बाद वेबसाइट के अभी भी चालू होने की पुष्टि करने के लिए टेस्ट करें।
हम अत्यधिक अनुशंसा करते हैं कि आप एक समय में केवल एक बदलाव करें और किसी अन्य चीज को बदलने से पहले बदलाव के प्रभावों का परीक्षण करें।
अगर आपकी वेबसाइट पर कुछ भी थोड़ा सा भी गलत लगता है, तो तुरंत आपके द्वारा लिए गए बैकअप से अपने डेटाबेस को रिस्टोर करें।
#4 अपनी वेबसाइट में एम्बेडेड बैकडोर्स को हटाएं
मैन्युअल क्लीनअप के बारे में सबसे बुरी बात बैकडोर्स को ढूंढना है। बैकडोर्स अनिवार्य रूप से छोटे कोड स्निपेट्स हैं जो हैकर को आपकी वेबसाइट तक फिर से पहुंच प्राप्त करने की अनुमति देते हैं भले ही आपने इसे साफ़ कर दिया हो।
बैकडोर्स ढूंढना मुश्किल है क्योंकि वे आमतौर पर नियमित कोड में भी छिपे होते हैं।
अपनी सभी फाइलों पर निम्नलिखित PHP फंक्शन्स की खोज करें:
- base64
- str_rot13
- gzuncompress
- eval
- exec
- create_function
- system
- assert
- stripslashes
- preg_replace (with /e/)
- move_uploaded_file
फिर से, ये डिफ़ॉल्ट रूप से बुरी फंक्शन्स नहीं हैं, और कई प्लगइन्स और थीम्स भी उनका वैध रूप से उपयोग करते हैं।
अगर आपको लगता है कि यह बहुत मुश्किल या बहुत तकनीकी है, तो आपको अभी रुक जाना चाहिए और MalCare इंस्टॉल करना चाहिए। यह बहुत कम समय में आपकी वेबसाइट को ठीक करने का एक त्वरित, आसान और किफायती तरीका है। आप मैलवेयर जितनी तेजी से हटाएंगे, उतनी ही तेजी से आप अगले खंड तक पहुंच सकते हैं, जो इस बारे में है कि धोखाधड़ी वाली साइट आगे को कैसे बंद करें।
चरण 3: एक समीक्षा अनुरोध सबमिट करें
सिर्फ अपनी वेबसाइट को साफ़ करना पर्याप्त नहीं है। आपको अपनी वेबसाइट से सभी मैलवेयर को हटाना होगा और फिर Google को इसके बारे में बताना होगा ताकि वे आपकी वेबसाइट की समीक्षा कर सकें और चेतावनी संदेश को हटा सकें।
चेतावनी: Google के साथ समीक्षा अनुरोध सबमिट करने से पहले, आपको 100% निश्चित होना होगा कि आपकी वेबसाइट पर कहीं भी मैलवेयर का कोई निशान मौजूद नहीं है। अगर आपकी वेबसाइट अभी भी संक्रमित है, तो Google आपकी साइट से धोखाधड़ी वाली साइट आगे चेतावनी संदेश को ठीक करने के अनुरोध को अस्वीकार कर देगा। Google द्वारा बहुत बार अस्वीकार किए जाने पर Google आपको 'रिपीट ऑफेंडर' के रूप में फ़्लैग करेगा और आप 30 दिनों तक समीक्षा का अनुरोध नहीं कर पाएंगे।
एक समान रूप से बुरा विचार एक ही मुद्दे के लिए कई समीक्षा अनुरोध सबमिट करना है। एक बार जब आप समीक्षा अनुरोध सबमिट कर देते हैं, तो Google को इसे सुलझाने के लिए 1-3 दिन प्रतीक्षा करें। कई अनुरोध सबमिट करने से बहुत लंबा टर्नअराउंड समय हो सकता है और कुछ मामलों में, Google आपको 'रिपीट ऑफेंडर' के रूप में फ़्लैग कर सकता है।
कहा जा रहा है, धोखाधड़ी वाली साइट आगे चेतावनी को हटाना एक काफी सरल प्रक्रिया है, लेकिन आपको इस पर कई अच्छे ट्यूटोरियल नहीं मिलेंगे। इसलिए, इस लेख के साथ चरण दर चरण पालन करें।
चरण A: Security Issues टैब पर जाएं। Google Search Console से अपने कोड की समीक्षा का अनुरोध करने का समय आ गया है।

चरण B: "I have fixed these issues" चुनें।

चरण C: "Request a Review" पर क्लिक करें।

चरण D: इनपुट फील्ड में आपके द्वारा उठाए गए सभी कार्यों का वर्णन करें। आप जितने अधिक वर्णनात्मक और स्पष्ट होंगे, आपके आवेदन के लिए उतना ही बेहतर होगा। फिर 'Submit Request' पर क्लिक करें:

चरण E: अंत में, Manual Actions सेक्शन पर क्लिक करें।

चरण F: Google पर अपने सभी सुरक्षा मुद्दों को हल करने के लिए पहले चार चरणों को दोहराएं।
नोट: चेतावनी संदेश तुरंत नहीं हटाया जाएगा। Google वेबसाइट की समीक्षा करने और "धोखाधड़ी वाली साइट आगे" नोटिस को हटाने के लिए 3 दिन तक का समय लेता है। लेकिन यह सबसे अच्छी प्रक्रिया है जिसका आप पालन कर सकते हैं। 1-3 दिनों में, आप हमेशा की तरह व्यवसाय में वापस आ सकते हैं।
चरण 4: भविष्य के हमलों को रोकें
आप इस चरण को अपने जोखिम पर छोड़ सकते हैं। लेकिन ईमानदारी से, नोटिस हटने में थोड़ा समय लगेगा। आप इस समय का उपयोग अपनी साइबर सुरक्षा को मजबूत करने और अपनी वेबसाइट को भविष्य के हमलों से बचाने के लिए कर सकते हैं।
अगर आप एक स्वचालित समाधान ढूंढ रहे हैं, तो हम अनुशंसा करते हैं कि आप MalCare इंस्टॉल करें।
- स्वचालित दैनिक मैलवेयर स्कैन आपको हैकर्स से एक कदम आगे रहने में मदद करेंगे।
- आप अपनी वेबसाइट से मैलवेयर को बिना किसी जोखिम के एक क्लिक से हटा सकते हैं।
- वर्डप्रेस हार्डनिंग उपाय जो कुछ त्वरित क्लिक में काम करते हैं।
- वर्डप्रेस फ़ायरवॉल आपको देश या डिवाइस से दुर्भावनापूर्ण ट्रैफिक को फ़िल्टर करने में मदद करेगा।
- बोनस के रूप में, आपको सुविधाजनक ब्लैकलिस्ट मॉनिटरिंग और ट्रैफिक मॉनिटरिंग भी मिलती है।
MalCare इंस्टॉल करना यह सुनिश्चित करने का सबसे सरल तरीका है कि आप फिर कभी Google धोखाधड़ी वाली साइट आगे नोटिस से प्रभावित न हों।
कई सुधार हैं जिन्हें आप अपनी साइट पर स्वयं लागू कर सकते हैं और करना चाहिए। ये निष्पादित करने में आसान हैं, जिसमें आपके पासवर्ड को मजबूत में बदलना, सुरक्षा प्लगइन इंस्टॉल करना, वर्डप्रेस कोर, थीम, और प्लगइन फाइलों को अपडेट करना जैसे सुझाव शामिल हैं। आपको हमारी वर्डप्रेस सुरक्षा पर लेख में एक व्यापक सूची मिलेगी।
FAQs
क्या मैं वेबसाइट को स्वयं साफ़ कर सकता हूं?
ज़रूर। लेकिन हम किसी भी परिस्थिति में इसकी अनुशंसा नहीं करते। जब तक आप PHP, Javascript, SQL, HTML, और Apache में विशेषज्ञ नहीं हैं, आपकी वेबसाइट को मौलिक स्तर पर स्थायी रूप से नुकसान पहुंचाने का बहुत बड़ा जोखिम है।
भविष्य में इसे कैसे रोकें?
हम अनुशंसा करते हैं कि आप अपनी साइबर सुरक्षा को मजबूत करें और फ़ायरवॉल इंस्टॉल करें। साथ ही, किसी भी स्थिति में मैलवेयर पहचान और हटाने वाला टूल इंस्टॉल करें।
धोखाधड़ी वाली साइट आगे क्या है?
अगर आपकी वेबसाइट मैलवेयर से संक्रमित है, तो Google "धोखाधड़ी वाली साइट आगे" नोटिस डाल सकता है जो आपके वेब यूजर्स हर बार देखेंगे जब वे आपके किसी लिंक तक पहुंचने का प्रयास करेंगे। यह Google द्वारा जारी 8 चेतावनी संदेशों में से एक है जब आपकी वेबसाइट Google Safe Browsing द्वारा फ़्लैग की जाती है।
धोखाधड़ी वाली साइट आगे को कैसे बंद करें?
संक्षिप्त उत्तर: हैक न हों। अगर आपकी वेबसाइट पहले से ही वह नोटिस दिखाती है, तो आपको अपनी वेबसाइट पर दुर्भावनापूर्ण स्क्रिप्ट और विज्ञापनों को लोड करने की कोशिश कर रहे किसी भी और सभी मैलवेयर को हटाने की आवश्यकता होगी और Google Search Console पर चेतावनी को हटाने के लिए अनुरोध सबमिट करना होगा।
मैं "आगे की साइट में मैलवेयर है" वेबसाइट को कैसे ठीक करूं?
अपनी वेबसाइट पर मैलवेयर ढूंढें और हटाएं। फिर अपनी वेबसाइट के खोज परिणामों से चेतावनी हटाने के लिए Google Search Console पर समीक्षा अनुरोध सबमिट करें।
असुरक्षित वेबसाइट क्या है?
आमतौर पर, एक असुरक्षित वेबसाइट वह है जिसमें मैलवेयर होता है। असुरक्षित वेबसाइट पर जाने का मतलब हो सकता है कि कोई हैकर आपकी व्यक्तिगत जानकारी चुरा सकता है। यह हमेशा ऐसा नहीं हो सकता है और आपकी वेबसाइट बस किसी न किसी तरह से अपने वेब यूजर्स के लिए हानिकारक हो सकती है।
आगे क्या?
आमतौर पर, धोखाधड़ी वाली वेबसाइट चेतावनी अन्य चिंताओं के साथ भी आती है। हमने अपने कई ग्राहकों के साथ देखा है कि Google Chrome ब्राउज़र चेतावनी आपके वेब होस्ट द्वारा आपके होस्टिंग अकाउंट को निलंबित करने और Google Ads द्वारा आपके विज्ञापन अकाउंट को निलंबित करने का कारण भी बन सकती है।
हम अनुशंसा करते हैं कि आप उन्हें आगे देखें।
आपका जीवन बहुत आसान हो सकता है अगर आप बस MalCare इंस्टॉल करते हैं। आपको इतनी अद्भुत सुविधाएं मिलती हैं कि आप बस अपनी वेबसाइट को एक बार कनेक्ट कर सकते हैं और प्लगइन को अपनी पूरी वेबसाइट सुरक्षा संभालने दे सकते हैं।
हम अत्यधिक अनुशंसा करते हैं कि आप इस लेख के सभी खंडों को पढ़ें। अगर आपने केवल सुर्खियों को स्किम किया है, तो एक अच्छा मौका है कि आप कुछ चूक गए होंगे।
और बस इतना ही, दोस्तों!
कोई भी प्रश्न या पूछताछ जो आपके पास हो, उसे छोड़ दें और हमारी प्रशंसित सहायता टीम दिन-रात आपके मुद्दों को हल करने में आपकी मदद करेगी।
अगली बार तक।