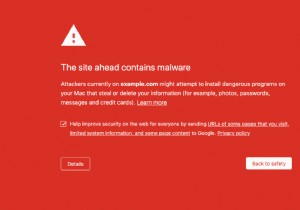
क्या आप RevSlider (Slider Revolution) प्लगइन का उपयोग करते हैं? क्या यह प्लगइन आपकी थीम द्वारा आपके वर्डप्रेस डैशबोर्ड में जोड़ा गया था? इस प्लगइन में पाई गई गंभीर कमजोरी आपकी वर्डप्रेस साइट पर हमले का कारण बन सकती है!
जब कोई हैकर आपकी वर्डप्रेस वेबसाइट का नियंत्रण ले लेता है, तो वे सभी प्रकार के दुर्भावनापूर्ण कार्य करते हैं। वे आपके ग्राहक के डेटा और भुगतान जानकारी चुराते हैं या आपकी साइट पर दवाएं और अवैध उत्पाद बेचते हैं। वे ग्राहकों को अपनी दुर्भावनापूर्ण साइटों पर भी रीडायरेक्ट करते हैं।
आप विज़िटर्स और राजस्व खो देंगे। आपका साइट एडवर्ड्स खाता निलंबित कर दिया जाएगा। साथ ही, Google आपकी वेबसाइट को ब्लैकलिस्ट कर देगा और यदि वे मैलवेयर मौजूद पाते हैं तो आपका वेब होस्ट आपके खाते को निलंबित कर देगा।
लेकिन आपको RevSlider शोषण के बारे में चिंता करने की ज़रूरत नहीं है क्योंकि एक फिक्स है। यदि आप इस गाइड का पालन करते हैं तो आप सुनिश्चित कर सकते हैं कि आपकी वेबसाइट हैकर्स से सुरक्षित है।
आज, हम वर्डप्रेस RevSlider शोषण पर विस्तार से चर्चा करेंगे। हम आपको दिखाएंगे कि आप अपनी साइट को हैकर्स के खिलाफ सुरक्षित रखने के लिए क्या कर सकते हैं। आप यह भी सीखेंगे कि हैक की गई वेबसाइट को कैसे ठीक किया जाए।
संक्षेप में: यदि आपके पास Revolution Slider प्लगइन के कारण हैक की गई वर्डप्रेस वेबसाइट है, तो तुरंत MalCare इंस्टॉल करें। यह आपकी वेबसाइट को हैक या किसी भी मौजूद मैलवेयर को खोजने के लिए स्कैन करेगा। एक बार MalCare हैक की पहचान कर लेता है, तो आप कुछ ही मिनटों में अपनी साइट को साफ कर सकते हैं।
Slider Revolution क्या है?

Slider Revolution, जिसे कभी-कभी RevSlider कहा जाता है, ThemePunch द्वारा बनाया गया एक क्रांतिकारी वर्डप्रेस प्लगइन है। यह आपको अपनी साइट पर स्लाइडर और कैरोसेल, हीरो हेडर, विशेष प्रभाव, और सामग्री मॉड्यूल जोड़ने में सक्षम बनाता है।
यह आपको यह सब बिना किसी कोडिंग अनुभव के करने में सक्षम बनाता है। एक साधारण गैलरी या एक शानदार रिस्पॉन्सिव वर्डप्रेस वेबसाइट बनाना आसान है। इसलिए, दुनिया भर में 7 मिलियन उपयोगकर्ता इस प्लगइन पर भरोसा करते हैं!
RevSlider शोषण: क्या हुआ?
RevSlider ने समय के साथ तीन कमजोरियों को विकसित होते देखा है जिसमें एक XSS कमजोरी (क्रॉस-साइट स्क्रिप्टिंग) और एक मास शेल अपलोड शोषण शामिल है। यहां, हम 2014 में RevSlider प्लगइन में खोजी गई सबसे गंभीर कमजोरी पर ध्यान केंद्रित करते हैं – वर्डप्रेस SoakSoak समझौता।
तो RevSlider शोषण कितना गंभीर था? हैकर्स वेबसाइट पर पूर्ण पहुंच प्राप्त कर सकते थे, डेटाबेस का शोषण कर सकते थे, और अपूरणीय क्षति पहुंचा सकते थे। वे साइट का उपयोग गोपनीय डेटा चुराने, ग्राहकों को धोखा देने, अवैध उत्पाद बेचने, दुर्भावनापूर्ण कार्यों की एक लंबी सूची में से करने के लिए करते हैं!
इस कमजोरी प्रकार (SoakSoak) को स्थानीय फ़ाइल समावेशन (LFI) के रूप में भी जाना जाता है। यह रिमोट मनमाना फ़ाइल डाउनलोड और मनमाना फ़ाइल अपलोड की अनुमति देता है। इसका मतलब है, एक हमलावर सर्वर पर एक स्थानीय फ़ाइल को एक्सेस, समीक्षा और डाउनलोड/अपलोड कर सकता है।
आपको दिखाने के लिए कि रिमोट हमलावर कैसे एक फ़ाइल डाउनलोड कर सकते हैं, हमने एक उदाहरण चित्रित किया है।
यदि example.com नाम की वेबसाइट पर Slider Revolution इंस्टॉल था (प्लगइन संस्करण 4.2 और नीचे), तो एक हैकर कॉन्फिग फ़ाइल डाउनलोड कर सकता था। वे निम्न URL का उपयोग कमांड के रूप में करेंगे:
https://example.com/wp-admin/admin-ajax.php?action=revslider_show_image&img=../wp-config.php
यह हैकर को आपकी wp-config फ़ाइल दिखाएगा जिसमें आपके डेटाबेस क्रेडेंशियल्स सादे पाठ में हैं। इस फ़ाइल में कोई एन्क्रिप्शन नहीं है इसलिए कोई भी इसे वैसे ही पढ़ सकता है जैसे आप यह लेख पढ़ रहे हैं।
इस तरह, हैकर वेबसाइट के सर्वर से किसी भी फ़ाइल को दूरस्थ रूप से डाउनलोड कर सकता था। वे एक PHP फ़ाइल भी अपलोड कर सकते थे और इसका उपयोग लेखक विशेषाधिकारों का शोषण करने और एडमिन एक्सेस प्राप्त करने के लिए कर सकते थे।
कमजोरी को सार्वजनिक होने से रोकने और हैकर्स को लाखों साइटों को लक्षित करने की अनुमति देने से बचने के लिए, ThemePunch ने RevSlider शोषण को चुपचाप पैच किया। लेकिन इसने और भी अधिक समस्याएं पैदा कीं।
RevSlider शोषण: चीजें कहां गलत हुईं?
कमजोरी की खोज के बाद, ThemePंच ने तुरंत एक पैच जारी किया लेकिन चुपचाप। प्राप्त मार्गदर्शन के आधार पर कोई सार्वजनिक घोषणा नहीं की गई।
यदि आपने उनसे स्लाइडर प्लगइन खरीदा था, तो इसमें एक ऑटो-अपडेटर है। इसलिए संस्करण 4.2 के जारी होने के साथ पैच के साथ, आपका प्लगइन आपके किसी हस्तक्षेप के बिना स्वचालित रूप से अपडेट हो गया होगा।
हालांकि, प्लगइन के 7 मिलियन से अधिक इंस्टॉल हैं। कई वर्डप्रेस थीम इसे अपने पैकेज के हिस्से के रूप में पेश करते हैं। यह CodeCanyon जैसे मार्केटप्लेस में भी उपलब्ध है। यदि आपने इस प्रीमियम प्लगइन को इन मार्केटप्लेस में से किसी एक से खरीदा है या यदि यह आपकी वर्डप्रेस थीम में एम्बेडेड है, तो आपको अपडेट प्राप्त नहीं हुआ होगा। आपको यह सूचना भी नहीं मिली होगी कि आपको अपडेट करने की आवश्यकता है।
यहीं पर चीजें गलत हुईं। कमजोरी अंततः सार्वजनिक हो गई और सक्रिय रूप से शोषित की जा रही थी। लेकिन कई साइट मालिकों को Revslider शोषण के बारे में कोई अलर्ट या सूचना नहीं मिली।
यदि RevSlider शोषण के कारण हैक की गई वेबसाइट हुई, तो यहां बताया गया है कि आप इसे कैसे ठीक कर सकते हैं।
Slider Revolution शोषण के माध्यम से हैक की गई वेबसाइट को कैसे ठीक करें
हमने पहले बताया, कि वर्डप्रेस RevSlider हमले में, हैकर्स आपके सर्वर तक पहुंच प्राप्त करने में सक्षम होते हैं। वे wp-config.php फ़ाइलें देख सकते हैं जिनमें डेटाबेस क्रेडेंशियल्स होते हैं। वे मनमानी फ़ाइलें भी डाउनलोड कर सकते हैं और आपकी वेबसाइट से डेटा चुरा सकते हैं। इसके अलावा, वे नकली एडमिन खाते बना सकते हैं और आपकी वेबसाइट पर बैकडोर इंस्टॉल कर सकते हैं।
हैक की गई साइट को अपने दम पर ठीक करने की कोशिश अप्रभावी साबित होगी। हैकर्स बुद्धिमानी से अपने मैलवेयर को प्रच्छन्न करते हैं या उन्हें आपसे छिपाते हैं। न केवल इसे ढूंढना मुश्किल है, बल्कि संक्रमण व्यापक भी होगा। मुफ़्त होने के अलावा, हम पाते हैं कि मैन्युअल विधि का कोई अन्य लाभ नहीं है। यदि आप फिर भी इसे अपनाना चाहते हैं, तो आप हैक की गई वर्डप्रेस साइट को कैसे ठीक करें, इस पर हमारा गाइड देख सकते हैं।
हम जो सलाह देते हैं वह है अपनी साइट को साफ करने के लिए वर्डप्रेस सुरक्षा प्लगइन का उपयोग करना। आज, हमने आपको यह दिखाने के लिए MalCare Security Plugin चुना है कि हैक से कैसे छुटकारा पाया जाए। यहां बताया गया है क्यों:
- यह किसी भी प्रकार के मैलवेयर को ढूंढ सकता है, चाहे वह छिपा हुआ हो या प्रच्छन्न। MalCare कोड के व्यवहार की जांच करता है और यह इसे यह निर्धारित करने में मदद करता है कि यह दुर्भावनापूर्ण है या नहीं।
- MalCare आपकी वर्डप्रेस साइट का गहरा स्कैन करता है। इसमें सभी फ़ाइलें और डेटाबेस शामिल हैं।
- यदि मैलवेयर मौजूद है, तो यह एक रिपोर्ट प्रदर्शित करेगा कि कितनी संक्रमित फ़ाइलें मिलीं।
- जबकि अन्य वर्डप्रेस प्लगइन्स किसी साइट को साफ करने में घंटों या दिन ले सकते हैं, MalCare के पास आपकी वेबसाइट को ऑटो-क्लीन करने का विकल्प है। इसमें कुछ मिनट लगते हैं।
MalCare Security Plugin का उपयोग कैसे करें
अपनी वर्डप्रेस साइट पर MalCare सेट करना आसान है और इसमें कुछ सरल चरण लगते हैं:
नोट: यदि आप अपनी वर्डप्रेस साइट तक नहीं पहुंच सकते और प्लगइन इंस्टॉल नहीं कर सकते, हमारी टीम से संपर्क करें या हमारी आपातकालीन सफाई सेवाओं का उपयोग करें।
1. अपनी साइट पर MalCare इंस्टॉल करें।
2. अपनी साइट को डैशबोर्ड में जोड़ें।

3. एक बार हो जाने पर, डीप स्कैन स्वचालित रूप से चलेगा। यदि आप पहले से ही MalCare उपयोगकर्ता हैं, तो डैशबोर्ड पर, सुरक्षा > साइट स्कैन पर पहुंचें।

4. एक बार मैलवेयर मिल जाने पर, आपको इस तरह एक संकेत दिखाई देगा:

5. सफाई प्रक्रिया शुरू करने के लिए 'ऑटो-क्लीन' चुन सकते हैं।
6. इसमें कुछ मिनट लगेंगे और एक बार पूरा होने पर आपको एक सूचना प्राप्त होगी। हम आपकी वेबसाइट पर जाने की सलाह देते हैं यह देखने के लिए कि सब कुछ सामान्य है।
MalCare तब भी बेहद उपयोगी है जब आपको कई वेबसाइटों को प्रबंधित करने की आवश्यकता होती है क्योंकि आप उन सभी को एक ही डैशबोर्ड में जोड़ सकते हैं।
इस प्रकार का लोकल फ़ाइल इंट्रूज़न (LFI) हमला आपके डेटाबेस क्रेडेंशियल्स जैसी संवेदनशील जानकारी से समझौता करता है। इसलिए, हम आपकी साइट को साफ करने के बाद कुछ और कदम उठाने की सलाह देते हैं।
यदि आपको संदेह है कि एक कमजोर प्लगइन आपकी साइट पर हमले का कारण बन सकता है, तो MalCare का उपयोग करके अपनी वेबसाइट को स्कैन करें। ट्वीट करने के लिए क्लिक करें
RevSlider शोषण हमले के बाद की देखभाल
हम सुझाव देते हैं कि आप इन कदमों को उठाएं ताकि यह सुनिश्चित हो सके कि आपकी Slider Revolution रिस्पॉन्सिव वेबसाइट भविष्य के हमलों से सुरक्षित है:
- Slider Revolution प्लगइन को नवीनतम संस्करण में अपडेट करें।
- यदि आप एक वर्डप्रेस थीम पैकेज का उपयोग करते हैं जिसमें Slider Revolution है, तो अपने थीम डेवलपर्स से संपर्क करें और सुनिश्चित करें कि वे आपके लिए प्लगइन को अपडेट करते हैं।
- अपनी wp-config फ़ाइल तक पहुंचें और अपना डेटाबेस पासवर्ड बदलें। आपको इसे cPanel या FTP के माध्यम से मैन्युअल रूप से करने की आवश्यकता है।
- अपनी साइट पर इंस्टॉल किए गए वर्डप्रेस प्लगइन्स और थीम की सूची जांचें। किसी भी को हटाएं जिन्हें आप नहीं पहचानते या अब उपयोग नहीं करते। साथ ही अपनी साइट थीम और प्लगइन्स को नियमित रूप से स्कैन करें।
- अपने वर्डप्रेस डैशबोर्ड पर उपयोगकर्ता खातों की जांच करें। किसी भी को हटाएं जिन्हें आप नहीं पहचानते।
- सभी उपयोगकर्ता खातों के पासवर्ड बदलें।
- अनुशंसित वर्डप्रेस हार्डनिंग उपाय लागू करें।
- अपनी वर्डप्रेस साइट पर नियमित पैठ परीक्षण चलाएं। आप इसके लिए Kali Linux का उपयोग कर सकते हैं।
RevSlider की कमजोरियों के शोषण को रोकना
यदि आप RevSlider प्लगइन का उपयोग करते हैं, तो अपनी साइट को शोषित होने से रोकने के लिए, आपको अपने प्लगइन को तुरंत अपडेट करने की आवश्यकता है! सुनिश्चित करें कि आपकी वर्डप्रेस साइट Slider Revolution के नवीनतम संस्करण को चला रही है।
यदि आपको अपने वर्डप्रेस डैशबोर्ड से अपडेट करने का विकल्प नहीं दिखता है, तो आपको कमजोर संस्करणों को अनइंस्टॉल करने और नए संस्करण को पुनः इंस्टॉल करने की आवश्यकता है। वैकल्पिक रूप से, डेवलपर्स से संपर्क करें ताकि प्लगइन को कैसे अपडेट किया जाए, इस पर मार्गदर्शन प्राप्त कर सकें।
यदि आप एक वर्डप्रेस थीम पैकेज का उपयोग कर रहे हैं, तो जांचें कि क्या आपके पैकेज में Revolution Slider बंडल है। अधिकांश वर्डप्रेस थीम पैकेज में ऑटो-अपडेटर होते हैं। यदि आपको अपडेट करने में सहायता की आवश्यकता है तो अपनी थीम की सहायता टीम से संपर्क करें।
हम आश्वस्त हैं कि यदि आपने उपरोक्त उपाय किए हैं तो आपकी वर्डप्रेस वेबसाइट किसी भी भविष्य के हैक प्रयासों से सुरक्षित है।
यदि आप अपनी वर्डप्रेस साइट पर Slider Revolution प्लगइन का उपयोग करते हैं, तो अपनी वेबसाइट को कमजोरियों के खिलाफ सुरक्षित रखने के लिए इस गाइड को देखें! ट्वीट करने के लिए क्लिक करें
निष्कर्ष
RevSlider शोषण ने वर्डप्रेस वेबसाइटों पर हजारों हमले किए। चूंकि डेवलपर्स ने पैच को चुपचाप जारी किया, कई वेबसाइटें इस बात से अनजान थीं कि उनकी साइटें कमजोर थीं और लक्षित की जा रही थीं।
ऐसी स्थितियां इस बात को उजागर करती हैं कि अपने स्वयं के आक्रामक सुरक्षा उपाय करना कितना महत्वपूर्ण है। MalCare सुरक्षा प्लगइन के साथ आपकी साइट पर इंस्टॉल होने पर, आप निश्चिंत हो सकते हैं कि आपकी साइट को दुर्भावनापूर्ण गतिविधि से सुरक्षा प्राप्त है। इसका मजबूत फ़ायरवॉल और लॉगिन पेज सुरक्षा उपाय वेबसाइटों को ब्रूट फोर्स हमलों, फ़िशिंग हैक आदि से बचाते हैं। यह आपकी वेबसाइट को नियमित रूप से स्कैन करेगा और इसे हर समय सुरक्षित रखेगा।
MalCare के साथ अपनी वर्डप्रेस साइट को सुरक्षित रखें