सर्च मार्क्विस मैक OS कंप्यूटर पर हाल ही में अत्यधिक फैला एक ब्राउज़र हाईजैकर है। सर्च मार्क्विस आपके ब्राउज़र टैब को संदिग्ध डोमेन पर रीडायरेक्ट करता है और आपके ब्राउज़र को प्रायोजित खोज परिणामों और विज्ञापनों से भर देता है।
ब्राउज़र हाईजैकर आमतौर पर मुफ्त सॉफ़्टवेयर के बंडल डाउनलोड पैकेज से प्रचारित होते हैं। इसकी प्रकृति वायरस की तरह दुर्भावनापूर्ण या हानिकारक नहीं है, लेकिन यह प्रायोजित वेबसाइटों पर जबरन रीडायरेक्ट करके अवैध लाभ कमाता है। ब्राउज़र हाईजैकर के लक्षण वेब ब्राउज़र सेटिंग्स पर जबरन संशोधन हैं, सबसे आम होम पेज, सर्च इंजन या नया टैब URL।
इस मामले में, आपका सर्च इंजन "https://searchmarquis.com" पर संशोधित हो जाएगा और खोज परिणाम विज्ञापनों, बैनर और पॉप-अप से भरी विभिन्न साइटों पर ले जा सकते हैं, जो आपके मैक के लिए अप्रत्यक्ष रूप से खतरनाक है। कभी-कभी आप सर्चमार्क्विस में खोज करने के बाद Yahoo और Bing पर रीडायरेक्ट हो सकते हैं। इसके अलावा, कुछ परिणाम पृष्ठों में स्पाइवेयर हो सकते हैं जो ब्राउज़र गतिविधियों को एकत्र करते हैं या संवेदनशील व्यक्तिगत जानकारी एकत्र करते हैं।
यदि आप मार्क्विस ब्राउज़र हाईजैकर से संक्रमित हैं या इसी तरह की समस्याओं पर चिंता है और एक फिक्स की आवश्यकता है, तो आप सही जगह पर आए हैं।
यहां हम मैक OS उपयोगकर्ताओं के लिए किसी भी अतिरिक्त एंटीवायरस सॉफ़्टवेयर की सहायता के बिना संदिग्ध ब्राउज़र हाईजैकिंग सॉफ़्टवेयर को मैन्युअल रूप से पहचानने और हटाने के 5 अलग-अलग तरीके पेश करते हैं।
संक्षेप में, आपको पहले ब्राउज़र सेटिंग्स और एक्सटेंशन को साफ़ करने का प्रयास करना चाहिए (चरण 1)। यदि सिस्टम रीबूट के बाद समस्या बनी रहती है, तो स्टार्टअप और लॉगिन सेटिंग्स को रीसेट करने के लिए चरण 2-5 का पालन करें।
यदि आप अपनी समस्या को इंगित करने के लिए एक तेज़ समाधान चाहते हैं, तो अपने मैक को एंटीवायरस वन के साथ मुफ्त में स्कैन करने का प्रयास करें। आप रीयल-टाइम स्कैन को सक्षम करके दुर्भावनापूर्ण मैलवेयर के लिए पूर्ण सुरक्षा प्राप्त कर सकते हैं और उन्हें स्वचालित रूप से और नियमित रूप से के साथ हटा सकते हैं।
चरण 1: ब्राउज़र सेटिंग्स और एक्सटेंशन जांचें
अपने ब्राउज़र के होमपेज/सर्च इंजन को ब्राउज़र प्राथमिकताएं में उन पर वापस बदलने का प्रयास करें जिनका आप उपयोग करते थे। फिर किसी भी संदिग्ध एक्सटेंशन के लिए दोबारा जांच करें।
यदि ब्राउज़र या डिवाइस को पुनरारंभ करने के बाद परिवर्तन सहेजे नहीं जाते हैं, तो आप अपने सिस्टम में गहराई से जांच करने के लिए चरण 2, 3 और 4 की जांच करना चाह सकते हैं।
सफारी एक्सटेंशन जांचें:
- सफारी खोलें। अपने डेस्कटॉप के शीर्ष पर टूल बार में, "सफारी" पर क्लिक करें, फिर ब्राउज़र सेटिंग्स विंडो खोलने के लिए "प्राथमिकताएं" पर क्लिक करें।
- अब ब्राउज़र सेटिंग्स विंडो के टूल बार पर, सामान्य पर क्लिक करें। आप कुछ प्राथमिकता सेटिंग्स देखेंगे जैसे नई विंडो/टैब कैसे खोलें। "होमपेज" लाइन पर, आप वर्तमान होमपेज पता देख सकते हैं। यदि पता अपरिचित या संदिग्ध लगता है, तो इसे किसी विश्वसनीय पते पर वापस बदलें। सफारी के लिए डिफ़ॉल्ट होमपेज www.apple.com/startpage/ है।
- यह जांचने के लिए कि क्या आपका सर्च इंजन संशोधित किया गया है, टूल बार (बाएं से 5वें) पर "खोज" टैब पर क्लिक करें। फिर "सर्च इंजन" पर क्लिक करें, आप सर्च इंजन की एक सूची देखेंगे जिसे आप बदल सकते हैं।
- अंत में, टूल बार (दाएं से दूसरा) पर "एक्सटेंशन" टैब पर क्लिक करके सफारी एक्सटेंशन की जांच करें।
आपको बाएं बॉक्स में नामों की एक सूची दिखाई देगी, एक्सटेंशन नाम पर क्लिक करके विवरण, अनुमतियां देखें, या बड़े व्यू बॉक्स में इसे अनइंस्टॉल करें। अनधिकृत डेवलपर्स द्वारा एक्सटेंशन में एडवेयर या स्पाइवेयर शामिल हो सकते हैं, जो अवांछित विज्ञापन डालता है या आपके सहेजे गए कीचेन/कार्ड विवरण से जानकारी चुराता है। फिर, यदि कोई अज्ञात या संदिग्ध एक्सटेंशन देखा जाता है, तो उन्हें हटाना बेहतर है।
क्रोम एक्सटेंशन जांचें:
- क्रोम खोलें। अपने डेस्कटॉप के शीर्ष पर टूल बार में, "क्रोम" पर क्लिक करें, फिर सेटिंग्स विंडो खोलने के लिए "प्राथमिकताएं" पर क्लिक करें।
- सेटिंग्स पेज पर नीचे स्क्रॉल करें, "सर्च इंजन" अनुभाग पर, आप "खोज इंजन प्रबंधित करें" पा सकते हैं।
आप अपने क्रोम पर वर्तमान खोज इंजन की एक सूची देखेंगे। सूची के सबसे दाएं 3 बिंदुओं पर क्लिक करके उन खोज इंजनों को हटाएं जिन्हें आप नहीं चाहते।
- मुख्य सेटिंग्स पेज पर वापस जाएं। यदि आपको स्टार्टअप होमपेज पता बदलने की आवश्यकता है, तो नीचे स्क्रॉल करें और अनुभाग "स्टार्टअप पर" ढूंढें। तीसरे विकल्प "एक विशिष्ट पृष्ठ या पृष्ठों का सेट खोलें" के तहत, अपनी पसंद के अनुसार होमपेज पता दर्ज करें।
- वर्तमान क्रोम एक्सटेंशन की जांच और प्रबंधन करने के लिए, पता/खोज बॉक्स के दाईं ओर 3 बिंदुओं पर क्लिक करें जैसा कि दिखाया गया है।
ड्रॉप-डाउन सूची में, "अधिक टूल" (सूची का 4था अंतिम) पर क्लिक करें।
अगली विस्तारित सूची में, दूसरी अनुभाग में "एक्सटेंशन" ढूंढें।
यह एक विंडो खोलता है जो आपके सभी वर्तमान एक्सटेंशन दिखाता है। आप डेवलपर, संस्करण, आकार, एक्सटेंशन की एक्सेस अनुमतियों जैसे विवरण देख सकते हैं, या इसे क्रोम ब्राउज़र से हटा सकते हैं। प्रत्येक एक्सटेंशन नाम कार्ड के नीचे दाएं कोने पर स्विच बटन इंगित करता है कि एक्सटेंशन वर्तमान में उपयोग के लिए चालू है या नहीं।
संदिग्ध एक्सटेंशन के लिए, हर एक्सटेंशन के "विवरण पेज" के नीचे "क्रोम वेब स्टोर में देखें" पर क्लिक करके उनके स्रोत और डेवलपर प्रोफाइल की जांच करना उचित है।
चरण 2: सिस्टम लॉगिन आइटम हटाएं
जैसा कि चरण 1 में उल्लेख किया गया है, यदि आपके ब्राउज़र सेटिंग्स हर बार ब्राउज़र या डिवाइस को पुनरारंभ करने पर संशोधित हो जाते हैं, तो मैलवेयर केवल ब्राउज़र में नहीं हो सकता है, बल्कि आपके सिस्टम में कहीं गहरा हो सकता है।
यह सरल चरण आपको यह जांचने की अनुमति देता है कि सिस्टम लॉगिन पर कौन से प्रोग्राम स्वचालित रूप से खोले जाते हैं।
- "सिस्टम प्राथमिकताएं" खोलें।
- "उपयोगकर्ता और समूह" पर क्लिक करें।
- "पासवर्ड" पेज आपको उपयोगकर्ता लॉगिन पासवर्ड बदलने और उपयोगकर्ता सूची प्रबंधित करने की अनुमति देता है। "लॉगिन आइटम" पर क्लिक करें ताकि उन प्रोग्रामों की सूची देख सकें जो लॉग इन करते समय स्वचालित रूप से खुलते हैं। उन आइटम को हटाने के लिए "-" चिह्न पर क्लिक करें जिन्हें आप लॉगिन पर शुरू नहीं करना चाहते। जैसा कि चरण 1 में उल्लेख किया गया है, यदि डिवाइस को पुनरारंभ करने के बाद आपके ब्राउज़र सेटिंग परिवर्तन सहेजे नहीं जाते हैं, तो एक अच्छा मौका है कि एक मैलवेयर लॉगिन पर खोलने के लिए इंस्टॉल किया गया था, ताकि हर बार डिवाइस पुनरारंभ होने पर आपकी सेटिंग्स को संशोधित किया जा सके।
चरण 3: एक्टिविटी मॉनिटर में संदिग्ध सक्रिय प्रोसेस छोड़ें
एक्टिविटी मॉनिटर आपके मैक पर वर्तमान में सक्रिय सभी प्रोग्राम दिखाता है। डिफ़ॉल्ट रूप से, आप इसे अपने लॉन्च पैड के "अन्य" फ़ोल्डर में पा सकते हैं।
"मार्क्विस" जैसे प्रोग्राम के कीवर्ड खोजें।
ऊपर बाएं कोने पर, क्लोज आइकन पर क्लिक करें और चयनित प्रोग्राम को "फोर्स क्विट" करना चुनें।
चरण 4: हाल ही में संशोधित सभी एप्लिकेशन जांचें
"सिस्टम जानकारी" में, आप पृष्ठभूमि में चलने वाले छिपे हुए सहित सभी एप्लिकेशन देख सकते हैं। "सिस्टम जानकारी" एप्लिकेशन खोलने के 2 तरीके हैं।
1. "सिस्टम जानकारी" आमतौर पर आपके लॉन्चपैड पर "अन्य" फ़ोल्डर के अंदर होती है, जैसा कि दिखाया गया है।
अन्यथा, आप अपने डेस्कटॉप टूल बार पर Apple आइकन पर क्लिक करके "सिस्टम जानकारी" खोल सकते हैं। ड्रॉप-डाउन मेनू में, "इस मैक के बारे में" पर क्लिक करें।
- अब जब "सिस्टम जानकारी" खुली है, तो टूलबार पर "अवलोकन" पर क्लिक करें (यह आमतौर पर डिफ़ॉल्ट रूप से खुला होता है), फिर "सिस्टम रिपोर्ट" देखने के लिए क्लिक करें।
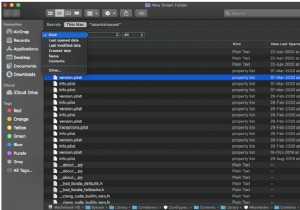
- नई विंडो में, "सॉफ़्टवेयर" अनुभाग को विस्तारित करने के लिए नीचे स्क्रॉल करें, फिर "एप्लिकेशन" पर क्लिक करें। एप्लिकेशन की एक सूची इस विंडो में प्रदर्शित होगी। हाल ही में सक्रिय मैलवेयर को खोजने के उद्देश्य से जो आपके सिस्टम को गुप्त रूप से संशोधित कर रहा है, कॉलम शीर्षक "अंतिम संशोधित" पर क्लिक करें, ताकि एप्लिकेशन को संशोधन की नवीनतम तिथि के अनुसार क्रमबद्ध किया जा सके। यदि आपको कोई हाल ही में सक्रिय मैलवेयर मिलता है, तो आप उसका स्थान पता कॉपी कर सकते हैं और फ़ोल्डर में जाकर इसे पूरी तरह से हटा सकते हैं।
- किसी विशिष्ट फ़ोल्डर पते पर जाने के लिए, पहले "फाइंडर" खोलें। अपने डेस्कटॉप के शीर्ष पर टूल बार में, "जाएं" पर क्लिक करें, फिर "फ़ोल्डर पर जाएं" (दूसरा अंतिम) पर क्लिक करके एक गंतव्य पथ दर्ज करने के लिए एक विंडो खोलें।
चरण 5: संदिग्ध ऑटो-लॉन्च फ़ाइलों की जांच करें
यह चरण आपको सिस्टम फ़ोल्डर में ले जाता है जहां फाइलें जो स्टार्टअप पर स्वचालित रूप से लॉन्च होती हैं, संग्रहीत होती हैं। यदि उपरोक्त सभी चरण मैलवेयर को उजागर नहीं कर सके, तो इस फ़ोल्डर को मैन्युअली जांचने का प्रयास करें। अधिकृत डेवलपर्स से ऑटो-लॉन्च फाइलों में आमतौर पर एक स्वरूपित नाम होता है जो समझने में आसान होता है, जैसे "com.PROVIDER.XXX.plist"।
- फाइंडर खोलें। टूल बार में, "जाएं" पर क्लिक करें, फिर "फ़ोल्डर पर जाएं" पर क्लिक करें।
निम्नलिखित में से कोई भी पथ दर्ज करें:
- a. /Library/LaunchAgents/
- b. /Library/LaunchDaemons/
- c. ~/Library/LaunchAgents/
- यह आपको लॉन्च फ़ाइलों वाले फ़ोल्डर में ले जाता है, जहां फाइलें संग्रहीत होती हैं जब कोई उपयोगकर्ता लॉग इन करता है। ये फाइलें उपयोगकर्ता इंटरफेस तक पहुंच सकती हैं और जानकारी प्रदर्शित कर सकती हैं। इन फ़ोल्डरों में 'मार्क्विस' कीवर्ड खोजें और संदिग्ध फ़ाइलें हटाएं।
सभी आधार कवर करने के लिए एक कदम
उपरोक्त सभी चरणों में सूचीबद्ध हर फ़ाइल और फ़ोल्डर से गुजरने में कुछ समय और जटिल काम लग सकता है। Apple द्वारा नोटरीकृत एक पेशेवर एंटी-वायरस टूल है जो आपके डिवाइस को सभी संभावित जोखिमों और हमलों से बचा सकता है, ताकि आप आसानी से ऑनलाइन ब्राउज़िंग का आनंद ले सकें। यह स्वचालित रीयल-टाइम स्कैनिंग सेवाएं प्रदान करता है और ब्राउज़र हाईजैकर्स को तब ही खत्म कर देगा जब वे कोई निशान छोड़ेंगे।