
संयुक्त राज्य अमेरिका के न्याय विभाग के राष्ट्रीय सुरक्षा प्रभाग के प्रमुख जॉन कार्लिन ने अमेरिकी चुनावों में वेब सुरक्षा की कमियों और यूरोपीय चुनावों को विभिन्न हैकिंग प्रयासों का उपयोग करके कैसे छेड़छाड़ किया जा सकता है, इस बारे में बात की। डेमोक्रेटिक पार्टी के कई सदस्यों सहित विभिन्न ओबामा प्रशासन के अधिकारियों ने पिछले साल चुनावों के दौरान हैकिंग के लिए अमेरिकी प्रतिक्रिया की आलोचना की है। डेमोक्रेटिक पार्टी के सर्वर हैक किए गए थे और पार्टी के विभिन्न आंतरिक कार्य प्रवाह और आंतरिक संरचनाएं जारी की गई थीं। इस साल फ्रांस, जर्मनी और नीदरलैंड में चुनावों को इसी तरह की चुनौतियों का सामना करना पड़ सकता है।
फ्रांस, जर्मनी और नीदरलैंड यूरोपीय चुनाव अवधि के लिए टीम बनाते हैं
फ्रांस, जर्मनी और नीदरलैंड के अधिकारियों ने जानकारी साझा करने और यह सुनिश्चित करने के लिए टीम बनाने का फैसला किया है कि चुनाव 'प्रभाव संचालन' के बिना हों। ऐसा अनुमान है कि रूसी हैकर्स विभिन्न राज्य सर्वरों में हैक करके, ईमेल लीक करके और सोशल मीडिया के माध्यम से सामग्री फैलाकर अमेरिकी चुनावों को प्रभावित करने में कामयाब रहे। पिछले मई, जर्मनी की खुफिया एजेंसी ने चांसलर एंजेला मर्केल की क्रिश्चियन डेमोक्रेटिक यूनियन पार्टी और राज्य कंप्यूटरों को हैकर्स द्वारा लक्षित किए जाने की सूचना दी।
वेब हमलों का स्रोत?
हैकिंग के प्रयास प्रमुख रूप से रूस और यूक्रेन से हुए हैं। अमेरिकी चुनावों की तरह, यह अनुमान लगाया गया है कि रूस हमलों का मुख्य स्रोत होगा। वेब सिस्टम पर हमला करना राय और अंततः परिणामों को प्रभावित करने का एक नया तरीका बन गया है। चुनाव अभियानों के दौरान हैक किए गए शीर्ष संसाधनों में शामिल हैं:
- उम्मीदवारों और पार्टियों की वेबसाइट्स
- वेब सर्वर
- ईमेल
- सोशल मीडिया खाते
वेबसाइटों पर किए गए हैक के प्रकार:
- DDoS
- SQL इंजेक्शन हमले
- स्क्रिप्टिंग हमले
- CMS विशिष्ट भेद्यताओं का शोषण
ये सभी अंततः वेबसाइट के डाउन होने या उस पर एक विकृत पेज की ओर ले जाते हैं।
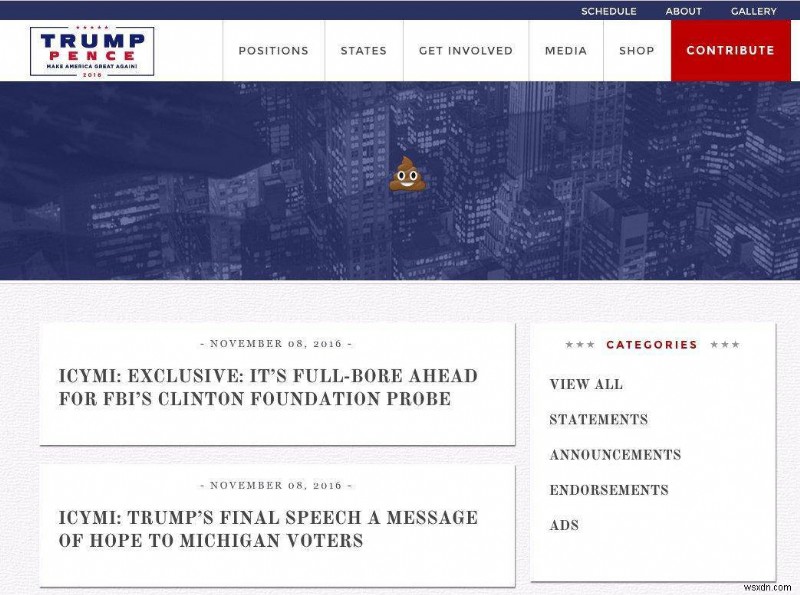
ऐसा लगता है कि यूरोपीय देश अमेरिकी अधिकारियों के विपरीत सुरक्षा को अधिक गंभीरता से ले रहे हैं। अमेरिका से मिली चेतावनी और फ्रांसीसी सरकार (और अन्य देशों) की साइबर सुरक्षा के प्रति गंभीरता के साथ, यह उम्मीद की जाती है कि यूरोपीय चुनाव न्यूनतम सुरक्षा विफलताओं के साथ बहुत आसान होंगे।
