एक नया जीरो-डे शोषण खोजा गया है जो Windows के MSDT टूल से जुड़ा हुआ है। MSDT का मतलब Microsoft Support Diagnostic Tool है, और यह शोषण हैकर्स को लक्षित PC में घुसपैठ करने और कहीं से भी PowerShell कमांड को दूरस्थ रूप से चलाने की अनुमति देता है। इसे CVE-2022-30190 के रूप में जाना जाता है, और इस भेद्यता को यह रैकर कोड सौंपा गया है। हम Windows रजिस्ट्री से MSDT कुंजी को अक्षम कर सकते हैं, जो इन दुर्भावनापूर्ण हमलावरों के लिए प्रवेश बिंदु है।
शोधकर्ता Kevin Beaumont द्वारा समझाया गया है कि शोषण Word के रिमोट टेम्पलेट फ़ंक्शन का उपयोग करके एक दूरस्थ वेब सर्वर से एक HTML फ़ाइल प्राप्त करता है। बाद में, कोड लोड होता है, और ms-msdt MSProtocol URI स्कीम के माध्यम से PowerShell निर्देश निष्पादित किए जाते हैं। इस शोषण को "Follina" नाम दिया गया था क्योंकि नमूना फ़ाइल में क्षेत्र कोड 0438 है, जो इटली के Follina का क्षेत्र कोड है।
Microsoft "Follina" MSDT Windows जीरो-डे भेद्यता कैसे ठीक करें
अब तक, जब तक Microsoft एक सुरक्षा पैच जारी नहीं करता और इसे अपने पैच मंगलवार अपडेट के माध्यम से वितरित नहीं करता, इस मुद्दे को ठीक करने का एकमात्र समाधान MSDT URL प्रोटोकॉल को अक्षम करना है। यहां वे चरण दिए गए हैं जिन्हें आप Follina जीरो-डे भेद्यता के खिलाफ खुद को बचाने के लिए उठा सकते हैं।
चरण 1: Windows Search बॉक्स खोलने के लिए अपने कीबोर्ड पर Windows + S दबाएं और CMD टाइप करें।
चरण 2: एक बार खोज परिणाम दिखाई देने पर, Command Prompt ढूंढें और इस ऐप को उन्नत मोड में चलाने के लिए Run as Administrator चुनें।
चरण 3: अगला चरण आपके Windows रजिस्ट्री का बैकअप लेगा। अपने कमांड प्रॉम्प्ट में निम्न कमांड कॉपी और पेस्ट करें, इसके बाद Enter कुंजी दबाएं।
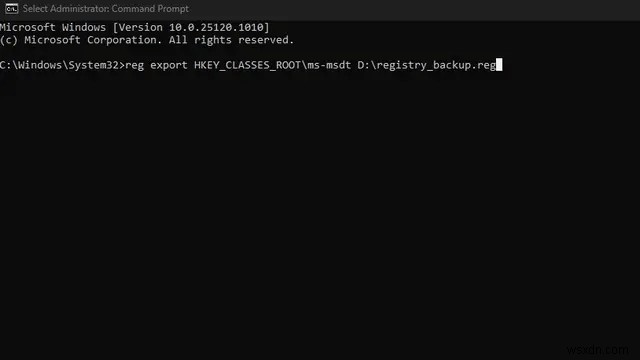
reg export HKEY_CLASSES_ROOT\ms-msdt <file_path.reg>
नोट: file_path को उस स्थान से बदला जाना चाहिए जहां आप रजिस्ट्री बैकअप फ़ाइल सहेजना चाहते हैं। एक बार इस मुद्दे के लिए आधिकारिक Microsoft पैच जारी होने के बाद, आप इस बैकअप का उपयोग करके अपनी रजिस्ट्री को वापस रोल कर सकते हैं।
चरण 4: बैकअप सफलतापूर्वक हो जाने के बाद, आप Enter कुंजी के बाद निम्न कमांड कॉपी कर सकते हैं।
reg delete HKEY_CLASSES_ROOT\ms-msdt /f
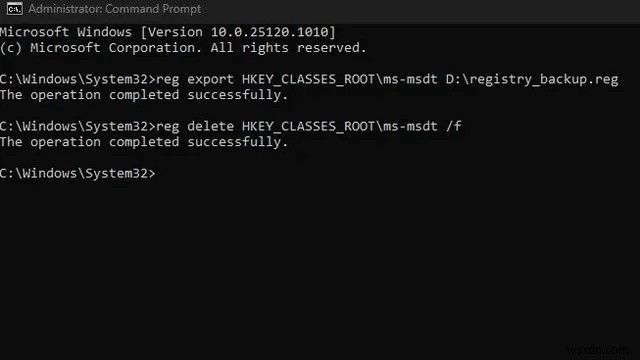
चरण 5: Command Prompt विंडो पर "The operation completed successfully" संदेश प्राप्त होने तक प्रतीक्षा करें, जो इंगित करता है कि प्रक्रिया सफल है।
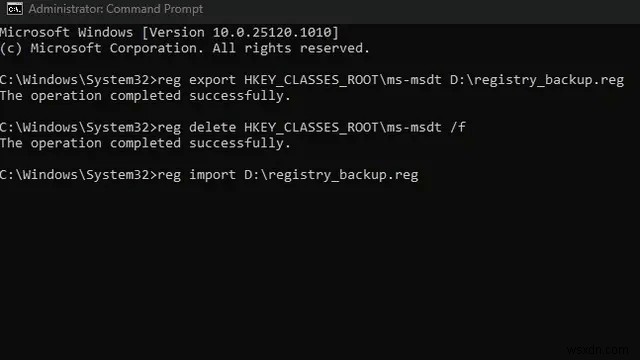
चरण 6: चरण 4 में कमांड निष्पादित करने से पहले लिए गए रजिस्ट्री बैकअप को आयात करके आपके द्वारा किए गए परिवर्तनों को पुनर्स्थापित करने के लिए।
चरण 7: MSDT URL प्रोटोकॉल को फिर से एक्सेस करने के लिए निम्न कमांड चलाएं।
reg import <file_path.reg>
बोनस सुविधा: मैलवेयर से बचाने के लिए Systweak Antivirus का उपयोग करें
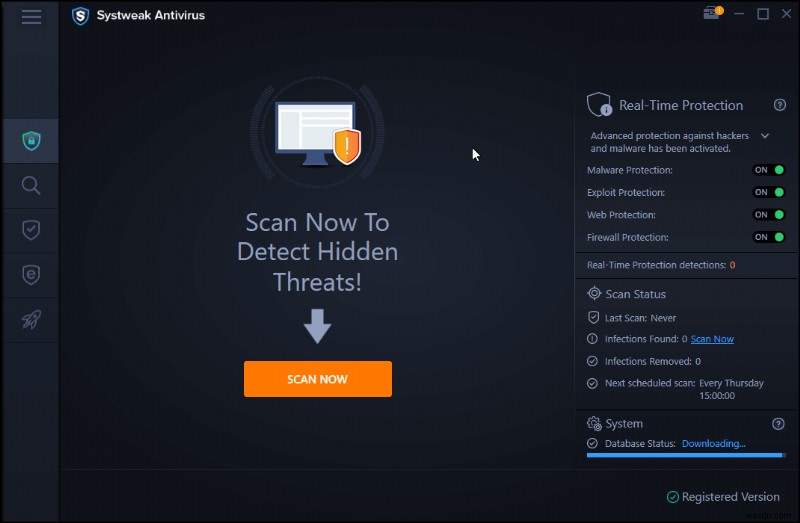
Systweak Antivirus आपके कंप्यूटर को वायरस, ट्रोजन, वर्म्स, स्पायवेयर, एडवेयर, और बहुत कुछ जैसे दुर्भावनापूर्ण सॉफ्टवेयर से बचाने के लिए बेहतरीन एंटीवायरस टूल में से एक है। इसमें इंटरनेट ब्राउज़ करते समय सभी विज्ञापनों को रोकने के लिए एक मॉड्यूल भी है। यह रीयल-टाइम एंटीवायरस शोषण सुरक्षा प्रदान करता है और आपके PC के बूट समय को धीमा करने वाले स्टार्टअप आइटम को अक्षम करने के लिए एक अलग मॉड्यूल प्रदान करता है।
Systweak Antivirus नियमित रूप से नए डेटाबेस परिभाषा अपडेट इंस्टॉल करके आपको नवीनतम खतरों से बचाता है। यह आपके PC को सबसे उन्नत और अद्यतन खतरों से बचाता है। यह एप्लिकेशन Windows के लिए एक मजबूत एंटी-वायरस एप्लिकेशन है। लगभग 99 प्रतिशत की पहचान दर के साथ, Systweak Antivirus सबसे विश्वसनीय सुरक्षा सॉफ्टवेयर में से एक है। Systweak Antivirus आपके कंप्यूटर को मैलवेयर के लिए स्कैन करने के लिए 30-दिन के परीक्षण संस्करण के साथ आता है। इसके अलावा, यह अपेक्षाकृत कम PC संसाधनों का उपभोग करता है।
Microsoft "Follina" MSDT Windows जीरो-डे भेद्यता कैसे ठीक करें पर अंतिम शब्द
मुझे उम्मीद है कि उपरोक्त चरण आपके PC के Microsoft "Follina" MSDT Windows जीरो-डे भेद्यता को ठीक करने में मदद करेंगे जब तक कि एक स्थायी सुधार नहीं आ जाता। आप अपने PC पर अन्य मैलवेयर और वायरस के लिए हमेशा Systweak Antivirus पर भरोसा कर सकते हैं जो आप पर जासूसी करते हैं या आपके कंप्यूटर को नुकसान पहुंचाते हैं।
सोशल मीडिया पर हमें फॉलो करें - Facebook, Instagram, और YouTube। कृपया नीचे टिप्पणी अनुभाग में किसी भी प्रश्न या सुझाव के बारे में हमें बताएं। हमें आपको समाधान के साथ वापस आने में खुशी होगी। हम नियमित रूप से टिप्स और ट्रिक्स और प्रौद्योगिकी से संबंधित आम मुद्दों के जवाब पोस्ट करते हैं।