त्रुटि "SSL_ERROR_RX_RECORD_TOO_LONG" होती है क्योंकि लक्ष्य सुरक्षित सर्वर में SSL ट्रैफ़िक सही ढंग से सेटअप नहीं है। यह त्रुटि तब भी हो सकती है यदि एक गलत कॉन्फ़िगर किया गया प्रॉक्सी है जो पोर्ट 443 पर SSL हैंडशेक को सही ढंग से अनुमति नहीं दे रहा है।
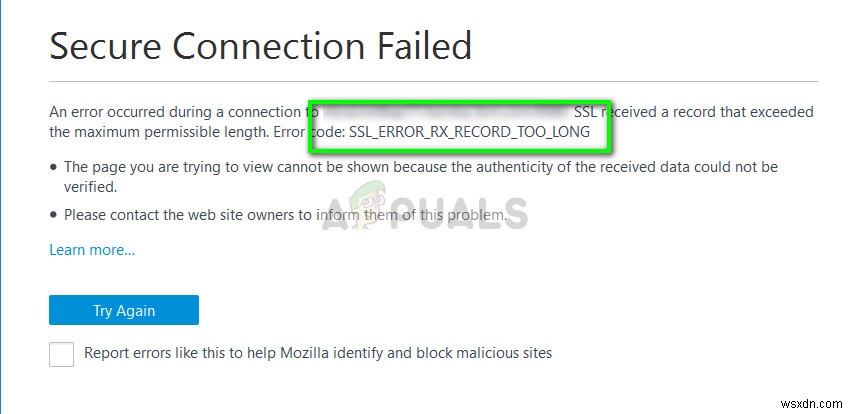
सरल शब्दों में, इसका मतलब है कि आपका ब्राउज़र सुरक्षित डेटा को सत्यापित नहीं कर सकता जो आमतौर पर इसलिए होता है क्योंकि SSL प्रमाणपत्र सही ढंग से कॉन्फ़िगर नहीं किया गया है। यह त्रुटि दूसरों की तुलना में Firefox पर अधिक व्यापक रूप से रिपोर्ट की जाती है।
अब इस लेख को पढ़ने वाले दो प्रकार के लोग होंगे; एक नियमित उपयोगकर्ता होंगे जो किसी वेबसाइट तक पहुंच रहे हैं और दूसरे प्रकार के वे उपयोगकर्ता होंगे जो सर्वर होस्ट कर रहे हैं और अपने अंत में इस समस्या का निवारण कर रहे हैं। हमने दोनों प्रकार के लिए समाधान सूचीबद्ध किए हैं, तकनीकी उपयोगकर्ताओं के लिए समाधानों को शीर्षक के सामने "उन्नत उपयोगकर्ताओं के लिए" लिखकर दर्शाया गया है। एक नज़र डालें!
समाधान 1: HTTP प्रोटोकॉल के साथ साइट में प्रवेश करना
एक विशिष्ट वेबसाइट तक पहुंचने वाले उपयोगकर्ताओं के लिए सबसे सरल समाधान HTTPS के बजाय HTTP प्रोटोकॉल का उपयोग करना है। HTTPS प्रोटोकॉल एक सुरक्षित हैंडशेक और SSL प्रमाणपत्रों की भी आवश्यकता होती है। यदि सुरक्षित तंत्र के संबंध में सर्वर साइड पर कोई समस्या है, तो आप डिफ़ॉल्ट HTTP का उपयोग करके वेबसाइट तक पहुंच सकते हैं।
- अपना ब्राउज़र खोलें और वेबसाइट का पता टाइप करें और Enter दबाएं। संभावना है कि ब्राउज़र स्वचालित रूप से प्रोटोकॉल को HTTPS के रूप में सेट करेगा।
- एड्रेस लाइन को संपादित करें और इसे HTTP पर सेट करें।
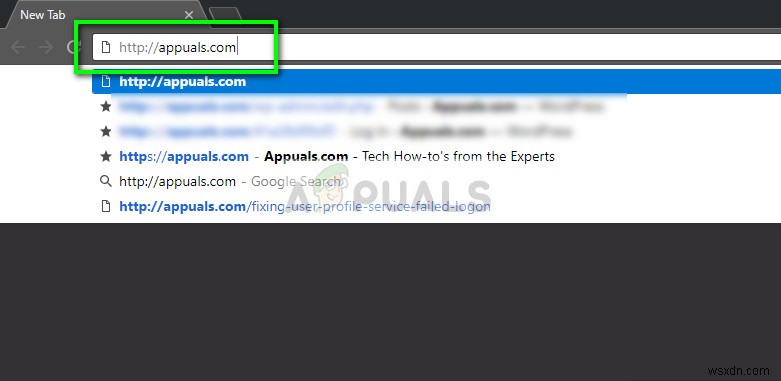
- अब वेबसाइट को फिर से एक्सेस करने का प्रयास करें और देखें कि क्या त्रुटि अभी भी पॉप अप होती है।
समाधान 2: Firefox में प्रॉक्सी अक्षम करना
इस समस्या का सामना करने वाले अधिकांश उपयोगकर्ता Firefox को अपने ब्राउज़र के रूप में उपयोग करते हैं। Firefox लंबे समय से इन मुद्दों का कारण माना जाता है और बहुत से उपयोगकर्ताओं ने रिपोर्ट किया कि सभी प्रॉक्सी को अक्षम करने से उनकी समस्या हल हो गई। ध्यान रखें कि "इस नेटवर्क पर प्रॉक्सी ऑटो-डिटेक्ट करें" "कोई प्रॉक्सी नहीं" के समान नहीं है।
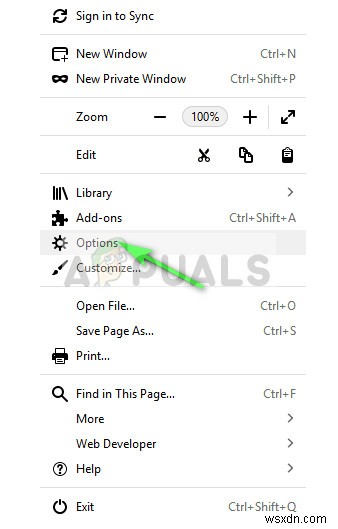
- Firefox खोलें, ऊपर-दाएं तरफ मौजूद मेनू आइकन खोलें और "Options" चुनें।
- मेनू के माध्यम से नेविगेट करें जब तक कि आपको "Network Proxy" न मिल जाए। इस पर क्लिक करें और विकल्प "No proxy" चुनें।
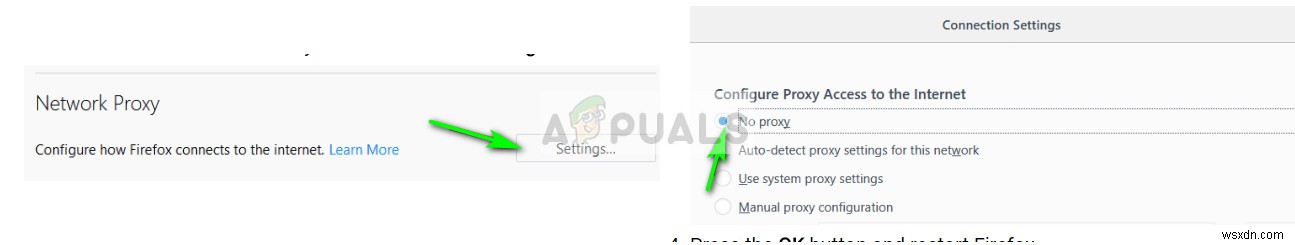
- परिवर्तन सहेजें और Firefox को पुनरारंभ करें। अब जांचें कि क्या समस्या हल हो गई है।
समाधान 3: एंटीवायरस सॉफ़्टवेयर अक्षम करना
इस त्रुटि के होने का कारण आपके कंप्यूटर पर इंस्टॉल एंटीवायरस सॉफ़्टवेयर का हस्तक्षेप हो सकता है। कई विकल्प हैं जो नेटवर्क ट्रैफ़िक की निगरानी करके और सभी प्रमाणपत्रों को सत्यापित करके आपके कंप्यूटर की रक्षा करते हैं।
इस समाधान में, आपको खुद खोजना होगा और देखना होगा कि क्या आपके एंटीवायरस में कोई सेटिंग्स हैं जो ये सेवाएं प्रदान कर रही हों। उदाहरण के लिए इन सेवाओं में से एक है "AVG में HTTP स्कैनिंग"। इन सभी प्रकार की सुरक्षा को अक्षम करें और वेबसाइट से फिर से कनेक्ट करने का प्रयास करें।
यदि आप अभी भी समस्या को ठीक करने में असमर्थ हैं, तो आप एंटीवायरस को पूरी तरह से अक्षम कर सकते हैं। आप How to Disable your Antivirus पर हमारा लेख देख सकते हैं। अक्षम करने के बाद अपने कंप्यूटर को पुनरारंभ करें और देखें कि क्या आप बिना किसी समस्या के साइटों तक पहुंच सकते हैं।
समाधान 4: TLS 1.3 अक्षम करें (उन्नत उपयोगकर्ताओं के लिए)
इसके लिए एक और समाधान Firefox सेटिंग्स का उपयोग करके TLS 1.3 प्रोटोकॉल को अक्षम करना है। यदि यह आपके लिए काम नहीं करता है तो आप सेटिंग्स को वापस ला सकते हैं।
- Firefox के एड्रेस बार में "about:config" टाइप करें।
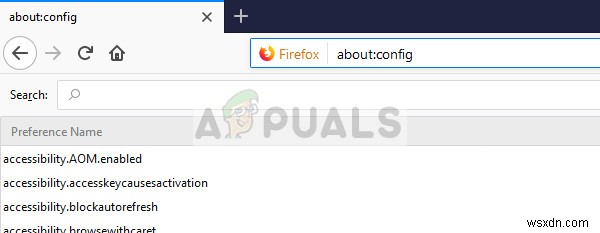
- अब एंट्री "tls.version.max" खोजें। मान को 4 से 3 में बदलें।
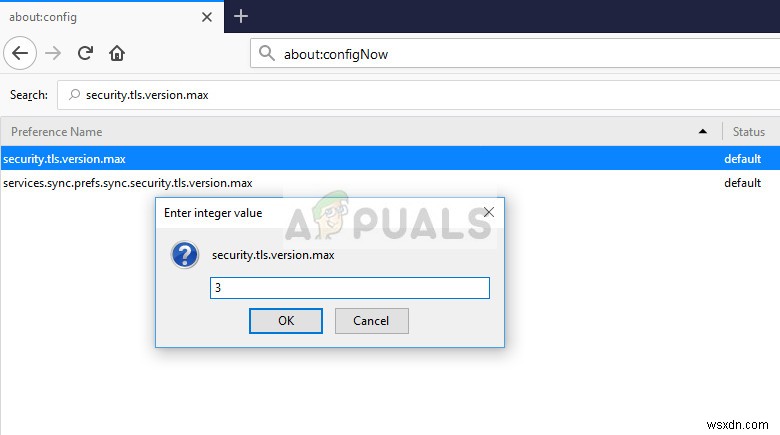
- मान 4 TLS 1.3 के लिए है और 3 TLS 1.2 के लिए है। ब्राउज़र को पुनरारंभ करें और जांचें कि क्या समस्या हल हो गई है।
समाधान 5: Firefox उपयोगकर्ताओं के लिए अतिरिक्त समस्या निवारण
उपरोक्त सूचीबद्ध समाधानों के अलावा, आप अपने Firefox ब्राउज़र के लिए निम्नलिखित सुधारों को भी आजमा सकते हैं। आप आसानी से देख सकते हैं कि उन्हें हमारी वेबसाइट पर कैसे किया जाता है।
- अपना कैश साफ़ करें और Firefox को नवीनतम उपलब्ध संस्करण में अपग्रेड करें।
- Firefox के सभी ऐड-ऑन बंद करें।
- अपने ब्राउज़र को पूरी तरह से रिफ्रेश करें। ध्यान दें कि इस बिंदु पर आपके बुकमार्क मिट सकते हैं।
- tls.version.max मान को 0 पर सेट करें।
- यदि उपरोक्त सभी चरण आपके Firefox के लिए काम नहीं करते हैं, तो साइट खोलने के लिए वैकल्पिक ब्राउज़र जैसे Chrome का उपयोग करने पर विचार करें।
समाधान 6: प्रमाणपत्र बदलना (उन्नत उपयोगकर्ताओं के लिए)
इस समस्या के लिए एक सरल समाधान आपके सर्वर के कुछ प्रमाणपत्र मूल्यों को बदलना है। हमने प्रदर्शन के रूप में कुछ कोड शामिल किया है।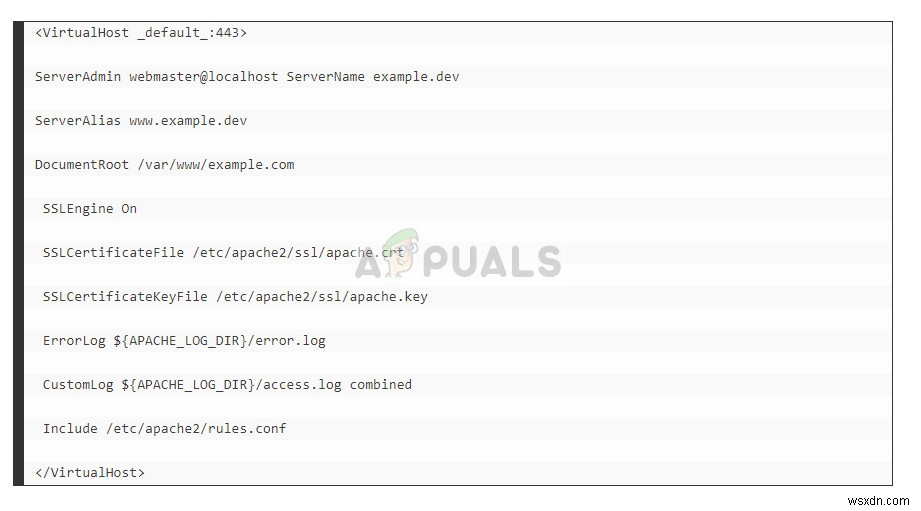
यहां आपको default:443 को example.dev:443 में बदलना होगा।
समाधान 7: nginx.conf फ़ाइलें बदलना (उन्नत उपयोगकर्ताओं के लिए)
एक और बदलाव जिसे आप त्रुटि को हल करने के लिए आजमा सकते हैं, वह है nginx.conf फ़ाइल बदलना। यह समाधान उन लोगों के लिए विशिष्ट है जो अपनी साइट चलाने के लिए Nginx का उपयोग कर रहे हैं। वही सिद्धांत लागू होता है कि हम 443 पोर्ट के बारे में सेटिंग्स को ट्वीक कर रहे हैं।
नीचे वर्कअराउंड के साथ कोड का एक टुकड़ा है जो आपको समझने में मदद करेगा।
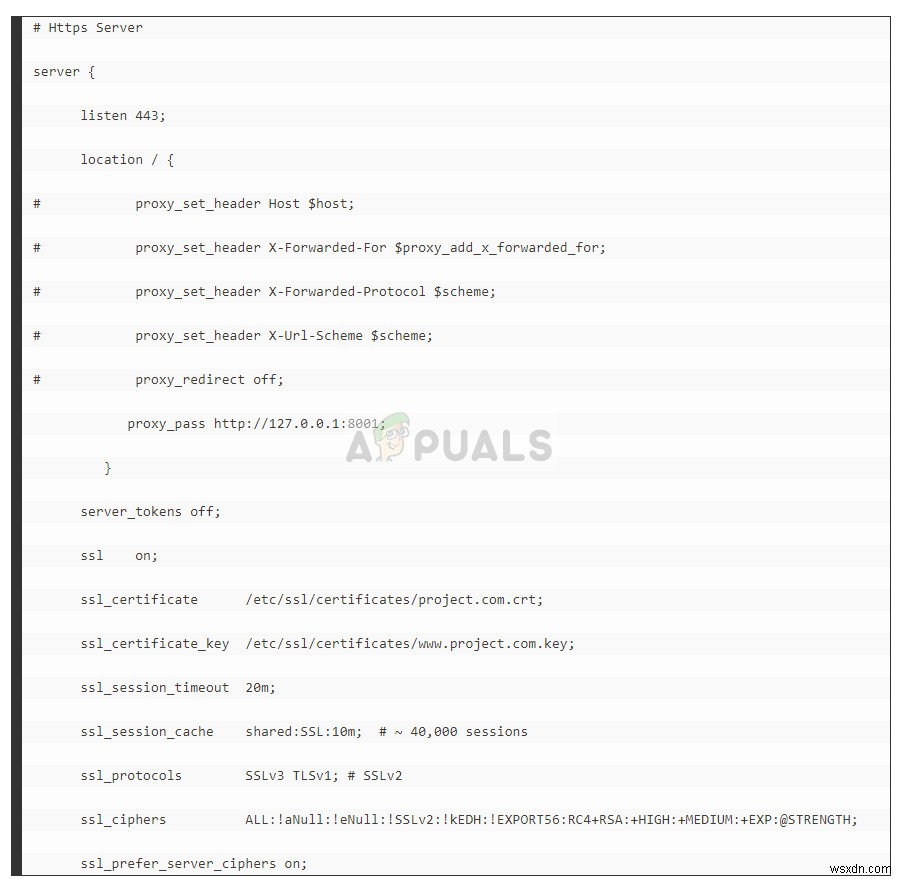
यहां आपको listen 443; को listen 443 ssl; में बदलना होगा। इसके अलावा, आपको लाइन "ssl on;" को भी हटाना चाहिए। अब जांचें कि क्या समस्या हल हो गई है।
नोट: यदि आप उदाहरण के लिए phpmyadmin को SSL/https का उपयोग करने के लिए मजबूर करना चाहते हैं तो आप इस समस्या में पड़ेंगे यदि यह लिंक गायब है, तो आप a2ensite default-ssl. का उपयोग कर सकते हैं।
समाधान 8: अतिरिक्त जांच करना (उन्नत उपयोगकर्ताओं के लिए)
उपरोक्त समाधानों के अलावा, आपको यह भी सुनिश्चित करना चाहिए कि निम्नलिखित कथन सही हैं।
- आपको पोर्ट 443 खुला और सक्षम होना चाहिए सर्वर में। यह https संचार के लिए मानक पोर्ट है।
- यदि SSL गैर-मानक पोर्ट का उपयोग कर रहा है तो Firefox इस त्रुटि को संकेत दे सकता है। आपको यह सुनिश्चित करना चाहिए कि यह पोर्ट 443 पर चल रहा है।
- यदि आप Apache2 का उपयोग कर रहे हैं, तो आपको जांचना चाहिए कि SSL के लिए पोर्ट 443 है। आप इसे httpd.conf फ़ाइल को इस प्रकार सेट करके प्राप्त कर सकते हैं:

- सुनिश्चित करें कि SSL प्रमाणपत्र समाप्त नहीं हुए हैं।
- यदि आप Apache2 हैं, तो आप अपनी vhost कॉन्फ़िगरेशन फ़ाइल देखें। ऐसी रिपोर्टें हैं कि <VirtualHost> को _default_ में बदलने से त्रुटि हल हो गई।
- आपको यह भी सुनिश्चित करना चाहिए कि आपके पास एक IP पर केवल एक SSL प्रमाणपत्र है। सुनिश्चित करें कि सभी SSL प्रमाणपत्र अपने स्वयं के समर्पित IP का उपयोग करते हैं।
- Apache में, जांचें कि Listen <port> निर्देश वेबसाइट के लिए VirtualHost निर्देश में पोर्ट नंबर से मेल खाता है जिसे सुरक्षित किया जा रहा है, और SSL कॉन्फ़िगरेशन स्टेटमेंट (SSLEngine On, SSLCertificateFile <filename> आदि) वेबसाइट के लिए VirtualHost निर्देश में या सर्वर के लिए SSL कॉन्फ़िगरेशन फ़ाइल में दिखाई देते हैं।