यदि आप Chrome के माध्यम से HTTPS के साथ कॉन्फ़िगर किए गए CA सर्वर से कनेक्ट करने का प्रयास कर रहे हैं और हर प्रयास में 'ERR_HTTP2_INADEQUATE_TRANSPORT_SECURITY' त्रुटि आती है, तो आप संभवतः किसी सुरक्षा सेटिंग समस्या से निपट रहे हैं। यह समस्या Windows Server इंस्टॉलेशन पर प्रचलित है।
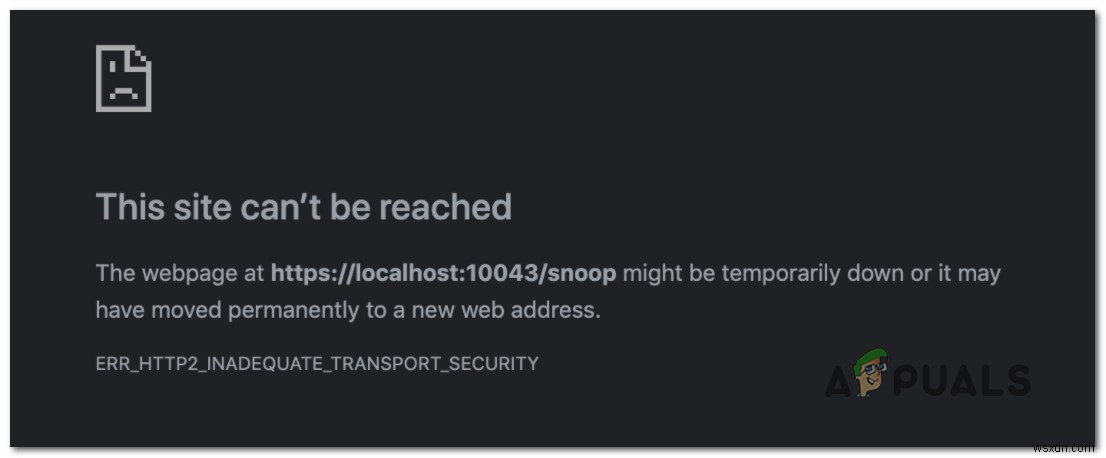
इस समस्या की गहन जांच के बाद, हमने पाया कि वास्तव में कई कारण हैं जो 'ERR_HTTP2_INADEQUATE_TRANSPORT_SECURITY' त्रुटि के प्रकट होने के लिए जिम्मेदार हो सकते हैं।
यहां उन संभावित कारणों की एक छोटी सूची है जो Windows या Windows Server इंस्टॉलेशन पर इस त्रुटि को ट्रिगर कर सकते हैं:
- पुराना Chrome संस्करण - अधिकांश प्रलेखित मामलों में, आप इस समस्या के होने की उम्मीद कर सकते हैं क्योंकि आप Chrome के पुराने संस्करण का उपयोग कर रहे हैं जिसमें CA कनेक्शन को सुविधाजनक बनाने के लिए आवश्यक सुरक्षा तंत्र नहीं हैं। इस मामले में, आपको अपने ब्राउज़र को नवीनतम उपलब्ध बिल्ड इंस्टॉल करने के लिए बाध्य करना होगा।
- हस्तक्षेप करने वाली ब्राउज़र कुकीज़ - जैसा कि पता चलता है, कुछ Chrome कुकीज़ इस व्यवहार के लिए जिम्मेदार हो सकती हैं यदि आप HTTPS के माध्यम से CA सर्वर से कनेक्ट करने का प्रयास कर रहे हैं। अधिकांश मामलों में, आप सभी ब्राउज़र कुकीज़ को साफ़ करके या Chrome को गुप्त मोड में उपयोग करके समस्या को हल कर सकते हैं।
- Windows Server कमजोर सिफर का उपयोग कर रहा है - जैसा कि पता चलता है, Google Chrome द्वारा इस प्रकार का त्रुटि संदेश दिखाने का एक काफी सामान्य कारण यह है कि आपका Windows Server इंस्टॉलेशन कमजोर सिफर का उपयोग कर रहा है। इस समस्या को ठीक करने के लिए, आपको IISCrypto जैसी उपयोगिता का उपयोग करके असुरक्षित प्रोटोकॉल और कमजोर सिफर सूट का ध्यान रखना होगा।
- HTTP/2 सक्षम है - जबकि HTTP/2 आमतौर पर सुरक्षा उद्देश्यों के लिए अच्छा है, यह बहुत सख्त आवश्यकताओं की भी मांग करता है। यदि आप Windows Server 2016 का उपयोग कर रहे हैं, तो संभावना है कि आपका OS HTTP/1.1 पर वापस जाने का प्रयास करेगा भले ही HTTP/2 समर्थित न हो, जिससे Chrome में यह त्रुटि ट्रिगर हो सकती है। इस मामले में, समाधान HTTP/2 को पूरी तरह से अक्षम करना है।
अब जब हमने हर संभावित कारण की समीक्षा कर ली है कि Google Chrome कुछ सर्वरों के साथ कनेक्शन की सुविधा का प्रयास करते समय 'ERR_HTTP2_INADEQUATE_TRANSPORT_SECURITY' त्रुटि क्यों दिखा सकता है, यहां अन्य प्रभावित उपयोगकर्ताओं द्वारा सफलतापूर्वक उपयोग किए गए सत्यापित सुधारों की एक सूची है जो इस समस्या की तह तक जाने के लिए उपयोग किए गए हैं।
Chrome की कुकीज़ साफ़ करें
जैसा कि पता चलता है, एक खराब सेव की गई कुकी ERR_HTTP2_INADEQUATE_TRANSPORT_SECURITY त्रुटि के प्रकट होने के लिए जिम्मेदार हो सकती है। Windows Server इंस्टॉलेशन पर HTTPS के माध्यम से CA सर्वर से कनेक्ट करने का प्रयास करते समय यह संदेश देखना असामान्य नहीं है।
सौभाग्य से, यह जांचने का एक आसान तरीका है कि क्या एक खराब कुकी इस त्रुटि के लिए जिम्मेदार है - गुप्त मोड का उपयोग करके उसी प्रकार का कनेक्शन सुविधाजनक बनाना।
ऐसा करने के लिए, Google Chrome खोलें और एक्शन बटन (ऊपर-दाएं कोने) पर क्लिक करें, फिर नई गुप्त विंडो पर क्लिक करें।
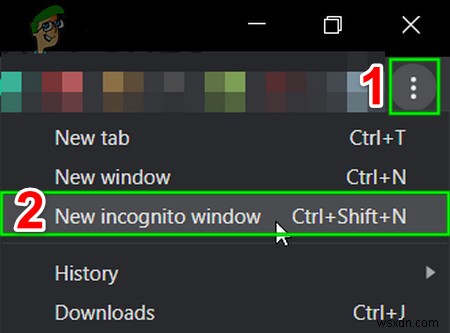
एक बार जब आप Chrome में सफलतापूर्वक एक गुप्त विंडो खोल लेते हैं, तो उसी प्रकार के कनेक्शन को सुविधाजनक बनाने का प्रयास करें और देखें कि क्या ERR_HTTP2_INADEQUATE_TRANSPORT_SECURITY त्रुटि हल हो गई है।
यदि त्रुटि संदेश वापस नहीं आता है, तो आपने पुष्टि कर दी है कि आप वास्तव में एक कुकी समस्या से निपट रहे हैं। इस मामले में, ERR_HTTP2_INADEQUATE_TRANSPORT_SECURITY त्रुटि को ठीक करने के लिए समर्पित खराब कुकी को हटाने के लिए नीचे दिए गए निर्देशों का पालन करें:
नोट: यदि वही त्रुटि संदेश तब भी आता है जब आप गुप्त मोड में हैं, तो नीचे दिए गए चरणों को छोड़ दें और सीधे अगली विधि पर जाएं।
- Google Chrome खोलें और शीर्ष पर नेविगेशन बार का उपयोग करके उस पेज को लोड करें जो त्रुटि को ट्रिगर कर रहा है।
- एक बार जब आपको त्रुटि संदेश मिल जाए, तो नेविगेशन बार के अंदर स्थित लॉक आइकन पर क्लिक करें।
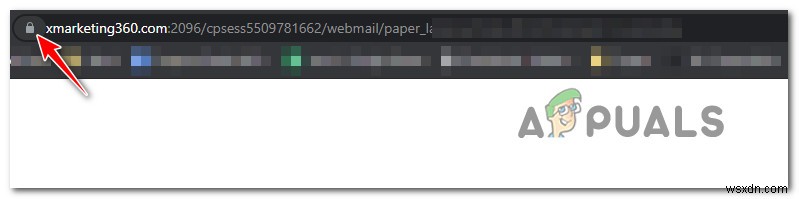
- लॉक आइकन पर क्लिक करने के बाद, आपको एक नया मेनू प्रस्तुत किया जाएगा जहां आपको कुकीज़ पर क्लिक करना होगा।
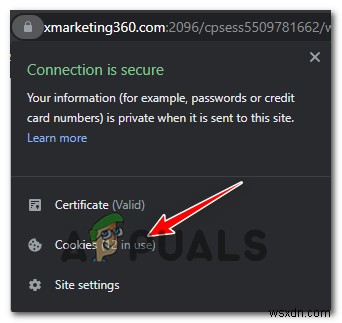
- अगला, एक बार जब आप समर्पित कुकीज़ मेनू के अंदर पहुंच जाते हैं, तो अनुमत कुकीज़ टैब चुनें, फिर नीचे दी गई सूची से प्रत्येक कुकी का चयन करें और उसका ध्यान रखने के लिए निकालें पर क्लिक करें।
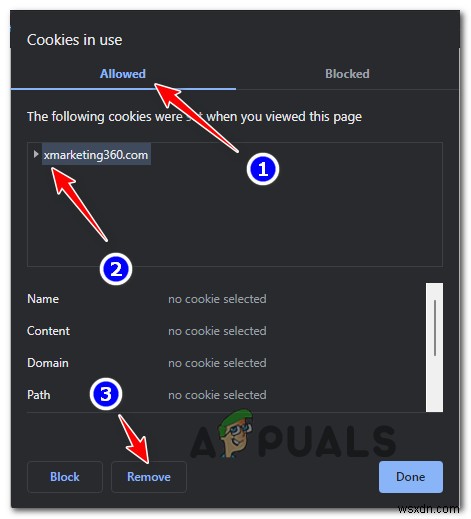
- एक बार हर संभावित भ्रष्ट कुकी को हटा दिए जाने के बाद, अपने ब्राउज़र को पुनरारंभ करें और जांचें कि क्या समस्या अब ठीक हो गई है।
यदि वही प्रकार की समस्या (ERR_HTTP2_INADEQUATE_TRANSPORT_SECURITY त्रुटि) अभी भी हो रही है, तो नीचे अगले संभावित सुधार पर जाएं।
Google Chrome को नवीनतम संस्करण में अपडेट करें
सबसे पहले, आपको यह सुनिश्चित करना होगा कि आप Google Chrome के नवीनतम सार्वजनिक रिलीज़ का उपयोग कर रहे हैं।
यह विशेष रूप से महत्वपूर्ण है यदि आप Windows Server इंस्टॉलेशन पर इस समस्या का सामना कर रहे हैं जबकि HTTPS के साथ कॉन्फ़िगर किए गए CA सर्वर से कनेक्ट करने का प्रयास कर रहे हैं।
जैसा कि पता चलता है, आपके द्वारा ERR_HTTP2_INADEQUATE_TRANSPORT_SECURITY त्रुटि देखने का कारण सबसे अधिक संभावना कुछ सुरक्षा तंत्र है जो आपके Google Chrome संस्करण के साथ अभी तक लागू नहीं किए गए थे।
कई प्रभावित उपयोगकर्ता जो इसी प्रकार की समस्या से निपट रहे थे, उन्होंने पुष्टि की है कि समस्या पूरी तरह से ठीक हो गई थी जब उन्होंने Google Chrome को उपलब्ध नवीनतम संस्करण में अपडेट किया।
हालांकि, चूंकि Windows Server पर ऑटो-अपडेटिंग फ़ंक्शन संदिग्ध है, हमारी सिफारिश है कि Google Chrome को अनइंस्टॉल करके और अवशिष्ट फ़ाइलों को साफ़ करके आधिकारिक पेज से नवीनतम उपलब्ध सार्वजनिक बिल्ड को स्क्रैच से इंस्टॉल करके शुरू करें।
यहां आपको क्या करना है:
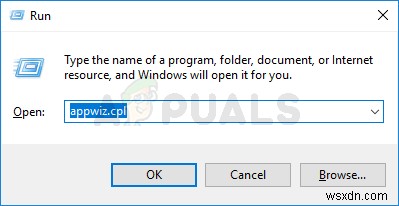
- Windows कुंजी + R दबाकर एक रन डायलॉग बॉक्स खोलें। अगला, 'appwiz.cpl' टाइप करें और Programs and Features विंडो खोलने के लिए Enter दबाएं।
- एक बार जब आप Programs and Features मेनू के अंदर होते हैं, तो Chrome पर राइट-क्लिक करके शुरू करें और अभी-अभी दिखाई दिए संदर्भ मेनू से Uninstall चुनें।
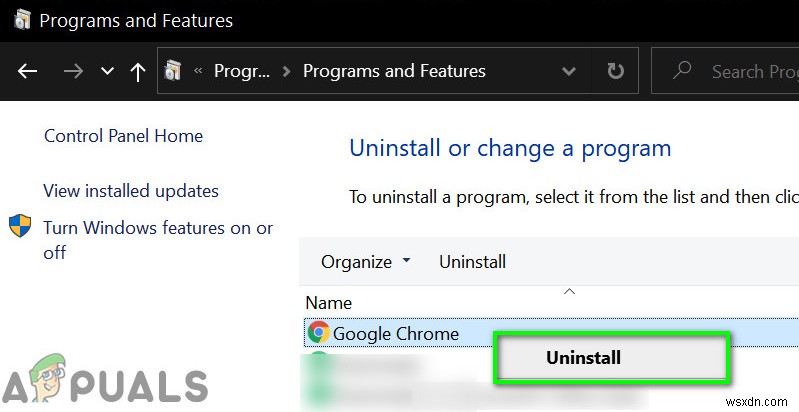
- अगला, अनइंस्टॉलेशन प्रक्रिया को पूरा करने के लिए ऑन-स्क्रीन संकेतों का पालन करें।
- एक बार अनइंस्टॉलेशन पूरा हो जाने पर, अपने पीसी को रीबूट करें और अगले स्टार्टअप के पूरा होने तक प्रतीक्षा करें।
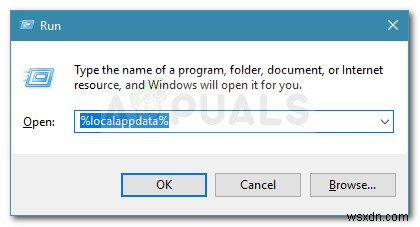
- अगला, Windows कुंजी + R दबाकर एक और रन डायलॉग बॉक्स खोलें। दिखाई देने वाले टेक्स्ट बॉक्स के अंदर, "%localappdata%" टाइप करें और अपने सक्रिय Microsoft खाते से जुड़ी अस्थायी फ़ाइलों को रखने वाले स्थानीय फ़ोल्डर को खोलने के लिए Enter दबाएं।
- रूट लोकल फ़ोल्डर से, Chrome पर राइट-क्लिक करें और मूल इंस्टॉलेशन द्वारा छोड़ी गई हर अस्थायी फ़ाइल से छुटकारा पाने के लिए संदर्भ मेनू से Delete चुनें।
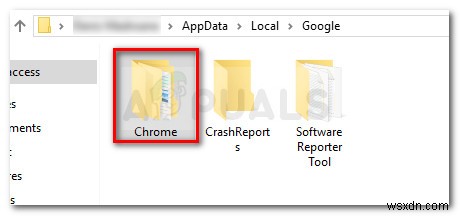
- Google Chrome के स्थानीय डेटा कैश फ़ोल्डर से छुटकारा पाने के बाद, अगला कदम एक स्वस्थ समकक्ष स्थापित करना है। Google Chrome के आधिकारिक डाउनलोड पेज पर जाकर उपलब्ध नवीनतम संस्करण को डाउनलोड करें।
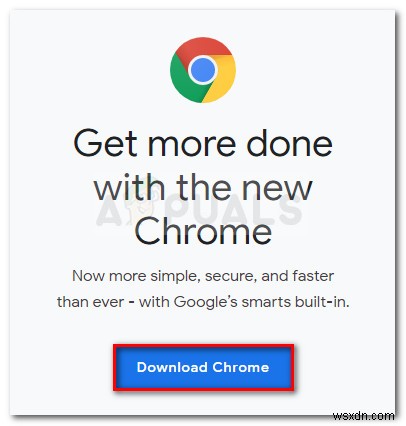
- एक बार इंस्टॉलेशन एक्जीक्यूटेबल डाउनलोड हो जाने पर, उस पर डबल-क्लिक करें, UAC प्रॉम्प्ट पर Yes क्लिक करें, फिर इंस्टॉलेशन प्रक्रिया को पूरा करने के लिए ऑन-स्क्रीन निर्देशों का पालन करें।
- एक बार इंस्टॉलेशन पूरा हो जाने पर, ब्राउज़र खोलें और उस क्रिया को दोहराएं जो पहले ERR_HTTP2_INADEQUATE_TRANSPORT_SECURITY का कारण बन रही थी।
यदि वही प्रकार की समस्या अभी भी हो रही है, तो नीचे अगले संभावित सुधार पर जाएं।
HTTP/2 अक्षम करें या कमजोर सिफर सूट अक्षम करें
यदि आप IIS वेब सर्वर से Windows Server में अपग्रेड करने के तुरंत बाद Google Chrome में ERR_HTTP2_INADEQUATE_TRANSPORT_SECURITY त्रुटि का सामना कर रहे हैं, तो आप शायद यह त्रुटि देख रहे हैं क्योंकि Windows Server डिफ़ॉल्ट रूप से HTTP/2 चालू करता है और HTTP/1.1 पर वापस जाने की प्रवृत्ति रखता है यदि HTTP/2 समर्थित नहीं है।
यह सुरक्षा के लिए अच्छा है, लेकिन HTTP/2 की HTTP/1.1 की तुलना में बहुत सख्त आवश्यकताएं हैं और Windows Server 2016 ब्राउज़र के साथ HTTP/2 सत्र स्थापित करने की कोशिश करने के लिए कुख्यात है, भले ही सर्वर कमजोर SSL सिफर के साथ कॉन्फ़िगर किया गया हो जो HTTP/2 द्वारा समर्थित नहीं हैं।
यदि आप खुद को इस विशेष परिदृश्य में पाते हैं, तो आपके पास आगे दो रास्ते हैं:
- कमजोर सिफर सूट अक्षम करें
- Windows Server पर HTTP/2 अक्षम करें
आपको जिस मार्ग को अपनाने की आवश्यकता है, उसके बावजूद, हमने सब-गाइड की एक श्रृंखला बनाई है जो आपको दोनों संभावित परिदृश्यों के माध्यम से चलेगी।
उस गाइड का पालन करें जो आपके विशेष परिदृश्य पर लागू होता है।
कमजोर सिफर सूट अक्षम करें
आप इन सिफर सूट को मैन्युअल रूप से अक्षम कर सकते हैं, लेकिन जब आप IISCrypto नामक इस उपयोगिता का उपयोग कर सकते हैं तो चीजों को जटिल बनाने की वास्तव में कोई आवश्यकता नहीं है।
IISCrypto संस्करण 3.0 में, आप असुरक्षित प्रोटोकॉल के साथ-साथ कमजोर सिफर सूट को स्वचालित रूप से अक्षम करने के लिए सर्वोत्तम अभ्यास बटन का उपयोग कर सकते हैं।
बाएं तरफ के वर्टिकल मेनू से Cipher Suites का चयन करके, फिर सर्वोत्तम अभ्यास पर क्लिक करके ऐसा करें।
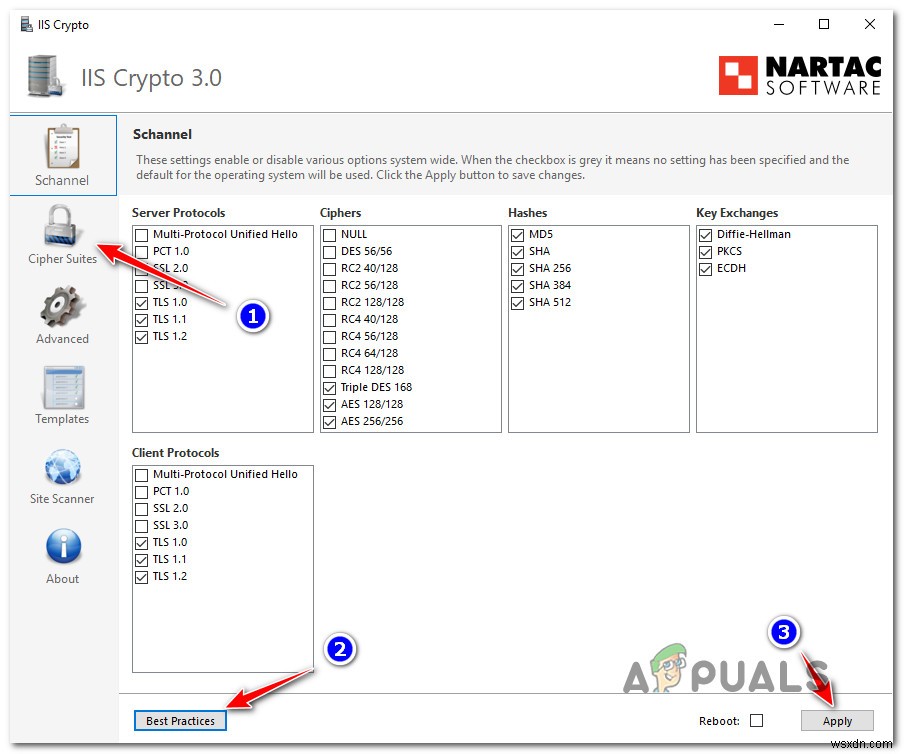
ऐसा करने के बाद, परिवर्तनों को लागू करने के लिए Apply दबाएं, फिर अपने Windows Server इंस्टॉलेशन को रीबूट करें ताकि परिवर्तन प्रभावी हो सकें।
नोट: यदि आप एक उन्नत Windows Server उपयोगकर्ता हैं, तो आप IISCrypto के माध्यम से इन सिफर सूट को मैन्युअल रूप से फाइन-ट्यून भी कर सकते हैं।
Windows Server पर HTTP/2 अक्षम करें
यदि आप तय करते हैं कि Windows Server पर IIS में HTTP/2 को अक्षम करना एक योग्य समझौता है, तो आप केवल दो DWORD रजिस्ट्री कुंजी जोड़कर ऐसा कर सकते हैं।
आपको इस विशेष सुधार को लागू करना चाहिए या नहीं यह आपके विशेष परिदृश्य और HTTP/2 को अक्षम करने से प्रभावित प्रोटोकॉल की संख्या पर निर्भर करता है।
यदि आप इसके साथ आगे बढ़ने का निर्णय लेते हैं, तो ऐसा करने का सबसे आसान तरीका एक उन्नत नोटपैड विंडो के माध्यम से एक .reg फ़ाइल बनाना है।
Windows Server 2016 इंस्टॉलेशन पर HTTP/2 को अक्षम करने में सक्षम एक .REG फ़ाइल बनाने के लिए नीचे दिए गए निर्देशों का पालन करें:
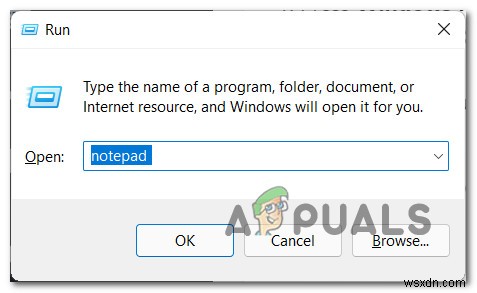
- Windows कुंजी + R दबाकर एक रन डायलॉग बॉक्स खोलें। अगला, टेक्स्ट बॉक्स के अंदर 'notepad' टाइप करें, फिर एक नोटपैड उदाहरण को एडमिन विशेषाधिकारों के साथ खोलने के लिए Ctrl + Shift + Enter दबाएं।
- एक बार जब आप उन्नत विंडो के अंदर होते हैं, तो खाली सफेद बॉक्स के अंदर निम्न कोड पेस्ट करें:
Windows Registry Editor Version 5.00 [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\HTTP\Parameters] "EnableHttp2Tls"=dword:00000000 "EnableHttp2Cleartext"=dword:00000000
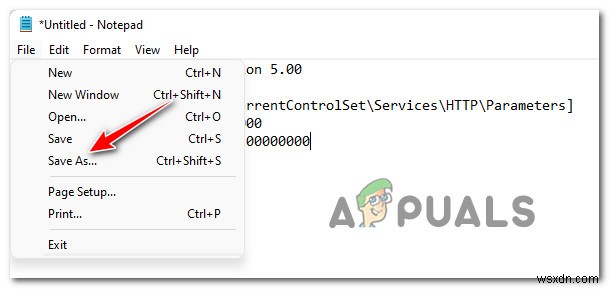
- कोड सफलतापूर्वक पेस्ट हो जाने के बाद, शीर्ष पर संदर्भ मेनू से File पर क्लिक करें, फिर अभी-अभी दिखाई दिए संदर्भ मेनू से Save As पर क्लिक करें।
- अगला, एक उपयुक्त स्थान चुनकर शुरू करें जहां आप इस .REG फ़ाइल को सेव करेंगे। फिर Save as Type को All Files में बदलें।
- फ़ाइल नाम के तहत एक नाम असाइन करें, लेकिन सुनिश्चित करें कि फ़ाइल का नाम .reg के साथ समाप्त होता है। एक बार जब आप तैयार हों, तो HTTP/2 को अक्षम करने के लिए आपके द्वारा उपयोग की जाने वाली .REG फ़ाइल उत्पन्न करने के लिए Save पर क्लिक करें।
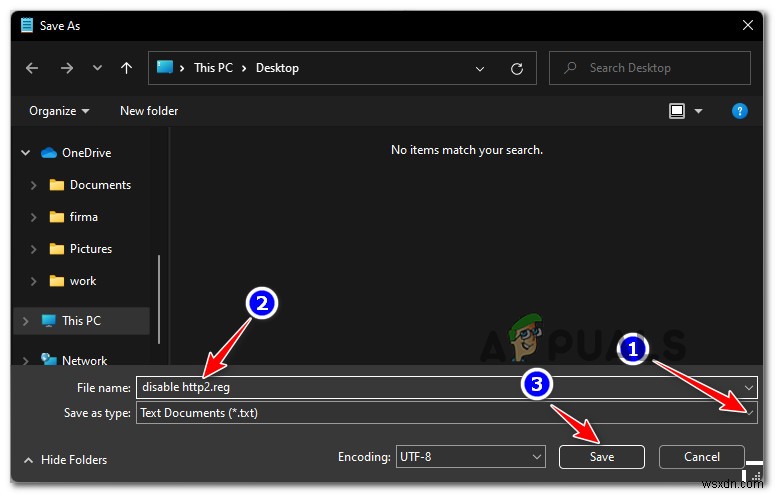
- एक बार .reg फ़ाइल सफलतापूर्वक उत्पन्न हो जाने पर, उस पर राइट-क्लिक करें और अभी-अभी दिखाई दिए संदर्भ मेनू से Run as administrator चुनें।
- पुष्टिकरण मेनू पर, आपके द्वारा अभी बनाए गए .reg स्क्रिप्ट को चलाने के लिए Yes पर क्लिक करें ताकि HTTP/2 अक्षम हो जाए।
- परिवर्तन को लागू करने के लिए अपने Windows Server इंस्टॉलेशन को रीबूट करें, फिर Google Chrome पर लौटें और देखें कि क्या ERR_HTTP2_INADEQUATE_TRANSPORT_SECURITY त्रुटि अभी भी हो रही है।
नोट: यदि आप बाद में HTTP/2 को सक्षम करने का निर्णय लेते हैं, तो इन दो रजिस्ट्री कुंजियों के स्थान पर लौटें और उनके मान को 0 के बजाय 1 में बदलें।