कुछ यूज़र ने रिपोर्ट किया है कि उन्हें रीडिंग पेन के शीर्ष पर 'आउटलुक ने संभावित असुरक्षित अटैचमेंट तक पहुंच ब्लॉक कर दी' एरर प्राप्त होता है। अधिकांश यूज़र रिपोर्ट करते हैं कि यह समस्या तब होती है जब वे अटैचमेंट वाले ईमेल को खोलने का प्रयास करते हैं।
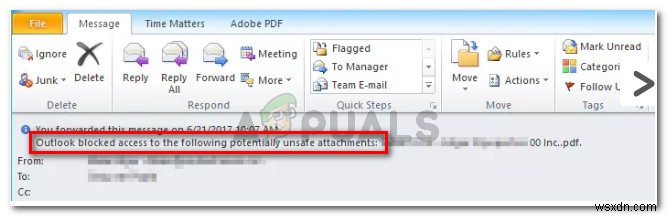
'आउटलुक ने संभावित असुरक्षित अटैचमेंट तक पहुंच ब्लॉक कर दी' एरर के कारण
हमने विभिन्न यूज़र रिपोर्ट और उनके द्वारा समस्या हल करने के लिए उपयोग की गई मरम्मत रणनीतियों को देखकर इस विशेष समस्या की जांच की। हमने जो एकत्र किया उससे कई सामान्य परिदृश्य हैं जो इस विशेष एरर मैसेज को ट्रिगर करने के लिए जाने जाते हैं:
- अटैचमेंट ब्लॉक किया गया क्योंकि फ़ाइल नाम के अंत में एक अतिरिक्त '.' (डॉट) है - आउटलुक अब उन अटैचमेंट को स्वीकार नहीं करेगा जो आधिकारिक अटैचमेंट दिशानिर्देशों का पालन नहीं करते। यह सुरक्षा अपडेट एक भेद्यता को पैच करने के लिए पेश किया गया था जो रिमोट कोड निष्पादन की अनुमति दे सकता था।
- आउटलुक उस सुरक्षा अपडेट के साथ अपडेट है जो कुछ अटैचमेंट को ब्लॉक करता है - सुरक्षा अपडेट KB3191898 (आउटलुक 2007), KB3203467 (आउटलुक 2010), KB3191898 (आउटलुक 2013) और KB3191932 (आउटलुक 2016) कमजोरियों की एक श्रृंखला को पैच करेंगे जो कोड निष्पादन को रोकेंगे।
- अटैचमेंट असमर्थित एक्सटेंशन का है - असमर्थित एक्सटेंशन की एक पूरी सूची है जिनसे आउटलुक अब सहमत नहीं है। यहां फ़ाइल प्रकारों की सूची है जो वर्तमान में आउटलुक द्वारा ब्लॉक किए गए हैं।
हालांकि आउटलुक सुरक्षा कारणों से कुछ अटैचमेंट को ब्लॉक करता है, यह उन बहुत से यूज़र को भी प्रभावित करता है जिनके छायादार कारण नहीं हैं। उदाहरण के लिए यदि आप एक प्रोग्रामर हैं और आपको आउटलुक के माध्यम से .js फ़ाइल प्राप्त होती है तो यदि आपके पास नवीनतम सुरक्षा अपडेट इंस्टॉल हैं तो आप इसे खोल नहीं पाएंगे।
यदि आप इस विशेष एरर मैसेज को हल करने के लिए संघर्ष कर रहे हैं तो यह लेख आपको सत्यापित ट्रबलशूटिंग चरणों का संग्रह प्रदान करेगा। नीचे आपको उन विधियों का संग्रह मिलेगा जिनका उपयोग समान स्थिति में अन्य यूज़र ने एरर मैसेज को हल करने या बायपास करने के लिए किया है।
पूरी प्रक्रिया को सुव्यवस्थित करने के लिए हम आपको नीचे विज्ञापित क्रम में विधियों का पालन करने के लिए प्रोत्साहित करते हैं। आपको अंततः एक ऐसी विधि मिल जाएगी जो आपके विशेष परिदृश्य में प्रभावी होगी।
विधि 1: प्रेषक से फ़ाइल शेयरिंग सेवा उपयोग करने के लिए कहना
यदि संभव हो तो आप प्रेषक से अटैचमेंट को सर्वर या FTP साइट पर अपलोड करने और आपको डाउनलोड/एक्सेस लिंक भेजने के लिए कह सकते हैं। आप Mega.nz, Dropbox, Google Drive या WeTransfer जैसी सेवाओं का उपयोग कर सकते हैं।
कुछ भी काम करना चाहिए जब तक फ़ाइल सीधे ईमेल अटैचमेंट के रूप में अपलोड नहीं की जाती। महत्वपूर्ण बात एक्सटेंशन बदलना है। जब तक आप फ़ाइल शेयरिंग सेवा उपयोग करते हैं आपको आउटलुक के माध्यम से प्राप्त फ़ाइलों को प्राप्त करने में कोई परेशानी नहीं होनी चाहिए।
यदि यह विधि मददगार नहीं थी या लागू नहीं थी तो नीचे अगली विधि पर जाएं।
विधि 2: प्रेषक से फ़ाइल कम्प्रेशन यूटिलिटी उपयोग करने के लिए कहना
एक और संभावित वर्कअराउंड प्रेषक को WinZip या 7 zip या WinRar जैसी फ़ाइल कम्प्रेशन यूटिलिटी उपयोग करने के लिए मनाना है। यदि प्रेषक फ़ाइल को कंप्रेस करता है और आपको आउटलुक के माध्यम से कंप्रेस्ड आर्काइव फ़ाइल भेजता है तो सुरक्षा जांच फ़ाइल को ब्लॉक नहीं करेगी क्योंकि इसमें एक अलग एक्सटेंशन होगा।
फिलहाल आउटलुक .zip और .rar एक्सटेंशन को संभावित खतरे के रूप में नहीं पहचानता इसलिए आपको इस तरह के अटैचमेंट को डाउनलोड करने में कोई परेशानी नहीं होनी चाहिए।
यदि यह विधि लागू नहीं थी या आप किसी थर्ड-पार्टी कम्प्रेशन सॉफ़्टवेयर को शामिल न करने वाली विधि ढूंढ रहे हैं तो नीचे अगली विधि पर जाएं।
विधि 3: प्रेषक से फ़ाइल नाम एक्सटेंशन बदलने के लिए कहना
यदि पहली दो विधियाँ आपके विशेष परिदृश्य को समायोजित नहीं करतीं तो आप प्रेषक से अटैचमेंट सॉफ़्टवेयर का नाम बदलकर उस एक्सटेंशन पर करने के लिए कहकर भी 'आउटलुक ने संभावित असुरक्षित अटैचमेंट तक पहुंच ब्लॉक कर दी' एरर को हल कर सकते हैं जिसे आउटलुक खतरा नहीं मानता।
उदाहरण के लिए यदि आप किसी से .exe फ़ाइल प्राप्त करना चाहते हैं तो प्रेषक से एक्सटेंशन का नाम बदलकर .doc या .txt करने के लिए कहें। यह फ़ाइल को आउटलुक के सुरक्षा जाल से बायपास कर देगा। फ़ाइल के एक्सटेंशन को संशोधित करने के लिए बस उस पर राइट-क्लिक करें, नाम बदलें चुनें और समाप्ति को संशोधित करके एक्सटेंशन बदलें ('.' डॉट के बाद)।
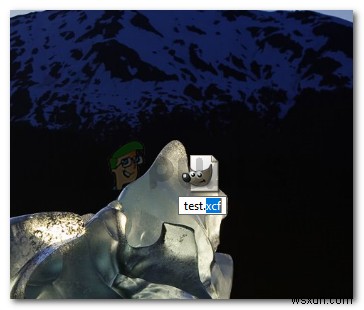
प्रेषक द्वारा अटैचमेंट को समर्थित एक्सटेंशन में संशोधित करने के बाद आपका काम अटैचमेंट निकालकर इसे वापस इसके मानक एक्सटेंशन में बदलना है। ऐसा करने के लिए प्राप्त ईमेल में अटैचमेंट का पता लगाएं, अटैचमेंट पर राइट-क्लिक करें और कॉपी चुनें।
फिर किसी सुविधाजनक स्थान (जैसे डेस्कटॉप) पर नेविगेट करें, राइट-क्लिक करें और पेस्ट चुनें। फिर उसी संदर्भ मेनू से नाम बदलें पर क्लिक करें और फ़ाइल का नाम मूल फ़ाइल नाम एक्सटेंशन पर बदलें और एंटर दबाएं।
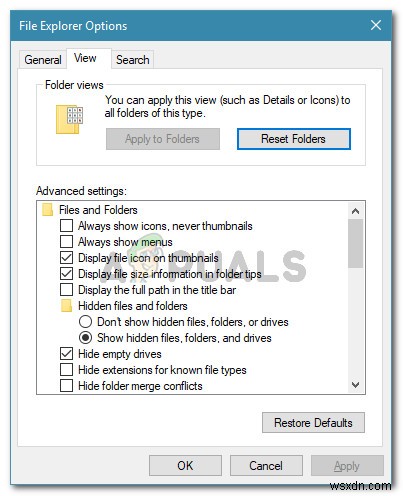
नोट: यदि आप अपनी फ़ाइलों के एक्सटेंशन प्रकार नहीं देख पा रहे हैं तो विंडोज की + R दबाकर रन डायलॉग बॉक्स खोलें। फिर "control.exe folders" टाइप करें और एंटर दबाकर फाइल एक्सप्लोरर विकल्प मेनू खोलें। एक बार वहां पहुंचने पर व्यू टैब पर जाएं और उन्नत सेटिंग्स सूची में नीचे स्क्रॉल करके छिपी हुई फ़ाइलें और फ़ोल्डर ढूंढें। फिर छिपी हुई फ़ाइलें, फ़ोल्डर और ड्राइव दिखाएं से जुड़े टॉगल को इनेबल करें और परिवर्तन सहेजने के लिए लागू करें पर क्लिक करें। एक बार जब आप ये निर्देश पूरे कर लेंगे तो एक्सटेंशन दिखाई देने लगेंगे।
यदि यह विधि लागू नहीं थी या आप अटैचमेंट सुरक्षा व्यवहार को कस्टमाइज़ करने का तरीका ढूंढ रहे हैं तो नीचे अगली विधि पर जाएं।
विधि 4: डिफ़ॉल्ट अटैचमेंट सुरक्षा व्यवहार बदलना
यदि आप इस नए सुरक्षा व्यवहार से गंभीर रूप से परेशान हैं तो आप रजिस्ट्री संशोधित करके आउटलुक को सुरक्षा ब्लॉक के साथ नरमी बरतने के लिए प्रोग्राम कर सकते हैं।
चेतावनी: ध्यान रखें कि रजिस्ट्री को गलत तरीके से संशोधित करने से आपके सिस्टम स्वास्थ्य पर गंभीर परिणाम हो सकते हैं। नीचे दिए गए चरणों का पालन केवल तभी करें यदि आप रजिस्ट्री एडिटर उपयोग करने में सहज हैं और आपके पास रजिस्ट्री बैकअप मौजूद है।
रजिस्ट्री संशोधित करके आउटलुक के डिफ़ॉल्ट अटैचमेंट सुरक्षा व्यवहार को बदलने के लिए नीचे दिए गए चरणों का पालन करें:
- माइक्रोसॉफ्ट आउटलुक को पूरी तरह से बंद करें (सुनिश्चित करें कि यह ट्रे बार में नहीं चल रहा है)।
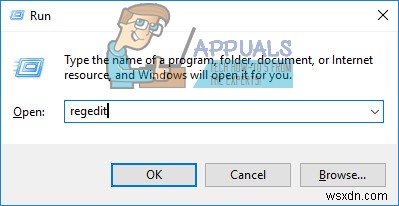
- विंडोज की + R दबाकर रन डायलॉग बॉक्स खोलें। फिर "regedit" टाइप करें और एंटर दबाकर रजिस्ट्री एडिटर खोलें।
- रजिस्ट्री एडिटर के अंदर बाएं हाथ के मेनू का उपयोग करके अपने द्वारा उपयोग किए जा रहे आउटलुक संस्करण के अनुसार निम्न स्थानों में से किसी एक पर नेविगेट करें:
माइक्रोसॉफ्ट ऑफिस आउटलुक 2016: HKEY_CURRENT_USER\Software\Microsoft\Office\16.0\Outlook\Security माइक्रोसॉफ्ट ऑफिस आउटलुक 2013: HKEY_CURRENT_USER\Software\Microsoft\Office\15.0\Outlook\Security माइक्रोसॉफ्ट ऑफिस आउटलुक 2010: HKEY_CURRENT_USER\Software\Microsoft\Office\14.0\Outlook\Security माइक्रोसॉफ्ट ऑफिस आउटलुक 2007: HKEY_CURRENT_USER\Software\Microsoft\Office\12.0\Outlook\Security माइक्रोसॉफ्ट ऑफिस आउटलुक 2003: HKEY_CURRENT_USER\Software\Microsoft\Office\11.0\Outlook\Security माइक्रोसॉफ्ट आउटलुक 2002: HKEY_CURRENT_USER\Software\Microsoft\Office\10.0\Outlook\Security माइक्रोसॉफ्ट आउटलुक 2000: HKEY_CURRENT_USER\Software\Microsoft\Office\9.0\Outlook\Security
- एक बार वहां पहुंचने पर सत्यापित करें कि रजिस्ट्री कुंजी वास्तव में मौजूद है। यदि कुंजी मौजूद नहीं है तो अगले चरणों के साथ सामान्य रूप से जारी रखें।
नोट: यदि कुंजी पहले से मौजूद है तो सीधे चरण 9 पर जाएं। - निम्न रजिस्ट्री कुंजी पर नेविगेट करें और चुनें:
HKEY_CURRENT_USER\Software\Microsoft\Office
- फिर अपने आउटलुक संस्करण से संबंधित सब-कुंजी का विस्तार करें। विभिन्न आउटलुक रिलीज के अनुसार संस्करण कोड की सूची यहां है।
आउटलुक 2016 - 16.0 आउटलुक 2013 - 15.0 आउटलुक 2010 - 14.0 आउटलुक 2007 - 12.0 आउटलुक 2003 - 11.0 आउटलुक 2002 - 10.0 आउटलुक 2000 - 9.0
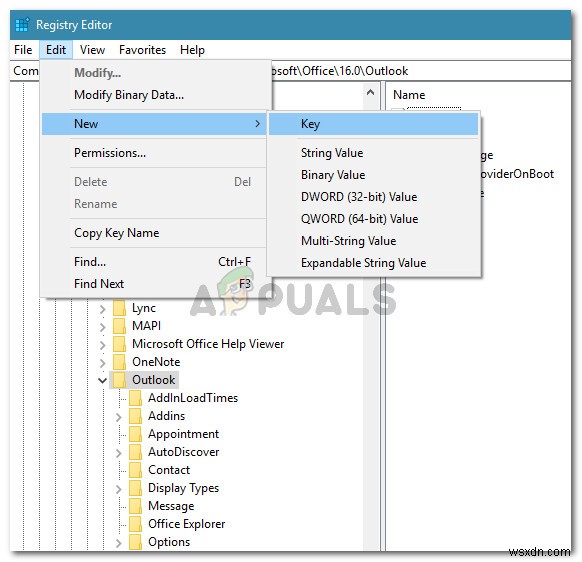
- फिर आउटलुक सबकी खोलें और देखें कि क्या इसमें सुरक्षा नामक सबकी है। यदि आउटलुक फ़ोल्डर में सुरक्षा सबकी नहीं है तो आउटलुक फ़ोल्डर चुनें और संपादित करें > नया > कुंजी पर जाएं और इसे सुरक्षा नाम दें।
- सुरक्षा टैब चुनें और दाएं हाथ के पेन पर जाएं। एक बार वहां पहुंचने पर खाली स्थान पर राइट-क्लिक करें और नया > स्ट्रिंग मान चुनें।
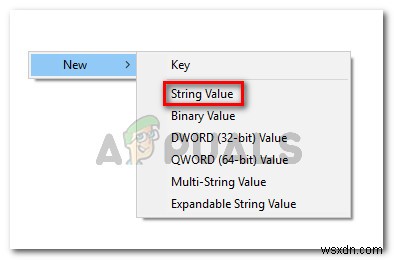
- नव निर्मित मान का नाम Level1Remove रखें और परिवर्तन सहेजने के लिए एंटर दबाएं।
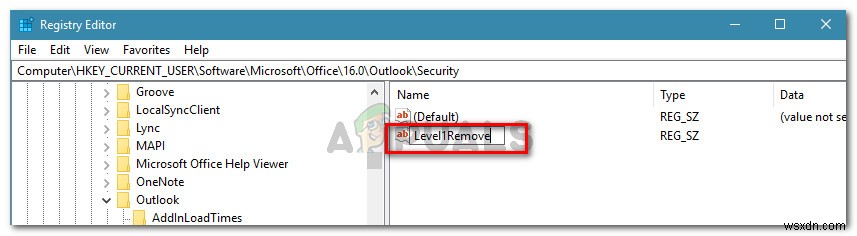
- Level1Remove पर डबल-क्लिक करके स्ट्रिंग मान खोलें। अगला, निम्न प्रारूप का उपयोग करके आप सुरक्षा जांच से बाहर करना चाहते हैं उन फ़ाइल प्रकार एक्सटेंशन टाइप करें: .extension;.extension
उदा. .exe;.com;.js;.java
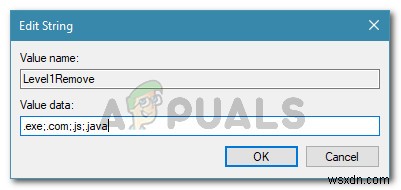
- OK दबाकर परिवर्तन सहेजें, फिर रजिस्ट्री एडिटर बंद करें और अपना कंप्यूटर रीस्टार्ट करें। अगले स्टार्टअप पर आप आउटलुक में उन फ़ाइल प्रकारों के अटैचमेंट खोल पाएंगे जिन्हें आपने पहले नियम से बाहर रखा था।