क्रोम नई सुविधाओं और सुरक्षा सुधारों को शामिल करने के लिए हर बार नए संस्करण जारी होने के साथ लगातार सक्रिय विकास के अधीन है। क्रोम का उपयोग न केवल ब्राउज़िंग के लिए किया जाता है; इसका उपयोग कई वेब सेवाओं के लिए भी किया जाता है जिनका उपयोग डेवलपर्स करते हैं।
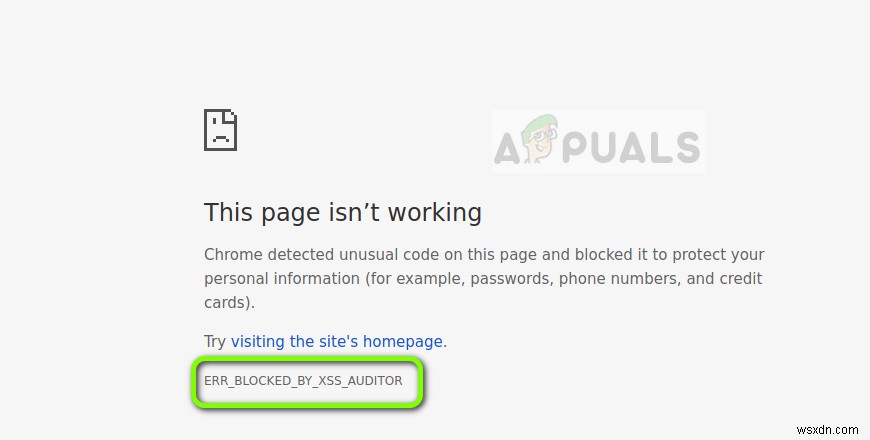
हाल के क्रोम 57 बिल्ड के साथ, XSS ऑडिटर डिटेक्शन में काफी सुधार किया गया था। उनके नए दिशानिर्देश निर्धारित थे जिनके कारण वेब सेवाओं ने काम करना बंद कर दिया और त्रुटि संदेश 'ERR_BLOCKED_BY_XSS_AUDITOR' दिया।
यह त्रुटि संदेश तब होता है जब HTML सामग्री को अनुरोध के अंदर POST विधि के माध्यम से भेजा जा रहा है। गूगल क्रोम में एक XSS सुरक्षा सुविधा है जो हमेशा फॉर्म के माध्यम से सबमिट किए जा रहे HTML का विश्लेषण करती है और उन अनुरोधों को ब्लॉक करती है। इस तरह, फॉर्म कभी नहीं भेजे जाते और XSS शोषण से बचा जाता है।
क्रोम में 'ERR_BLOCKED_BY_XSS_AUDITOR' त्रुटि संदेश के कारण
जैसा कि पहले उल्लेख किया गया है, क्रोम के हाल के बिल्ड ने XSS ऑडिटर को नया रूप दिया ताकि XSS कमजोरियों का शोषण न किया जा सके। इस वजह से, यदि आपने अपना सोर्स कोड तदनुसार अपडेट नहीं किया है तो आपको त्रुटि संदेश प्राप्त हो सकता है।
अधिकांश समय, एक फाल्स पॉजिटिव होता है जब ब्राउजर मानता है कि 'क्रॉस-साइट स्क्रिप्टिंग' हमला किया जा रहा है। ये हमले मुख्य रूप से तब होते हैं जब ब्राउजर को जावास्क्रिप्ट या HTML रेंडर करने में धोखा दिया जाता है जो वेबसाइट के डिस्प्ले पहलू का हिस्सा नहीं है।
समाधान (यदि आप वेबसाइट प्रशासित करते हैं)
यदि आप वेबसाइट प्रशासक हैं और यह त्रुटि संदेश सामान्य उपयोग के दौरान हो रहा है, तो आप POST हेडर्स में कुछ पेज हेडर्स जोड़कर इसे हटाने का प्रयास कर सकते हैं। यह एक अस्थायी फिक्स है जब तक आप एक उचित विकल्प के साथ नहीं आते जो XSS ऑडिटर अनुरोध को ठीक से संभालता है।
PHP
अपनी PHP फ़ाइल में निम्न हेडर जोड़ें:
header('X-XSS-Protection:0');ASP.NET
यहां हम XSS सुरक्षा को अस्थायी रूप से अक्षम कर रहे हैं जब तक आप अपने सोर्स कोड में उचित हैंडलर नहीं जोड़ते।
HttpContext.Response.AddHeader("X-XSS-Protection","0");यदि आप Web.Config फ़ाइल कॉन्फिगर कर रहे हैं, तो आप इसके बजाय निम्न कोड जोड़ सकते हैं:
<system.webServer> <httpProtocol> <customHeaders> <add name="X-XSS-Protection" value="0" /> </customHeaders> [...]
ASP.NET सर्वर अनुरोध सत्यापन
कुछ मामलों में, सर्वर आवश्यक हेडर जोड़ने के बाद भी POST अनुरोध को अस्वीकार कर देगा। एक अन्य समाधान 'Request.Unvalidated' का उपयोग करना है जो 'असुरक्षित' डेटा अनुरोध प्राप्त करने को संभालने के लिए विशेष रूप से बनाया गया एक ऑब्जेक्ट होगा।
var code = Request.Unvalidated.Form["code"];
यह संभवतः केवल ASP.NET अनुरोध सत्यापन के लिए काम करेगा।
यदि आप वेब फॉर्म्स का उपयोग कर रहे हैं, तो आप उपयोग कर सकते हैं:
<@ Page validateRequest="false" %>
यदि आप MVC का उपयोग कर रहे हैं, तो हम '[ValidateInput(false)]' का उपयोग कर सकते हैं जो कंट्रोलर पर एक विशेषता है। यह सत्यापन को रोकने के लिए किया जाता है।
[ValidateInput(false)] public ActionResult Convert(CodeRequest request) { ... }IIS HttpRuntime सेटिंग्स
IIS एक्सप्रेस का उपयोग विजुअल स्टूडियो द्वारा वेब सेवाओं के लिए किया जाता है और यह आज तक उपयोग की जाने वाली सबसे अधिक उपयोग की जाने वाली आर्किटेक्चर में से एक है। जब आप ASP.NET का उपयोग कर रहे हैं, तो IIS ASP.NET को नियंत्रण प्राप्त होने से पहले ही आपके अनुरोध को ब्लॉक कर सकता है। हम web.config में इसे बंद करने का प्रयास करेंगे और निम्न कोड का उपयोग करके पुराने व्यवहार को प्राप्त करने का प्रयास करेंगे:
<httpRuntime requestValidationMode="2.0"/>
यदि हम ऐसा नहीं करते हैं, तो IIS विफल हो जाएगा और अनुरोध को अस्वीकार कर देगा इससे पहले कि इसे ASP.NET पर पास किया जाए।
नोट: ये समाधान अच्छा विचार है यदि आपकी वेबसाइट दुर्गम है और आपको नुकसान पहुंचा रही है। आपको हमेशा अपना सोर्स कोड संशोधित करना चाहिए ताकि आप XSS ऑडिटर को ठीक से संभाल सकें। केवल इनका अस्थायी रूप से उपयोग करें जब तक आप उचित फिक्स नहीं निकाल लेते।
समाधान (यदि आप वेबसाइट प्रशासित नहीं करते हैं)
यदि आप एक नियमित उपयोगकर्ता हैं और आपके पास वेबसाइट तक पहुंच या प्रशासन नहीं है, तो आप XSS ऑडिटर के बिना क्रोम लॉन्च करने का प्रयास कर सकते हैं। हम गूगल क्रोम का एक शॉर्टकट बनाएंगे और इसे हमारी स्थिति में लॉन्च करने के लिए आवश्यक फ्लैग जोड़ेंगे।
- अपने डेस्कटॉप पर कहीं भी राइट-क्लिक करें और नया > शॉर्टकट चुनें।
- अब अपने कंप्यूटर पर इंस्टॉल किए गए गूगल क्रोम के संस्करण के अनुसार कोड की निम्नलिखित पंक्तियों को पेस्ट करें।
64-बिट क्रोम के लिए
"C:\Program Files\Google\Chrome\Application\chrome.exe" -disable-xss-auditor
32-बिट क्रोम के लिए
"C:\Program Files (x86)\Google\Chrome\Application\chrome.exe" -disable-xss-auditor
- आपका क्रोम शॉर्टकट अब बन जाएगा। अब वेबसाइट तक पहुंचने का प्रयास करें और जांचें कि त्रुटि संदेश हल हो गया है या नहीं।
नोट: यह विधि आपके ब्राउज़र पर XSS ऑडिटर को अक्षम कर रही है जो सुरक्षा तंत्र का एक अभिन्न अंग है। कृपया अपने जोखिम पर आगे बढ़ें और यह अनुशंसा की जाती है कि आप इस सुविधा का उपयोग केवल अस्थायी रूप से करें।