'SSL क्लाइंट क्रेडेंशियल बनाते समय घातक त्रुटि हुई' समस्या आमतौर पर उपयोगकर्ताओं द्वारा खोजी जाती है जब उन्हें आवर्ती ऑफिस संबंधी त्रुटि संदेश मिलते हैं और वे इवेंट व्यूअर का उपयोग करके क्रैश की जांच करते हैं। अधिकांश मामलों में, जांच से पता चलता है कि त्रुटि स्थानीय रूप से सिंक किए गए शेयरपॉइंट डॉक्यूमेंट लाइब्रेरी से उत्पन्न होती है।
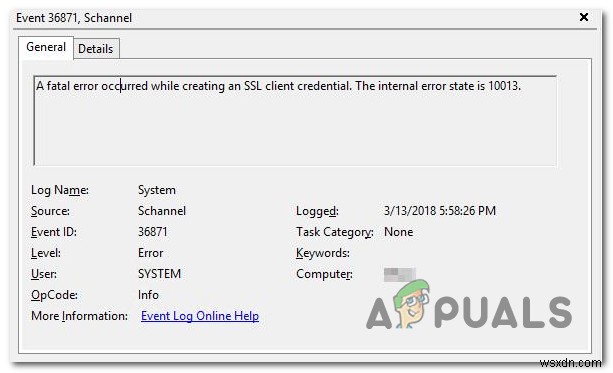
'SSL क्लाइंट क्रेडेंशियल बनाते समय घातक त्रुटि हुई' त्रुटि का कारण क्या है?
- सिस्टम क्रिप्टोग्राफी नीति अक्षम है - अधिकांश मामलों में, यह विशेष समस्या शैनल से संबंधित त्रुटि के कारण होगी। इस मामले में, आप लोकल ग्रुप पॉलिसी एडिटर का उपयोग करके एक FIPS अनुपालन एल्गोरिदम नीति को सक्षम करके समस्या को ठीक करने में सक्षम होना चाहिए जो इस समस्या के लिए सबसे अधिक जिम्मेदार है।
- भ्रष्ट ऑफिस इंस्टॉलेशन - इस समस्या को सुविधाजनक बनाने वाला एक और संभावित कारण एक भ्रष्ट ऑफिस इंस्टॉलेशन है। यदि यह परिदृश्य लागू होता है, तो आप संपूर्ण ऑफिस इंस्टॉलेशन को रिपेयर या रीइंस्टॉल करके इस समस्या को ठीक कर सकते हैं।
- TLS 1.0 सक्षम नहीं है - गंभीर रूप से पुराने ऑफिस इंस्टॉलेशन के साथ, यह त्रुटि इस तथ्य के कारण दिखाई दे सकती है कि TLS 1.0 अब सक्षम नहीं है। हालांकि इसकी अनुशंसा नहीं की जाती है, आप इस मामले में कुछ रजिस्ट्री समायोजन करके समस्या को ठीक कर सकते हैं ताकि TLS 1.0 को बहाल किया जा सके।
'SSL क्लाइंट क्रेडेंशियल बनाते समय घातक त्रुटि हुई' त्रुटि को कैसे ठीक करें?
1. सिस्टम क्रिप्टोग्राफी नीति सक्षम करें
जैसा कि यह पता चला है, अधिकांश 'SSL क्लाइंट क्रेडेंशियल बनाते समय घातक त्रुटि हुई' त्रुटियां शैनल से संबंधित हैं। ध्यान रखें कि शैनल माइक्रोसॉफ्ट का सबसे सुरक्षित लोकप्रिय पैकेज है जो विंडोज प्लेटफॉर्म पर सिक्योर सॉकेट लेयर (SSL) या ट्रांसपोर्ट लेयर सिक्योरिटी (TLS) एन्क्रिप्शन के उपयोग की सुविधा प्रदान करता है।
जैसा कि यह पता चला है, एक विशेष नीति है जो अक्सर इस समस्या की उपस्थिति के लिए जिम्मेदार है (एन्क्रिप्शन, हैशिंग और हस्ताक्षर के लिए FIPS अनुपालन एल्गोरिदम)
कई प्रभावित उपयोगकर्ताओं ने रिपोर्ट किया है कि Gpedit (लोकल ग्रुप पॉलिसी एडिटर) यूटिलिटी का उपयोग करके इस नीति को सक्षम करने के बाद समस्या हल हो गई थी।
एन्क्रिप्शन, हैशिंग और हस्ताक्षर के लिए FIPS अनुपालन एल्गोरिदम को सक्षम करके 'SSL क्लाइंट क्रेडेंशियल बनाते समय घातक त्रुटि हुई' समस्या को हल करने पर एक त्वरित गाइड:
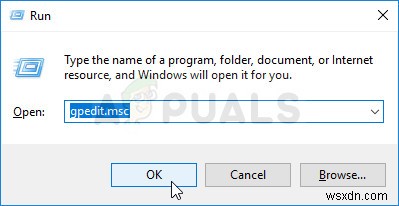
- विंडोज की + आर दबाकर एक रन संवाद बॉक्स खोलें। अगला, टेक्स्ट बॉक्स के अंदर, 'gpedit.msc' टाइप करें और लोकल ग्रुप पॉलिसी एडिटर खोलने के लिए एंटर दबाएं।
- एक बार जब आप लोकल ग्रुप पॉलिसी एडिटर के अंदर होते हैं, तो कंप्यूटर कॉन्फिगरेशन > विंडोज सेटिंग्स > सुरक्षा सेटिंग्स > स्थानीय नीतियां > सुरक्षा विकल्प पर नेविगेट करने के लिए बाएं हाथ के खंड का उपयोग करें।
- सही स्थान पर पहुंचने के बाद, दाएं हाथ के खंड पर जाएं और नीतियों की सूची में नीचे स्क्रॉल करें जब तक आप सिस्टम क्रिप्टोग्राफी: उपयोग एन्क्रिप्शन, हैशिंग और हस्ताक्षर के लिए FIPS अनुपालन एल्गोरिदम का पता नहीं लगा लेते।
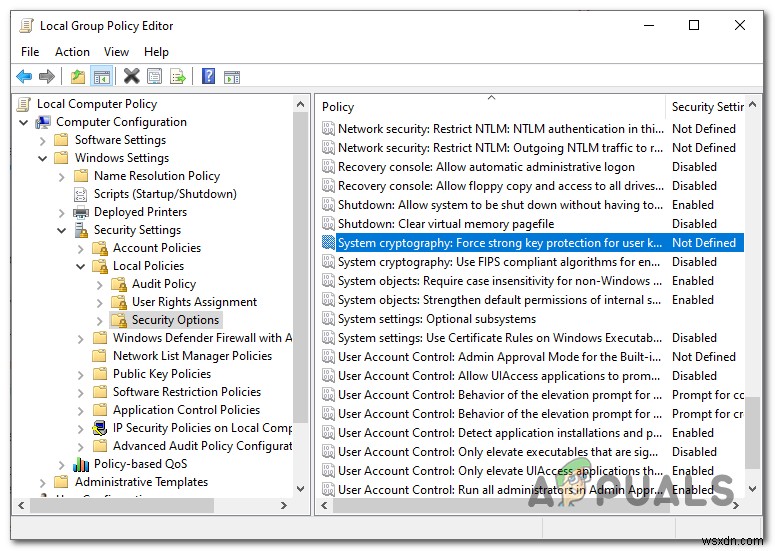
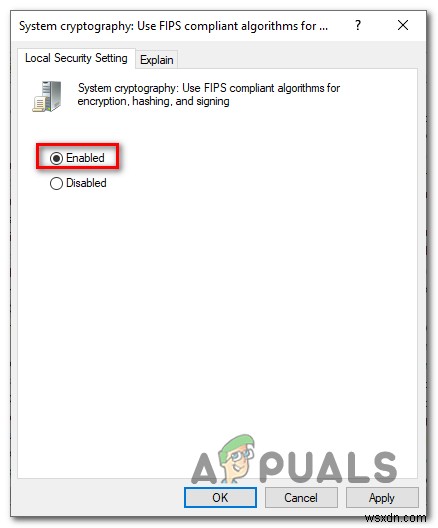
- सिस्टम क्रिप्टोग्राफी: उपयोग एन्क्रिप्शन, हैशिंग और हस्ताक्षर के लिए FIPS अनुपालन एल्गोरिदम पर डबल-क्लिक करें। गुण विंडो के अंदर, लोकल सुरक्षा सेटिंग टैब का विस्तार करें और नीति को सक्षम पर सेट करें और परिवर्तनों को सहेजने के लिए लागू करें पर क्लिक करें।
- अपने कंप्यूटर को पुनरारंभ करें और देखें कि समस्या अब हल हो गई है या नहीं।
यदि आपने इस विधि का पालन किया और आप अभी भी वही 'SSL क्लाइंट क्रेडेंशियल बनाते समय घातक त्रुटि हुई' समस्या का सामना कर रहे हैं, तो नीचे अगले संभावित फिक्स पर जाएं।
2. माइक्रोसॉफ्ट ऑफिस रिपेयर / रीइंस्टॉल करें
एक और लोकप्रिय फिक्स जिसका उपयोग बहुत सारे प्रभावित उपयोगकर्ताओं ने 'SSL क्लाइंट क्रेडेंशियल बनाते समय घातक त्रुटि हुई' समस्या को ठीक करने के लिए किया है, वह है ऑफिस इंस्टॉलेशन को रिपेयर या रीइंस्टॉल करना।
ध्यान रखें कि रिपेयर फ़ंक्शन रीइंस्टॉलेशन प्रक्रिया के समान नहीं है। कई उपयोगकर्ताओं के लिए, माइक्रोसॉफ्ट ऑफिस के नवीनतम संस्करण को अनइंस्टॉल और इंस्टॉल करना अंततः ट्रिक कर गया जब समस्या को रिपेयर करके ठीक करने का प्रयास विफल रहा।
नोट: अगर आपके ऑफिस एप्लिकेशन अब प्रतिक्रिया नहीं दे रहे हैं तो यहां क्या करना है।
लगातार 'SSL क्लाइंट क्रेडेंशियल बनाते समय घातक त्रुटि हुई' इवेंट व्यूअर प्रविष्टियों को खत्म करने के लिए माइक्रोसॉफ्ट ऑफिस को रिपेयर या रीइंस्टॉल करने पर एक त्वरित गाइड:
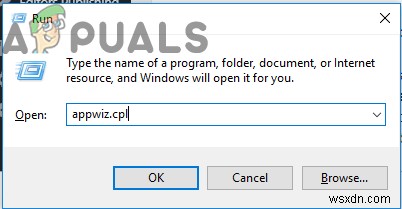
- विंडोज की + आर दबाकर एक रन संवाद बॉक्स खोलें। टेक्स्ट बॉक्स के अंदर, 'appwiz.cpl' टाइप करें और प्रोग्राम और फीचर्स विंडो खोलने के लिए एंटर दबाएं।
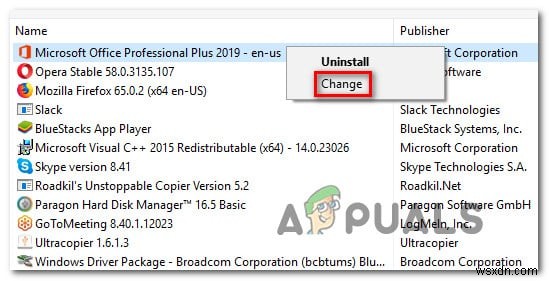
- एक बार जब आप प्रोग्राम और फीचर्स स्क्रीन पर पहुंच जाते हैं, तो इंस्टॉल किए गए एप्लिकेशन की सूची में नीचे स्क्रॉल करें और अपने ऑफिस इंस्टॉलेशन का पता लगाएं। एक बार जब आप लिस्टिंग की पहचान कर लेते हैं, तो उस पर राइट-क्लिक करें और नए प्रकट संदर्भ मेनू से बदलें चुनें।
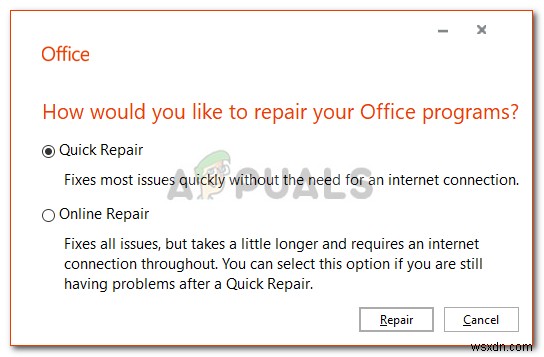
- पहले रिपेयर प्रॉम्प्ट पर, अपने परिदृश्य के लिए सबसे उपयुक्त विकल्प चुनें। एक ऑनलाइन रिपेयर एक अधिक प्रभावी प्रक्रिया है, लेकिन यह अधिक समय लेने वाली है और सफल होने के लिए एक स्थिर इंटरनेट कनेक्शन की आवश्यकता होगी। एक बार जब आप अपना निर्णय ले लेते हैं, तो उपयुक्त रिपेयर विधि चुनें और रिपेयर बटन पर क्लिक करें।
- रिपेयर प्रक्रिया पूरी होने के बाद, अपने कंप्यूटर को पुनरारंभ करें और अगले सिस्टम स्टार्टअप पर इवेंट व्यूअर में उसी 'SSL क्लाइंट क्रेडेंशियल बनाते समय घातक त्रुटि हुई' त्रुटि संदेश के नए प्रविष्टियों की जांच करके देखें कि समस्या हल हो गई है या नहीं।
नोट: यदि वही समस्या अभी भी हो रही है, तो नीचे दिए चरणों के साथ जारी रखें। - चरण 1 को एक बार फिर दोहराकर प्रोग्राम और फीचर्स मेनू खोलें। एक बार जब आप वहां वापस आते हैं, तो अपने ऑफिस इंस्टॉलेशन को एक बार फिर ढूंढें और उस पर राइट-क्लिक करें, लेकिन चेंज पर क्लिक करने के बजाय, पूरे इंस्टॉलेशन से छुटकारा पाने के लिए अनइंस्टॉल पर क्लिक करें।
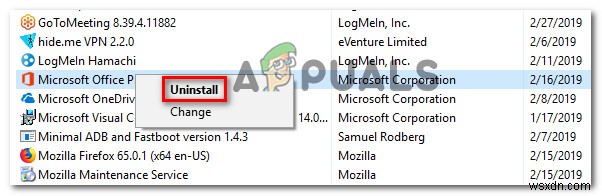
- पुष्टिकरण प्रॉम्प्ट पर, अनइंस्टॉलेशन प्रक्रिया पूरी करने के लिए अनइंस्टॉल पर क्लिक करें, फिर अपने कंप्यूटर को एक बार फिर पुनरारंभ करें।
- अगले स्टार्टअप अनुक्रम के पूरा होने के बाद, इंस्टॉलेशन मीडिया का उपयोग करके अपने ऑफिस सूट को रीइंस्टॉल करें या अपनी लाइसेंस कुंजी के साथ संगत इंस्टॉलर डाउनलोड करने के लिए इस लिंक (यहां) पर जाएं।
- इंस्टॉलेशन पूरा होने के बाद, उस परिदृश्य को दोहराकर देखें कि समस्या हल हो गई है या नहीं जिसमें समस्या हो रही थी।
यदि वही समस्या अभी भी हो रही है, तो नीचे अगली विधि पर जाएं।
3. TLS 1.0 सक्षम करें (अनुशंसित नहीं)
एक संभावित खतरनाक फिक्स लेकिन जो कई प्रभावित उपयोगकर्ताओं के लिए काम किया है, वह है TLS 1.0 को सक्षम करना। यह सबसे अधिक संभावना समस्या को ठीक करेगा यदि 'SSL क्लाइंट क्रेडेंशियल बनाते समय घातक त्रुटि हुई' त्रुटि पुराने ऑफिस इंस्टॉलेशन के साथ सामने आती है।
लेकिन समस्या यह है, TLS 1.0 एक क्रिप्टोग्राफिक प्रोटोकॉल है जिसे 2020 में पहले ही छोड़ दिया गया है। इस कुंजी को सक्षम छोड़ने से लंबे समय में आपका सिस्टम सुरक्षा जोखिमों के संपर्क में आ सकता है।
यदि आप जोखिमों को समझते हैं और आप इस फिक्स के साथ आगे बढ़ने के लिए तैयार हैं, तो यहां आपको क्या करना है:
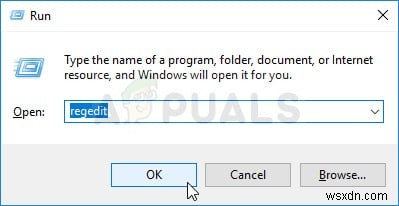
- विंडोज की + आर दबाकर एक रन संवाद बॉक्स खोलें। टेक्स्ट बॉक्स के अंदर, 'regedit' टाइप करें और रजिस्ट्री एडिटर खोलने के लिए एंटर दबाएं। जब आपको उपयोगकर्ता खाता नियंत्रण (UAC) द्वारा संकेत दिया जाए, तो एडमिन एक्सेस देने के लिए हां पर क्लिक करें।
- एक बार जब आप रजिस्ट्री एडिटर के अंदर होते हैं, तो निम्न डायरेक्टरी पर नेविगेट करने के लिए बाएं हाथ के खंड का उपयोग करें:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols\TLS 1.0
- सही स्थान पर पहुंचने के बाद, क्लाइंट सबफोल्डर तक पहुंचें, फिर दाएं हाथ के खंड पर जाएं और Enable Data पर डबल-क्लिक करें। एक बार अंदर जाने पर, बेस को हेक्साडेसिमल और मान डेटा को 1 पर सेट करें।
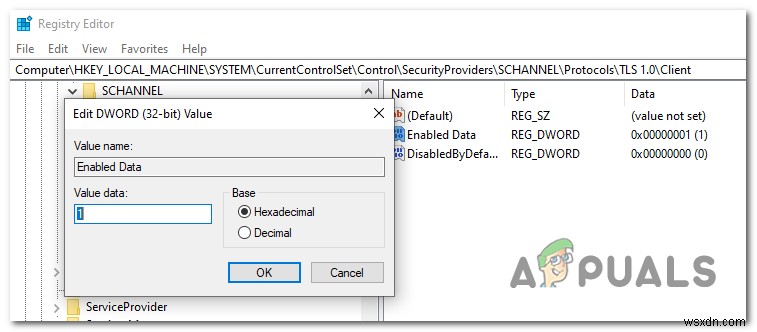
- अगला, DisabledByDefault पर डबल-क्लिक करें और बेस को हेक्साडेसिमल और मान डेटा को 1 पर सेट करें।
- चरण 3 को सर्वर सब-फोल्डर में शामिल Enabled Data और DisabledByDefault Data के साथ दोहराएं।
- संशोधन हो जाने के बाद, अपने कंप्यूटर को पुनरारंभ करें और देखें कि समस्या अब हल हो गई है या नहीं।