त्रुटि संदेश "खाता नाम और सुरक्षा ID के बीच कोई मैपिंग नहीं की गई" तब सामने आता है जब डोमेन में खाता नाम और सुरक्षा ID के बीच खराब मैपिंग होती है। यह माइक्रोसॉफ्ट विंडोज AD ग्रुप पॉलिसी (एक्टिव डायरेक्टरी ग्रुप पॉलिसी) में होता है। यदि आप इस त्रुटि संदेश को इवेंट व्यूअर में देखते हैं, तो यह त्रुटि कोड 1202 के साथ लेबल होता है।
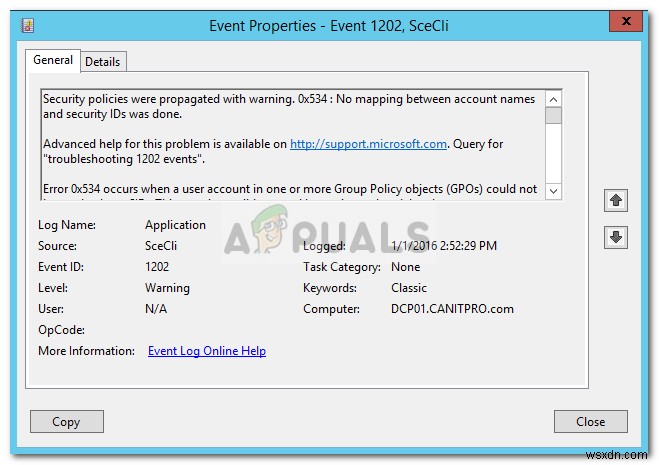
आपको त्रुटि संदेश में एक संक्षिप्त जानकारी देने के लिए, आइए चर्चा करते हैं कि संभावित रूप से इसका कारण क्या है।
'खाता नाम और सुरक्षा ID के बीच कोई मैपिंग नहीं की गई' त्रुटि संदेश के कारण क्या हैं?
खैर, त्रुटि का कारण त्रुटि संदेश में ही उल्लिखित है, हालांकि, इससे अधिक समझ बनाने के लिए, यह निम्नलिखित कारणों से होता है:
- गलत उपयोगकर्ता नाम: कुछ मामलों में, त्रुटि संदेश गलत उपयोगकर्ता नाम के कारण हो सकता है, इसलिए, आगे बढ़ने से पहले, सुनिश्चित करें कि उपयोगकर्ता नाम सही ढंग से दर्ज किया गया है।
- ग्रुप पॉलिसी सेटिंग: त्रुटि संदेश का एक अन्य संभावित कारण आपकी ग्रुप पॉलिसी सेटिंग्स हैं। संक्षेप में बताएं तो, यह एक GPOs सेटिंग के कारण होता है जिसका उपयोग अनाथ खातों के विवरण वाले डोमेन के लिए किया जाता है जिसके कारण वे SID को सही ढंग से हल नहीं कर सकते।
अब इसके दो संभावित स्पष्टीकरण हैं, या तो GPO में उपयोग किया गया खाता नाम में टाइपिंग त्रुटि है या GPO में उपयोग किया गया खाता एक्टिव डायरेक्टरी से हटा दिया गया है। इस त्रुटि को हल करने के कई तरीके हैं लेकिन महत्वपूर्ण बात यह है कि आपको उस समस्या को हल करना चाहिए जो इसका कारण बन रही है।
दोषी खाता ढूंढना और ग्रुप पॉलिसी सेटिंग्स को समायोजित करना
समस्या को हल करने के लिए, पहले आपको उस खाते का पता लगाना होगा जो समस्या पैदा कर रहा है। यह केवल तभी किया जा सकता है जब लॉग फ़ाइल सक्षम हो। ऐसा करने के लिए, आपको विंडोज रजिस्ट्री में ExtensionDebugLevel एंट्री को संपादित करना होगा जो लॉग फ़ाइल को सक्षम करेगा। यहां बताया गया है कि इसे कैसे करें:
- विंडोज की + R दबाकर रन डायलॉग बॉक्स खोलें।
- regedit टाइप करके विंडोज रजिस्ट्री खोलें।
- इसके बाद, एड्रेस बार में निम्न पथ पेस्ट करके निम्न एंट्री खोजें:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon\GPExtensions\{827D319E-6EAC-11D2-A4EA-00C04F79F83A} - एक बार हो जाने पर, दाईं ओर ExtensionDebugLevel एंट्री पर डबल-क्लिक करें और इसका मान 2 पर सेट करें।
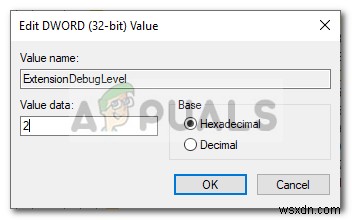
- यह लॉग फ़ाइल को सक्षम करेगा।
- अब समस्या वाले खाते को खोजने के लिए, डोमेन अकाउंट कंट्रोलर में डोमेन एडमिनिस्ट्रेटर विशेषाधिकारों के साथ निम्न कमांड दर्ज करें:
FIND /I "Cannot find" %SYSTEMROOT%\Security\Logs\winlogon.log
- यह आपको वह खाता बताएगा जिसमें समस्या है।
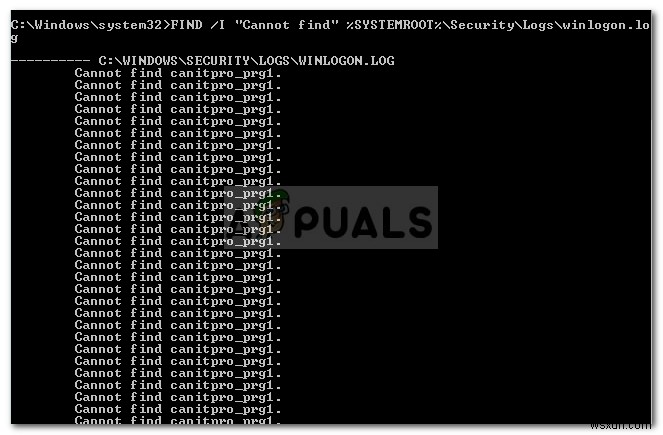
- एक बार जब आपको खाता नाम मिल जाए, तो आपको जांचना होगा कि खाते का उपयोग कहां किया जा रहा है।
- उसके लिए, आपको परिणामी पॉलिसी MMC का सेट चलाना होगा। ऊपर बताए अनुसार रन डायलॉग बॉक्स फिर से खोलें, RsoP.msc टाइप करें और फिर एंटर दबाएं।
- परिणामी पॉलिसी विंडो में, निम्न निर्देशिका पर नेविगेट करें:
कंप्यूटर कॉन्फ़िगरेशन > विंडोज सेटिंग्स > सुरक्षा सेटिंग्स > स्थानीय नीतियां > उपयोगकर्ता अधिकार असाइनमेंट
- दाईं ओर, आपको एक लाल क्रॉस दिखाई देगा। इस पर डबल क्लिक करें।
- आपको इसमें पहले से खाता नाम दिखाई देगा जो समस्या पैदा कर रहा है।
- अब, दो संभावित चीजें हैं। या तो खाता नाम गलत टाइप किया गया है जिस स्थिति में आपको बस इसे सुधारना होगा। यदि ऐसा नहीं है, तो आपको जांचना होगा कि खाता एक्टिव डायरेक्टरी में मौजूद है या नहीं। यदि नहीं, तो आपको बस इसे हटाना होगा जो आपकी समस्या को ठीक कर देगा।
- एक बार हो जाने पर, कमांड प्रॉम्प्ट एडमिनिस्ट्रेटर के रूप में खोलें और पॉलिसी सेटिंग्स को अपडेट करने के लिए निम्न कमांड चलाएं:
gpupdate /force
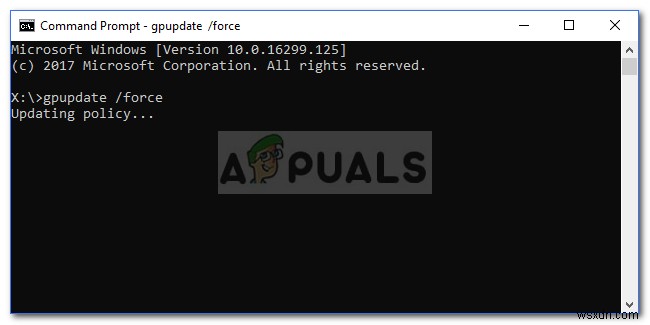
- एक बार पॉलिसी सेटिंग्स अपडेट हो जाने पर, आप जाने के लिए तैयार हैं।