यदि आप एक क्लाउड प्रोफेशनल हैं जो कई AWS अकाउंट मैनेज कर रहे हैं, तो आपको अपने मौजूदा Amazon EC2 इंस्टेंस को एक AWS अकाउंट से दूसरे में ले जाने की आवश्यकता हो सकती है। AWS IaaS के संचालन के तरीके के लिए धन्यवाद, आपको नया EC2 इंस्टेंस बनाने की आवश्यकता नहीं है, लेकिन आप मौजूदा EC2 इंस्टेंस के आधार पर एक AMI इमेज बना सकते हैं और इसे उचित AWS अकाउंट में ले जा सकते हैं। इसी तरह के अनुरोधों में से एक जो आप अनुभव कर सकते हैं वह है अपने Amazon EC2 इंस्टेंस को अलग-अलग सिक्योरिटी ग्रुप, उपलब्धता क्षेत्र, या क्षेत्रों में ले जाना।
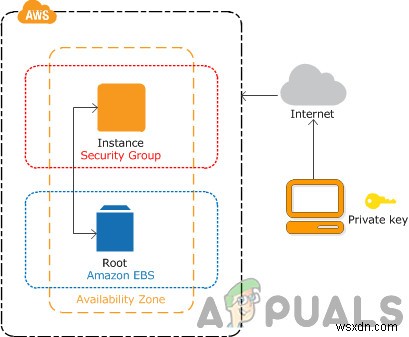
आज हम आपको Amazon EC2 इंस्टेंस को एक AWS अकाउंट से दूसरे में ट्रांसफर करने की प्रक्रिया बताएंगे। इंस्टेंस t2.micro है और यह AWS Frankfurt में होस्टेड है। हम वही इंस्टेंस सेटिंग्स रखेंगे, लेकिन यदि आपको अतिरिक्त कॉन्फिगरेशन करने की आवश्यकता है, तो आप अपनी आवश्यकताओं के आधार पर कर सकते हैं।
चरण 1: स्रोत Amazon अकाउंट से Amazon EC2 इंस्टेंस एक्सपोर्ट करें
पहले चरण में, हम मौजूदा Amazon EC2 इंस्टेंस का उपयोग करके एक AMI इमेज बनाएंगे, और फिर हम दूसरे AWS अकाउंट को एक्सेस देंगे और मूव किए गए Amazon EC2 इंस्टेंस में लॉग इन करने के लिए की पेयर एक्सपोर्ट करेंगे।
- AWS Management Console में लॉगिन करें। Services पर क्लिक करें और फिर EC2 पर क्लिक करें
- Running instances पर क्लिक करें और फिर Amazon EC2 इंस्टेंस पर राइट-क्लिक करें और फिर Image > Create image पर क्लिक करें
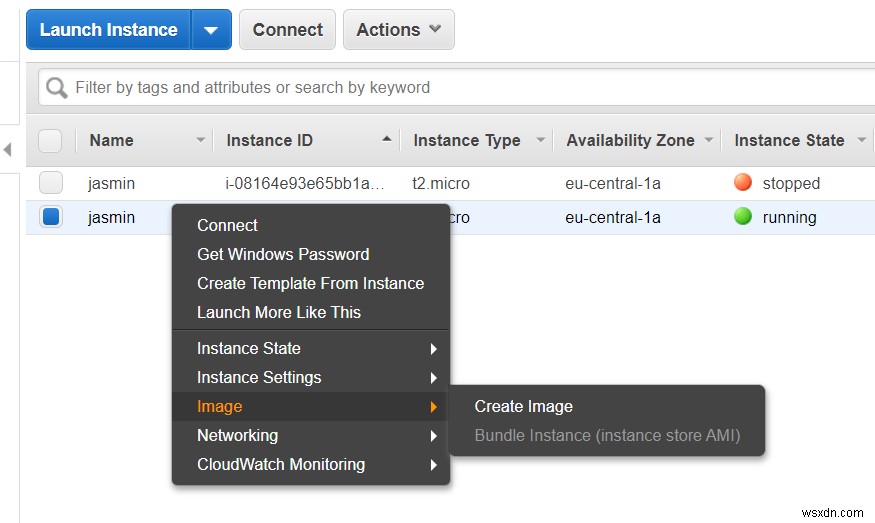
- इमेज नाम और इमेज विवरण परिभाषित करें और फिर AMI जनरेट करने के लिए Create Image पर क्लिक करें। अतिरिक्त आप No reboot चुन सकते हैं। जब इनेबल किया जाता है, तो Amazon EC2 इमेज बनाने से पहले इंस्टेंस को शट डाउन नहीं करता। जब इस विकल्प का उपयोग किया जाता है, तो बनी इमेज पर फाइल सिस्टम इंटीग्रिटी की गारंटी नहीं दी जा सकती।
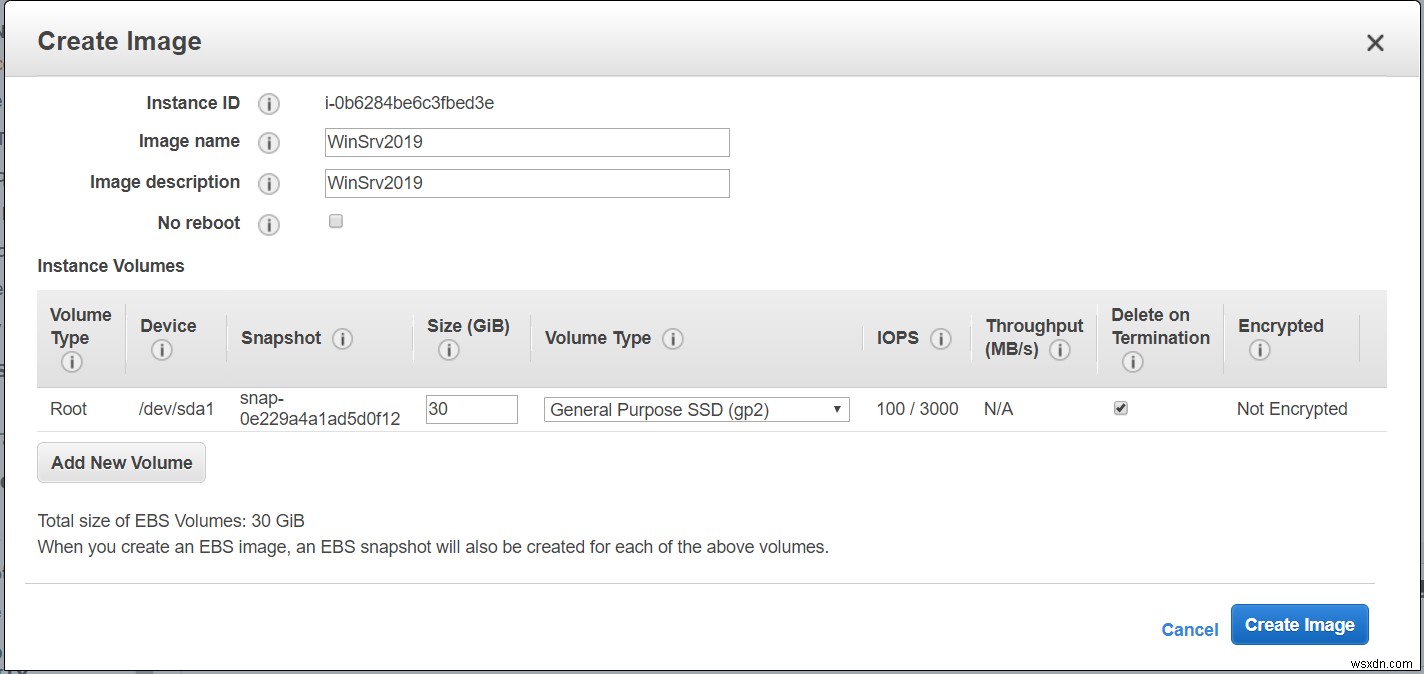
- इमेज बनाने का अनुरोध प्राप्त हुआ। इसे बनने और उपलब्ध होने में कुछ मिनट लगेंगे। View pending image ami-xxxxxxxxx पर क्लिक करें।
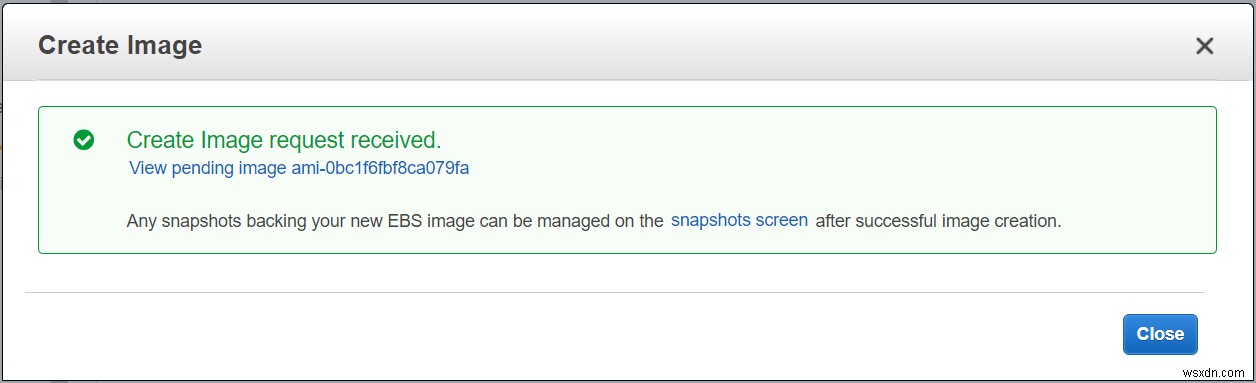
आप Images > AMIs पर क्लिक करके AMI को एक्सेस भी कर सकते हैं जो विंडो के बाईं ओर है।
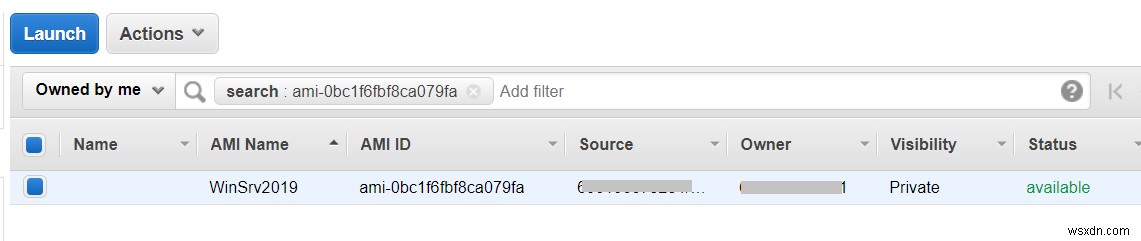
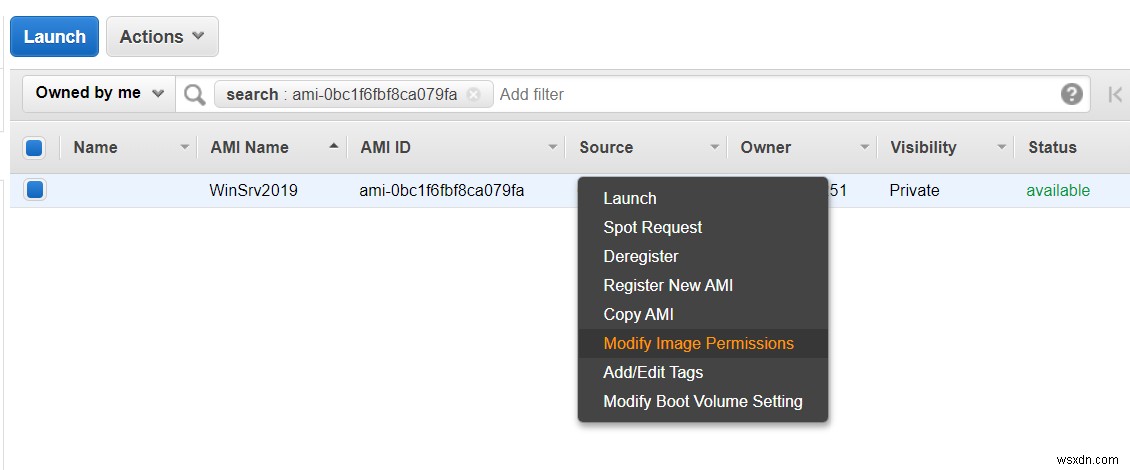
- एक बार उपलब्ध होने पर, AMI इमेज पर राइट-क्लिक करें और फिर Modify Image Permissions. पर क्लिक करें
- Modify Image Permissions के तहत इमेज टाइप चुनें (पब्लिक या प्राइवेट), AWS अकाउंट नंबर टाइप करें, और फिर Add “create volume” permissions to the following associated snapshots when creating permissions. चुनें। हमारे मामले में, हम प्राइवेट इमेज चुनेंगे।
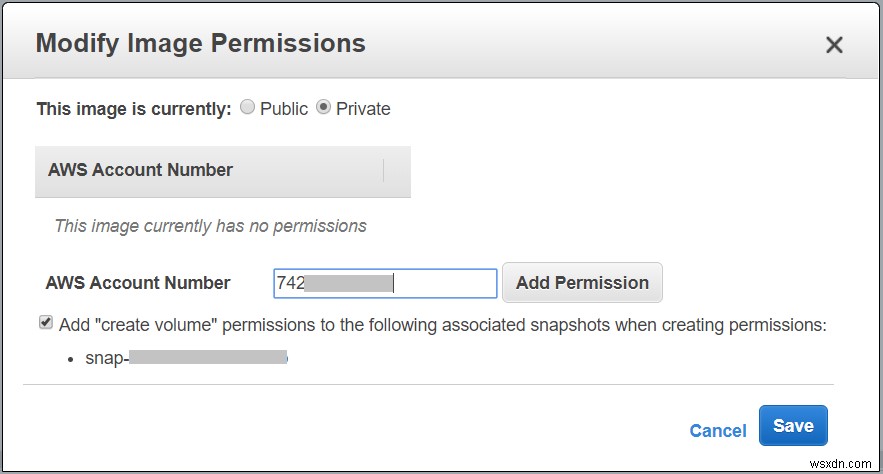
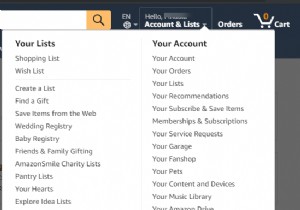
AWS अकाउंट नंबर (जिसे अकाउंट ID के रूप में जाना जाता है) शीर्ष दाईं ओर अपनी प्रोफाइल पर क्लिक करके और फिर My Account पर क्लिक करके पाया जा सकता है।
- Add Permission पर क्लिक करें और फिर Save पर क्लिक करें। आपका AMI इमेज सफलतापूर्वक दूसरे AWS अकाउंट के साथ शेयर हो गया है।
आपको AWS से एक ईमेल प्राप्त होगा जिसमें पुष्टि होगी कि आपका सत्यापन सफल रहा।
मौजूदा की पेयर से पब्लिक की एक्सपोर्ट करें
अब हम आपके मौजूदा की पेयर से पब्लिक की एक्सपोर्ट करेंगे, ताकि आप अपने मूव किए गए Amazon EC2 इंस्टेंस से कनेक्ट कर सकें। ऐसा करने के लिए, आपको अपने प्राइवेट की पेयर तक पहुंच की आवश्यकता होगी। यह प्रक्रिया PuTTY का उपयोग करके स्थानीय Windows मशीन पर की जा सकती है। PuTTY एक SSH और टेलनेट क्लाइंट है, जिसे मूल रूप से Windows प्लेटफॉर्म के लिए Simon Tatham द्वारा विकसित किया गया था।
- एक इंटरनेट ब्राउज़र खोलें और इस लिंक से PUTTY डाउनलोड करें।
- Start पर क्लिक करें और PuTTYGen खोजें और इसे चलाएं।
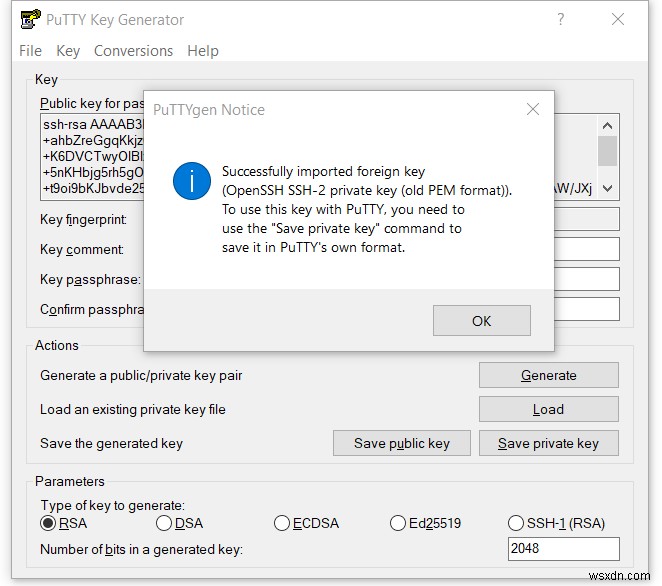
- Load पर क्लिक करें। अपना प्राइवेट की पेयर (*.pem) जोड़ें। जैसा कि आप देख सकते हैं, की सफलतापूर्वक इम्पोर्ट हो गई। कृपया OK पर क्लिक करें और Public key for pasting into OpenSSH authorized_keys file फील्ड से की कॉपी करें। हमें चरण 2 में इस की की आवश्यकता होगी।
चरण 2: लक्ष्य Amazon अकाउंट में Amazon EC2 इंस्टेंस इम्पोर्ट करें
दूसरे चरण में, हम शेयर्ड AMI इमेज से Amazon EC2 इंस्टेंस लॉन्च करेंगे और फिर Windows मशीन में लॉग इन करने के लिए पब्लिक की इम्पोर्ट करेंगे।
- AWS Management Console में लॉगिन करें
- Services पर क्लिक करें और फिर EC2 खोलें। फिर Key pairs पर क्लिक करें
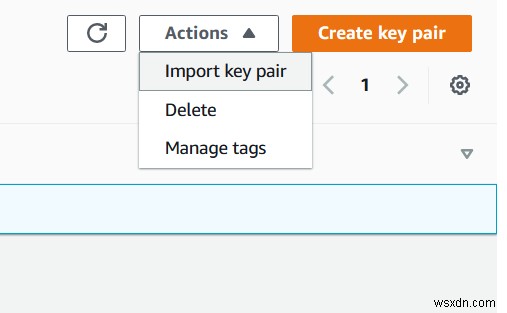
- Actions पर क्लिक करें और फिर Import key pair
- की पेयर नाम दर्ज करें और पिछले चरण में कॉपी की गई पब्लिक की जोड़ें।
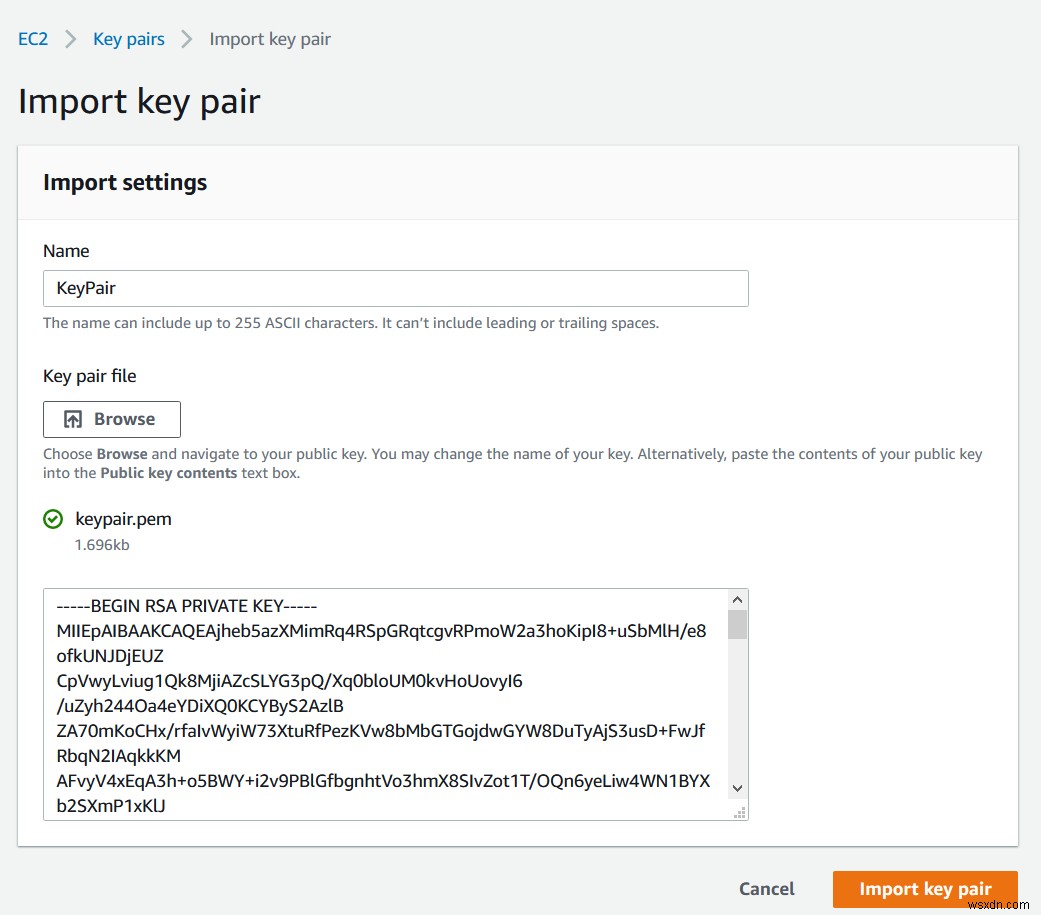
- Import key pair पर क्लिक करें और फिर बाईं ओर विंडो के IMAGES > AMI पर क्लिक करें
- Private images चुनें ताकि शेयर्ड AMI इमेज एक्सेस की जा सके
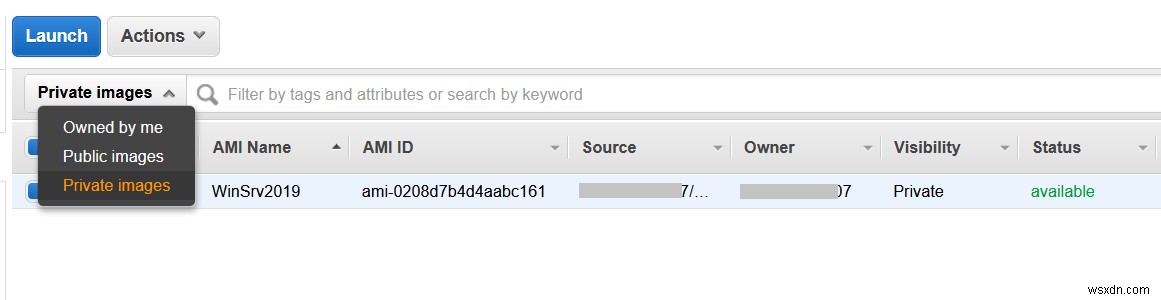
- AMI Image पर राइट-क्लिक करें और Launch पर क्लिक करें
- इंस्टेंस टाइप चुनें और Next: Configure Instance Details पर क्लिक करें। हमें स्रोत AWS अकाउंट के समान इंस्टेंस टाइप चुनना चाहिए। हमारे मामले में, हम t2.micro चुनेंगे (Variable ECUs, 1 vCPUs, 2.5 GHz, Intel Xeon Family, 1 GiB memory, EBS only)
- Configure Instance Details को अपनी आवश्यकताओं के अनुसार कॉन्फिगर करें और फिर Review and Launch पर क्लिक करें। हम टर्मिनेशन प्रोटेक्शन इनेबल करने की सलाह देते हैं। आप इंस्टेंस को गलती से टर्मिनेट होने से बचा सकते हैं। एक बार इनेबल होने पर, आप टर्मिनेशन प्रोटेक्शन डिसेबल होने तक API या AWS Management Console के माध्यम से इस इंस्टेंस को टर्मिनेट नहीं कर पाएंगे।
- अपने इंस्टेंस लॉन्च विवरण की समीक्षा करें और Launch पर क्लिक करें। आप प्रत्येक सेक्शन के लिए बदलाव करने के लिए वापस जा सकते हैं।
- इम्पोर्ट की गई की पेयर को चुनें Choose an existing key pair पर क्लिक करके और की पेयर चुनकर।
- I acknowledge that I have access to the selected private key file (KeyPair.pem) and that without this file, I won’t be able to log into my instance चुनें और Launch Instances पर क्लिक करें।
- आपके इंस्टेंस अब लॉन्च हो रहे हैं। View launches पर क्लिक करें।
- कृपया कुछ मिनट प्रतीक्षा करें जब तक आपका इंस्टेंस सफलतापूर्वक इनिशियलाइज़ न हो जाए।
- इमेज पर राइट-क्लिक करें और फिर Connect चुनें