सुरक्षा कारणों से और हमारे व्यक्तिगत या व्यावसायिक जरूरतों को पूरा करने के लिए अपने Amazon में इनबाउंड और आउटबाउंड नियमों को कॉन्फिगर करना अत्यधिक महत्वपूर्ण है। उदाहरण के लिए, यदि आप अपने Amazon EC2 इंस्टेंस पर एक वेब ऐप होस्ट करने की योजना बना रहे हैं, तो आपको HTTPS इनबाउंड कम्युनिकेशन इनेबल करना होगा ताकि बाहरी दुनिया आपके होस्ट किए गए वेब ऐप तक पहुंच सके।
यदि आपके Amazon EC2 इंस्टेंस को इंटरनेट पर कहीं होस्ट किए गए ईमेल सर्वर तक पहुंचने की आवश्यकता है, तो आपको IMAP, POP3, और SMTP आउटबाउंड कम्युनिकेशन इनेबल करना होगा।
भाग I: HTTPS इनेबल करके इनबाउंड नियम कॉन्फिगर करें
पहले भाग में, हम आपको दिखाएंगे कि HTTPS प्रोटोकॉल इनेबल करके इनबाउंड नियम कैसे कॉन्फिगर करें। HTTPS (हाइपरटेक्स्ट ट्रांसफर प्रोटोकॉल सिक्योर) का उपयोग वेब ब्राउज़र और वेबसाइट (वेबसर्वर) के बीच सुरक्षित संचार के लिए किया जाता है।
- AWS Management Console में लॉगिन करें
- Running instances पर क्लिक करें
- इंस्टेंस चुनें
- Description टैब पर क्लिक करें और विंडो के दाईं ओर दिखाए गए अनुसार Security groups पर नेविगेट करें।
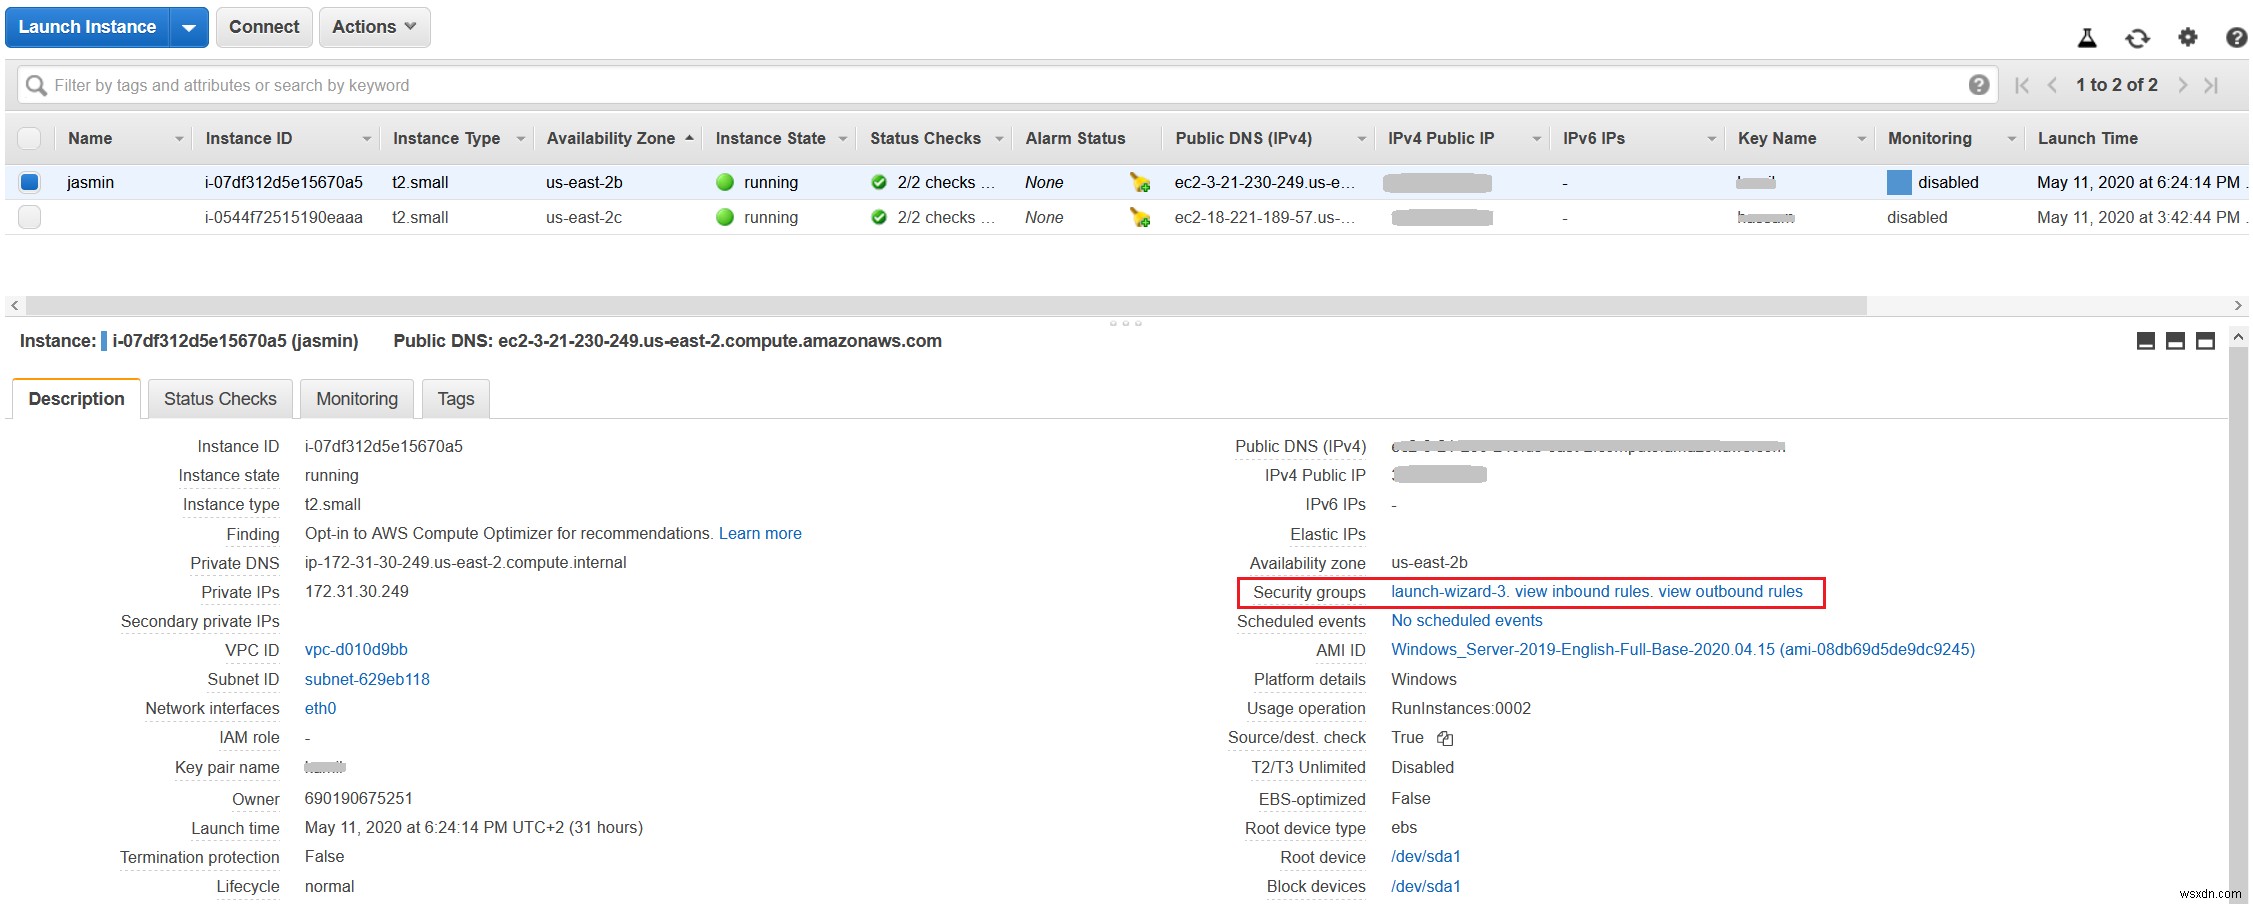
Security groups के तहत, आप तीन ग्रुप पा सकते हैं, जिनमें शामिल हैं:
- launch-wizard-3 – सिक्योरिटी ग्रुप का नाम। इसका उपयोग EC2 इंस्टेंस के लिए इनबाउंड और आउटबाउंड नियमों को कॉन्फिगर करने के लिए किया जाता है। हमारे मामले में, नाम launch-wizard-3. है।
- inbound rules – अपने Amazon EC2 इंस्टेंस पर आने वाले कम्युनिकेशन को परिभाषित करने के लिए उपयोग किए जाने वाले इनबाउंड नियम बनाएं। व्यू पर क्लिक करके, आप मौजूदा इनबाउंड नियम देख सकते हैं।
- outbound rules – अपने Amazon EC2 इंस्टेंस से जाने वाले कम्युनिकेशन को परिभाषित करने के लिए उपयोग किए जाने वाले आउटबाउंड नियम बनाएं। व्यू पर क्लिक करके, आप मौजूदा आउटबाउंड नियम देख सकते हैं।
- launch-wizard-3 पर क्लिक करके सिक्योरिटी नियम कॉन्फिगर करें
- Security Group के तहत हमारे इंस्टेंस से जुड़े सिक्योरिटी ग्रुप पर क्लिक करें। हमारे मामले में, यह सिक्योरिटी ग्रुप ID है जिसे sg-002fe10b00db3a1e0 कहा जाता है।
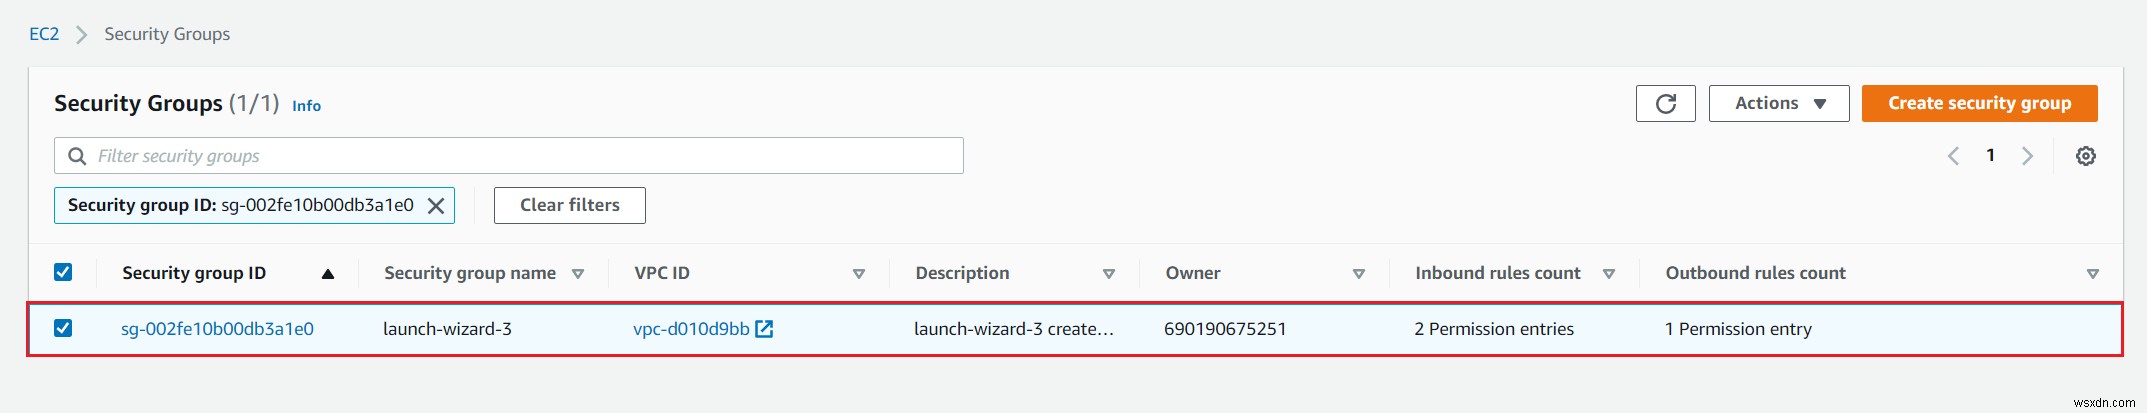
- Inbound rules पर क्लिक करें और फिर Edit inbound rules पर क्लिक करें
- Inbound rules के तहत Add rule पर क्लिक करें
- नियम को निम्नानुसार कॉन्फिगर करें:
- Type – सूची से HTTPS चुनें। आप एक सामान्य प्रोटोकॉल चुन सकते हैं, जैसे SSH (Linux इंस्टेंस के लिए), RDP (Windows इंस्टेंस के लिए), या अन्य। आप कस्टम पोर्ट या पोर्ट रेंज भी मैन्युअली दर्ज कर सकते हैं। 30 से अधिक प्रोटोकॉल कॉन्फिगर किए जा सकते हैं। यदि आप DNS, IMAP, SMTP, या अन्य प्रोटोकॉल इनेबल करना चाहते हैं, तो आप HTTPS प्रोटोकॉल कॉन्फिगर करने के समान प्रक्रिया का पालन करके कर सकते हैं।
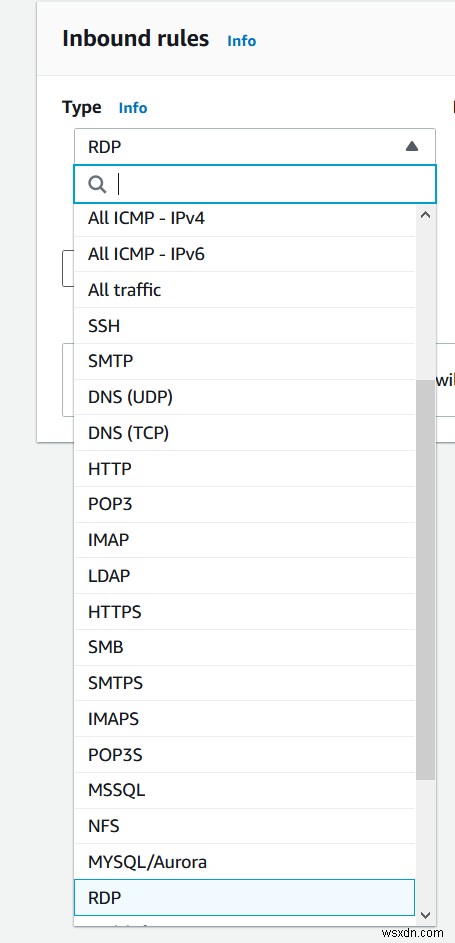
- Protocol – यह डिफ़ॉल्ट रूप से TCP प्रोटोकॉल का उपयोग करेगा। प्रोटोकॉल का प्रकार, उदाहरण के लिए, TCP या UDP। यह ICMP के लिए एक अतिरिक्त चयन प्रदान करता है।
- Port range – एक बार जब आप नियम के प्रकार के रूप में HTTPS चुनते हैं, तो यह डिफ़ॉल्ट पोर्ट के रूप में 443 स्वचालित रूप से असाइन कर देगा। कस्टम नियमों और प्रोटोकॉल के लिए, आप मैन्युअली पोर्ट नंबर या पोर्ट रेंज दर्ज कर सकते हैं।
- Source – CIDR नोटेशन में एक सिंगल IP एड्रेस या IP एड्रेस रेंज निर्दिष्ट करें (उदाहरण के लिए 203.0.113.5/32) जो हमारे EC2 इंस्टेंस तक पहुंचना चाहिए। हमारे मामले में, हम Anywhere चुनेंगे। यह स्वचालित रूप से IPv4 और IPv6 रेंज 0.0.0/0 और ::/0 जोड़ देगा जिसका मतलब है कि किसी भी नेटवर्क ID से कोई भी होस्ट हमारे EC2 इंस्टेंस तक पहुंच सकता है। यदि फायरवॉल के पीछे से कनेक्ट कर रहे हैं, तो आपको क्लाइंट कंप्यूटर द्वारा उपयोग की जाने वाली IP एड्रेस रेंज की आवश्यकता होगी। आप उसी क्षेत्र में किसी अन्य सिक्योरिटी ग्रुप का नाम या ID निर्दिष्ट कर सकते हैं। किसी अन्य AWS अकाउंट में सिक्योरिटी ग्रुप निर्दिष्ट करने के लिए (केवल EC2-Classic), इसे अकाउंट ID और फॉरवर्ड स्लैश से प्रीफिक्स करें, उदाहरण के लिए, 111122223333/OtherSecurityGroup।
- Description – optional – सिक्योरिटी ग्रुप नियम के लिए एक विवरण।
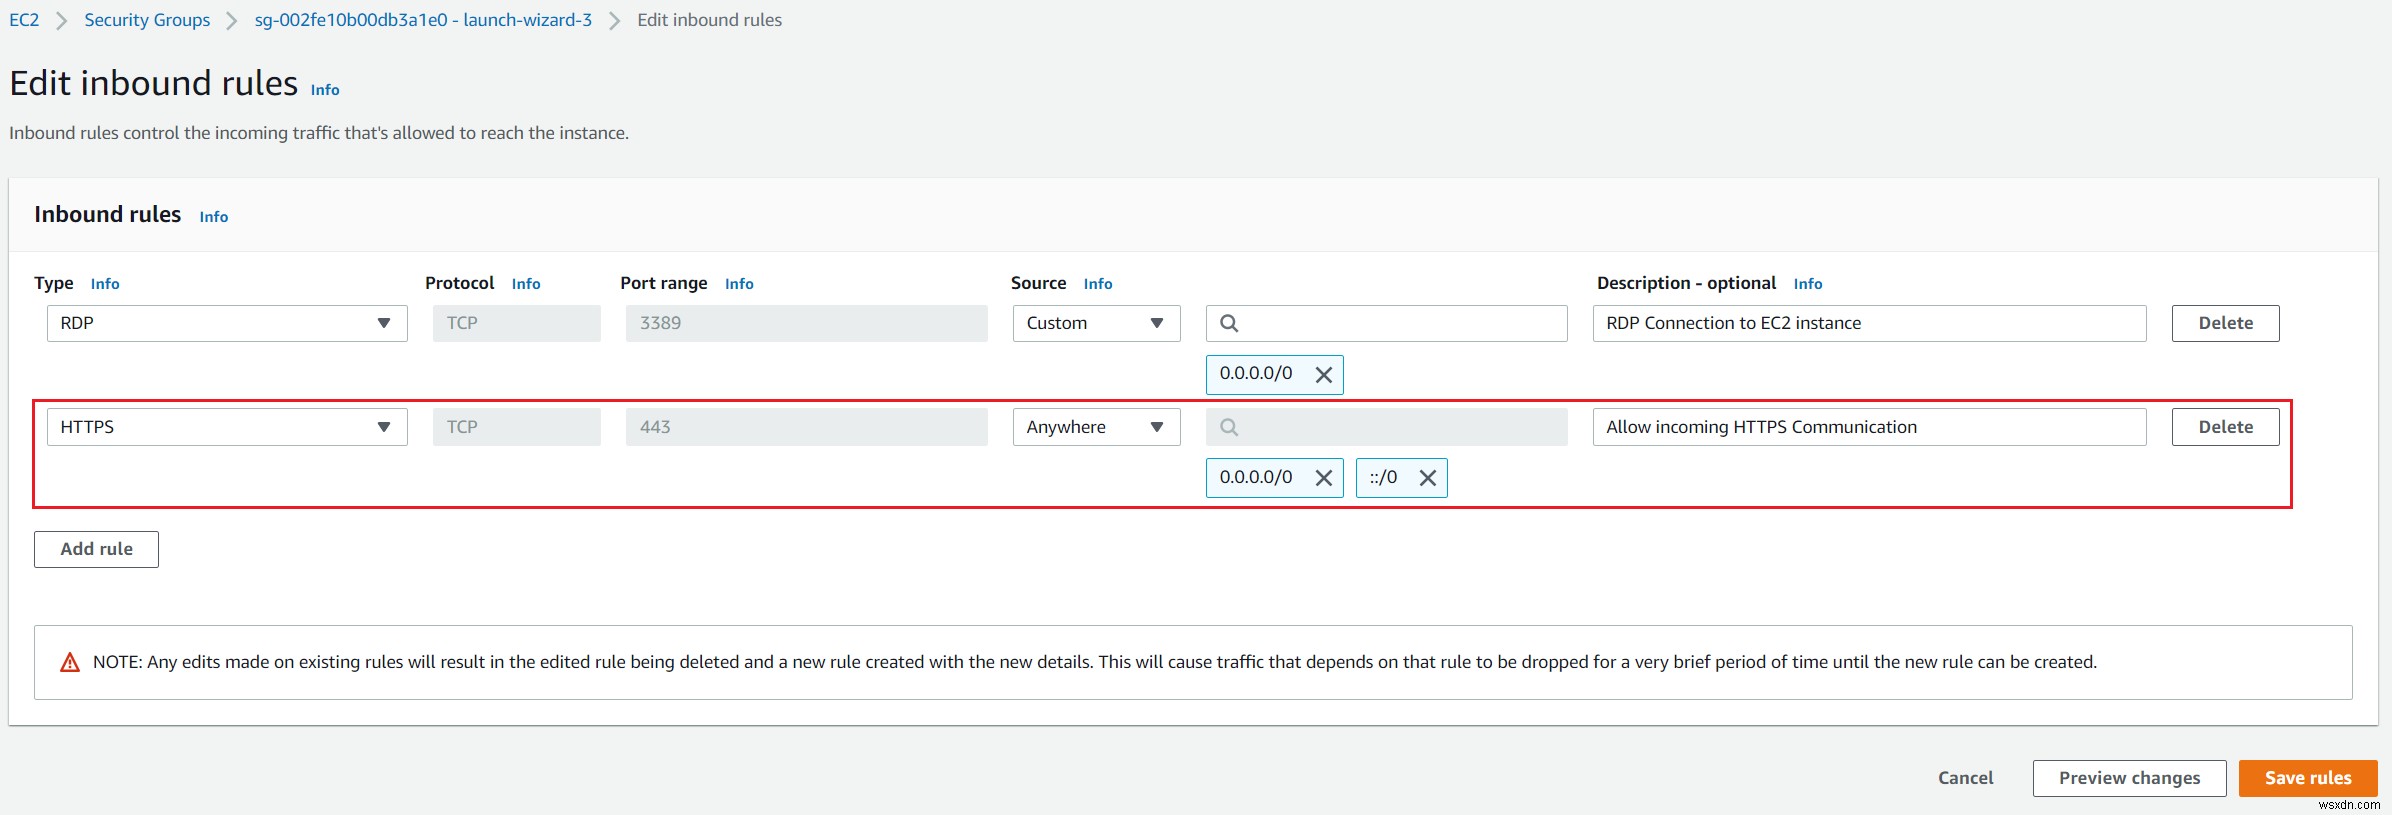
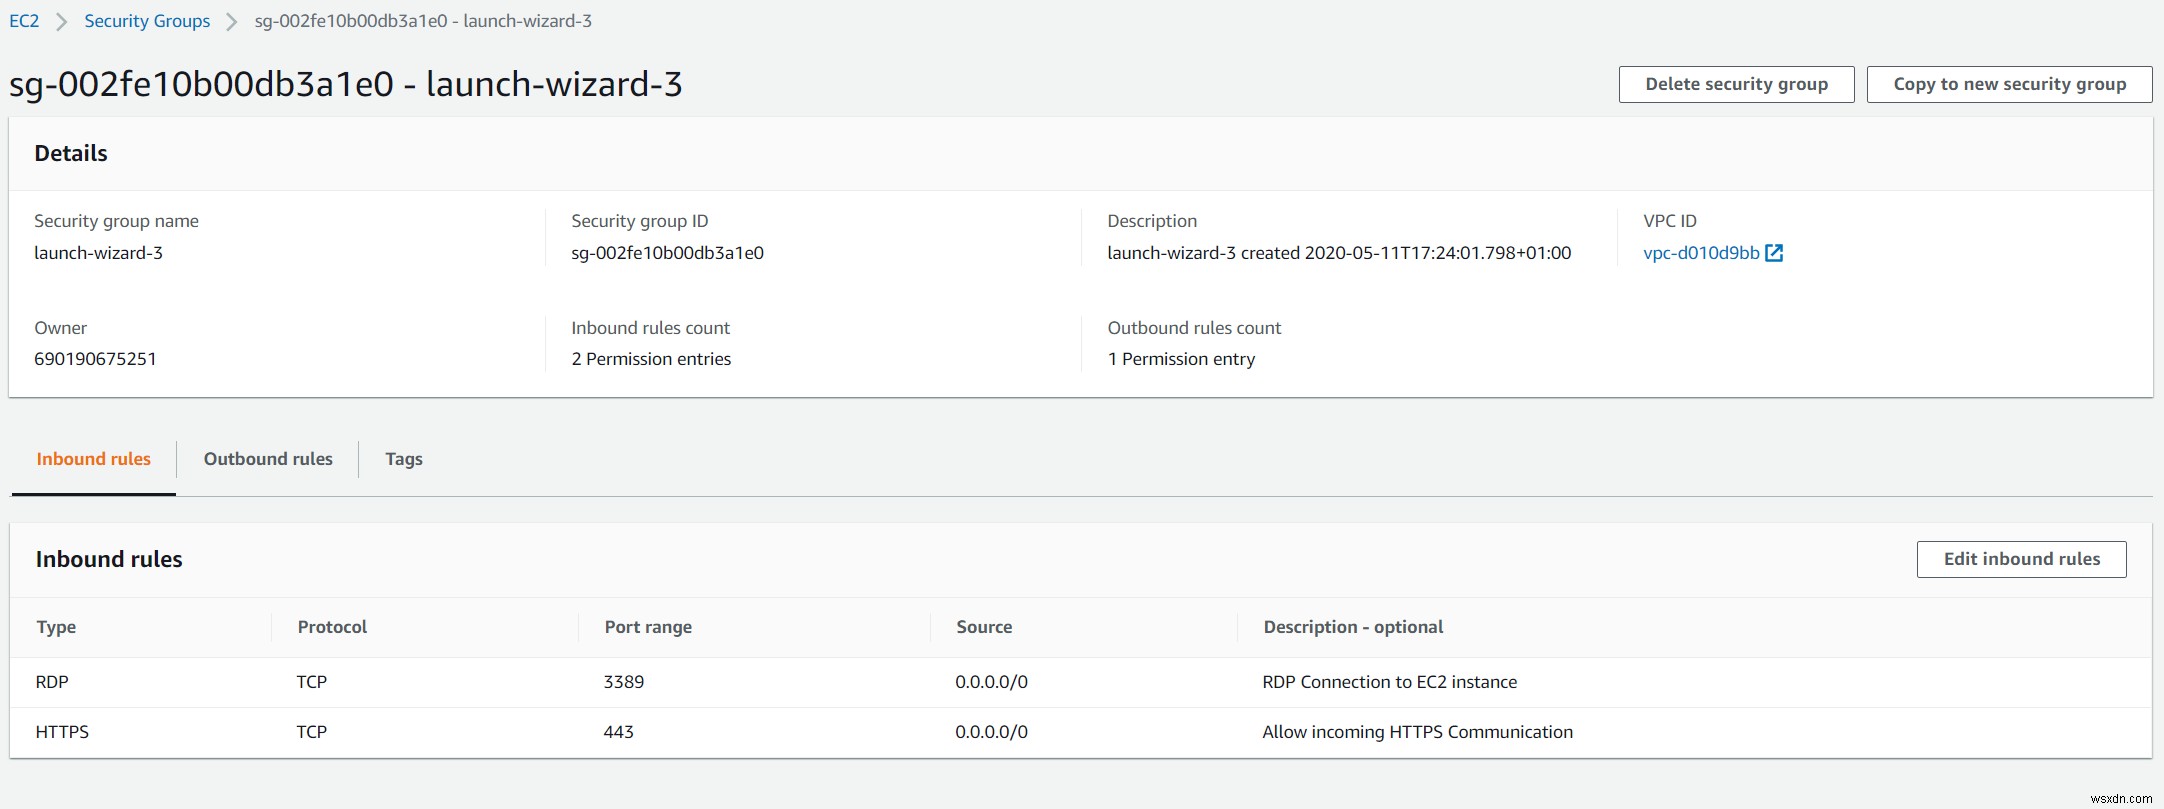
- Save rules. पर क्लिक करें। आपने सफलतापूर्वक इनबाउंड नियम बनाया है। अब आप Amazon EC2 इंस्टेंस पर होस्ट किए गए अपने वेब ऐप तक सफलतापूर्वक पहुंच सकते हैं।
भाग II: IMAP, POP3, और SMTP इनेबल करके आउटबाउंड ट्रैफिक कॉन्फिगर करें:
दूसरे भाग में, हम आपको दिखाएंगे कि IMAP, POP3, और SMTP प्रोटोकॉल इनेबल करके आउटबाउंड नियम कैसे कॉन्फिगर करें। IMAP (इंटरनेट मैसेज एक्सेस प्रोटोकॉल) और POP3 (पोस्ट ऑफिस प्रोटोकॉल 3) ईमेल प्राप्त करने के लिए प्रोटोकॉल हैं और SMTP (सिंपल मेल ट्रांसफर प्रोटोकॉल) ईमेल भेजने के लिए एक प्रोटोकॉल है।
- अपना सिक्योरिटी ग्रुप खोलें
- Outbound rules पर क्लिक करें। जैसा कि आप नीचे स्क्रीनशॉट में देख सकते हैं, Amazon EC2 इंस्टेंस के लिए एक आउटबाउंड नियम बनाया गया है। नियम का नाम All traffic, है, और इसका उपयोग Amazon EC2 इंस्टेंस से बाहरी दुनिया में किसी भी आउटगोइंग कम्युनिकेशन की अनुमति देने के लिए किया जाता है।
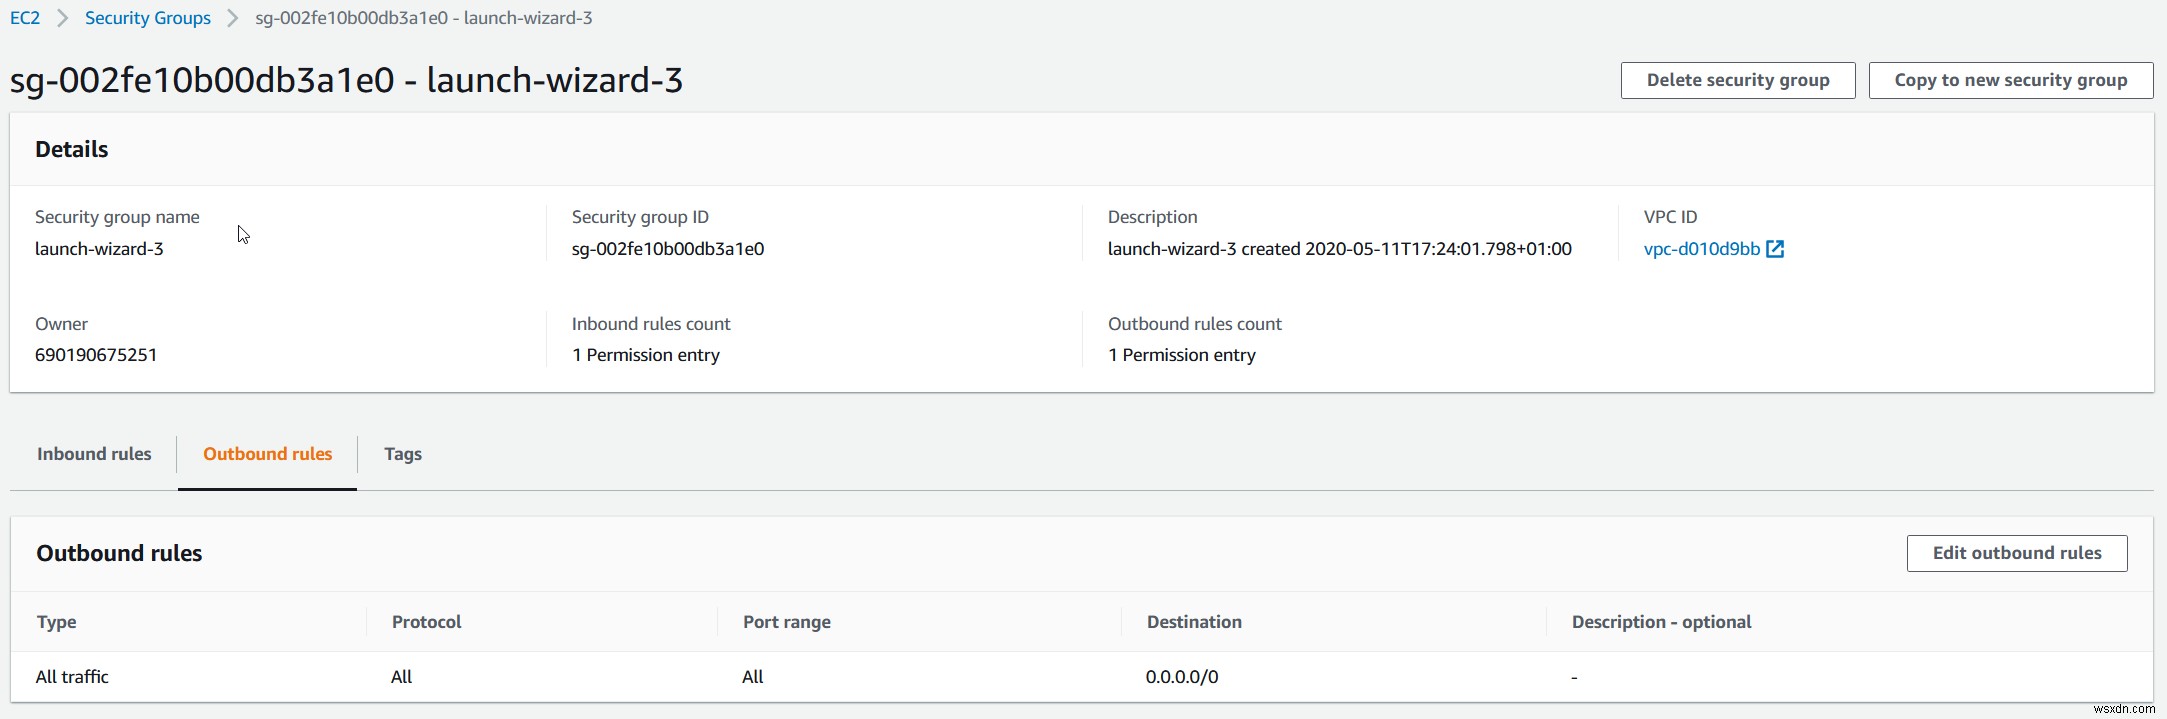
- Edit outbound rules पर क्लिक करें और All traffic नियम को Delete पर क्लिक करके हटाएं
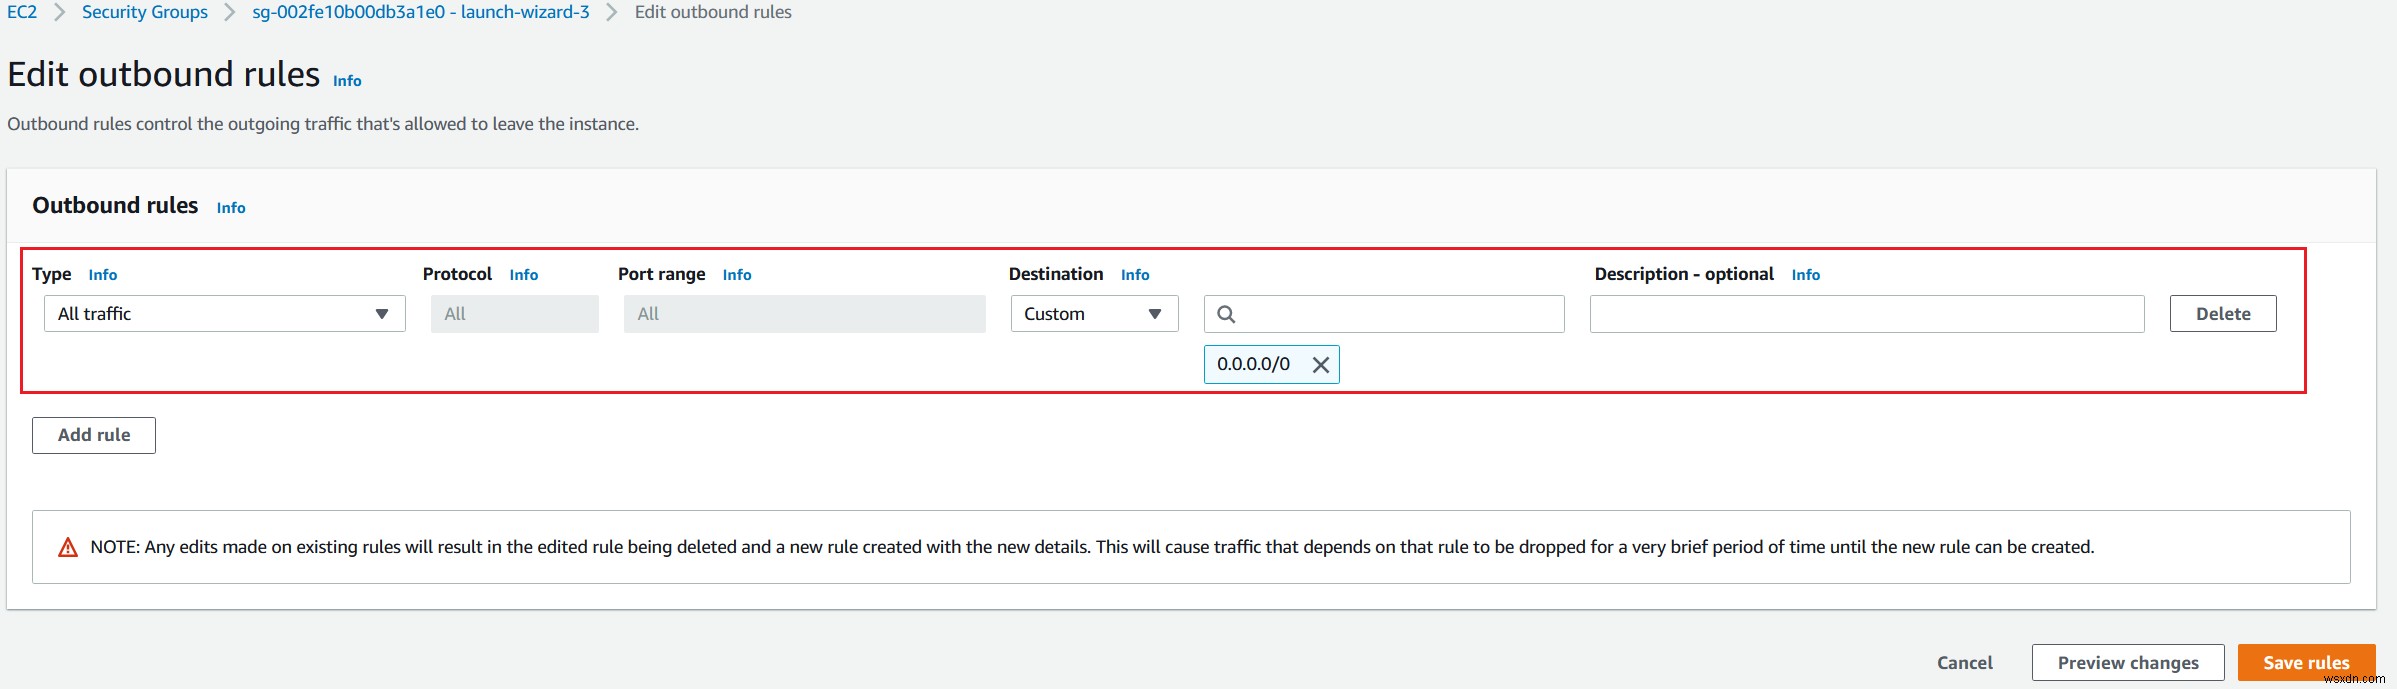
- Add rule पर क्लिक करके एक नया नियम बनाएं
- नियम को निम्नानुसार कॉन्फिगर करें:
- Type – सूची से IMAPS चुनें।
- Protocol – यह डिफ़ॉल्ट रूप से TCP प्रोटोकॉल का उपयोग करेगा। प्रोटोकॉल का प्रकार, उदाहरण के लिए, TCP या UDP। यह ICMP के लिए एक अतिरिक्त चयन प्रदान करता है।
- Port range – एक बार जब आप नियम के प्रकार के रूप में IMAPS चुनते हैं, तो यह डिफ़ॉल्ट पोर्ट के रूप में 993 स्वचालित रूप से असाइन कर देगा।
- Source – CIDR नोटेशन में एक सिंगल IP एड्रेस या IP एड्रेस रेंज निर्दिष्ट करें (उदाहरण के लिए 203.0.113.5/32) जो हमारे EC2 इंस्टेंस तक पहुंचना चाहिए। हमारे मामले में, हम केवल एक निश्चित पब्लिक IP एड्रेस तक पहुंच की अनुमति देंगे.
- Description – optional – सिक्योरिटी ग्रुप नियम के लिए एक विवरण।6. Add rule पर क्लिक करें और POP3S और SMTPS के लिए नियम बनाएं
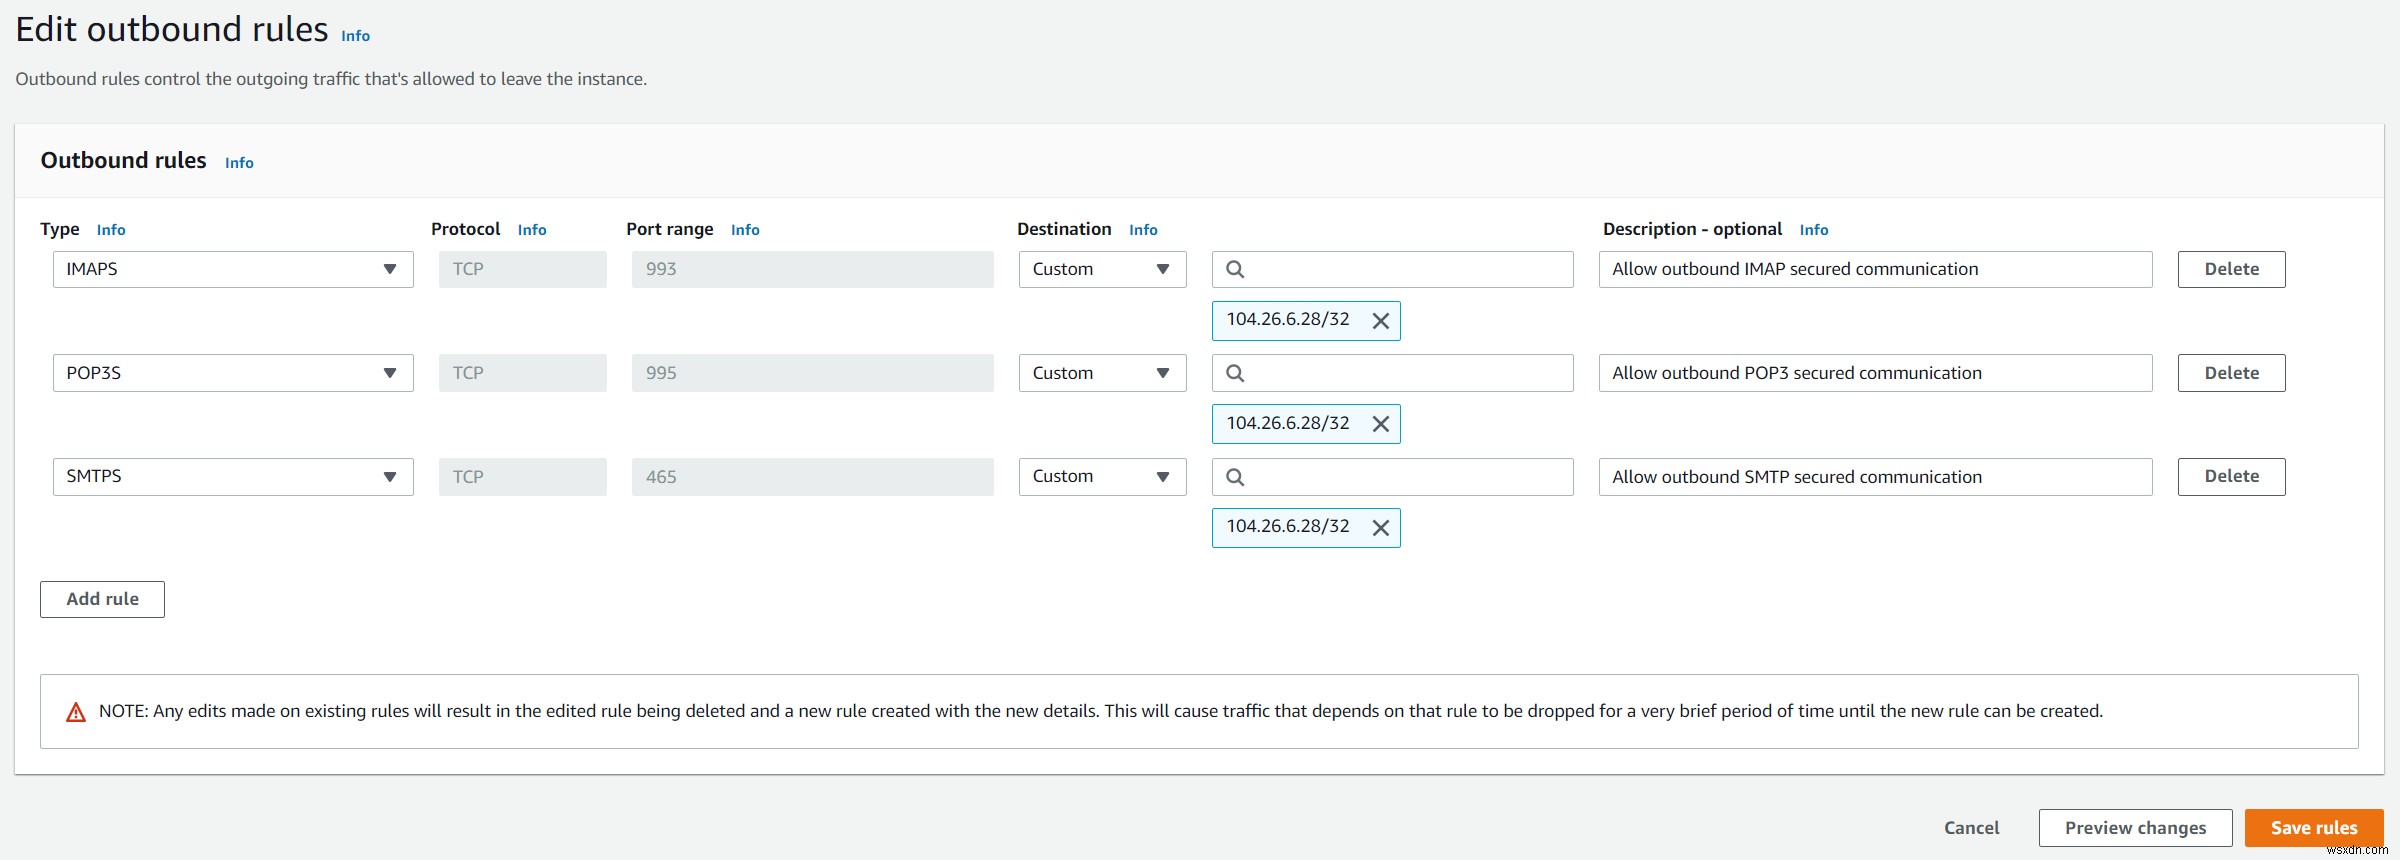
7. Save rules. पर क्लिक करें। आपने सफलतापूर्वक तीन आउटबाउंड नियम बनाए हैं।
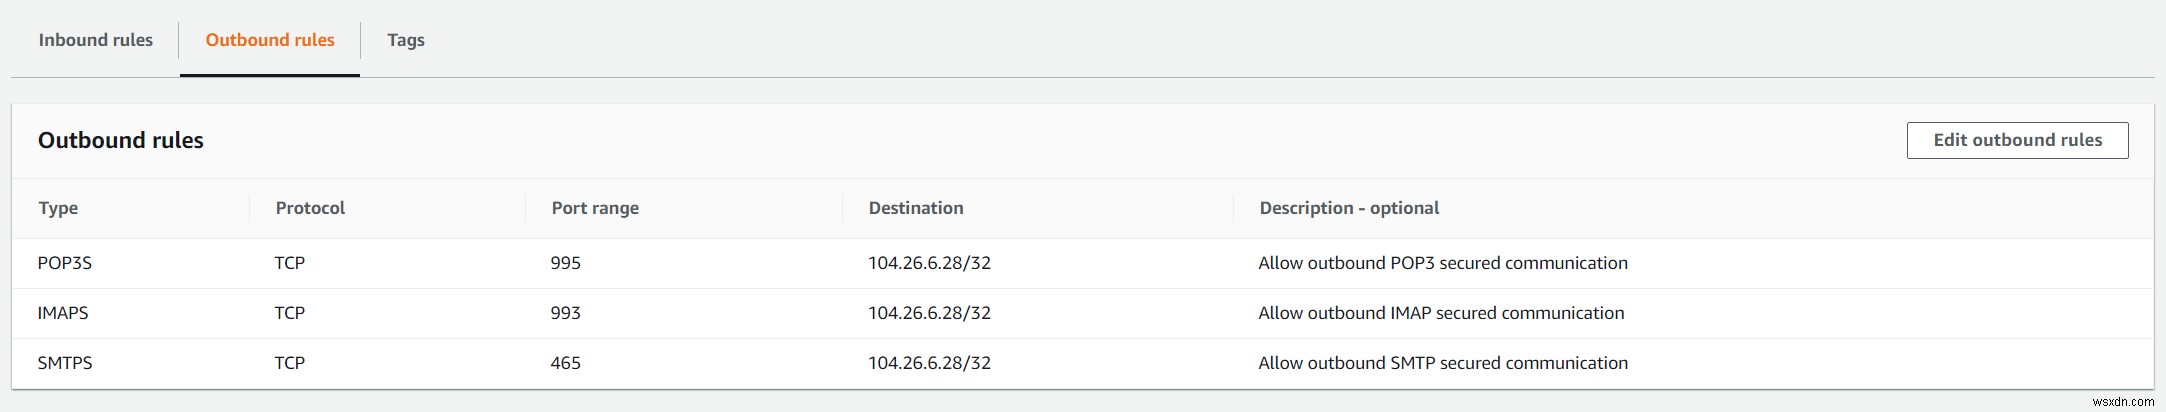
8. Amazon EC2 इंस्टेंस में लॉगिन करें और सत्यापित करें कि नियम सफलतापूर्वक लागू हुए हैं।