AWS IaaS की लचीलापन और विश्वसनीयता हमें अपनी व्यक्तिगत या व्यावसायिक जरूरतों का पालन करने में मदद कर सकती है। यदि आप USA में स्थित हैं, लेकिन आपका व्यवसाय यूरोप में चल रहा है, तो आपका प्राथमिक लक्ष्य व्यावसायिक संसाधनों तक पहुंचते समय किसी भी लेटेंसी मुद्दे के बिना अपने ग्राहकों को सर्वोत्तम सेवा प्रदान करना है। Amazon के 15 से अधिक क्षेत्र हैं जिनका उपयोग Amazon EC2 इंस्टेंस को होस्ट करने के लिए किया जा सकता है।
एक क्षेत्र या एक उपलब्धता क्षेत्र में होस्ट किया गया Amazon EC2 इंस्टेंस आसानी से दूसरे क्षेत्र या दूसरे उपलब्धता क्षेत्र में ले जाया जा सकता है। हम पहले ही Amazon EC2 इंस्टेंस को उसी क्षेत्र के भीतर दूसरे उपलब्धता क्षेत्र में ले जाने के बारे में बात कर चुके हैं।
Amazon EC2 इंस्टेंस को एक अलग क्षेत्र में ले जाने की प्रक्रिया समझाने के लिए, हम एक यथार्थवादी परिदृश्य बनाएंगे। आइए कल्पना करें कि हम US East (Ohio) में Amazon EC2 इंस्टेंस में एक वेबशॉप ऐप होस्ट कर रहे हैं। हमारे सभी ग्राहक DACH (जर्मनी, ऑस्ट्रिया, और स्विट्जरलैंड) में स्थित हैं और वे वेबशॉप तक पहुंचते समय उच्च लेटेंसी का अनुभव कर रहे हैं। यह नकारात्मक अनुभव स्वचालित रूप से ग्राहक संतुष्टि पर प्रतिबिंबित होगा। इस चुनौती को हल करने के लिए, हम Amazon EC2 इंस्टेंस को EU East (Ohio) से Europe (Frankfurt) में ले जाएंगे।
- AWS Management Console में लॉगिन करें
- Services पर क्लिक करें और फिर EC2 पर क्लिक करें
- Running instances पर क्लिक करें
- इंस्टेंस पर राइट-क्लिक करें और फिर Instance state पर क्लिक करें और फिर Stop
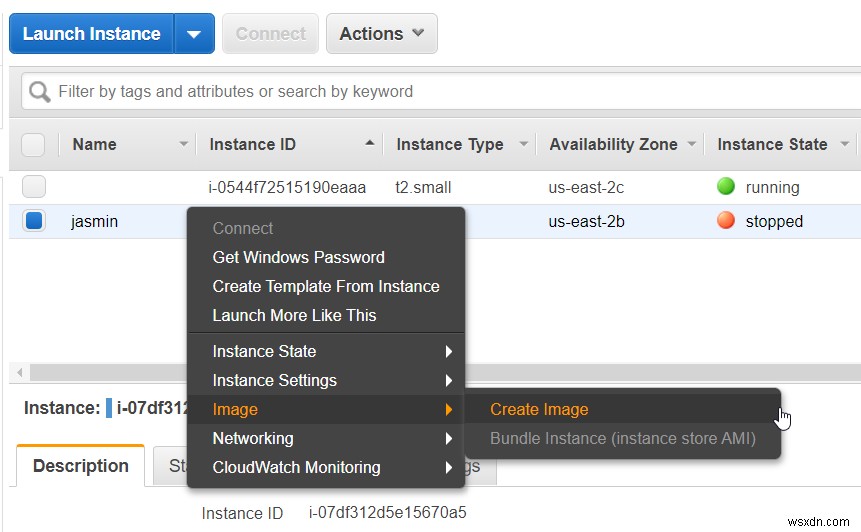
- इंस्टेंस पर राइट-क्लिक करें और फिर Image पर क्लिक करें और फिर Create Image
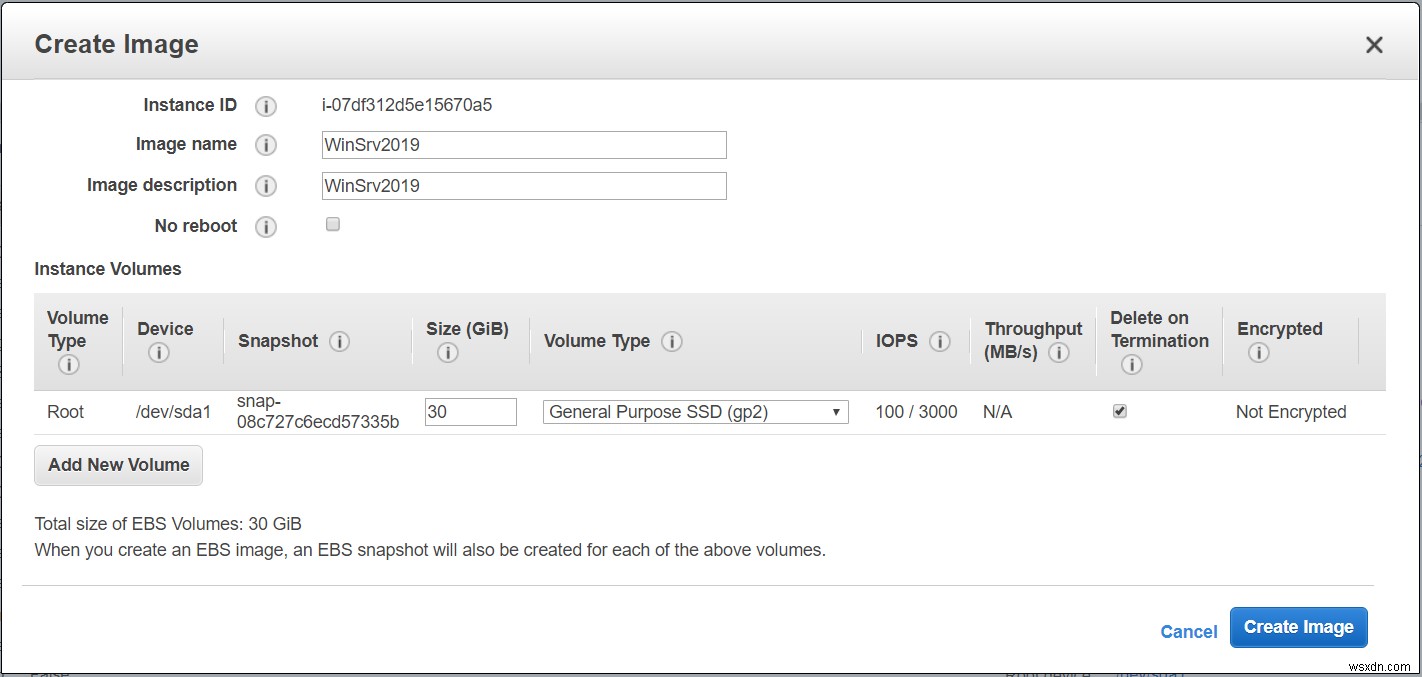
- Create Image के तहत निम्नलिखित सेटिंग्स भरें और फिर Create image पर क्लिक करें।
- Image name – इमेज का नाम टाइप करें
- Image description – इमेज की सामग्री और उद्देश्य का विवरण टाइप करें।
- No reboot – जब इनेबल किया जाता है, तो Amazon EC2 इमेज बनाने से पहले इंस्टेंस को शट डाउन नहीं करता। जब इस विकल्प का उपयोग किया जाता है, तो बनी इमेज पर फाइल सिस्टम इंटीग्रिटी की गारंटी नहीं दी जा सकती। हमारे मामले में यह डिसेबल है।
- Instances Volumes – वॉल्यूम आकार और वॉल्यूम टाइप परिभाषित करें। यदि आप एक अतिरिक्त वॉल्यूम बनाना चाहते हैं तो Add New Volume पर क्लिक करें। हम डिफ़ॉल्ट सेटिंग्स रखेंगे।
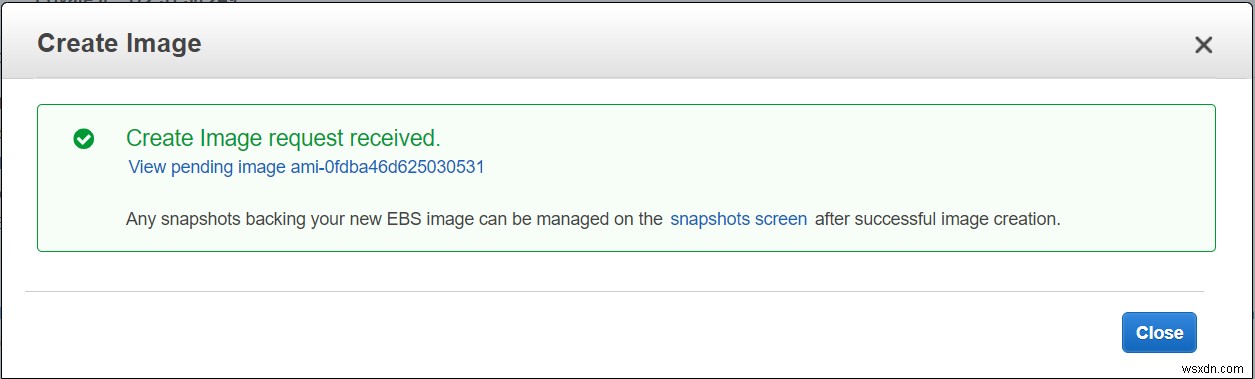
- Create Image request received के तहत View pending image ami-xxxxxxxxxx पर क्लिक करें।
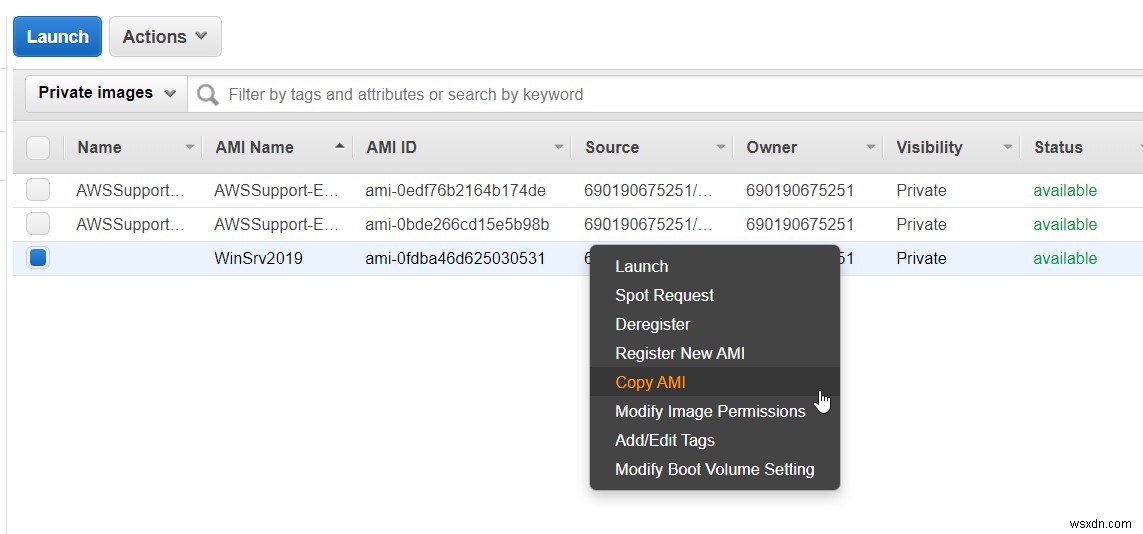
- AMI इमेज सफलतापूर्वक बन गई है जैसा कि Status: available के तहत देखा जा सकता है।
- AMI इमेज पर राइट-क्लिक करें और फिर Copy AMI पर क्लिक करें
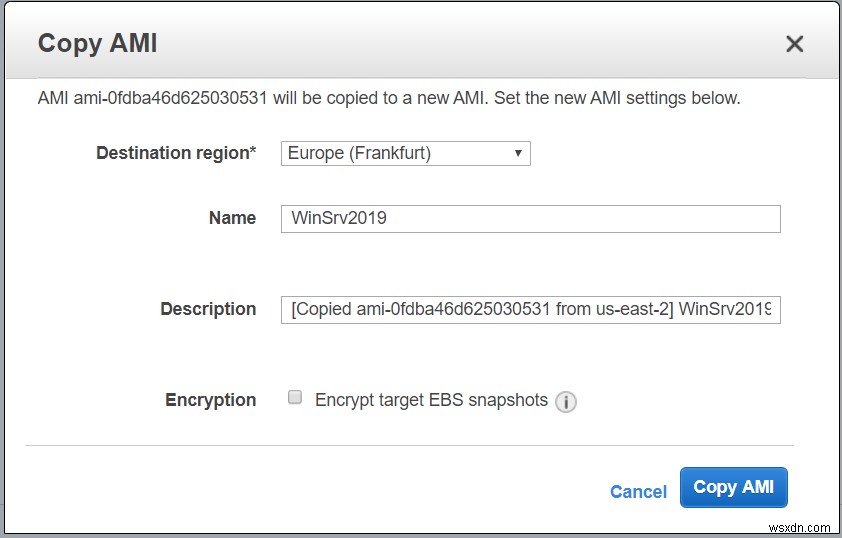
- AMI ‘ami-0fdba46d625030531’ को एक नई AMI में कॉपी किया जाएगा। नई AMI सेटिंग्स नीचे सेट करें:
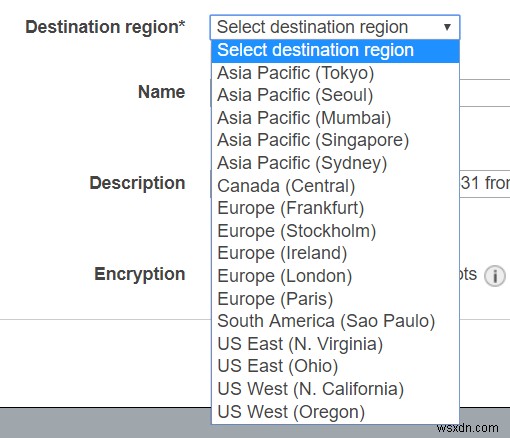
- Destination region – गंतव्य क्षेत्र चुनें। वर्तमान में 16 AWS क्षेत्र हैं। हम Amazon EC2 इंस्टेंस को US East (Ohio) से Europe (Frankfurt) में ले जाएंगे।
- Name – Amazon EC2 इंस्टेंस का नाम परिभाषित करें
- Description – AMI का विवरण टाइप करें
- Encryption – टारगेट EBS स्नैपशॉट एन्क्रिप्ट करें। हम नहीं करेंगे।
एक बार AMI सेटिंग कॉन्फिगर हो जाने पर, Copy AMI पर क्लिक करें।
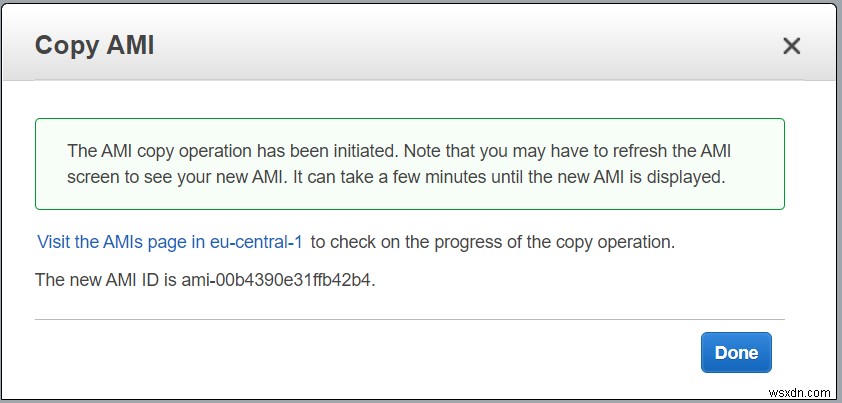
- AMI कॉपी ऑपरेशन शुरू हो गया है। ध्यान दें कि आपको अपनी नई AMI देखने के लिए AMI स्क्रीन को रीफ्रेश करना पड़ सकता है। नई AMI प्रदर्शित होने में कुछ मिनट लग सकते हैं। कॉपी ऑपरेशन की प्रगति पर जांच करने के लिए eu-central-1 में AMIs पेज पर जाएं पर क्लिक करें।
- स्थिति Status: pending के तहत दिखाई जाती है।
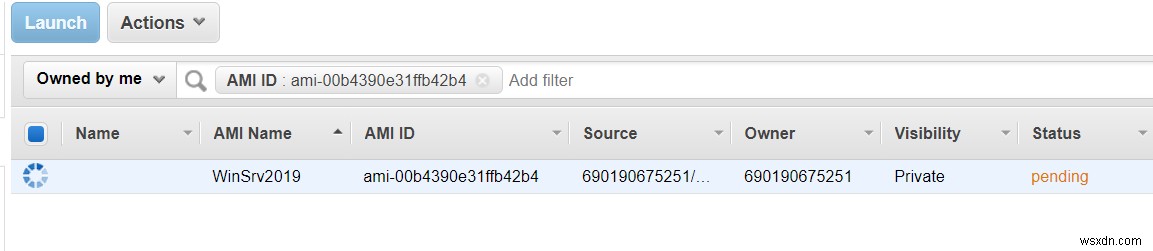
कुछ मिनटों के बाद, हमारी AMI इमेज उपलब्ध है।
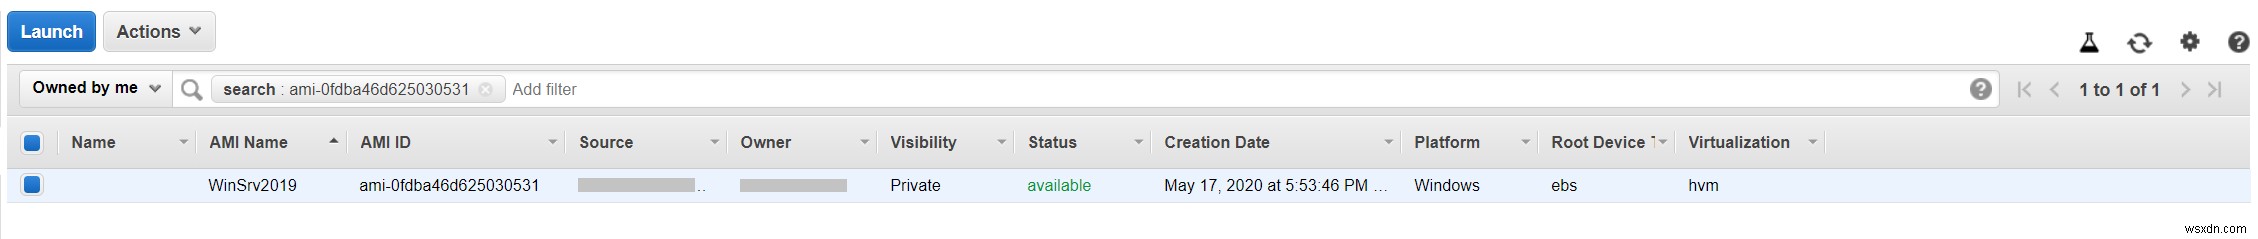
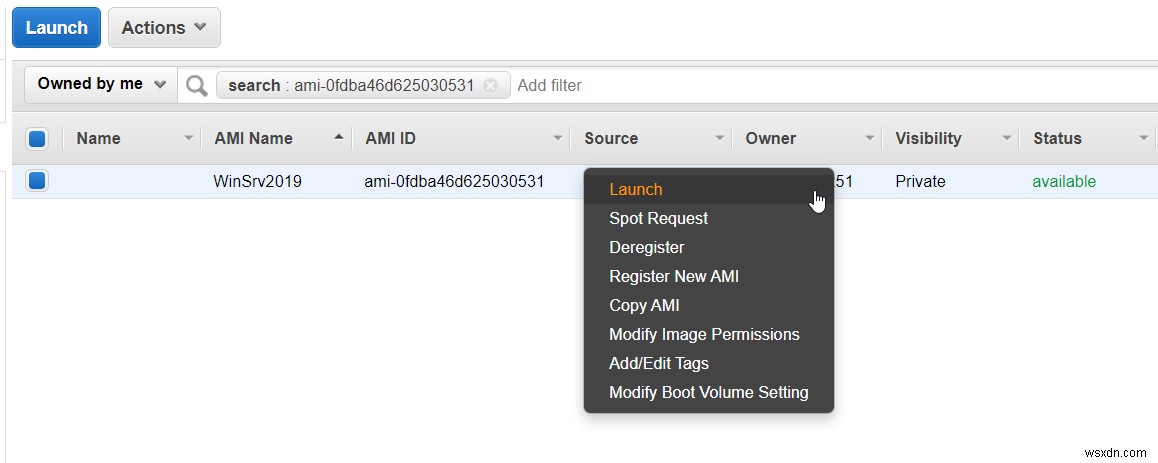
- AMI इमेज पर राइट-क्लिक करें और फिर Launch पर क्लिक करें
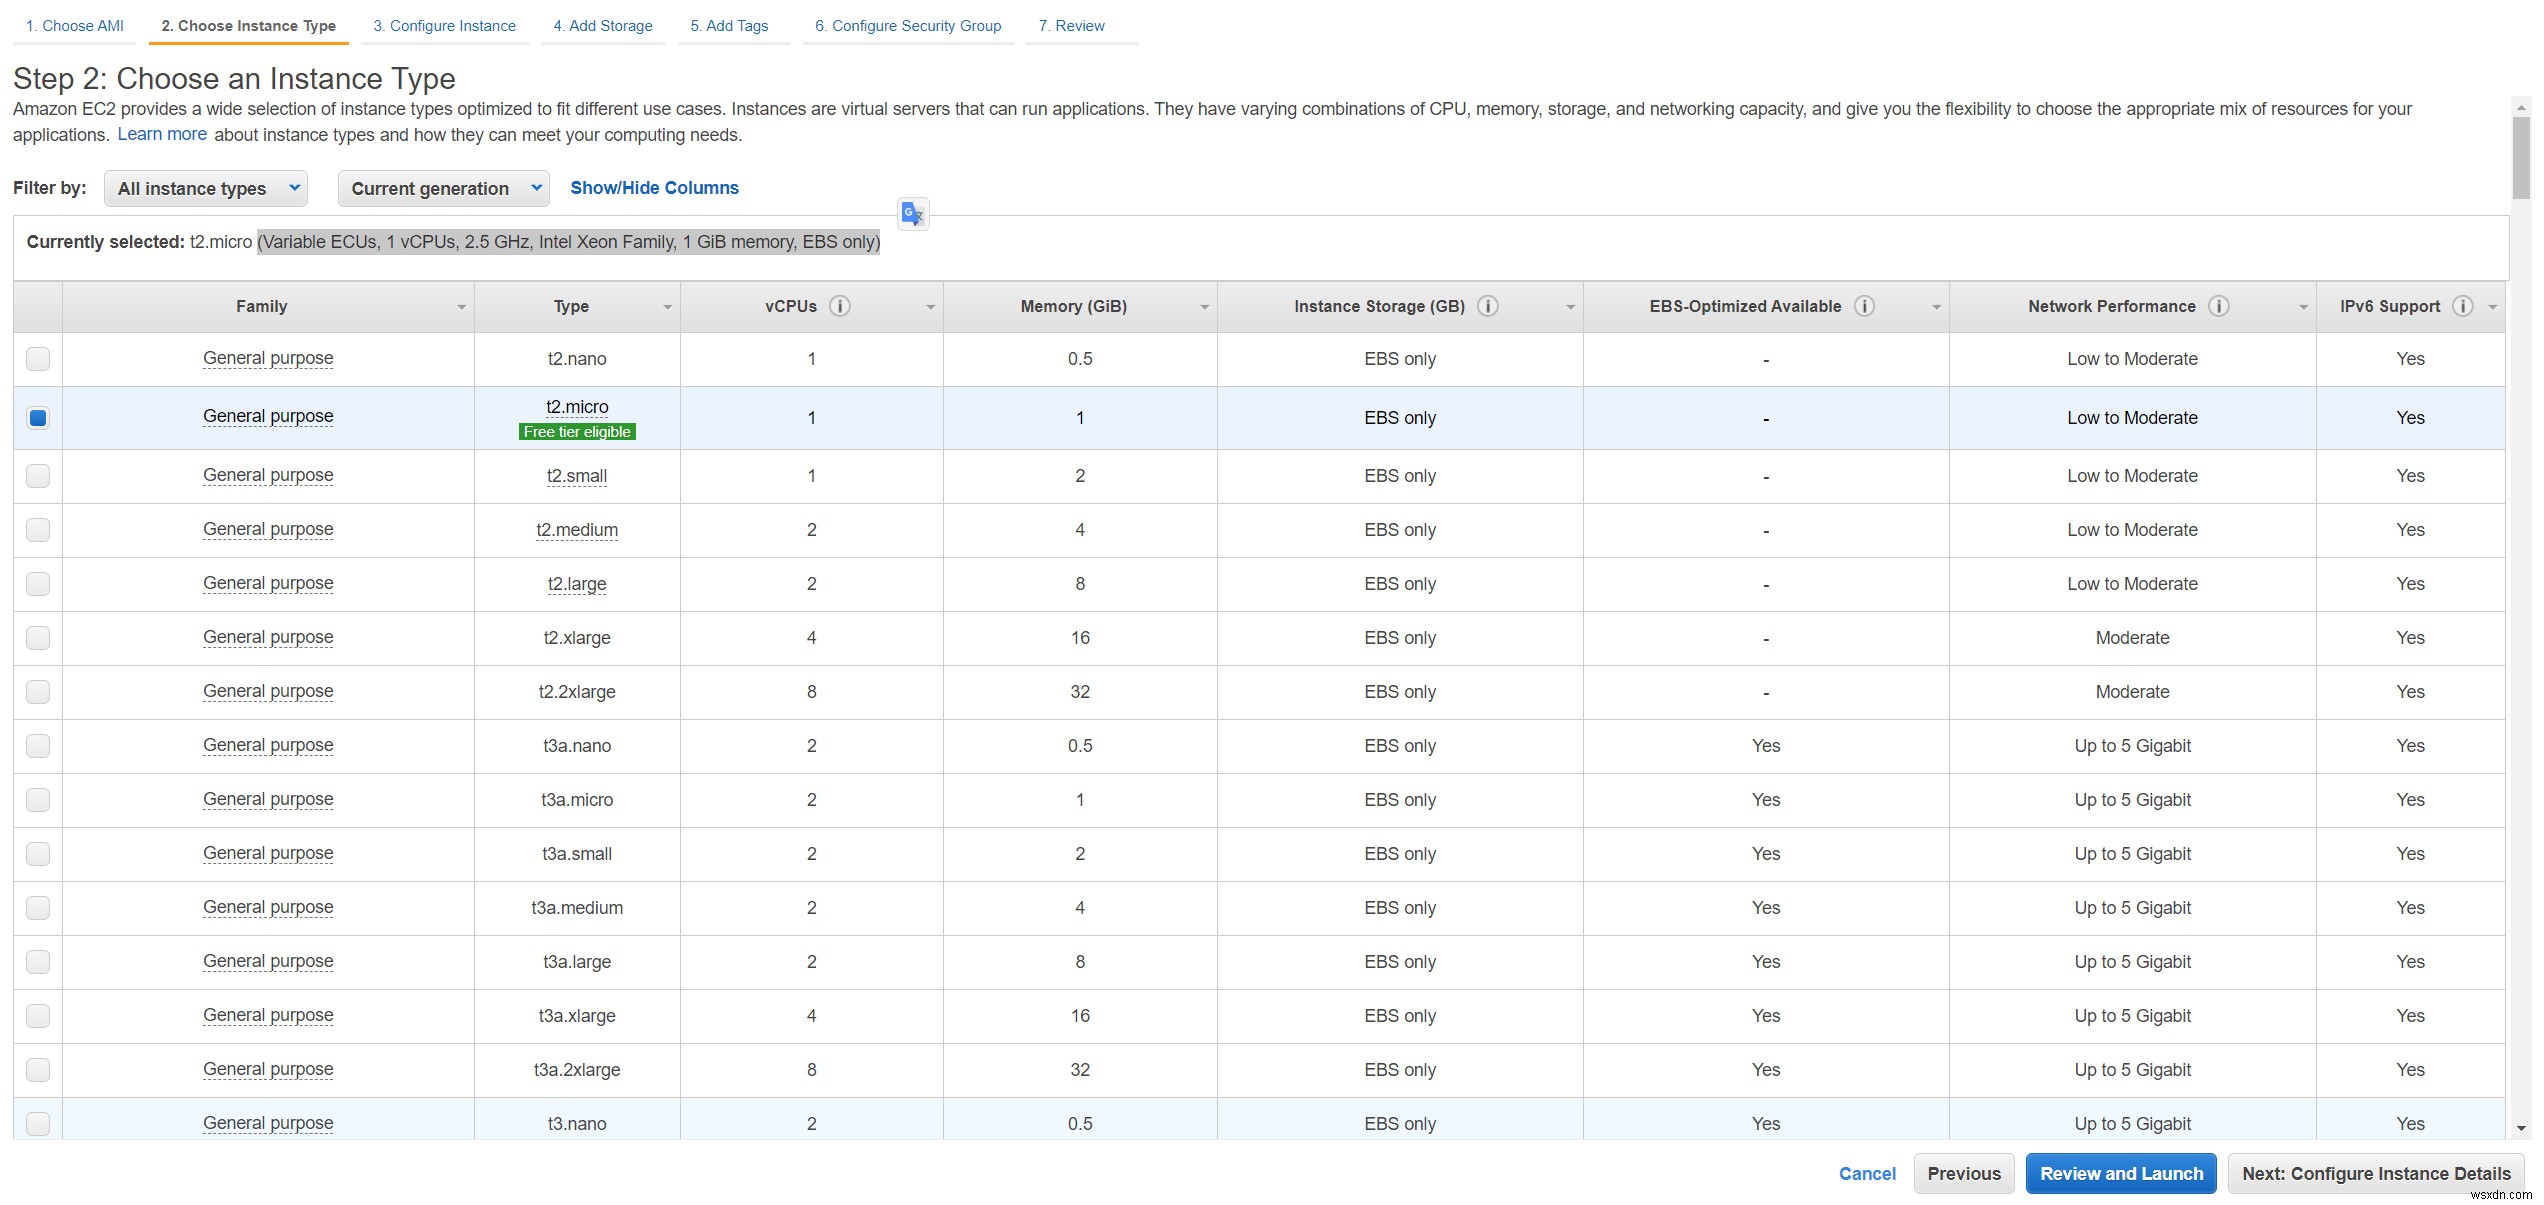
- इंस्टेंस टाइप चुनें और फिर Next: Configure Instance Details पर क्लिक करें। हमारे मामले में, हम t2.micro चुनेंगे (Variable ECUs, 1 vCPUs, 2.5 GHz, Intel Xeon Family, 1 GiB memory, EBS only)
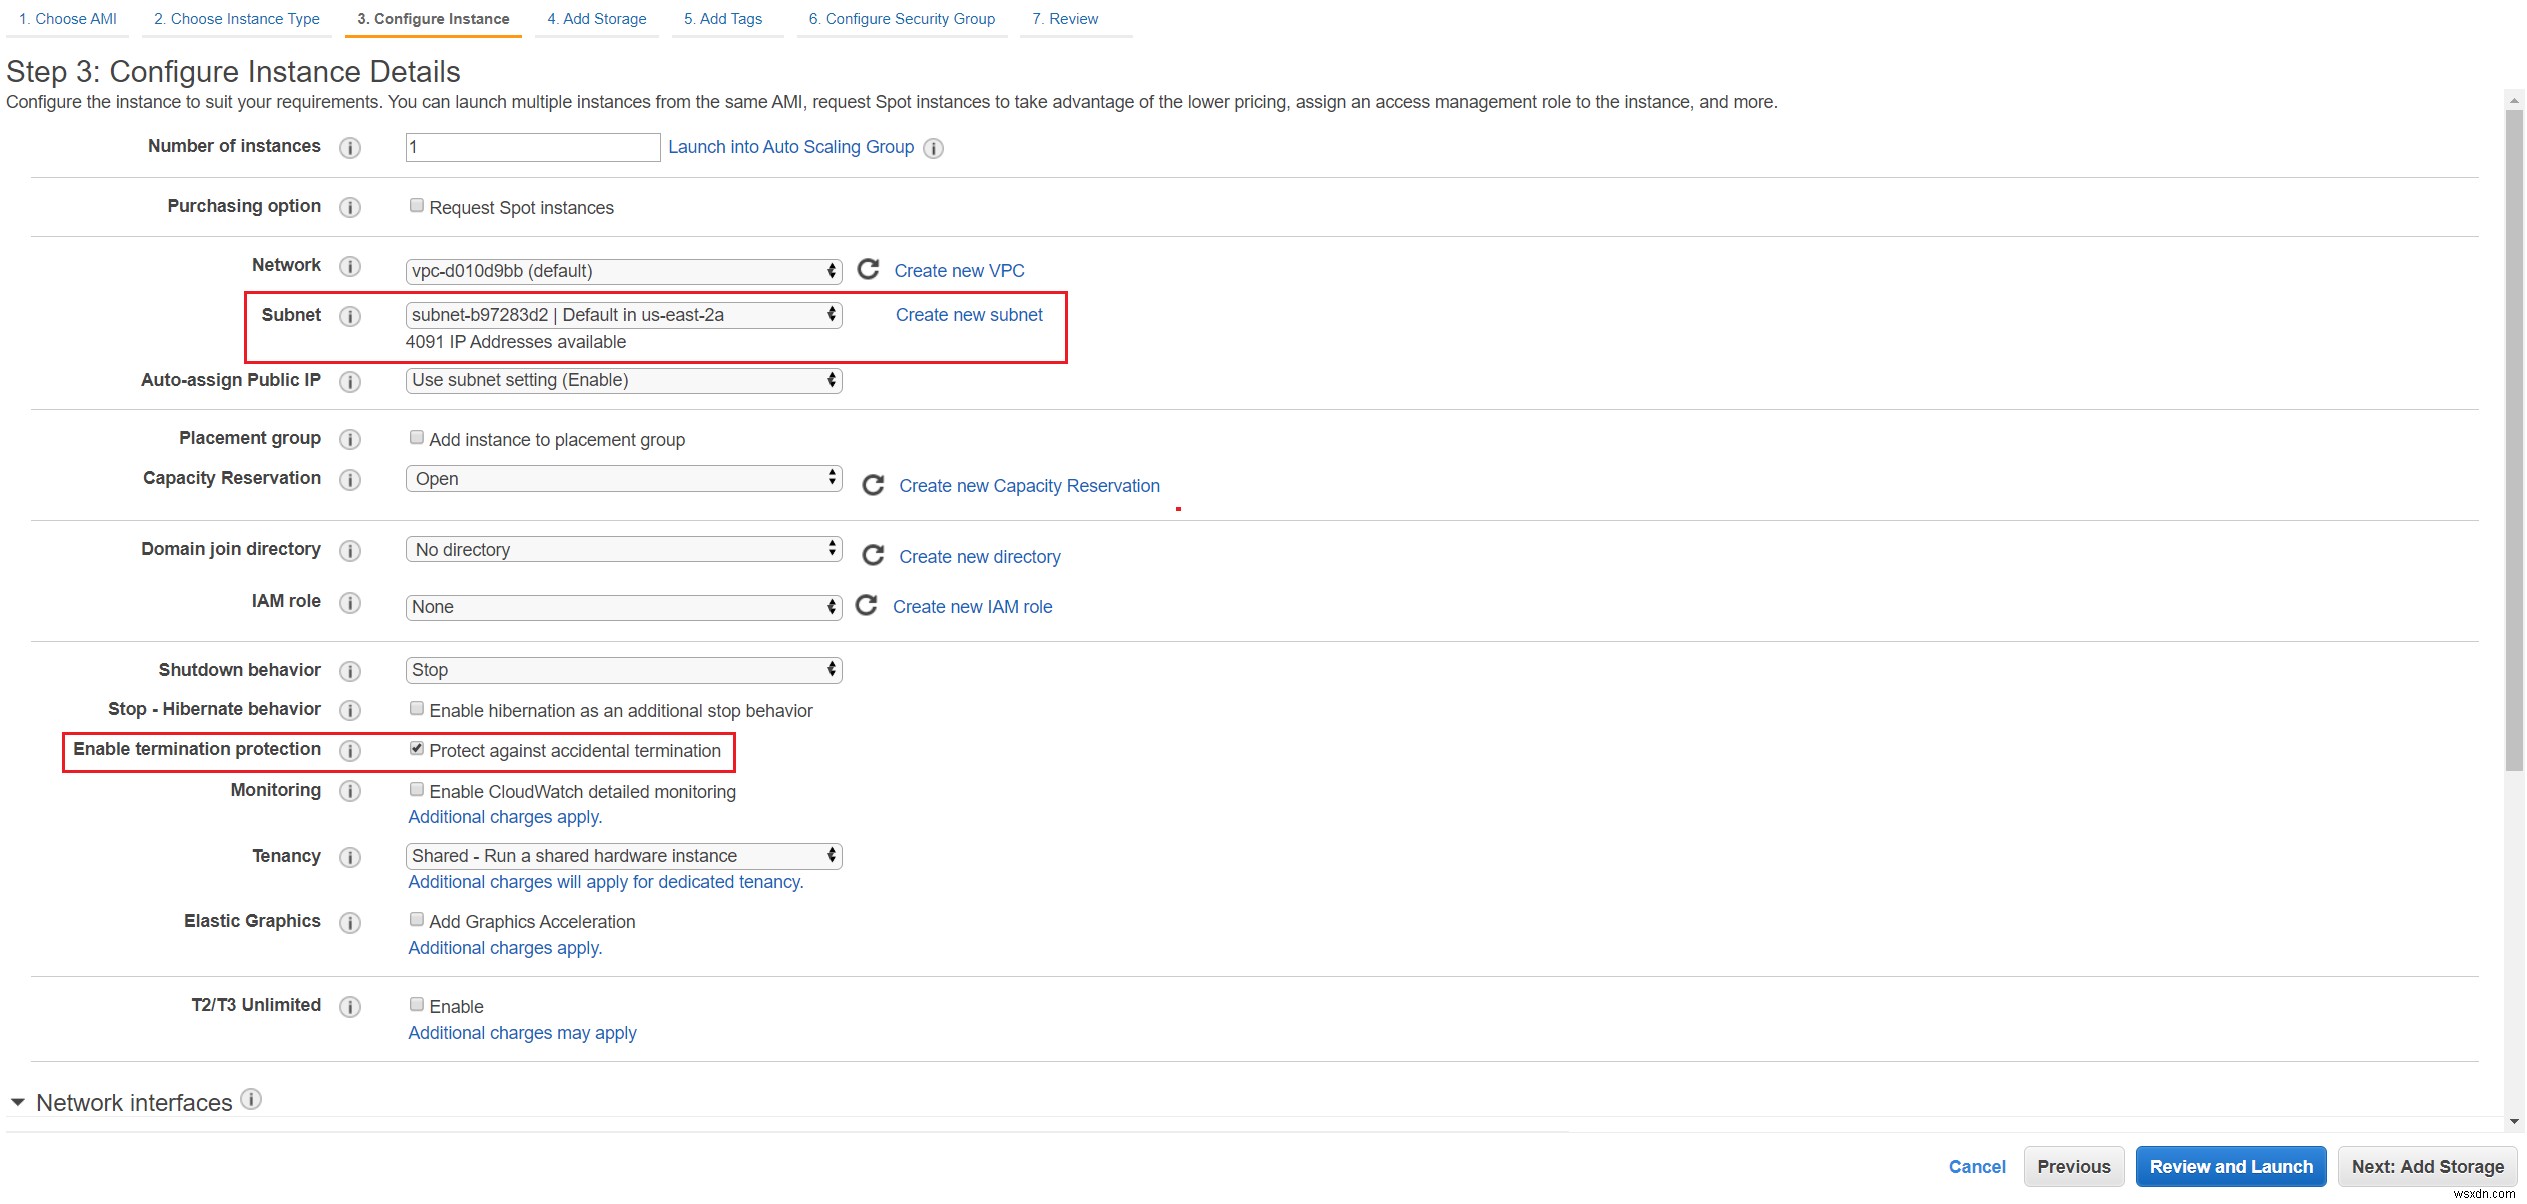
- अपनी आवश्यकताओं के आधार पर इंस्टेंस विवरण कॉन्फिगर करें। Subnet के तहत, कृपया Europe (Frankfurt) में उचित सबनेट और उपलब्धता क्षेत्र चुनें। साथ ही, हम टर्मिनेशन प्रोटेक्शन इनेबल करने की सलाह देते हैं जो इंस्टेंस को गलती से टर्मिनेट होने से बचाएगा। एक बार ऐसा करने के बाद Review and Launch पर क्लिक करें।
- इंस्टेंस सेटिंग्स की समीक्षा करें और फिर Launch पर क्लिक करें।
- मौजूदा की पेयर चुनें या नई की पेयर बनाएं। एक की पेयर में एक पब्लिक की होती है जिसे AWS स्टोर करता है, और एक प्राइवेट की फाइल जिसे आप स्टोर करते हैं। साथ में, वे आपको अपने इंस्टेंस से सुरक्षित रूप से कनेक्ट करने की अनुमति देते हैं। यदि आप Create a new key pair पर क्लिक करते हैं, तो आपको पेयर नाम परिभाषित करना होगा और Download key Pair करना होगा जिसका उपयोग Windows पासवर्ड डिक्रिप्ट करने के लिए किया जाएगा। आपको प्राइवेट की फाइल (*.pem फाइल) डाउनलोड करनी होगी इससे पहले कि आप जारी रख सकें। हमारे मामले में, हम एक नई की पेयर बनाएंगे।
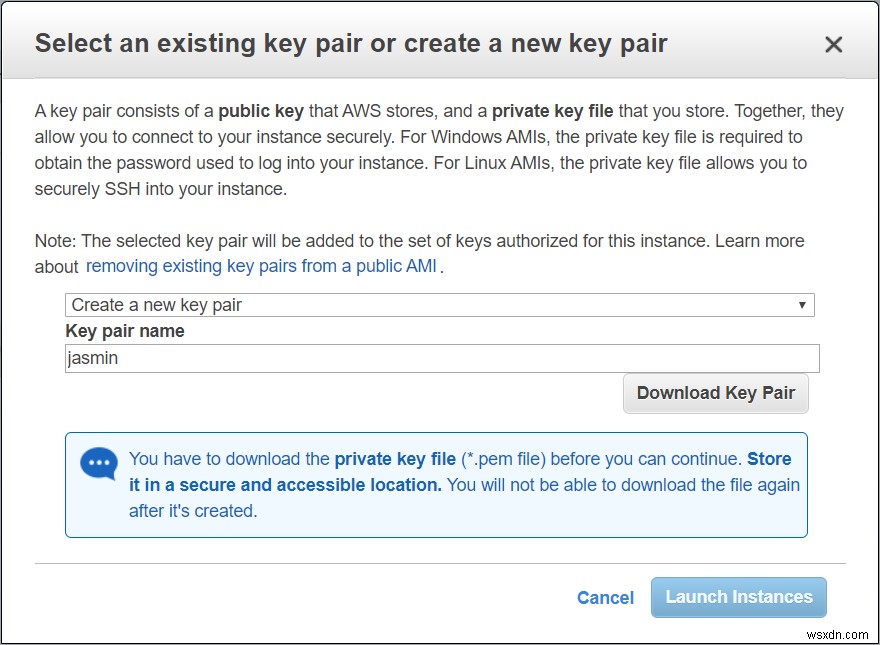
- Launch Instances. पर क्लिक करें।
- आपके इंस्टेंस अब लॉन्च हो रहे हैं। View launches पर क्लिक करें।
- कृपया कुछ मिनट प्रतीक्षा करें जब तक आपका इंस्टेंस सफलतापूर्वक इनिशियलाइज़ न हो जाए।
- अपने Amazon EC2 इंस्टेंस पर कनेक्ट करें और सत्यापित करें कि सब कुछ ठीक काम करता है।