सिक्योरिटी ग्रुप आपके Amazon EC2 इंस्टेंस की सुरक्षा में महत्वपूर्ण भूमिका निभाते हैं। सिक्योरिटी ग्रुप आपके इंस्टेंस पर आने वाले और जाने वाले कनेक्शन को नियंत्रित करने के लिए जिम्मेदार होते हैं। वे मूल रूप से आपके सभी EC2 इंस्टेंस के लिए एक वर्चुअल फायरवॉल के रूप में कार्य करते हैं। जब आप एक EC2 इंस्टेंस लॉन्च कर रहे होते हैं तो आपसे एक सिक्योरिटी ग्रुप निर्दिष्ट करने के लिए कहा जाता है। यदि आप नहीं करते हैं, तो डिफ़ॉल्ट सिक्योरिटी ग्रुप उपयोग किया जाता है। एक बार जब आप एक इंस्टेंस लॉन्च कर लेते हैं, तो आप आसानी से उससे जुड़े सिक्योरिटी ग्रुप को बदल सकते हैं।
सिक्योरिटी ग्रुप वास्तव में नेटवर्क इंटरफेस से जुड़े होते हैं। इसलिए, जब आप किसी इंस्टेंस का सिक्योरिटी ग्रुप बदलते हैं, तो यह उन सिक्योरिटी ग्रुप को बदल देता है जो प्राइमरी नेटवर्क इंटरफेस से जुड़े होते हैं। प्रत्येक सिक्योरिटी ग्रुप में नियमों का एक सेट होता है जो सभी संबंधित EC2 इंस्टेंस पर लागू होता है। ये नियम इनबाउंड और आउटबाउंड ट्रैफिक को मैनेज करते हैं। डिफ़ॉल्ट सिक्योरिटी ग्रुप सभी आउटबाउंड ट्रैफिक की अनुमति देता है। नियम बनाते समय, आपको नाम, अनुमति देने के लिए प्रोटोकॉल, अनुमति देने के लिए पोर्ट रेंज और बहुत कुछ जैसे विवरण निर्दिष्ट करने होंगे।
इस प्रकार, अनधिकृत कनेक्शन को आपके इंस्टेंस से दूर रखने के लिए सिक्योरिटी ग्रुप को मैनेज करना एक आवश्यक कार्य बन जाता है। इस गाइड में, हम आपको दिखाएंगे कि कैसे आप एक सिक्योरिटी ग्रुप बना सकते हैं, अपने मौजूदा सिक्योरिटी ग्रुप देख सकते हैं, किसी विशिष्ट सिक्योरिटी ग्रुप में नियम जोड़ सकते हैं साथ ही सिक्योरिटी ग्रुप से नियम हटा सकते हैं। ऐसा करने के लिए, आपको Amazon EC2 Console पर रूट एक्सेस की आवश्यकता होगी। इसके साथ, आइए इसमें शामिल हों।
सिक्योरिटी ग्रुप बनाना
जैसा कि सामने आया है, यदि आप इंस्टेंस लॉन्च करते समय कोई सिक्योरिटी ग्रुप नहीं बनाते हैं तो Amazon अपने स्वयं के डिफ़ॉल्ट सिक्योरिटी ग्रुप का उपयोग करता है। डिफ़ॉल्ट सिक्योरिटी ग्रुप पूरी तरह से खराब नहीं है, हालांकि, आप अपने इंस्टेंस के लिए बेहतर नियंत्रण के लिए एक नया बनाना चाह सकते हैं। सिक्योरिटी ग्रुप बनाना वास्तव में आसान है और आप नीचे दिए गए चरणों का पालन करके इसे कर सकते हैं:
- सबसे पहले, Amazon EC2 Console खोलें।
- फिर, नेविगेशन पेन में Network और Security के तहत बाईं ओर Security Groups पर क्लिक करें।
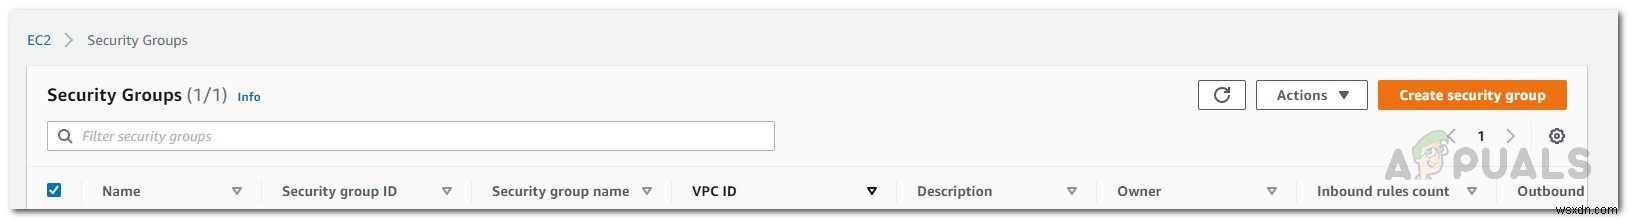
- वहां, आपको ऊपरी दाएं हाथ की तरफ Create security group पर क्लिक करना होगा।
- Basic Details के तहत, सिक्योरिटी ग्रुप को एक नाम और विवरण दें।
- उसके बाद, सिक्योरिटी ग्रुप के लिए एक VPC चुनें। सिक्योरिटी ग्रुप का उपयोग केवल चयनित VPC में किया जा सकता है।
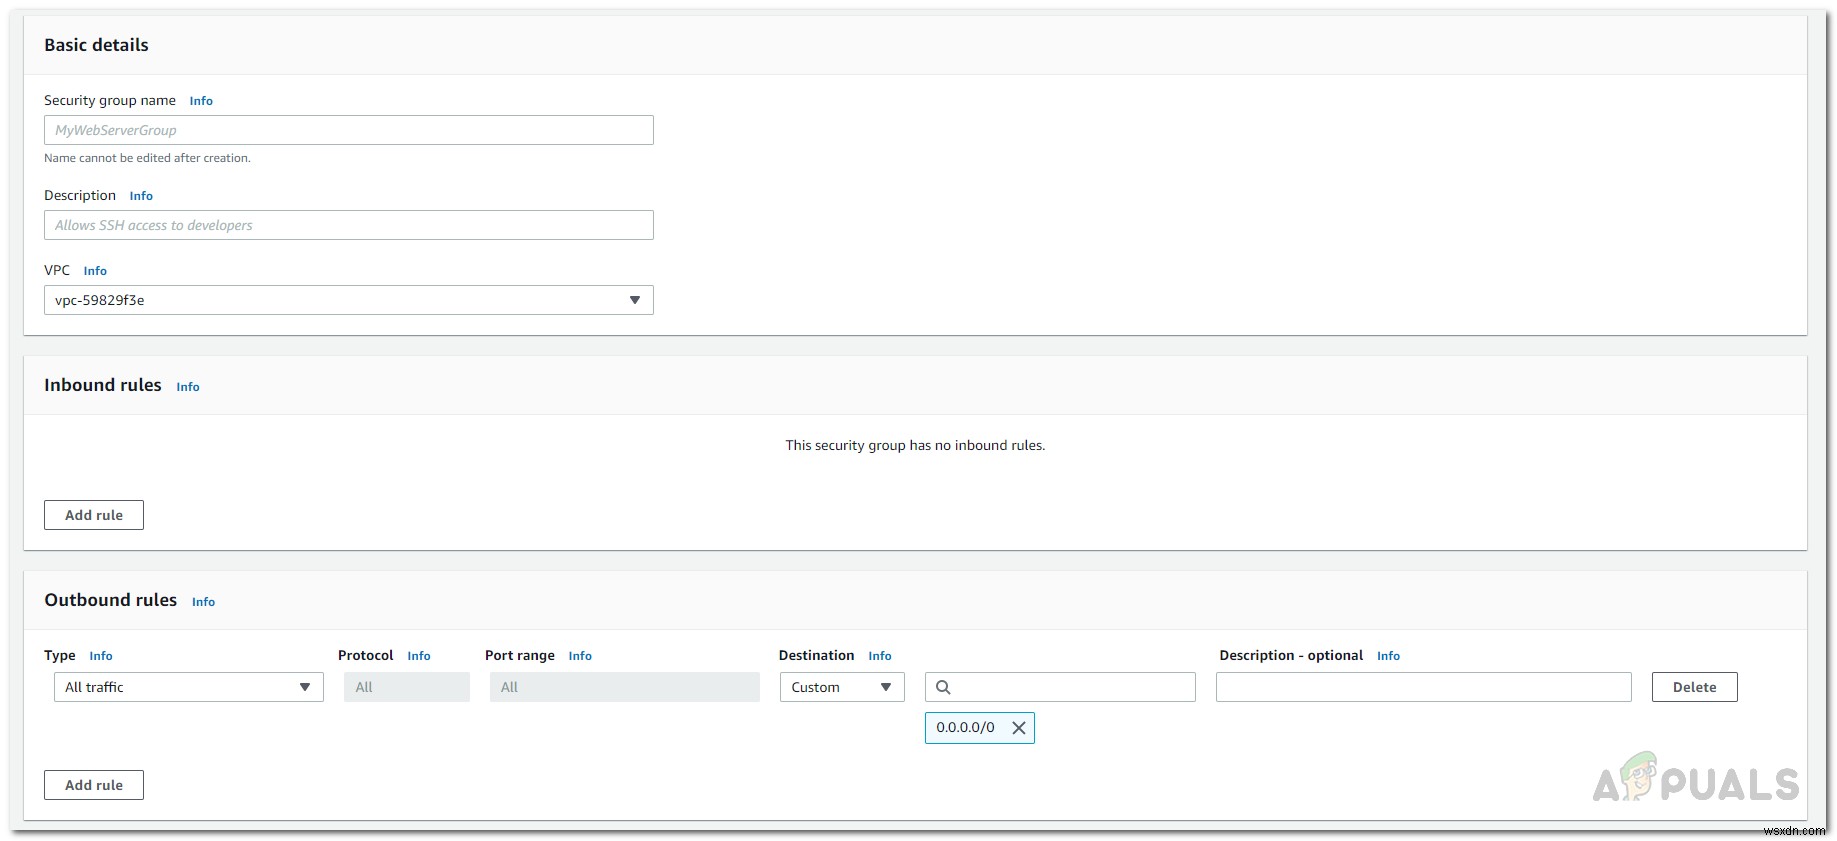
- एक बार हो जाने पर, आपको सिक्योरिटी ग्रुप में नियम जोड़ने होंगे। नियम जोड़ने के लिए, Add Rule बटन पर क्लिक करें।
- आवश्यक जानकारी प्रदान करें और इसे अपनी आवश्यकताओं के अनुसार अनुकूलित करें।
- एक बार जब आप वह सब कर लेते हैं, तो नीचे Create security group बटन पर क्लिक करके सिक्योरिटी ग्रुप बनाएं।
अपने सिक्योरिटी ग्रुप देखना
यदि आपके पास कई सिक्योरिटी ग्रुप हैं, तो आप Security Groups टैब का उपयोग करके उन्हें देख और ट्रैक कर सकते हैं। वहां, आपको सिक्योरिटी ग्रुप का नाम, सिक्योरिटी ग्रुप की ID के साथ-साथ अधिक विवरण दिखाए जाएंगे। ऐसा करने के लिए, बस Amazon EC2 कंसोल पर जाएं और फिर बाईं ओर नेविगेशन पेन में, Network and Security तक नीचे स्क्रॉल करें। वहां, अपने मौजूदा सिक्योरिटी ग्रुप देखने के लिए Security Groups पर क्लिक करें।
सिक्योरिटी ग्रुप के नियमों को संपादित करना
EC2 कंसोल आपको अपने सिक्योरिटी ग्रुप पर पूर्ण नियंत्रण प्रदान करता है। यदि आप नए नियम जोड़ना चाहते हैं या मौजूदा नियमों में से किसी को हटाना चाहते हैं, तो आप इसे बहुत आसानी से कर सकते हैं। आप सिक्योरिटी के इनबाउंड नियमों के साथ-साथ आउटबाउंड नियमों दोनों को संपादित करने में सक्षम हैं। जब आप किसी सिक्योरिटी ग्रुप में नए नियम जोड़ते हैं, तो वे स्वचालित रूप से उन इंस्टेंस पर लागू हो जाते हैं जो उस सिक्योरिटी ग्रुप से जुड़े होते हैं इसलिए आपको किसी चीज की चिंता करने की ज़रूरत नहीं है। हालांकि, नियमों के लागू होने से पहले एक छोटी देरी होती है इसलिए तत्काल होने की उम्मीद न करें। सिक्योरिटी ग्रुप के नियमों को संपादित करने के लिए, नीचे दिए गए निर्देशों का पालन करें:
- Amazon EC2 कंसोल पर, बाईं ओर नेविगेशन पेन को स्क्रॉल करके Security Groups टैब पर जाएं।
- वहां, आपको अपने सभी मौजूदा सिक्योरिटी ग्रुप दिखाए जाएंगे। किसी विशिष्ट को संपादित करने के लिए, सिक्योरिटी ग्रुप चुनें और फिर ऊपरी-दाएं कोने में Actions ड्रॉप-डाउन मेनू पर क्लिक करें।
- ड्रॉप-डाउन मेनू से, उन नियमों को चुनें जिन्हें आप संपादित करना चाहते हैं यानी Inbound Rules या Outbound rules।
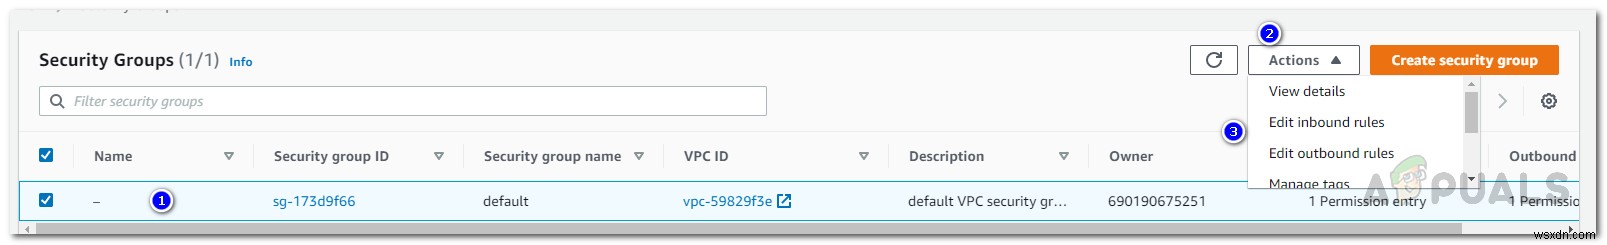
- वहां, यदि आप एक नया नियम जोड़ना चाहते हैं तो Add rule बटन पर क्लिक करें।
- यदि आप किसी नियम को हटाना चाहते हैं, तो दाईं ओर नियम के सामने Delete बटन पर क्लिक करें।
- एक बार जब आप कर लें, तो अपने परिवर्तनों को सहेजने के लिए Save rules बटन पर क्लिक करें।
सिक्योरिटी ग्रुप को हटाना
जैसा कि सामने आया है, आप विशिष्ट नियमों को हटाने के बजाय पूरी तरह से एक सिक्योरिटी ग्रुप को हटाना भी चुन सकते हैं। हालांकि, कुछ चीजें हैं जिन्हें आपको सिक्योरिटी ग्रुप को हटाने के साथ आगे बढ़ने से पहले ध्यान में रखना होगा। सबसे पहले, आप एक सिक्योरिटी ग्रुप को नहीं हटा सकते जो किसी इंस्टेंस से जुड़ा हुआ है। यदि आप ऐसा करना चाहते हैं, तो आपको संबंधित इंस्टेंस के लिए एक अलग सिक्योरिटी ग्रुप प्रदान करना होगा ताकि जिसे आप हटाने वाले हैं वह किसी EC2 इंस्टेंस से संबंधित न हो।
इसके अलावा, आप उस डिफ़ॉल्ट सिक्योरिटी ग्रुप को नहीं हटा सकते जो मौजूद है। अंत में, यदि एक सिक्योरिटी ग्रुप को उसी VPC में एक अलग सिक्योरिटी ग्रुप में नियम द्वारा संदर्भित किया जाता है, तो आप तब तक नहीं हटा सकते जब तक आप पहले संदर्भ नियम को नहीं हटाते। ये कुछ चीजें हैं जिन्हें आपको नीचे दिए गए निर्देशों के साथ जारी रखने से पहले ध्यान में रखना होगा क्योंकि यदि उपरोक्त उल्लिखित मामलों में से कोई भी आप पर लागू होता है तो सिक्योरिटी ग्रुप नहीं हटाया जाएगा। सिक्योरिटी ग्रुप को हटाने के लिए, दिए गए निर्देशों का पालन करें:
- Amazon EC2 Console में root उपयोगकर्ता के रूप में लॉगिन करें।
- फिर, बाईं ओर नेविगेशन पेन में Network and Security के तहत सूचीबद्ध Security Groups टैब पर जाएं।
- एक बार जब आपको सिक्योरिटी ग्रुप की सूची दिखाई दे, तो उस सिक्योरिटी ग्रुप पर क्लिक करें जिसे आप हटाना चाहते हैं। सुनिश्चित करें कि यह चुना गया है।
- उसके बाद, Actions ड्रॉप-डाउन मेनू पर क्लिक करें और नीचे तक स्क्रॉल करें।
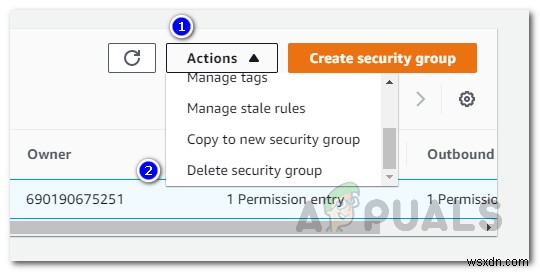
- चयनित सिक्योरिटी ग्रुप को हटाने के लिए Delete security group विकल्प पर क्लिक करें।