यदि आप मौजूदा सिक्योरिटी ग्रुप का उपयोग नहीं करना चाहते क्योंकि इनबाउंड और आउटबाउंड नियम आपके उपयोग के परिदृश्य पर लागू नहीं होते हैं, तो आप एक नया सिक्योरिटी ग्रुप बना सकते हैं या अपने Amazon EC2 को किसी मौजूदा इंस्टेंस को असाइन कर सकते हैं। इस लेख में, हम आपको दिखाएंगे कि एक नया सिक्योरिटी ग्रुप कैसे बनाएं और फिर Amazon EC2 इंस्टेंस को उस सिक्योरिटी ग्रुप में ले जाएं।
भाग I: एक नया सिक्योरिटी ग्रुप बनाएं
सबसे पहले, हम एक नया सिक्योरिटी ग्रुप बनाएंगे जो डेवलपर्स को EC2 इंस्टेंस पर SSH एक्सेस करने की अनुमति देगा। SSH (सिक्योर शेल) एक प्रोटोकॉल है जो सिक्योर रिमोट कमांड-लाइन कनेक्शन बनाने के लिए है। डिफ़ॉल्ट रूप से, SSH TCP कम्युनिकेशन का उपयोग करता है।
- AWS Management Console में लॉगिन करें
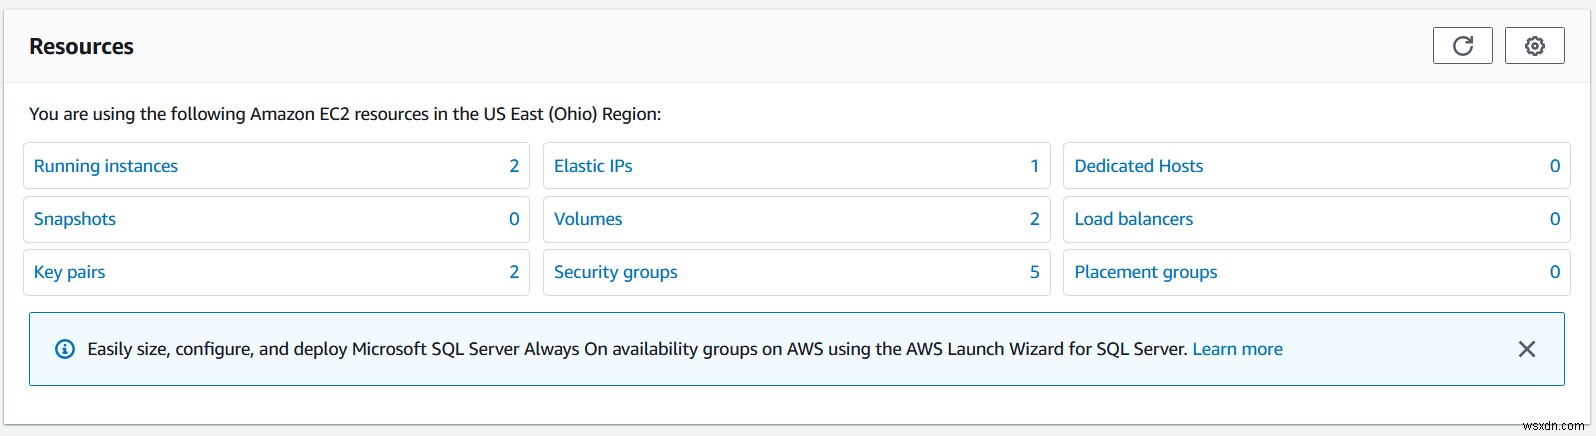
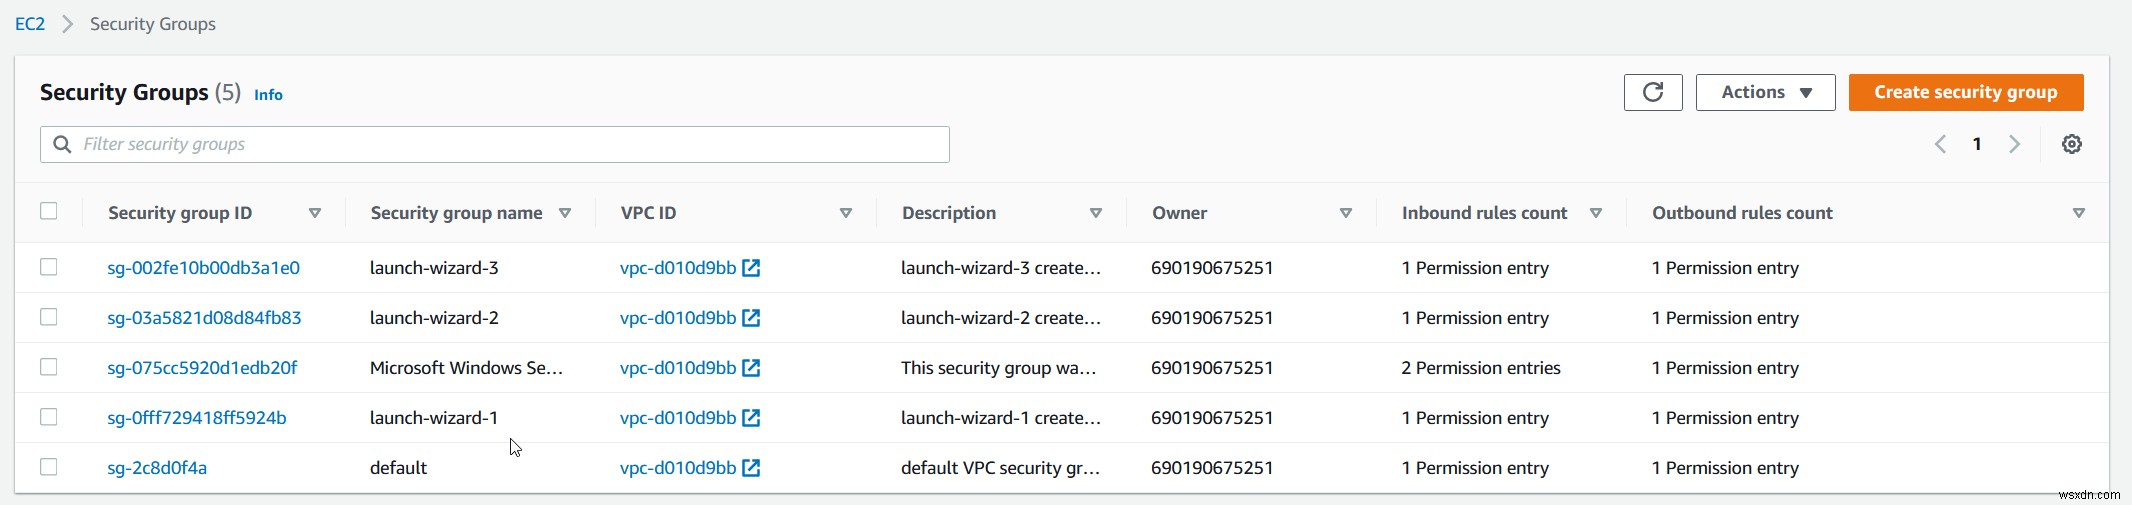
- Security groups पर क्लिक करें
- विंडो के ऊपरी दाएं तरफ Create security group पर क्लिक करें
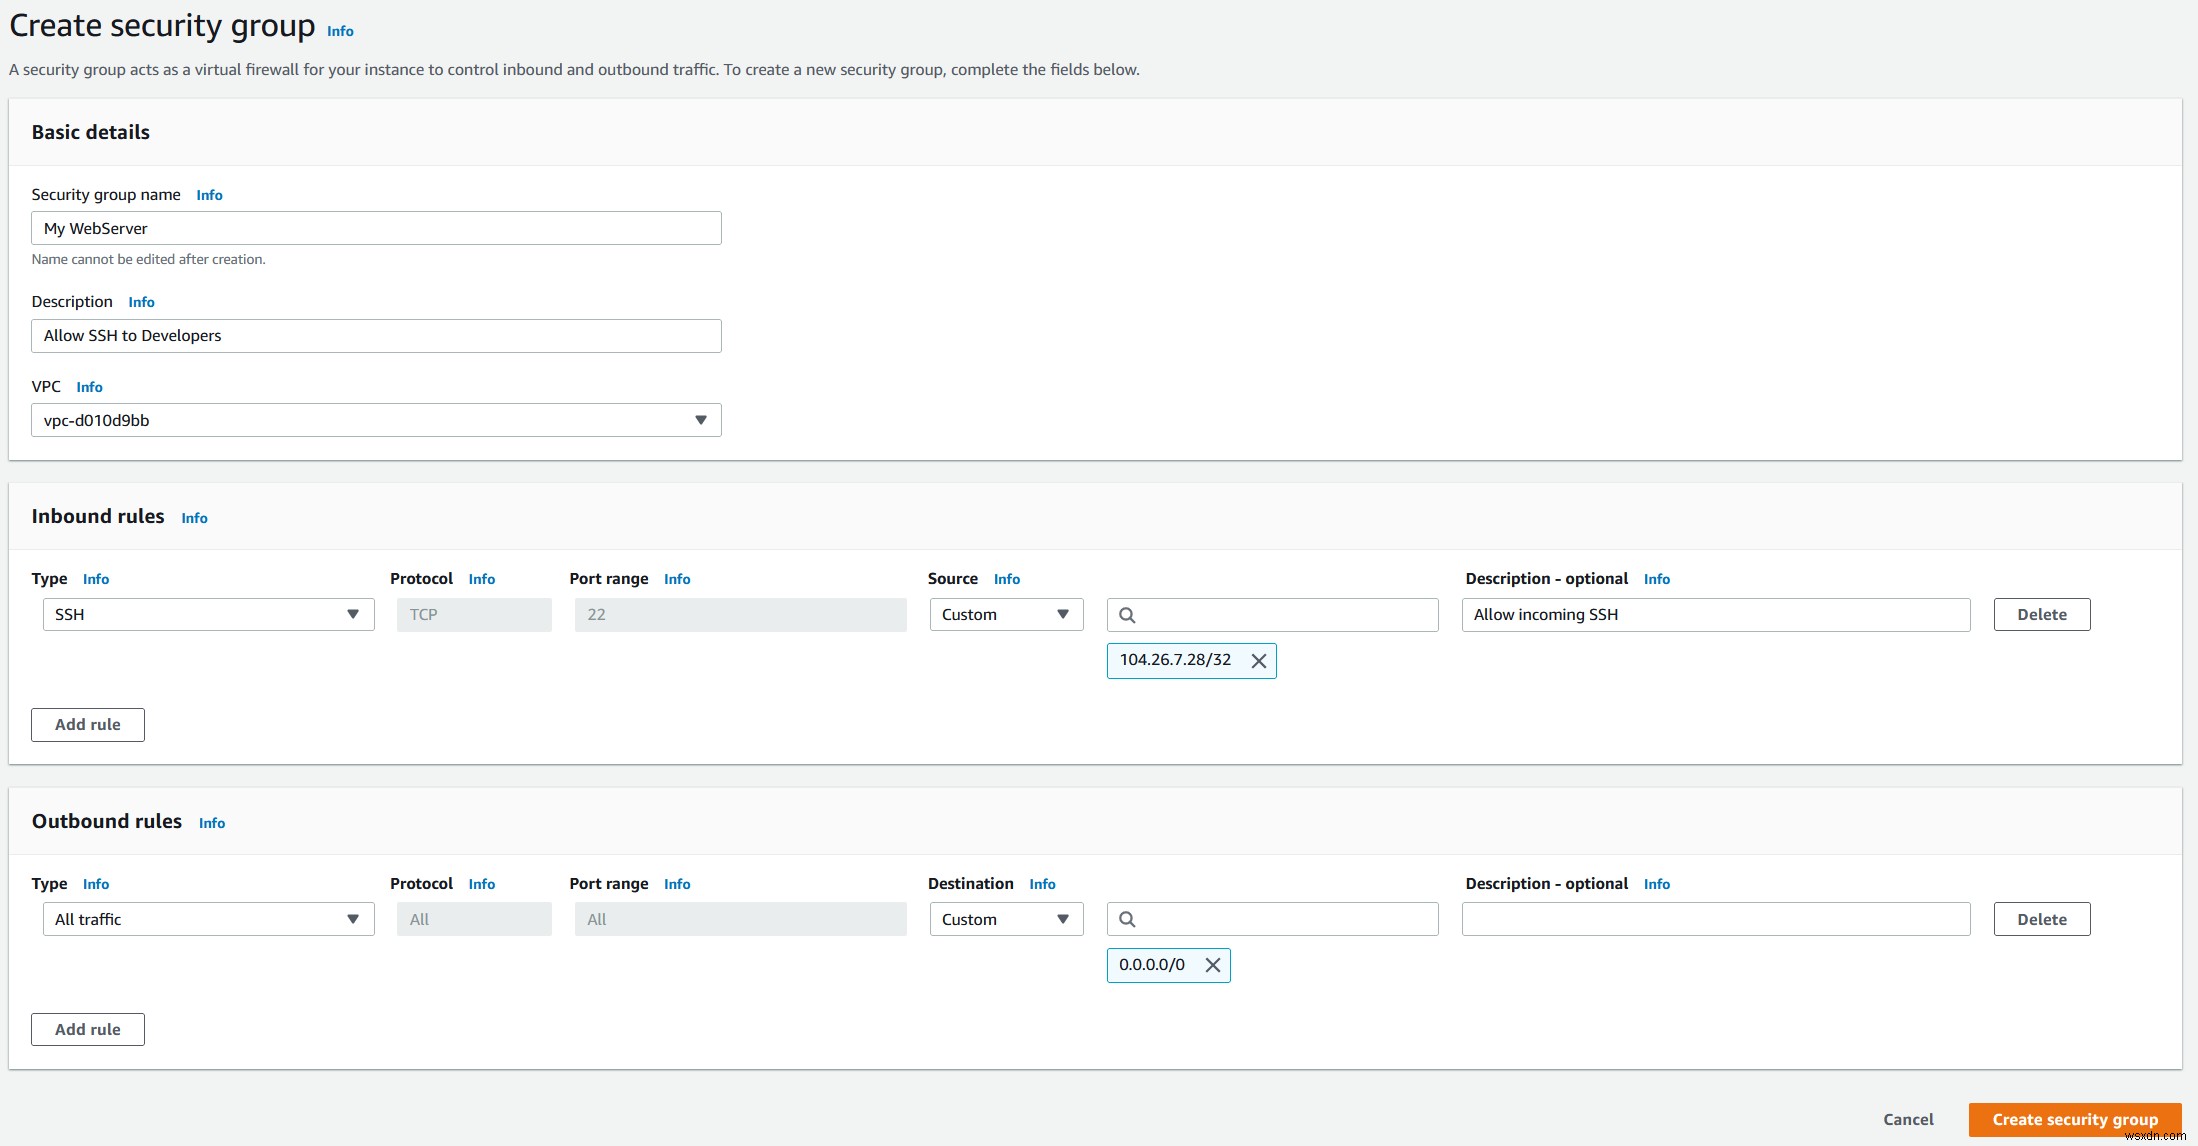
- Basic details के तहत, निम्नलिखित कॉन्फिगर करें:
- Security group name – सिक्योरिटी ग्रुप के लिए नाम। सिक्योरिटी ग्रुप बनने के बाद नाम संपादित नहीं किया जा सकता। हमारे मामले में, यह My Webserver है।
- Description – सिक्योरिटी ग्रुप की पहचान में मदद करने के लिए एक विवरण। हमारे मामले में, यह Allow SSH to Developers है।
- VPC – वह VPC जिसमें सिक्योरिटी ग्रुप बनाना है। हमारे मामले में, हम मौजूदा VPC का उपयोग करते हैं।
Inbound rules के तहत Add rule पर क्लिक करें और फिर नीचे दी गई प्रक्रिया का पालन करके SSH इनेबल करें। आप अपनी आवश्यकताओं के आधार पर दूसरा प्रोटोकॉल चुन सकते हैं।
- Type – प्रोटोकॉल का प्रकार। हमारे मामले में यह SSH है।
- Protocol – यह डिफ़ॉल्ट रूप से TCP प्रोटोकॉल का उपयोग करेगा।
- Port range – एक बार जब आप नियम के प्रकार के रूप में SSH चुनते हैं, तो यह डिफ़ॉल्ट पोर्ट के रूप में 22 स्वचालित रूप से असाइन कर देगा।
- Source – एक सिंगल IP एड्रेस या IP एड्रेस रेंज निर्दिष्ट करें। हमारे मामले में, हम केवल एक निश्चित पब्लिक IP एड्रेस तक पहुंच की अनुमति देंगे.
- Description – सिक्योरिटी ग्रुप नियम का विवरण।
Outbound rules के तहत डिफ़ॉल्ट कॉन्फिगरेशन छोड़ दें जो Amazon EC2 इंस्टेंस से बाहरी दुनिया में किसी भी कम्युनिकेशन की अनुमति देता है।
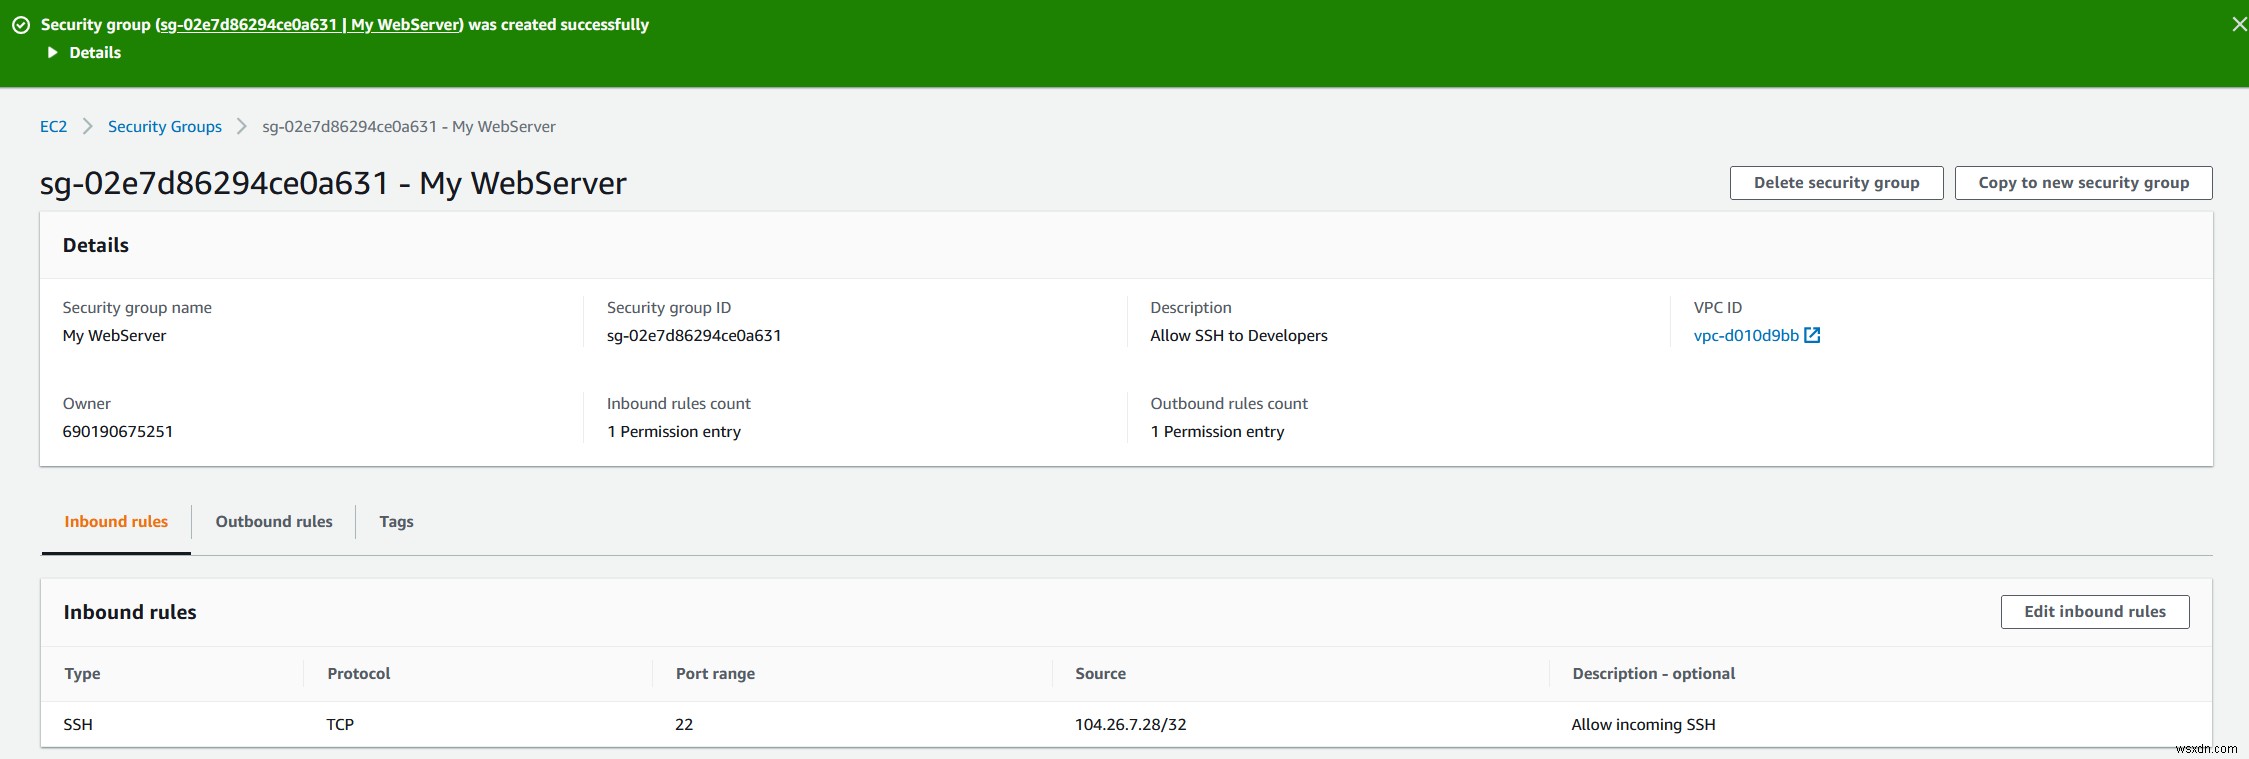
- Create security group पर क्लिक करके नया सिक्योरिटी ग्रुप बनाएं। आपने सफलतापूर्वक एक नया सिक्योरिटी ग्रुप बना लिया है।
भाग II: EC2 को नए बनाए गए सिक्योरिटी ग्रुप में ले जाएं: My WebServer
दूसरे भाग में, हम EC2 इंस्टेंस को भाग I में बनाए गए सिक्योरिटी ग्रुप में ले जाएंगे।
- Instance के तहत Instances पर क्लिक करें
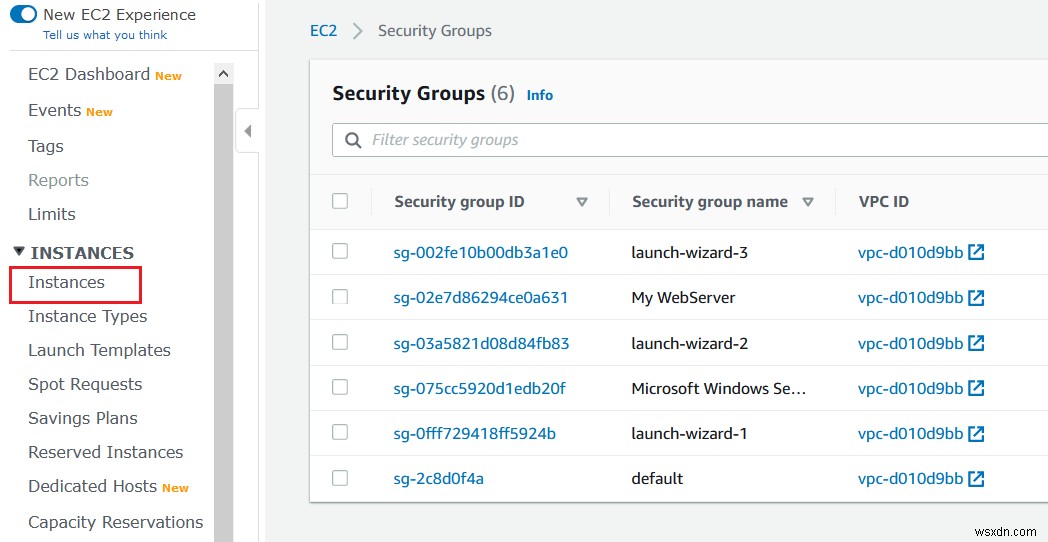
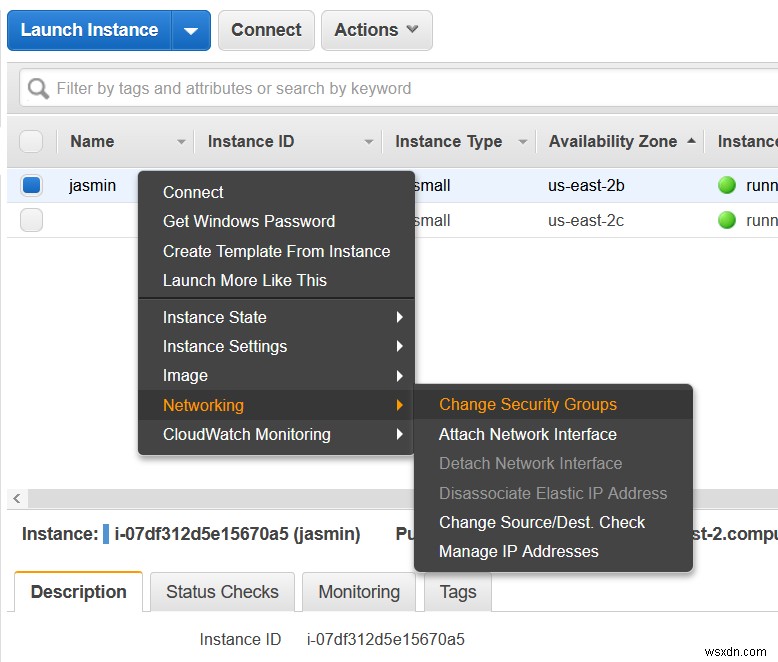
- उस इंस्टेंस पर राइट क्लिक करें जिसे आप दूसरे सिक्योरिटी ग्रुप में ले जाना चाहते हैं और फिर Networking > Change Security Groups पर क्लिक करें
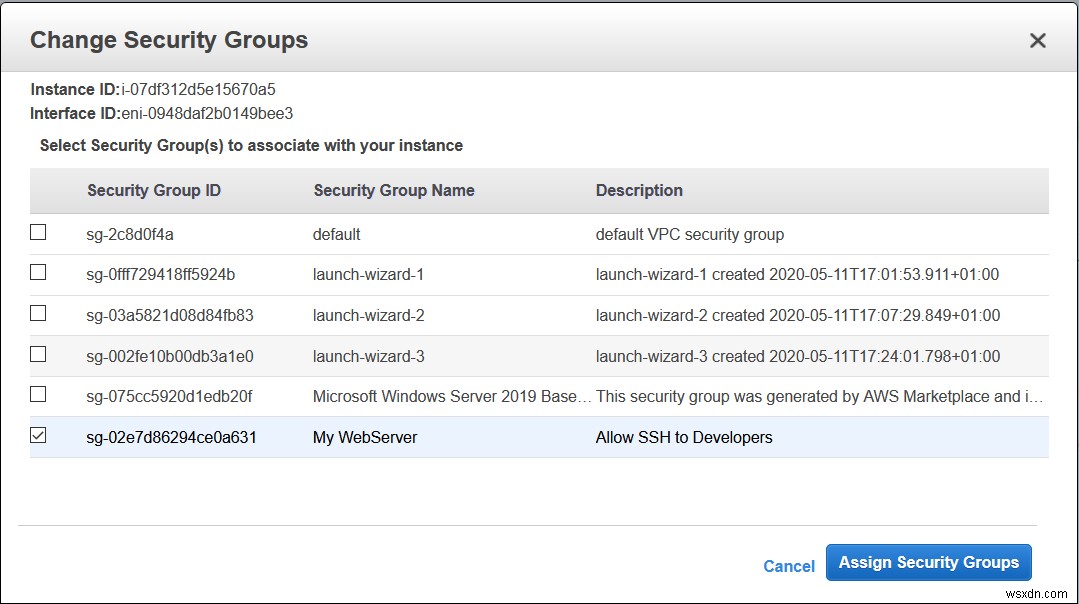
- सूची से सिक्योरिटी ग्रुप चुनें और Assign Security Groups. पर क्लिक करें। हमारे मामले में, हम EC2 इंस्टेंस को नए बने सिक्योरिटी ग्रुप My WebServer में ले जाएंगे।
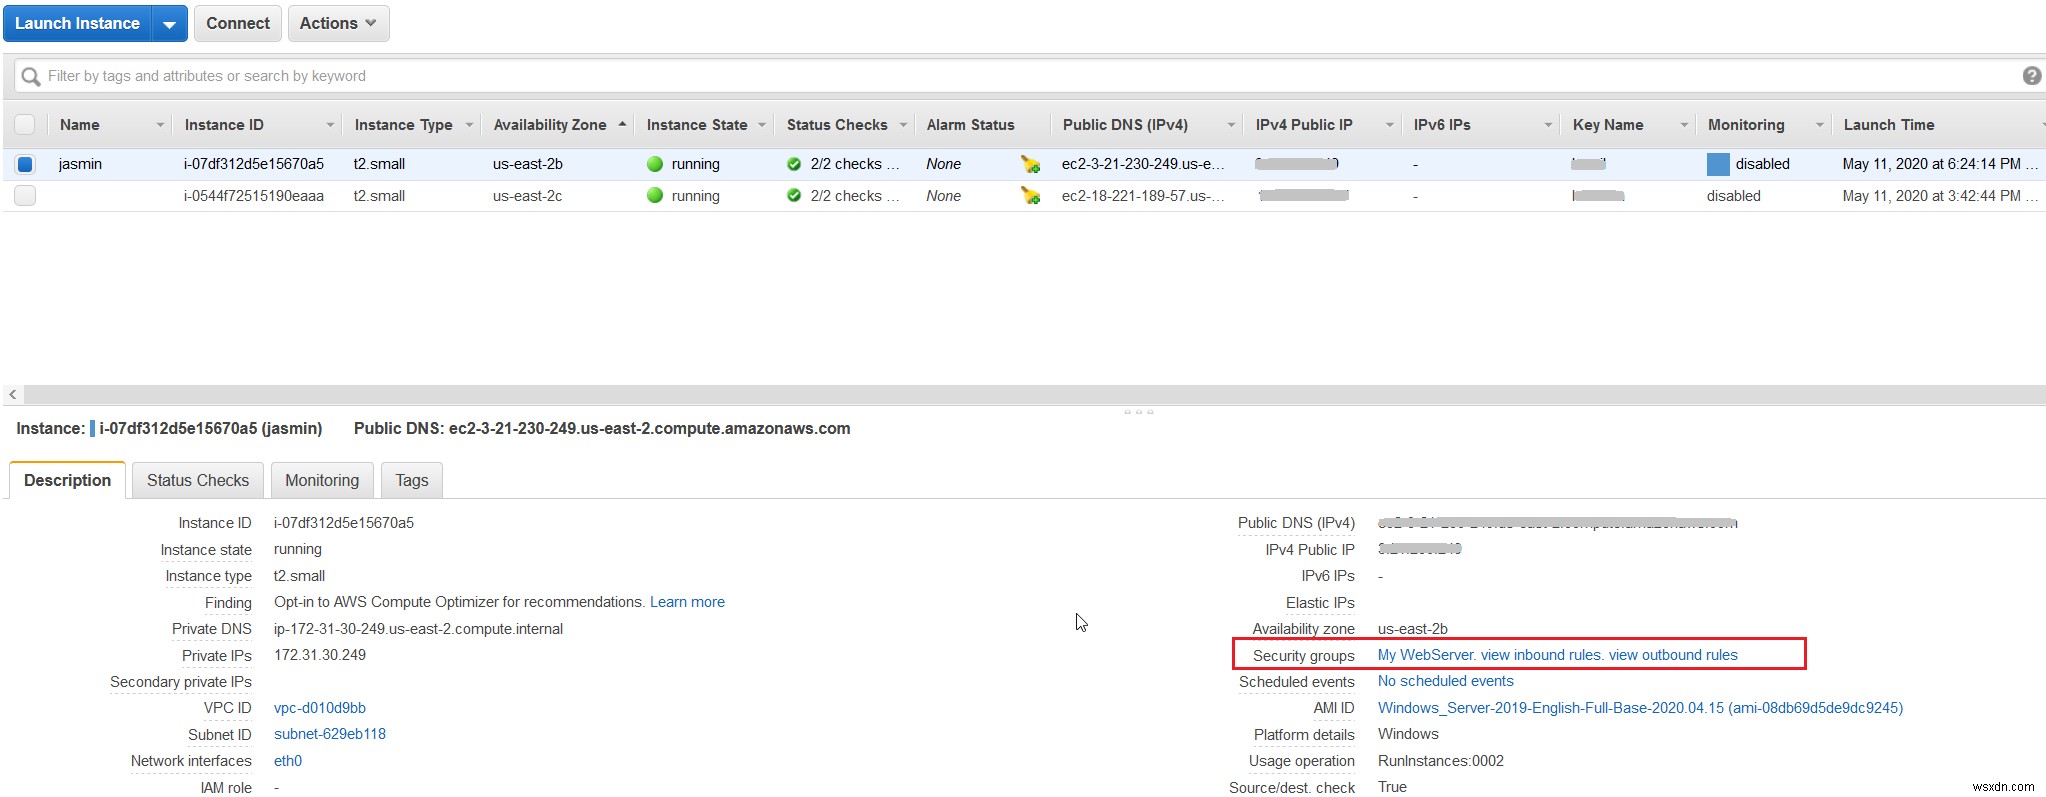
- इंस्टेंस चुनें और फिर Description पर क्लिक करें। विंडो के दाईं ओर, आप देख सकते हैं कि EC2 नए बने सिक्योरिटी ग्रुप My WebServer का उपयोग कर रहा है।