वे लगातार घात लगाए रहते हैं: "विंडोज टेक सपोर्ट" से होने का दावा करने वाले कोल्ड कॉलिंग स्कैमर्स, जिनका वास्तव में नापाक उद्देश्य स्पाइवेयर डाउनलोड करना और/या दूरस्थ रूप से जुड़े रहने के दौरान आपसे उनकी सहायता के लिए शुल्क लेना है (या, इससे भी बदतर, दोनों)।
ये वेब पर सबसे बड़े घोटालों में से एक है, और ये अभी भी चल रहा है। तथ्य ये कि ये बना हुआ है, दृढ़ता से सुझाव देता है कि घोटाला अभी भी काम करता है, और VOIP अंतहीन कोल्ड कॉलिंग के लिए कम लागत वाला ओवरहेड प्रदान करता है, इन पात्रों के पास एक कार्य दिवस में जितने लोगों को फिट कर सकते हैं, उतने कॉल करने के साधन हैं।
लेकिन आइए उदार न बनें। ये काम नहीं, बल्कि अपराध है। ये चोरी है, शुद्ध और सरल।
कॉल प्राप्त करना
मुझे वास्तव में "विंडोज टेक सपोर्ट" स्कैमर्स से दो कॉल प्राप्त हुए।
पहला, दोपहर के भोजन के ठीक बाद, मुझे बुरे समय पर पकड़ा। काम में डूबा हुआ, मैं नीरसता से हंसा, और तब तक नहीं रुका जब तक कॉलर ने फोन नहीं रख दिया। दुख की बात है, उन्हें संकेत नहीं मिला।
छह घंटे बाद एक और कॉल आया। शायद वही महिला, मुझे नहीं पता क्योंकि मैंने पहले कॉलर का नाम नहीं लिया। ये, अपने मजबूत भारतीय लहजे के बावजूद, रेचेल कहलाती थी, जो सबसे अंग्रेजी नामों में से एक है। बेशक, ये रणनीति का हिस्सा है, जो निश्चित रूप से अधिकांश लोगों के दिमाग के पीछे, एक आश्चर्यजनक कॉल के लिए सभ्यता की एक "सभ्य" झलक पेश करने के लिए है।
क्योंकि कॉल स्वयं अविश्वसनीय है, ये सुझाव देता है, उस स्क्रिप्ट के माध्यम से जिसे कोल्ड कॉलिंग स्कैमर्स बहुत बारीकी से अपनाते हैं, कि माइक्रोसॉफ्ट पता लगा सकता है कि आपके कंप्यूटर में "संक्रमण" है या नहीं। वे इस पर स्पष्ट भी हैं। ये वायरस के बारे में कॉल नहीं है, क्योंकि आपका कंप्यूटर का एंटी-वायरस सॉफ्टवेयर उनसे निपट सकता है। नहीं, ये सब "संक्रमण" के बारे में है, मैलवेयर का कुछ ढीला संदर्भ।
जो, संयोगवश, वही है जो वे बेच रहे हैं।
चिकना, विनम्र टेक सपोर्ट "विशेषज्ञ"
अब, मुझे उस दिन तीन कंप्यूटर चलाने हुए। मेरा सामान्य सरफेस प्रो, मेरा रास्पबेरी पाई और मेरा तोशिबा लैपटॉप, लिनक्स मिंट चल रहा है। ये घोटाला केवल विंडोज कंप्यूटर पर उपयोग के लिए डिज़ाइन किया गया है, और जैसा कि आप अच्छी तरह जानते होंगे, लिनक्स सुरक्षा मुद्दे और वायरस दुर्लभ हैं।
आप शायद देख सकते हैं कि ये कहां जा रहा है…
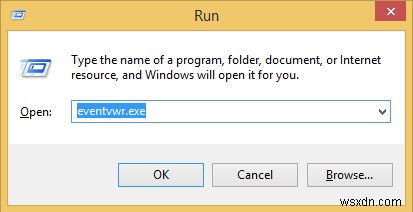
लिनक्स मिंट मेरे सामने बूट होने के साथ, मैं खुद को रोक नहीं सका बल्कि इन लोगों का उदाहरण बनाया। तो मैंने "रेचेल" को समझाया कि मैं रन बॉक्स को विंडोज की और R दबाकर प्रकट करने में असमर्थ था। रन बॉक्स खोलना घोटाले की एक प्रमुख रणनीति है, जिसे आपको "त्रुटियां" दिखाने के लिए डिज़ाइन किया गया है जो इवेंट व्यूअर में सुरक्षा दृश्य लॉग में पाए जाने वाले आइटम हैं, विंडोज का एक घटक। चूंकि मैं रन नहीं खोल सका और eventvwr.exe कमांड दर्ज नहीं कर सका, मुझे "जोनाथन" को पास कर दिया गया…
जैसा कि आप मेरे यूट्यूब पेज से ऊपर की रिकॉर्डिंग में सुन सकते हैं, जिस "विशेषज्ञ" को मुझे सौंपा गया था, वो मूल रूप से थोड़े अधिक अधिकार के साथ स्क्रिप्ट जारी रखता है, प्रारंभिक कॉलर की सुखद आवाज निस्संदेह पीड़ितों को "नरम" करने के लिए होती है।
हां, पीड़ित, क्योंकि हम वही हैं। चाहे हम घोटाले का शिकार हों या इससे पहले कि ये बहुत दूर जाए इस बकवास को सफलतापूर्वक पहचान लें, इसके अधीन कोई भी व्यक्ति प्रयासित धोखाधड़ी का शिकार है।
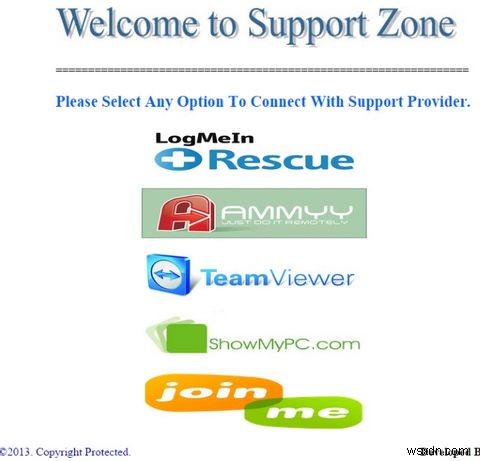
आखिरकार, रन बॉक्स के खुलने में विफल होने के बाद (याद रखें, मैं लिनक्स मिंट का उपयोग कर रहा था) "जोनाथन" ने मुझे एक वेबसाइट पर जाने के लिए कहा, support24.6te.net. स्पष्ट कारणों से हम इससे लिंक नहीं कर रहे, लेकिन अगर हम WhoIs परिणाम जांचते हैं, तो ऐसा लगता है कि वेबसाइट एक ISP या अन्य मुफ्त वेब होस्ट के सबडोमेन के रूप में होस्ट की गई है। वेबपेज के निरीक्षण से एक असुरक्षित सिंगल HTML फ़ाइल सामने आती है जिसमें एम्बेडेड CSS है। बिल्कुल पेशेवर संगठन नहीं; बल्कि घोटाले के क्लासिक संकेत।
अगला कदम, चाहे रन बॉक्स खोला जा सके या नहीं, AMMYY नामक सॉफ़्टवेयर इंस्टॉल करना है (जो दावा करते हैं कि वे जानते हैं कि उनके सॉफ़्टवेयर का इस तरह दुरुपयोग किया जा रहा है, लेकिन कई स्थानों पर अविश्वसनीय सेवा के रूप में दिखाई देते हैं) एक टीमव्यूअर-शैली रिमोट डेस्कटॉप ऐप, जिसे इस प्रकार के घोटाले द्वारा पसंद किया जाता है, जो उन्हें आपके कंप्यूटर तक पहुंचने की अनुमति देता है। इस बिंदु पर, घोटाला जीवंत हो जाता है, क्योंकि "संक्रमण" पाए जाते हैं और आपसे उनके निष्कासन के लिए शुल्क लिया जाता है। साथ ही, ट्रोजन कीलॉगर और स्पाइवेयर जैसे मैलवेयर स्कैमर्स द्वारा इंस्टॉल किए जा सकते हैं।
अब, मैंने "जोनाथन" को तब तक चलाया जब तक मैं कर सकता था, अंततः ऊबने से पहले, यह महसूस करते हुए कि मैंने उनका लगभग 25 मिनट समय बर्बाद किया है और अंत में अपना लिनक्स खुलासा किया। लेकिन आपको जो करना चाहिए वो है अपना फोन रख देना, जिस क्षण आप सुनते हैं कि कोई अचानक आपको कॉल करके आपके PC की मरम्मत का प्रयास कर रहा है। भले ही आपने *अनुरोध* किया हो अपने PC विक्रेता या कार्य IT से कुछ टेलीफोन सपोर्ट, आगे बढ़ने से पहले उनकी पहचान सत्यापित करें।
परिणाम: आगे आपको क्या करना चाहिए
अगर आप यहां इस घोटाले का शिकार होकर पहुंचे हैं, तो आपको तेजी से कार्य करने की आवश्यकता है। मैथ्यू ह्यूजेस ने पहले कवर किया है कि आपको तुरंत क्या करने की आवश्यकता है, जो अनिवार्य रूप से आपके क्रेडिट कार्ड रद्द करना और क्रेडिट कार्ड कंपनी से बात करके रिफंड की व्यवस्था करना है क्योंकि पैसा धोखाधड़ी से भुगतान किया गया है।
आपको फेसबुक पर भी जाना चाहिए, और अपने संपर्कों, दोस्तों और स्थानीय क्षेत्र में परिवार को जितना संभव हो उतना बताना चाहिए कि घोटाला आपके क्षेत्र को लक्षित कर रहा है। ये स्कैमर्स एक एरिया कोड पर ध्यान केंद्रित करते हैं, इसलिए अगर आपको निशाना बनाया गया है तो संभावना है कि क्षेत्र के अन्य लोग भी होंगे। हालांकि ध्यान दें, इस घोटाले की कई विविधताएं मौजूद हैं, जिसमें एक वो भी शामिल है जिसमें आप एक पेशेवर के रूप में प्रस्तुत स्कैमर को फोन करते हैं।
इस मुद्दे पर अधिक जानकारी के लिए, पता करें कि आप टेक सपोर्ट घोटाले के बारे में क्या कर सकते हैं।