"मैं Windows से कॉल कर रहा हूं..."
हम सभी को ये कॉल आए हैं, लेकिन हम Windows टेक सपोर्ट और Windows रिफंड घोटालों के बारे में वास्तव में क्या कर सकते हैं? क्या आपको फोन रख देना चाहिए, या कॉलर को उलझाए रखना चाहिए? क्या कोई है जिसे आप उन्हें रिपोर्ट कर सकते हैं, और यदि हां, तो क्या आपको परेशान करना चाहिए? आइए पता लगाते हैं।
Windows टेक सपोर्ट घोटाले का दुःस्वप्न
नकली टेक सपोर्ट घोटाले बढ़ रहे हैं और लगभग हर कोई जोखिम में है। घोटाले पहचानना मुश्किल है। यहां तक कि अनुभवी IT पेशेवर भी Windows घोटाले कॉल से धोखा खा चुके हैं। यह देखना मुश्किल नहीं है कि क्यों।
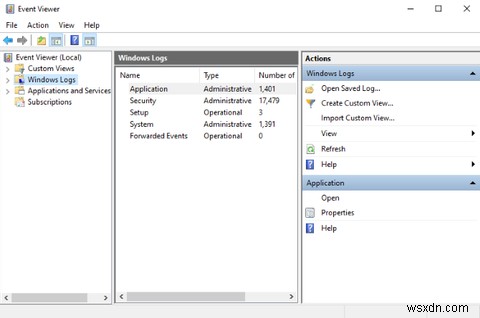
कोई भी "Windows से" होने का दावा करने वाला यह जानने की उम्मीद कर सकता है कि आपके PC पर वायरस था, है ना? और जब वे आपको Windows Event Viewer की जांच करने में मार्गदर्शन करते हैं तो वे आमतौर पर आपको अपने घोटाले में फंसाने का प्रबंधन करते हैं।
हालांकि यहां वास्तव में त्रुटियां लॉग की जाती हैं, हानिरहित मुद्दों के लिए संख्याओं की एक श्रृंखला पढ़कर पीड़ितों को "समस्या" से जोड़ा जाता है।
आखिरकार, आप अपनी कड़ी मेहनत नहीं खोना चाहते, या वायरस के कारण अपने कंप्यूटर के बिना नहीं रहना चाहते, है ना?
इसी तरह, Windows रिफंड घोटाला आपको यह सोचकर धोखा देने का प्रयास करता है कि Microsoft आपका पैसा बकाया है। यह अक्सर मुफ्त Windows 10 अपग्रेड से जुड़ा होता है, स्कैमर दूरस्थ रूप से एक्सेस प्राप्त करके भुगतान "प्रक्रिया" करने का प्रयास करते हैं।
तर्क का अनुप्रयोग, निश्चित रूप से, इन दावों का मजाक उड़ाएगा। Microsoft के पास आपका फोन नंबर नहीं है (जब तक आप कर्मचारी नहीं हैं) और भुगतान आपके PC पर संसाधित नहीं होते।
Windows स्कैमर क्या चाहते हैं?
स्कैमर का उद्देश्य आपको अपने रिमोट-कंट्रोल सॉफ़्टवेयर को आपके कंप्यूटर पर इंस्टॉल करने के लिए धोखा देना है। एक बार हो जाने पर, यह होगा:
- उन्हें डेटा चुराने की अनुमति दें
- आपके सिस्टम में एक ट्रोजन हॉर्स "बैकडोर" पेश करें
- रैंसमवेयर इंस्टॉल करें
आपका स्कैमर निस्संदेह कुछ "टेक सपोर्ट थिएटर" भी करेगा ताकि ऐसा लगे कि वे जानते हैं कि वे क्या कर रहे हैं।
एक बार "वायरस" खोजे जाने के बाद, स्कैमर स्वाभाविक रूप से इसे "हटाने" की अपनी सेवाओं के लिए पैसे की मांग करेंगे। यदि आप मना करते हैं, तो संभावना है कि स्कैमर ने दूरस्थ रूप से आपका पासवर्ड बदल दिया है या आपकी फाइलों को एन्क्रिप्ट कर दिया है। Windows टेक सपोर्ट कॉल अभी रैंसमवेयर घोटाले में बदल गया।
शायद आपको अभी इनमें से एक कॉल आया है, या आप किसी ऐसे व्यक्ति को जानते हैं जिसे आया है। अगली बार आपको क्या करना चाहिए?
Windows घोटाले कॉल को संभालना
तो, आपको घोटाले कॉल से कैसे निपटना चाहिए?
ठीक है, जवाब सरल है: जब कोई स्कैमर कॉल करे तो फोन रख दें।
बहुत से लोग—ज्यादातर जो घोटाले के प्रति समझदार हैं—सोचते हैं कि Windows सपोर्ट स्कैमर को बात करते रहना उपयोगी है।
(जब मैंने ऊपर वीडियो में ऐसा किया, तो यह घोटाले को रिकॉर्ड करने और प्रदर्शित करने के लिए था।)
कॉलर को डायवर्ट करना, शायद "त्रुटि कोड" ढूंढने का दिखावा करना या उनका रिमोट सॉफ़्टवेयर इंस्टॉल करना, उनका समय बर्बाद करता है। सोच यह है कि आप उन्हें (कम से कम थोड़ी देर के लिए) कम समझदार शिकार खोजने से रोक रहे हैं।
एक सामान्य विधि (वीडियो में उपयोग की गई) यह उल्लेख नहीं करना है कि आप Linux या macOS का उपयोग कर रहे हैं। ये शायद ही कभी स्कैमर द्वारा लक्षित होते हैं और वर्तमान में ऑनलाइन कंप्यूटरों का केवल 11% हिस्सा हैं।
जबकि यह दृष्टिकोण समझ में आता है, यह अपने खतरों के बिना नहीं है। स्कैमर अक्सर आक्रामक, दबाव डालने वाले, और यहां तक कि घटिया होते हैं। कुछ धमकियों और पीड़ितों के खिलाफ हिंसा और डॉक्सिंग (अप्रमाणित) की रिपोर्टों में फेंक दें, यह स्पष्ट हो जाता है।
स्कैमर को उलझाए रखना वास्तव में इसके लायक नहीं है।
यदि आप खुद को अभी भी बात करते हुए पाते हैं, तो कोई व्यक्तिगत जानकारी साझा करने से बचें। और उस वेबपेज पर न जाएं जो स्कैमर आपको निर्देशित करता है; निश्चित रूप से, कोई सॉफ़्टवेयर इंस्टॉल न करें।
फोन रखना, तब, सबसे अच्छा विकल्प है। कॉल को तुरंत समाप्त करना जैसे ही स्कैमर Microsoft से होने का दावा करते हैं, अपराधियों को व्यवसाय से बाहर कर सकता है।
अंत में, सुनिश्चित करें कि आप लोगों को बताएं—किसी को भी और हर किसी को। जितने अधिक लोग घोटाले के बारे में जानते हैं, उतनी अधिक संभावना है कि इसके अपराधियों द्वारा इसे छोड़ दिया जाए।
क्या होगा अगर किसी स्कैमर ने आपके कंप्यूटर तक पहुंच प्राप्त की?
कुछ ऐसा जो बहुत से लोगों को चिंतित करता है वह घोटाले के बाद उनके PC की स्थिति है। कई लोग सॉफ़्टवेयर इंस्टॉल करने से पहले आंशिक रूप से धोखा खा जाते हैं, या इससे भी बदतर, इसे इंस्टॉल करने के बाद। शायद आपने माउस पॉइंटर को घूमते हुए देखा और महसूस किया कि कुछ गलत था। शायद आपने कॉल समाप्त की और अपना PC बंद कर दिया।
शायद… शायद आपने स्कैमर को एक्सेस दिया, उनके झूठ पर विश्वास किया, और भुगतान कर दिया।
यदि इनमें से कोई भी परिदृश्य परिचित लगता है, तो आपको क्या करना चाहिए?
क्या आपने स्कैमर को रिमोट एक्सेस दिया?
यदि हां, तो आप शायद सुरक्षित हैं, लेकिन अपने एंटी-वायरस सॉफ़्टवेयर और Malwarebytes के एंटीमैलवेयर टूल के साथ स्कैन चलाना सुनिश्चित करें। आपको अपने PC को रीस्टार्ट करके रिमोट सत्र को जबरन समाप्त करना चाहिए; यदि किसी कारण से यह संभव नहीं है (रिमोट एक्सेस के कारण) अपने कंप्यूटर पर पावर बटन को तब तक दबाए रखें जब तक यह बंद न हो जाए।
क्या स्कैमर ने कोई सॉफ़्टवेयर इंस्टॉल किया?
इस मामले में, एक मजबूत संभावना है कि उन्होंने आपके डेटा को कॉपी किया (या प्रयास किया)। यदि इस डेटा में व्यक्तिगत रूप से पहचान योग्य जानकारी है, तो इसका उपयोग एक या अधिक पासवर्ड निर्धारित करने के लिए किया जा सकता है। यदि आप Facebook का उपयोग करते हैं, उदाहरण के लिए, और आपका पासवर्ड अनुमान लगाया जा सकता है, तो आपके बारे में ढेर सारी जानकारी प्राप्त की जा सकती है। इस तरह पहचान चोर अपने पंजे जमाते हैं।
क्या आपने Windows टेक सपोर्ट स्कैमर को भुगतान किया?
अपनी क्रेडिट कार्ड कंपनी को तुरंत कॉल करें, उन्हें बताएं कि आपको घोटाला किया गया है, और उन्हें लेनदेन रद्द करना चाहिए। आपको अपने क्रेडिट कार्ड खाते का पासवर्ड भी बदलना चाहिए—और आपके द्वारा उपयोग किए जाने वाले हर दूसरे पासवर्ड को भी।
स्कैमर को उनकी "सेवा" के लिए भुगतान करने के लिए अपने क्रेडिट कार्ड विवरण देकर, आप उन्हें अपने कार्ड का उपयोग करने के लिए आवश्यक जानकारी भी दे रहे हैं। 16-अंकीय संख्या, वैध तिथि तक, और पीछे की तीन-अंकीय संख्या साझा करके, आपने अनिवार्य रूप से उन्हें आपसे चोरी करने के लिए आवश्यक सब कुछ दे दिया है।
याद रखें, उन्होंने आपको कॉल किया: यह व्यवसाय करने का सुरक्षित तरीका नहीं है! टेक सपोर्ट घोटाले कॉल के बाद के प्रभाव को देखने वाली हमारी समर्पित गाइड आगे बताती है।
Windows तकनीकी सहायता विभाग घोटालों की रिपोर्ट करें
आप स्कैमर को उनके आपराधिक व्यवहार के लिए रिपोर्ट कर सकते हैं या नहीं, यह इस बात पर निर्भर करता है कि आप दुनिया में कहां रहते हैं। एक नियम के रूप में, पुलिस इसके बारे में कुछ नहीं कर सकती, जब तक कि स्थान-आधारित जानकारी प्रदान न की जाए। हालांकि, वे कार्य करेंगे यदि किसी उद्योग नियामक या सरकारी विभाग द्वारा पर्याप्त जानकारी दी जाती है।
तो, आप किससे संपर्क कर सकते हैं?
यूएसए में, आपकी शिकायतों का लक्ष्य फेडरल ट्रेड कमीशन होना चाहिए। FTC को कॉल को गंभीरता से लिया जाता है, लेकिन आपको कॉलर का नाम और नंबर नोट कर लेना चाहिए था। आप अपने हैंडसेट से नंबर प्राप्त करने में सक्षम होना चाहिए, या अपने क्षेत्रीय "अंतिम आने वाली कॉल" नंबर डायल करके।
यदि आप यूके में हैं, तो Action Fraud से संपर्क करें और एक रिपोर्ट दर्ज करें।
Windows तकनीकी सहायता स्कैमर से बचें
अनजान कंप्यूटर उपयोगकर्ताओं पर शिकार करने वाले स्कैमर को इस लड़ाई को जीतने की अनुमति नहीं दी जा सकती। हम सुझाव देते हैं कि फोन रखने और कॉलर्स की रिपोर्ट करने के अलावा, आप अपने लैंडलाइन को छोड़ने पर भी विचार करें, यदि व्यावहारिक हो।
यदि मोबाइल नंबरों को तब लक्षित किया जाता है, तो व्हाइटलिस्टिंग और ब्लैकलिस्टिंग कॉल प्रबंधन ऐप्स का उपयोग उन्हें ब्लॉक करने के लिए किया जा सकता है।
Windows टेलीफोन घोटाले इन दिनों एकमात्र नहीं चल रहे हैं। घोस्ट ब्रोकिंग कार बीमा घोटाले से सावधान रहें, जिसके विनाशकारी परिणाम हो सकते हैं यदि आप फंस जाते हैं।