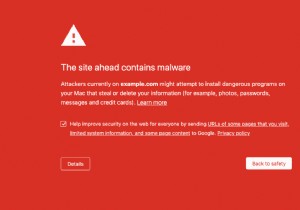
वेबसाइट विकृति अटैक की चपेट में आना सबसे बुरा है।
न केवल आप हैक हो गए, बल्कि हैकर ने दुनिया को देखने के लिए एक नीयन साइन भी लगा दिया कि किसी को भी आपकी साइट पर नहीं जाना चाहिए।
सबसे बुरा हिस्सा?
जो हैकर्स आपकी वेबसाइट को बर्बाद करते हैं, उन्हें उम्मीद नहीं होती कि आप इसके बारे में कुछ कर पाएंगे।
आप शायद यहां इसलिए हैं क्योंकि:
- हैक वास्तव में दिखाई दे रहा है। हैकर एक वास्तविक झटका है जिसने आपकी वेबसाइट को पूरी तरह से बर्बाद कर दिया।
- आपका सुरक्षा प्लगइन संभावित वेबसाइट विकृति खतरे को फ़्लैग कर रहा है।
किसी भी तरह, आपको एक त्वरित समाधान चाहिए। अच्छी खबर यह है कि यदि आपके पास WordPress साइट है, तो हमारे पास आपकी समस्या का समाधान है।
आइए सरल बनाते हैं।
बेशक, यदि हैक वास्तव में दिखाई दे रहा है तो आपको बस एक त्वरित सुधार की आवश्यकता है।
चिंता न करें। हम आपको दिखाएंगे कि कैसे साइट सुरक्षा और हैकर्स के बारे में चिंता करने के बजाय अपने व्यवसाय को बढ़ाने पर वापस ध्यान केंद्रित करें।
यदि आप निश्चित हैं कि आप वेबसाइट विकृति मैलवेयर की चपेट में आ गए हैं, तो आइए आपको साइट सुरक्षा और हैकर्स के बारे में चिंता करने के बजाय पैसा बनाने पर ध्यान केंद्रित करने के लिए वापस लाएं।
इस लेख में, हम:
- आपकी साइट को एक बार और सभी के लिए साफ करने में मदद करेंगे;
- आपको बताएंगे कि आपकी साइट पहली जगह में कैसे संक्रमित हुई;
- और कैसे अपनी WordPress साइट को फिर से हैक होने से रोकें।
सबसे अच्छा हिस्सा?
हम इसे बिना पसीना बहाए करने जा रहे हैं।
चलिए गोता लगाते हैं!
क्या आपकी साइट वास्तव में वेबसाइट विकृति मैलवेयर की चपेट में है?
यदि आपके सुरक्षा प्लगइन ने एक संभावित खतरे को फ़्लैग किया जो कुछ इस तरह दिखता है:
Severity: enPotentiallySuspiciousThreatType File: wp-content/plugins/jetpack/changelog.txt File signature: 211c7b5d2292dcd474aaeef3bd2255f4 Threat signature: 65b0f2becffb61cb9f5fba232f7b9987 Threat name: Heur.HTML.Defacement.gen.F4248 Threat: Fatal Error... Details: Website Potentially Defaced”आपको इसे एक चुटकी नमक के साथ लेना होगा।
संभावना है कि यह एक झूठी सकारात्मकता है। वह त्रुटि संदेश Quterra द्वारा उत्पन्न किया गया था, लेकिन Wordfence और Sucuri भी झूठे अलार्म उठा सकते हैं।
अब सबसे अच्छी बात यह है कि यह सुनिश्चित करें कि यह खतरा भी है या नहीं।
MalCare इंस्टॉल करें और अपनी साइट का मुफ्त स्कैन प्राप्त करें। यदि चिंता करने के लिए वास्तविक खतरा है, तो आप तुरंत जान जाएंगे। MalCare का सीखने वाला एल्गोरिदम तभी अलर्ट भेजता है जब चिंता करने के लिए कुछ होता है। जिस तरह से यह काम करता है वह अन्य मैलवेयर स्कैनर्स की तुलना में बहुत गहरा है।
फिर, इस लेख पर वापस आएं और हम आपको दिखाएंगे कि यदि आप वास्तव में संक्रमित हैं तो क्या करना है।
यदि आप निश्चित हैं कि वेबसाइट विकृति वास्तव में समस्या है, तो बस पढ़ते रहें।
वेबसाइट विकृति मैलवेयर वास्तव में क्या है?
वास्तव में, ऐसा कोई एक मैलवेयर नहीं है जो साइट विकृति का कारण बनता है।
साइट विकृति अटैक आमतौर पर किसी अन्य अटैक का परिणाम होते हैं। आपकी साइट निम्नलिखित से प्रभावित हो सकती है:
- SQL इंजेक्शन
- क्रॉस-साइट स्क्रिप्टिंग
- हैक्ड रीडायरेक्ट मैलवेयर
- WP-VCD.PHP मैलवेयर का एक प्रकार
आपके संक्रमित होने के कई अलग-अलग तरीके हैं।
एक बात निश्चित है - यह आपकी साइट को बर्बाद कर रहा है।
अब, साइट विकृति मैलवेयर के कई प्रकार हैं।
हम अगले कुछ सबसे आम लक्षणों पर जाएंगे।
वेबसाइट विकृति अटैक के लक्षण
सबसे स्पष्ट लक्षण 'हैक्ड नोटिस' जैसा है:

इस तरह की वेबसाइट विकृति काफी स्पष्ट है।
यदि आप वर्तमान में इसी से जूझ रहे हैं, तो आपको उस अनुभाग पर जाना चाहिए जहां हम आपकी WordPress साइट को साफ करने के बारे में बात करते हैं।
लेकिन यह एकमात्र प्रकार की वेबसाइट विकृति नहीं है जिसकी आप उम्मीद कर सकते हैं।
आप अपनी साइट पर अनधिकृत पॉप-अप, सामग्री, और रीडायरेक्ट भी प्राप्त कर सकते हैं:
- पोर्नोग्राफी
- अवैध दवाएं और स्टेरॉयड
- धार्मिक घृणा विज्ञापन
- राजनीतिक घृणा संदेश
एक और वास्तव में लोकप्रिय संस्करण है जब आप अपनी साइट पर दूसरी भाषा में सामग्री देखना शुरू करते हैं जैसे यह वाला:

ये आमतौर पर SQL इंजेक्शन या अन्य का कोई रूप होते हैं। यह हैक्ड रीडायरेक्ट मैलवेयर भी हो सकता है। किसी भी मामले में, हमारे द्वारा आपके लिए तैयार किए गए फिक्स किसी भी तरह से काम करेंगे!
साइट विकृति अटैक को कैसे साफ करें?
आपकी साइट विकृति समस्या को ठीक करने के दो तरीके हैं:
- MalCare का उपयोग करके < 60 सेकंड में साफ करें
- मैन्युअली 2 घंटे में साफ करें (काम नहीं कर सकता)
हैकर को हराने और अपने जीवन का नियंत्रण लेने का समय आ गया है। इस खंड के बाद, एक तरह से या दूसरे - आप अपने व्यवसाय पर ध्यान केंद्रित कर सकते हैं न कि वेबसाइट सुरक्षा पर।
MalCare का उपयोग करके < 60 सेकंड में साइट विकृति कैसे साफ करें
MalCare एक व्यापक सुरक्षा सूट है जिसमें शामिल हैं:
- मैलवेयर स्कैनिंग
- तत्काल 1-क्लिक मैलवेयर रिमूवल
- WordPress साइट सुरक्षा
और अन्य गजब की विशेषताएं जो आपकी साइट को हैकर्स और मैलवेयर से बचाती हैं।
MalCare का उन्नत सीखने वाला एल्गोरिदम हमले के स्रोत को इंगित करता है और आपकी साइट को बर्बाद किए बिना इसे जल्दी से हटा देता है।
अन्य WordPress सुरक्षा प्लगइन्स के साथ, आप अपनी साइट को पूरी तरह से बर्बाद करने का जोखिम उठाते हैं। कुछ प्रीमियम प्लगइन्स बेहतर सेवा प्रदान करते हैं, लेकिन वे ठीक यही हैं - एक सेवा।
सरल शब्दों में: अन्य प्लगइन्स आपकी साइट को मैन्युअली साफ करने के लिए एक मानव इंजीनियर नियुक्त करते हैं। इसमें समय लग सकता है और आपको अपनी साइट को साफ करने के लिए शायद अपनी नाक के माध्यम से भुगतान करना पड़ेगा।
वैसे, क्या आप जानते थे कि अधिकांश प्रमुख WordPress मैलवेयर रिमूवल प्लगइन्स के साथ आप प्रत्येक सफाई के लिए अलग से भुगतान करते हैं?
हम जानते हैं। आपको उसी प्लगइन द्वारा बंधक बनाया जा रहा है जो आपकी रक्षा करने वाला है!
यहां बताया गया है कि आप MalCare का उपयोग करके अपनी साइट विकृति को कैसे साफ कर सकते हैं:
चरण 1: MalCare इंस्टॉल करें
हमारी साइट से MalCare प्लगइन इंस्टॉल करें।
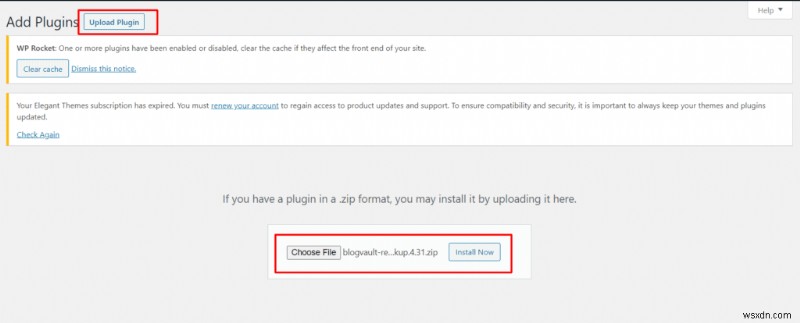
चरण 2: अपनी साइट को स्कैन करें
MalCare का उपयोग करके अपनी साइट को स्वचालित रूप से स्कैन करें:
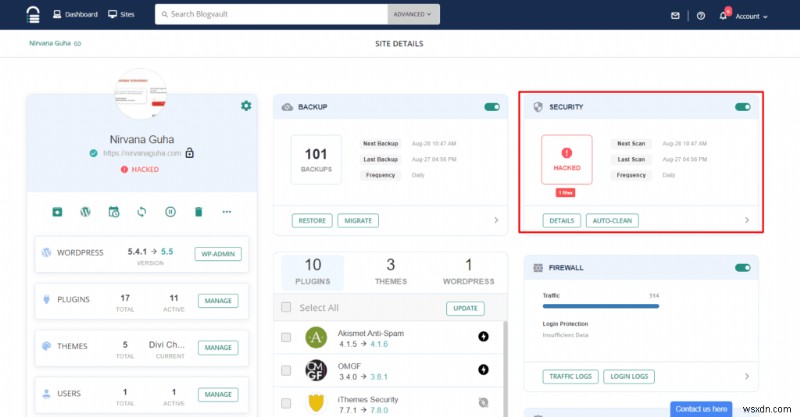
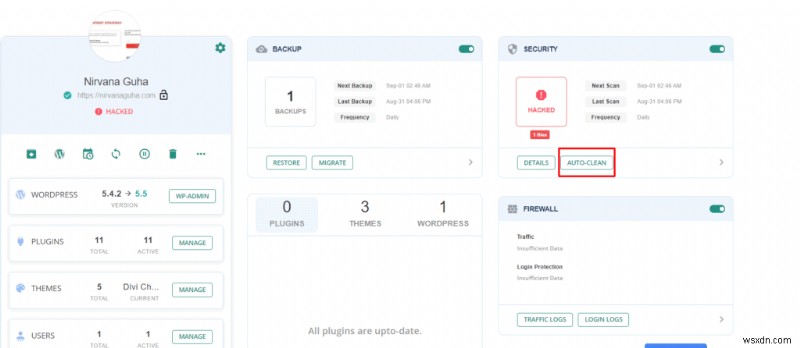
चरण 3: 1 क्लिक में अपनी साइट को साफ करें
'ऑटो-क्लीन' पर क्लिक करके तुरंत साफ करें:
एक बार यह सब हो जाने के बाद, आपको निश्चित रूप से भविष्य के हमलों से अपनी साइट को बचाने पर हमारे गाइड को देखना चाहिए।
आपको यह सब केवल $89/वर्ष में मिलता है!
250,000 अन्य साइट्स से जुड़ें और आज MalCare इंस्टॉल करें।
मैन्युअली साइट विकृति कैसे साफ करें (अनुशंसित नहीं)
मैन्युअल मैलवेयर सफाई कभी भी अच्छा विचार नहीं है।
क्यों?
सरल - मैन्युअल विश्लेषण के माध्यम से संक्रमण के स्रोत को इंगित करना बहुत मुश्किल है।
साइट विकृति अटैक के साथ, आगे जांच किए बिना यह बताने का कोई तरीका नहीं है कि किस प्रकार के मैलवेयर ने आपकी साइट को संक्रमित किया।
सबसे बुरा हिस्सा यह है कि आप इस प्रक्रिया में अपनी साइट को तोड़ सकते हैं।
कहा जा रहा है, यह अगला भाग सफाई के कुछ मैन्युअल तरीकों के बारे में है जो आपके लिए काम कर सकते हैं। फिर से, यहां कोई गारंटी नहीं है।
भाग 1: मैलवेयर के लिए WordPress कोर फाइलों की जांच करें
WordPress कोर फाइलें नियंत्रित करती हैं कि आपकी साइट कैसे व्यवहार करती है। इन फाइलों में से एक को संक्रमित करना आमतौर पर किसी भी हैकर के लिए सर्वोच्च प्राथमिकता होती है। यह दो कारणों से है:
- अच्छे और बुरे कोड को अलग बताना बहुत मुश्किल है
- कोई भी कोर फाइलों के साथ छेड़छाड़ करना पसंद नहीं करता - कुछ बदलने से आपकी साइट टूट सकती है
चरण 1: अपनी साइट पर WordPress संस्करण की जांच करें
Kinsta के इस लेख में चरणों का पालन करके WordPress संस्करण की जांच करें।
कुछ उन्नत हैक में, आप अपने WordPress डैशबोर्ड तक पहुंचने में सक्षम नहीं हो सकते। कोई चिंता नहीं। भले ही आप अपने WordPress एडमिन डैशबोर्ड तक नहीं पहुंच सकते, आप अभी भी अपना WordPress संस्करण ढूंढ सकते हैं।
चरण 2: cPanel का उपयोग करके अपनी WordPress फाइलें डाउनलोड करें
Clook का यह लेख आपको दिखाएगा कि आप cPanel से सीधे अपनी फाइलें कैसे डाउनलोड कर सकते हैं। शुक्र है, आपको वास्तव में प्रत्येक फाइल को एक-एक करके डाउनलोड करने की आवश्यकता नहीं है। अपनी साइट के cPanel पर जाएं और फाइलों को डाउनलोड करने के लिए बैकअप विज़ार्ड का उपयोग करें।
चरण 3: अपनी साइट पर WordPress का संस्करण डाउनलोड करें
आप यहां मूल WordPress फाइलें डाउनलोड कर सकते हैं। चरण 1 से संस्करण की जांच करें और सूची में सही वाला खोजें। फिर 'डाउनलोड' पर क्लिक करें।
चरण 4: एक Diffchecker चलाएं
हमने सबसे बुरे को अंत के लिए बचाया।
अब आपको अपनी साइट की WordPress फाइलों की तुलना वास्तविक WordPress फाइलों से करनी होगी। कोड में अंतर खोजने के लिए diffchecker का उपयोग करें।
सावधानी: जब तक आप 100% निश्चित न हों कि यह खराब कोड है, तब तक कोई कोड न हटाएं।
भाग 2: बैकडोर की जांच करें
बैकडोर मूल रूप से कोड स्निपेट्स हैं जो हैकर को आपकी WordPress साइट तक पहुंच देते हैं। हैकर्स बैकडोर छोड़ते हैं ताकि यह सुनिश्चित हो सके कि वे आपकी साइट को फिर से संक्रमित कर सकें भले ही आप इसे साफ करने में सफल हों। आमतौर पर, वे दुर्भावनापूर्ण PHP कोड होते हैं।
इसे करने का एक आसान तरीका है अपनी फाइलों में दुर्भावनापूर्ण PHP फंक्शन जैसे खोजें:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
नोट: ये फंक्शन स्वाभाविक रूप से दुर्भावनापूर्ण नहीं हैं। बहुत सारे WordPress प्लगइन्स आवश्यक कार्य करने के लिए इन्हीं फंक्शन का उपयोग करते हैं। इसलिए, जब तक आप 100% सुनिश्चित न हों कि आप क्या कर रहे हैं, फाइलों या उनकी सामग्री को न हटाएं। यह आपकी साइट को पूरी तरह से बर्बाद कर सकता है।
भाग 3: किसी भी अज्ञात एडमिन खाते को हटाएं
कुछ मामलों में जैसे हैक्ड रीडायरेक्ट मैलवेयर, हैकर अपने लिए फर्जी एडमिन खाते बनाता है। यह आपकी साइट पर नियंत्रण हासिल करने का एक और तरीका है यदि आप साइट विकृति को साफ करने में सफल होते हैं।
जैसा हमने कहा, हैकर को विश्वास नहीं है कि आप वास्तव में जीत सकते हैं।
सबसे सरल समाधान है अपने WordPress डैशबोर्ड पर जाएं और किसी भी संदिग्ध दिखने वाले एडमिन खाते को हटा दें।
फिर, अच्छे उपाय के लिए सभी यूजर्स के पासवर्ड बदलें।
भाग 4: प्लगइन और थीम फाइलों को स्कैन करें
आप WordPress रिपॉजिटरी से प्लगइन और थीम फाइलें डाउनलोड कर सकते हैं।
उसके बाद, आपको प्लगइन और थीम फाइलों पर फिर से diffchecker चलाना होगा। प्रक्रिया कोर फाइलों को diffcheck करने के समान है।
लेकिन यह और भी कष्टप्रद है।
भेद्यता को कवर करने वाला प्लगइन अपडेट भी नहीं हो सकता है।
सिर्फ इतना ही नहीं, आपको WordPress रिपॉजिटरी पर प्लगइन का कोई संस्करण भी नहीं मिल सकता है। अधिकांश प्रीमियम थीम और प्लगइन्स खुले तौर पर उपलब्ध नहीं हैं।
भाग 5: अपने डेटाबेस को स्कैन और साफ करें
भागो।
नहीं, गंभीरता से। यह हमारी आधिकारिक सलाह है। अगर बात मैन्युअली अपने डेटाबेस को साफ करने तक आ जाती है, तो बस भागो।
एक छोटी सी गलती आपकी साइट को कभी भी रिकवर करने की किसी भी संभावना को बर्बाद कर सकती है।
उसके अलावा, आप डेटाबेस में दुर्भावनापूर्ण स्क्रिप्ट खोज सकते हैं जैसे आपने फाइलों में बैकडोर के लिए खोजा था। यह अनिवार्य रूप से वही अवधारणा है, लेकिन अधिक अस्थिर।
ज्ञात मैलवेयर कीवर्ड जैसे खोजें:
- <script>
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
सावधानी: यह किसी भी चीज की गारंटी नहीं देता। आप अपनी साइट को साफ कर सकते हैं। आप अपनी साइट को पूरी तरह से बर्बाद कर सकते हैं। किसी भी तरह से यह बुरा विचार है।
और बस!
क्या आप अपनी साइट विकृति को साफ करने में सफल रहे?
हमें नीचे टिप्पणी अनुभाग में बताएं।
यदि मैन्युअल तरीके काम नहीं करते, तो बस MalCare इंस्टॉल करें और 60 सेकंड में अपनी साइट विकृति को साफ करें और फिर से पैसा कमाना शुरू करें।
आपकी साइट पहली जगह में कैसे संक्रमित हुई?
यहां कोई स्पष्ट जवाब नहीं है।
क्षमा करें, लेकिन साइट विकृति अटैक कितना शक्तिशाली है, बस यही है।
वास्तव में, साइट विकृति मैलवेयर की एक नस्ल नहीं है।
साइट विकृति मैलवेयर अटैक का परिणाम है।
सबसे आम मैलवेयर जो साइट विकृति का कारण बन सकते हैं उनमें शामिल हैं:
- SQL इंजेक्शन
- क्रॉस-साइट स्क्रिप्टिंग
- हैक्ड रीडायरेक्ट मैलवेयर
- WP-VCD.PHP मैलवेयर का एक प्रकार
लेकिन यह वैसे भी छत्र मैलवेयर की सूची है।
इनमें से प्रत्येक मैलवेयर के सैकड़ों प्रकार हैं और ये WordPress साइट पर सचमुच कहीं भी छिप सकते हैं।
अच्छी खबर यह है कि इसे फिर से होने से रोकने के तरीके हैं।
साइट विकृति अटैक को कैसे रोकें?
WordPress साइट को हैक करने के कई अलग-अलग तरीके हैं।
तो, आज अपनी सुरक्षा को सख्त करने के लिए आप यहां चीजों की एक सूची दे सकते हैं:
कम से कम विशेषाधिकार के सिद्धांत (POLP) का उपयोग करें
WordPress आपको विभिन्न यूजर भूमिकाओं का विकल्प देता है इसका एक कारण है। एडमिन खातों के पास WordPress साइट में उच्चतम सुरक्षा मंजूरी होती है। इसलिए, इस बारे में बहुत सावधान रहें कि कौन एडमिन बनता है।
प्रो टिप: यदि आपके पास बहुत सारे अतिथि योगदानकर्ता हैं, तो उन्हें लेखक विशेषाधिकार दें। उनके योगदान समाप्त होने के बाद, उनकी मंजूरी तुरंत रद्द कर दें।
डिफ़ॉल्ट एडमिन मेल का उपयोग न करें
अपने प्रशासक ईमेल के रूप में admin@yoursite.com का उपयोग करना बंद करें।
अधिकांश हैकर्स इस ईमेल का उपयोग फिशिंग हमलों और घोटालों के लिए करेंगे।
एक बार जब उन्हें लॉगिन क्रेडेंशियल मिल जाते हैं, तो आपका काम हो गया।
बहुत सारे प्लगइन्स कभी अच्छे नहीं होते
प्लगइन्स, विशेष रूप से पुराने, वास्तव में आसानी से शोषित हो सकते हैं। अधिकांश प्लगइन्स गर्व से घोषणा करते हैं कि आपकी साइट उनके संस्करण विवरण के साथ उनका उपयोग कर रही है। अपने सभी प्लगइन्स अपडेट करें और जिनकी आपको आवश्यकता नहीं है उन्हें हटा दें।
लॉगिन पेज से त्रुटि संदेश हटाएं
क्या आपको कभी त्रुटि संदेश मिला है जो कहता है, "गलत पासवर्ड"?
जब एक हैकर इसे देखता है, तो वे जानते हैं कि यह पासवर्ड है जो उन्होंने गलत पाया। यूजरनेम सही था। अगर वे अब सही पासवर्ड का अनुमान लगा सकते हैं, तो वे आपके खाते में वैसे ही घुस सकते हैं!
फाइल अपलोड सीमित करें
आप किस तरह के फाइल अपलोड की अनुमति देते हैं, इससे सावधान रहें। ऐसे ज्ञात हैक हैं जहां हैकर ने एक फेविकॉन अपलोड किया जिसमें दुर्भावनापूर्ण PHP था। आप सोचेंगे कि आप एक हानिरहित तस्वीर अपलोड कर रहे हैं। वास्तव में, आपने हैकर को अपने लिए एडमिन खाता बनाने में मदद की।
SSL/TLS का उपयोग करें
अब, SSL सर्टिफिकेट सुरक्षा का शिखर नहीं हैं।
लेकिन वे बिल्कुल कुछ नहीं से बेहतर हैं।
अपने सभी पेजों और सभी साइट संपत्तियों के लिए SSL सर्टिफिकेट का उपयोग करना सुनिश्चित करें। यह मल्टीसाइट्स के लिए विशेष रूप से सच है।
रोजाना अपनी साइट को स्कैन करें
MalCare के मुफ्त स्कैनर को इंस्टॉल करें ताकि आपकी साइट को ऑटो-पायलट पर हर दिन मैलवेयर के लिए स्कैन किया जा सके। MalCare मैलवेयर स्कैनिंग और रिमूवल क्षमताओं के साथ व्यापक बॉट सुरक्षा और फायरवॉल प्रदान करता है। ईमानदारी से, आप इसके साथ गलत नहीं हो सकते।
आगे क्या?
अधिकांश हैकर्स सफल होते हैं क्योंकि अधिकांश WordPress साइट प्रशासक सुरक्षा के बारे में बहुत कुछ नहीं जानते। करने के लिए सबसे सरल चीज MalCare जैसे शक्तिशाली समाधान में निवेश करना है। लेकिन वास्तव में, आप कम से कम विभिन्न प्रकार के हैक पर खुद को शिक्षित कर सकते हैं।
हमारे Facebook ग्रुप में शामिल हों - हम WordPress का अधिकतम लाभ उठाने के बारे में मुफ्त सलाह देते हैं। हमने अभी 1,000 सदस्यों को पार किया है और यह पूरी तरह से मुफ्त है।
इस लेख को आपने कितना उपयोगी पाया, इस पर टिप्पणी छोड़ें।
क्या हमने आपकी समस्या हल की? हमें बताएं!
अगली बार तक, दोस्तों।