हेल्थ इंश्योरेंस पोर्टेबिलिटी एंड अकाउंटेबिलिटी एक्ट (HIPAA वेबसाइट) विभिन्न दिशानिर्देशों को निर्धारित करता है (1996 में वापस अनुमोदित) जिन्हें किसी भी व्यक्ति द्वारा अपनाया जाना चाहिए जो किसी भी इलेक्ट्रॉनिक मेडिकल डेटा को संभालता है।
ये दिशानिर्देश यह निर्धारित करते हैं कि सभी मेडिकल और अस्पताल सेवाओं को यह सुनिश्चित करना होगा कि किसी भी इलेक्ट्रॉनिक मेडिकल डेटा को सेव, एक्सेस और शेयर करते समय रोगी की जानकारी को सुरक्षित रखने के लिए आवश्यक उपाय मौजूद हों। HIPAA सुरक्षा मानकों के नियमों का पालन करने में विफलता के कारण बड़े जुर्माने और यहां तक कि मेडिकल लाइसेंस का नुकसान भी हो सकता है।
HIPAA का पालन किसे करना चाहिए?
जिन्हें HIPAA का पालन करना है उनमें कोई भी इकाई शामिल है जो स्वास्थ्य देखभाल सेवाएं प्रदान करती है या उनके लिए भुगतान करती है। इसमें क्लिनिकल सेंटर, स्वास्थ्य योजनाएं, और किसी भी अन्य प्रकार के स्वास्थ्य सेवा प्रदाता शामिल हो सकते हैं (देखभाल, सेवाएं, या किसी व्यक्ति के स्वास्थ्य से संबंधित आपूर्ति, जिसमें निवारक, नैदानिक, चिकित्सीय, पुनर्वास, रखरखाव या उपशामक देखभाल, परामर्श, सेवाएं, मूल्यांकन या शारीरिक स्वास्थ्य, मानसिक स्थिति या किसी व्यक्ति की कार्यात्मक स्थिति से संबंधित प्रक्रियाएं शामिल हैं जो शरीर की संरचना या कार्य को प्रभावित करती हैं)।
हाइब्रिड संस्थाएं, जो उपरोक्त सूचीबद्ध कुछ कार्यों को करती हैं, उन्हें भी HIPAA अनुपालन होना चाहिए। इसका एक उदाहरण वे विश्वविद्यालय हैं जिनके अस्पताल हैं। विश्वविद्यालय अस्पताल व्यक्तिगत स्वास्थ्य जानकारी को इलेक्ट्रॉनिक रूप से प्रसारित करता है, जो बदले में HIPAA द्वारा कवर किया जाता है।
दूसरी ओर, कल्पना करें कि इसी विश्वविद्यालय में एक शोध प्रयोगशाला है जो अस्पताल में एकीकृत नहीं है। इस मामले में, इस लैब को HIPAA अनुपालन होने की आवश्यकता नहीं है। ऐसा इसलिए है क्योंकि स्वास्थ्य जानकारी से निपटने के बावजूद, इसकी अस्पताल जैसी जानकारी तक पहुंच नहीं है।

HIPAA नियमों का संक्षिप्त सारांश
HIPAA का नारा "आपकी स्वास्थ्य जानकारी, आपके अधिकार" होने के कारण, यह कोई आश्चर्य की बात नहीं है कि नागरिक इस अधिनियम के केंद्र में हैं। यहां सबसे महत्वपूर्ण शर्तें हैं:
जानकारी तक पहुंच: कोई भी अपनी स्वास्थ्य जानकारी तक पहुंच सकता है। वे सुधार सुझा सकते हैं और भौतिक या इलेक्ट्रॉनिक प्रतियां प्राप्त कर सकते हैं।
सूचना साझाकरण: नागरिकों को किसी भी कारण से डॉक्टरों या मेडिकल विशेषज्ञ के साथ जानकारी साझा करने की आवश्यकता हो सकती है और HIPAA के साथ, यह संभव है, क्योंकि सभी जानकारी ऑनलाइन है, और वे चुन सकते हैं कि किसके साथ साझा करना है।
सूचना सुरक्षा: HIPAA अनुपालन की आवश्यकता वाली सभी संस्थाओं को HIPAA के गोपनीयता नियम या HIPAA के सुरक्षा नियम जैसे विशिष्ट HIPAA नियमों का पालन करना होगा। यह सूचना साझाकरण के संबंध में है, जहां रोगी की जानकारी को प्राधिकरण के बिना प्रकट नहीं किया जा सकता (विशिष्ट मामलों को छोड़कर)।
HIPAA और वर्डप्रेस वेबसाइट्स
अगर आपके पास वर्डप्रेस-निर्मित मेडिकल वेबसाइट है, तो आप शायद सोच रहे होंगे कि क्या इसे HIPAA के अनुरूप होने की आवश्यकता है (और क्या यह हो सकता है)। वास्तव में, यह वेबसाइट-संबंधी अनुपालन पर ध्यान केंद्रित नहीं करता है, इसलिए वेबसाइटों के लिए किसी भी HIPAA आवश्यकता को थोड़ा अस्पष्ट बना देता है।
इस संबंध में, एक और महत्वपूर्ण अवधारणा को छूना है: ePHI। यह संक्षिप्त नाम, जिसका अर्थ है "इलेक्ट्रॉनिक प्रोटेक्टेड हेल्थ इंफॉर्मेशन", डिजिटल प्रारूप में किसी भी जानकारी को संदर्भित करता है जिसका उपयोग रोगी की पहचान करने के लिए किया जा सकता है। HIPAA में सभी प्रकार के ट्रांसमिट PHI, भौतिक या अन्यथा, के लिए समान गोपनीयता आवश्यकताएं हैं, जो इसे HIPAA अनुपालन का एक अनिवार्य हिस्सा बनाती हैं।
इसे ध्यान में रखते हुए, ePHI की गोपनीयता, अखंडता और उपलब्धता पर HIPAA की आवश्यकताओं का जवाब देने वाले सुरक्षा उपायों को लागू करना अनिवार्य हो जाता है। किसी भी संबंधित वेबसाइट को प्रशासनिक, भौतिक, तकनीकी और सुरक्षा उपायों को तैनात करना होगा ताकि किसी भी संरक्षित स्वास्थ्य जानकारी की गोपनीयता हमेशा सुनिश्चित हो।
यह उल्लेखनीय है कि किसी भी प्रभावी HIPAA अनुपालन कार्यक्रम का एक अनिवार्य हिस्सा बिजनेस एसोसिएट एग्रीमेंट (BAA) है। अगर कोई संगठन संरक्षित स्वास्थ्य जानकारी (PHI) को संभालता है, उपयोग करता है, वितरित करता है, या एक्सेस करता है, तो वे HIPAA विनियमन के तहत BAA के रूप में योग्य होते हैं।
अपनी साइट को HIPAA अनुपालन कैसे बनाएं?
जबकि वर्डप्रेस साइट को HIPAA के अनुरूप बनाने का कोई सीधा तरीका नहीं है, कुछ ऐसे कदम हैं जो किए जा सकते हैं और किए जाने चाहिए।
संभावित जोखिमों का विश्लेषण करके शुरू करें
वेबसाइट की गतिविधियों और उद्देश्य के आधार पर, जोखिम काफी भिन्न हो सकते हैं, इसलिए सभी मामलों में फिट होने के लिए एक सार्वभौमिक जोखिम विश्लेषण होना असंभव है। वेबसाइट मालिकों को आम साइबर हमलों के बारे में पता होना चाहिए और उन सभी स्थितियों की पहचान करने का प्रयास करना चाहिए जिनमें ePHI को संभाला जाएगा।
एक उपयुक्त होस्टिंग सेवा खोजें
जब तक आप अपनी वेबसाइट की होस्टिंग का ख्याल खुद नहीं रखेंगे, सही होस्टिंग सेवा चुनना महत्वपूर्ण है। अगर होस्टिंग सेवा कमजोर और हमलों के प्रति नाजुक है तो वर्डप्रेस वेबसाइट को HIPAA अनुपालन बनाना बिल्कुल बेकार है।
तब HIPAA अनुपालन होस्टिंग सेवा के लिए जाना महत्वपूर्ण हो जाता है, जो एक शक्तिशाली फायरवॉल, एक एन्क्रिप्टेड VPN कनेक्शन प्रदान करना चाहिए ताकि कोई आपके ट्रैफ़िक को सूंघ न सके। और ऑफसाइट बैकअप प्रदान करना चाहिए ताकि डेटा कभी खो न जाए, अन्य महत्वपूर्ण और उपयोगी सुरक्षा सुविधाओं के साथ। यदि आप एक बेहतर होस्टिंग प्रदाता पर स्विच करना चाहते हैं, तो यहां चुनने के लिए सर्वश्रेष्ठ वर्डप्रेस होस्टिंग पर एक उपयोगी पोस्ट है।
प्लगइन्स की शक्ति का उपयोग करें
वर्डप्रेस प्लेटफॉर्म की सबसे मजबूत विशेषताओं में से एक यह है कि प्लगइन्स का उपयोग करके इसे कितना बढ़ाया जा सकता है। यदि आप सही प्लगइन्स के लिए जाते हैं तो HIPAA अनुपालन तक पहुंचना भी आसान है।
इसका एक अच्छा उदाहरण HIPAA FORMS है, एक वर्डप्रेस प्लगइन जो आपकी वेबसाइट को HIPAA अनुपालन वेब फॉर्म रखने की अनुमति देता है। यह नियमित फॉर्म प्लगइन्स का उपयोग करता है, जैसे Caldera Forms या Gravity Forms, और उनमें एक सुरक्षा परत जोड़ता है। इसमें एक हस्ताक्षर फ़ील्ड शामिल है जहां यूज़र्स माउस खींचकर या टच स्क्रीन पर अपनी उंगली से हस्ताक्षर कर सकते हैं।

सबमिशन पर, यह डेटा को एन्क्रिप्ट करता है और इसे HIPAA FORMS सर्विस API पर पुश करता है। फिर यह डेटा को HIPAA अनुपालन स्टोरेज समाधान के भीतर संग्रहीत करता है। ध्यान रखें कि इस प्लगइन के लिए एक सशुल्क लाइसेंस की आवश्यकता होती है।
वर्डप्रेस प्लगइन्स के विकल्प अनंत हैं। आपको कई वर्डप्रेस सिक्योरिटी प्लगइन्स चुनने के लिए मिलेंगे।
प्लगइन्स से सावधान रहें
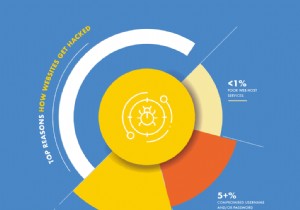
प्लगइन्स वर्डप्रेस का एक चमत्कार हैं लेकिन सुरक्षा के मामले में इसके सबसे कमजोर बिंदुओं में से एक भी हैं। वर्डफेंस के आंकड़ों के अनुसार, प्लगइन-संबंधी कमजोरियों ने ज्ञात हमले प्रवेश बिंदुओं के आधे से अधिक का प्रतिनिधित्व किया।
इससे बचने के लिए, हमेशा आधिकारिक स्रोतों से प्लगइन्स प्राप्त करना सुनिश्चित करें। साथ ही उन्हें हमेशा अपडेट रखें। यही मुख्य वर्डप्रेस प्लेटफॉर्म के लिए भी लागू होता है, क्योंकि यह भी सुरक्षा मुद्दों से ग्रस्त है।
ePHI को वर्डप्रेस के बाहर स्टोर करें
अधिकांश वेबसाइट्स वर्डप्रेस पर बनी हैं जिससे वर्डप्रेस साइट्स साइबर अपराधियों का लक्ष्य बन जाती हैं। क्योंकि वर्डप्रेस वास्तव में सबसे सुरक्षित प्लेटफॉर्म नहीं है, वहां ePHI डेटा स्टोर करने से बचें।
इस पर अपने होस्टिंग प्रदाता के साथ चर्चा करें, ताकि आपको यहां सबसे अच्छा संभव समाधान मिल सके। सही होस्टिंग प्रदाता के साथ, आप बाहरी होस्टिंग स्थान प्राप्त कर सकते हैं और यह सुनिश्चित कर सकते हैं कि सभी डेटा एन्क्रिप्टेड तरीके से सुरक्षित रूप से संग्रहीत और पुनर्प्राप्त किया जाता है।
सभी सामान्य सुरक्षा युक्तियों का उपयोग करें
सुरक्षा वेब के चारों ओर एक आम विषय है। कई वर्डप्रेस सुरक्षा युक्तियाँ हैं जिनका यूज़र्स पालन कर सकते हैं, फिर भी बहुत कम उनका पालन करते हैं।
सामान्य सुरक्षा नियम जो एक HIPAA अनुपालन वेबसाइट को पालन करना चाहिए वे हैं -
- मजबूत पासवर्ड का उपयोग करें
- दो या बहु-कारक प्रमाणीकरण सक्षम करें
- ब्रूट-फोर्स हमलों से बचने के लिए एडमिन अकाउंट नाम बदलें, आदि।
सभी नए यूज़र अकाउंट्स को सत्यापित करें
सुरक्षा की एक अतिरिक्त परत में यूज़र्स को आपकी साइट पर मनमाने ढंग से नए अकाउंट बनाने से रोकना शामिल है। सुनिश्चित करें कि सभी नए अकाउंट अनुरोधों को मैन्युअल रूप से या स्वचालित रूप से सत्यापित किया जाता है, ताकि जोखिम की मात्रा कम हो सके।
निष्कर्ष
वास्तविकता यह है कि वर्डप्रेस को HIPAA को ध्यान में रखकर विकसित नहीं किया गया था। कोई HIPAA वर्डप्रेस कोर नहीं है लेकिन इसका मतलब यह नहीं है कि इस प्लेटफॉर्म पर बनी वेबसाइट को उस अधिनियम के अनुरूप नहीं बनाया जा सकता। सही ज्ञान और प्रयास से, यह प्राप्त करने योग्य है। हालांकि, ऐसा करने की संभावनाओं को बढ़ाने और जोखिमों को न्यूनतम तक लाने के लिए, विशेषज्ञों से संपर्क करना सुनिश्चित करें। चाहे वे व्यक्ति हों, या होस्टिंग सेवाएं, उन्हें इसके अनुपालन में साइटों से परिचित होना चाहिए।
यह Atlantic.net द्वारा एक अतिथि पोस्ट है।