ऑनलाइन सुरक्षा कुछ ऐसा है जिसे आप शायद महत्वपूर्ण जानते हैं, लेकिन हो सकता है उसे उचित ध्यान न दें। दुर्भाग्य से, इस क्षेत्र में लापरवाही बड़े संकट खड़े कर सकती है, और आपका ईमेल सबसे संवेदनशील क्षेत्रों में से एक है।
आपके ईमेल खाते से समझौता होने पर घुसपैठिया उन सभी खातों में सेंध लगा सकता है जिनके लिए आपने उस ईमेल का उपयोग साइन-इन के लिए किया है। इसीलिए आपको अपने ईमेल को यथासंभव सुरक्षित रखने की आवश्यकता है। यहां कुछ सरल लेकिन महत्वपूर्ण ईमेल सुरक्षा टिप्स दिए गए हैं जिन्हें आपको अमल में लाना चाहिए।
1. अलग-अलग ईमेल खातों का उपयोग करें
अधिकांश लोगों के पास उनकी सभी व्यक्तिगत गतिविधियों के लिए एक केंद्रीय ईमेल खाता होता है। इसका मतलब है कि आपके सभी सोशल मीडिया नोटिफिकेशन, वेबसाइट पंजीकरण, न्यूज़लेटर्स, रसीदें, संदेश, पासवर्ड रीसेट, और बहुत कुछ एक ही ईमेल बॉक्स में आते हैं।
सब कुछ एक ही जगह होने का मतलब है कि अगर वह जगह विफल होती है, तो उससे जुड़ी हर चीज खो जाएगी। अगर कोई उसमें सेंध लगाता है, तो वह उपरोक्त सभी प्रकार के मीडिया तक पहुंच सकेगा। और याद रखें कि जब आप अधिकांश साइटों पर पासवर्ड रीसेट करते हैं, तो रीसेट लिंक आपके ईमेल पर जाता है। यह किसी को आपके सभी खातों से आपको लॉक आउट करने की अनुमति दे सकता है।
इससे निपटने के लिए, अलग-अलग उद्देश्यों के लिए अलग-अलग ईमेल खातों का उपयोग करना एक स्मार्ट विचार है। यह आपकी सुरक्षा को बढ़ावा देगा क्योंकि किसी एक खाते में सेंध लगाने से होने वाले नुकसान को सीमित कर देगा। यह और भी बेहतर है अगर आप अपने सबसे महत्वपूर्ण खातों के लिए सुरक्षित ईमेल सेवाओं का उपयोग करते हैं।
साथ ही, ऐसा करने से आपकी उत्पादकता भी बढ़ सकती है। आप अपने सभी कार्य ईमेल को एक वर्क अकाउंट में समेकित कर सकते हैं, दोस्तों और परिवार के संचार को पर्सनल अकाउंट में, विभिन्न वेबसाइटों के लिए एक मनोरंजक अकाउंट, और संभावित स्पैम लिंक के लिए एक थ्रोअवे (throwaway) अकाउंट रख सकते हैं।
इस तरह, अगर कोई आपके वर्क अकाउंट को हैक करता है, तो आपके सभी पर्सनल ईमेल अभी भी सुरक्षित हैं।
2. एक अद्वितीय, मजबूत पासवर्ड सेट करें
चाहे आप एक ईमेल खाते पर टिके रहें या ऊपर बताए अनुसार कई खातों का उपयोग करें, प्रत्येक को एक मजबूत पासवर्ड से सुरक्षित करना महत्वपूर्ण है। एक ही पासवर्ड को कई खातों पर दोहराना एक बड़ी भेद्यता है। अगर कोई हमलावर एक पासवर्ड तोड़ता है, तो वे निश्चित रूप से आपके ईमेल पते का उपयोग करके अन्य खातों पर इसे आजमाएंगे।
हालांकि यह सरल लगता है, बहुत से लोग इस बुनियादी सलाह का पालन नहीं करते। इस क्षेत्र में अपनी सुरक्षा में सुधार करने का सबसे अच्छा तरीका पासवर्ड मैनेजर का उपयोग शुरू करना है। ये आपको हर खाते के लिए मजबूत और अद्वितीय पासवर्ड बनाने देते हैं जिन्हें आपको याद रखने की आवश्यकता नहीं होती।
3. टू-फैक्टर ऑथेंटिकेशन (2FA) सक्षम करें
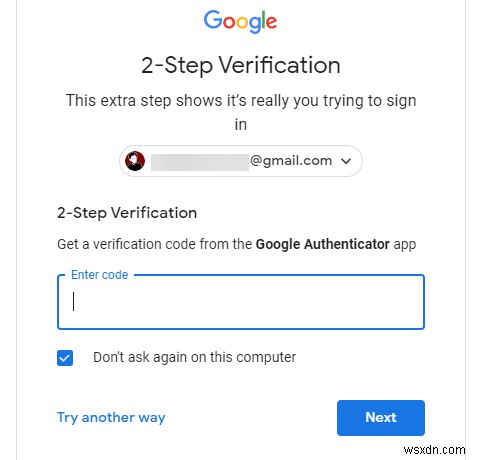
मजबूत पासवर्ड के साथ, आपने शायद टू-फैक्टर ऑथेंटिकेशन (2FA) का उपयोग करने की सलाह पहले भी सुनी होगी। और हालांकि इसका उपयोग करना थोड़ा असुविधाजनक है, यह आपके खाते की सुरक्षा को नाटकीय रूप से बढ़ाता है। आपके पासवर्ड के अलावा, 2FA को लॉग इन करने के लिए एक द्वितीयक कोड (आमतौर पर आपके फोन से) की आवश्यकता होती है।
जैसा कि ऊपर उल्लेख किया गया है, क्योंकि आपका ईमेल हर दूसरे खाते की कुंजी है, आपको कम से कम वहां 2FA का उपयोग करना चाहिए, भले ही आप इसे कहीं और सक्षम न करें।
प्रमुख खातों पर 2FA सेट अप करने के लिए हमारी गाइड का पालन करें। सर्वोत्तम परिणामों के लिए, हम ऑथी (Authy) जैसे ऑथेंटिकेटर ऐप का उपयोग करने की सलाह देते हैं। यह ऑफलाइन कोड उत्पन्न करता है जिनका उपयोग आप अपना पासवर्ड दर्ज करने के बाद नए खाते के लॉगिन को अनुमोदित करने के लिए करते हैं।
4. फिशिंग घोटालों से सावधान रहें
वैध कंपनियां ईमेल पर आपसे आपका पासवर्ड या अन्य संवेदनशील जानकारी नहीं मांगेंगी। जबकि आप स्पष्ट प्रयासों को अपनी जानकारी चुराने के लिए पहचानने में सक्षम हो सकते हैं, स्कैमर्स विश्वसनीय फिशिंग संदेश बनाने में बेहतर हो गए हैं।
आमतौर पर, फिशिंग ईमेल एक वैध इकाई (जैसे अमेज़न, ऐप्पल, पेपैल, या इसी तरह) से आने का दावा करते हैं और आपको बताते हैं कि आपके खाते में कुछ गड़बड़ है। वे आपको एक लिंक पर क्लिक करने के लिए प्रेरित करते हैं जो एक नकली वेबसाइट पर ले जाता है। यदि आप वहां अपनी क्रेडेंशियल्स दर्ज करके जानकारी "पुष्टि" करते हैं, तो आप वास्तव में डेटा चोरों को सौंप रहे हैं।
आपको पता होना चाहिए कि फिशिंग ईमेल को कैसे पहचाना जाए ताकि इन आम योजनाओं का शिकार न बनें।
5. ईमेल में लिंक पर कभी क्लिक न करें
फिशिंग की व्यापक प्रकृति को देखते हुए, एक सामान्य नियम का पालन करना बुद्धिमानी है: संदेह होने पर, ईमेल के अंदर लिंक पर कभी क्लिक न करें। जबकि आप किसी लिंक पर माउस घुमाकर गंतव्य URL का पूर्वावलोकन कर सकते हैं, यह अचूक नहीं है। अधिकांश ईमेल धोखाधड़ी इस बात पर निर्भर करती है कि आप एक लिंक पर क्लिक करें जो आपको एक फर्जी वेबसाइट पर ले जाए, इसलिए लिंक पर क्लिक करना हमेशा एक जोखिम है।
बेहतरीन स्थिति में, लिंक पर क्लिक करने से स्कैमर को पता चलेगा कि आपका ईमेल सक्रिय है और आप लिंक पर क्लिक करने के इच्छुक हैं। सबसे खराब स्थिति में, यह आपको ऐसी साइट पर ले जा सकता है जो आपके कंप्यूटर पर मैलवेयर इंस्टॉल करने का प्रयास करती है या आपकी जानकारी चुराना चाहती है।
यदि आपको अपने बैंक या किसी अन्य सेवा से होने का दावा करने वाला ईमेल मिलता है जो आपको साइन इन करने के लिए कहता है, तो हमेशा मैन्युअल रूप से वेबसाइट पर जाएं यह देखने के लिए कि क्या हो रहा है। एकमात्र अपवाद तब हैं जब आप स्पष्ट रूप से एक विशेष ईमेल की उम्मीद कर रहे हों, जैसे फोरम पंजीकरण लिंक या गेम खाता सक्रियण ईमेल।
6. अनचाहे अटैचमेंट न खोलें
ज्यादातर समय, आपको ईमेल में अटैचमेंट को लिंक की तरह ही मानना चाहिए। अगर आप किसी दोस्त से कुछ उम्मीद कर रहे हैं, तो शायद आप अटैचमेंट खोलने के लिए ठीक हैं। हालांकि, अगर ईमेल अनचाहा (unsolicited) है, तो आपको उसके किसी भी अटैचमेंट को नहीं खोलना चाहिए।
भले ही फाइल निर्दोष दिखे, यह एक छिपा हुआ खतरा हो सकती है। फाइलनाम और एक्सटेंशन को स्पूफ (spoof) करना तुच्छ है ताकि एक खतरनाक EXE फाइल JPG जैसी दिखे, उदाहरण के लिए। बहुत सारे रैंसमवेयर ईमेल अटैचमेंट के माध्यम से वितरित होते हैं, इसलिए एक खोलने से आपके सिस्टम पर एन्क्रिप्शन प्रक्रिया शुरू हो सकती है।
असुरक्षित ईमेल अटैचमेंट को पहचानने के लिए हमारी गाइड का पालन करें ताकि आप कोई महंगी गलती न करें।
7. नियमित रूप से संक्रमण के लिए स्कैन करें
यदि आप कोई ईमेल पढ़ते हैं, अटैचमेंट खोलते हैं, या किसी लिंक की गई वेबसाइट पर जाते हैं जो किसी भी तरह से संदिग्ध लगता है, तो मैलवेयर स्कैन चलाना बुरा विचार नहीं है। बेशक, हर स्पैम ईमेल आपकी मशीन को संक्रमित नहीं करेगा, और हर बार संदिग्ध संदेश खोलने पर स्कैन चलाना शायद अति होगा।
लेकिन सुरक्षित रहना बेहतर है। सुनिश्चित करें कि आपके पास एक विश्वसनीय एंटीवायरस सूट इंस्टॉल है (विंडोज 10 के लिए विंडोज डिफेंडर ठीक है) और दूसरी राय के लिए मालवेयरबाइट्स (Malwarebytes) इंस्टॉल करने पर विचार करें। यदि आपने अनजाने में कीलॉगर (keylogger) सक्षम कर दिया है, तो आप बाद के बजाय जल्दी जानना चाहेंगे।
8. सार्वजनिक नेटवर्क और कंप्यूटर पर सावधान रहें
आप शायद जानते हैं कि सार्वजनिक वाई-फाई (Wi-Fi) आपके होम नेटवर्क जितना सुरक्षित कनेक्शन नहीं है। और जब आप हवाई अड्डे या कैफे वाई-फई पर अपना ईमेल चेक करने में शायद ठीक रहेंगे, तब भी आपको ऐसे नेटवर्क का उपयोग करते समय सावधानी बरतनी चाहिए।
HTTPS के व्यापक उपयोग के लिए धन्यवाद, अधिकांश वेबसाइटों पर आपकी गतिविधि नेटवर्क पर कहीं और की चुभती नजरों से सुरक्षित होगी। हालांकि, यदि आप नेटवर्क के मालिक नहीं हैं, तो आप इस बारे में निश्चित नहीं हो सकते कि यह कैसे सेट अप है। नेटवर्क एक स्पूफ्ड पॉइंट हो सकता है, या मैन-इन-द-मिडिल (man-in-the-middle) हमलों की अनुमति देने के लिए दुर्भावनापूर्ण सॉफ्टवेयर इंस्टॉल किया गया हो सकता है।
यही बात सार्वजनिक कंप्यूटरों पर अपने ईमेल में लॉग इन करने के लिए भी लागू होती है, जैसे लाइब्रेरी और होटल में। कोई उन मशीनों पर कीलॉगर इंस्टॉल कर सकता है ताकि आपकी क्रेडेंशियल्स चुरा सके, इसलिए जब भी संभव हो अपने विश्वसनीय उपकरणों जैसे अपने फोन पर टिके रहना सबसे अच्छा है।
ईमेल का सुरक्षित उपयोग आवश्यक है
जबकि वेब समय के साथ HTTPS के व्यापक उपयोग, मजबूत एन्क्रिप्शन प्रोटोकॉल, और ईमेल प्रदाताओं से बेहतर स्वचालित पहचान के कारण अधिक सुरक्षित हो गया है, फिर भी आपकी व्यक्तिगत सुरक्षा का बहुत कुछ आपके निर्णयों पर निर्भर करता है। अपने ईमेल खातों को लॉक डाउन करने के लिए कुछ समय निकालें और आपकी ऑनलाइन सुरक्षा इसके कारण बहुत मजबूत हो जाएगी।
संक्षेप में, किसी ईमेल से किसी भी चीज़ पर क्लिक न करें जिसकी आप उम्मीद नहीं कर रहे थे, और ईमेल प्रदाताओं द्वारा प्रदान किए गए विभिन्न खाता सुरक्षा विकल्पों का उपयोग करें। ऐसा करने से आपका खाता उपयोग करने के लिए बहुत अधिक सुरक्षित हो जाएगा। यदि आप आश्वस्त नहीं हैं, तो पता करें कि स्कैमर्स आपके ईमेल खाते तक पहुंच के साथ क्या कर सकते हैं।