पिछली बार जब मैंने सिस्टम सैंडबॉक्सिंग सॉफ़्टवेयर का परीक्षण किया था, वह XP युग में था। मुझे ShadowGuard जैसे प्रोग्राम याद हैं, अगर मेरी याददाश्त मुझे अच्छी तरह से सर्व करती है, और Deep Freeze, जो एक वर्चुअल फाइलसिस्टम लेयर बनाने के लिए डिज़ाइन किया गया था जिस पर आपके सक्रिय सत्र के दौरान परिवर्तन किए जाएंगे, और फिर अगले रिबूट पर, इन्हें साफ स्थिति में वापस स्क्रब कर दिया जाएगा। संक्षेप में, चयनात्मक संशोधन की क्षमता के साथ एक रीड-ओनली सिस्टम।
एप्लिकेशन के लिए, आप कुछ कम जटिल चाह सकते हैं - और उन लोगों के लिए जिन्हें इसकी आवश्यकता है, वहां Sandboxie था। जैसा कि होता है, मैंने वास्तव में कभी भी एप्लिकेशन को आज़माया नहीं, न तो इसके शुरुआती दिनों में और न ही बाद में जब इसे अधिग्रहित किया गया, लेकिन अब, Windows 10 Home पर Windows Defender Application Guard (बिना सफलता के) आज़माने के बाद, मैंने इस प्रोग्राम को एक और नज़र देने का फैसला किया। तो आइए Sandboxie का टेस्ट और समीक्षा करें। आइए एक सुरक्षा किला बनाएं!
सेटअप और कॉन्फ़िगरेशन
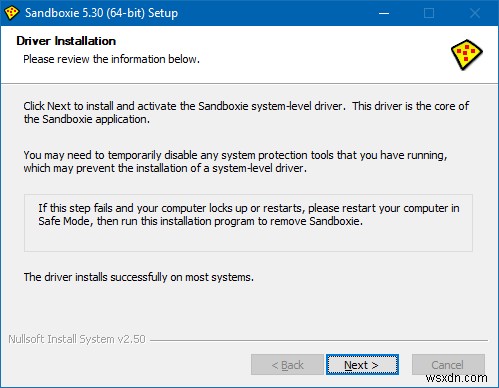
इंस्टॉलेशन जटिल नहीं था, लेकिन इसके लिए आवश्यक है कि आप इस बात पर ध्यान दें कि आप क्या कर रहे हैं। सेटअप का मुख्य भाग Sandboxie ड्राइवर है, जो पृष्ठभूमि में सभी जादू करता है। मुझे Windows 10 Home बॉक्स पर इसे पूरा करने में कोई समस्या नहीं हुई - बिल्ट-इन Mitigation Protections के अलावा किसी अन्य सुरक्षा सॉफ़्टवेयर का उपयोग नहीं कर रहा था।
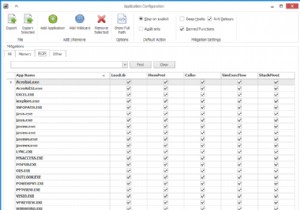
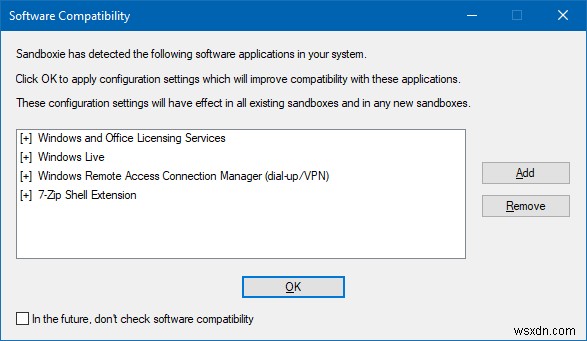
पहले रन पर, Sandboxie ने मेरे सिस्टम पर सॉफ़्टवेयर को स्कैन किया और पूछा कि क्या विभिन्न कॉन्फ़िगरेशन सेटिंग्स लागू करनी हैं। मुझे यकीन नहीं है कि यह इस बिंदु पर क्या करता है, लेकिन मैंने चरण को पूरा होने दिया। खैर, ऐसा नहीं है कि आपके पास OK पर क्लिक न करने का विकल्प है, लेकिन आप दिखाए गए एंट्रीज़ को हटा सकते हैं।
ट्यूटोरियल
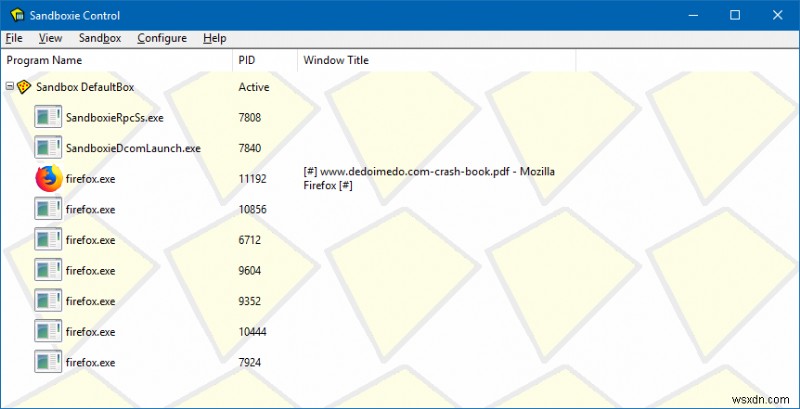
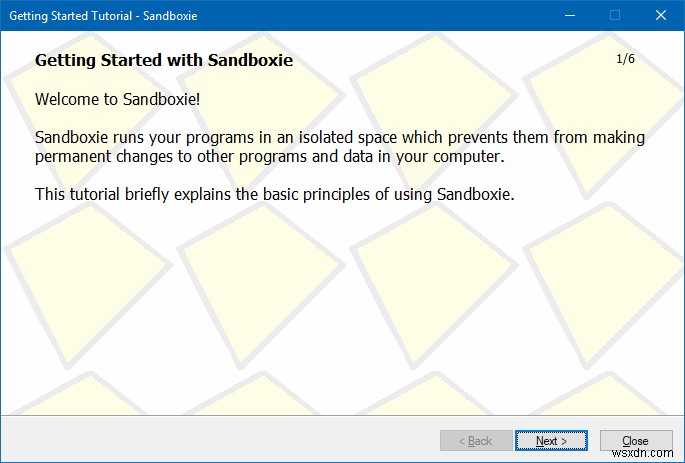
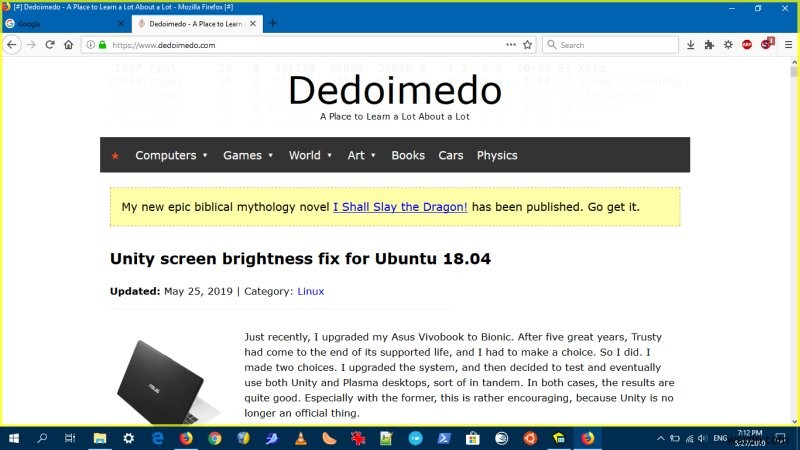
क्योंकि Sandboxie का उपयोग तुच्छ नहीं है, प्रोग्राम एक ट्यूटोरियल के साथ शुरू होता है। आपसे कुछ चरणों का पालन करने के लिए कहा जाता है, ताकि आप इस बात से परिचित हो सकें कि एप्लिकेशन कैसे काम करता है। मैंने विज़ार्ड को कुछ हद तक भद्दा पाया, और मैंने केवल यह समझा कि क्या देता है जब मैंने इसे पूरा किया, बोलने के लिए। TL;DR, आपके डेस्कटॉप पर आपके डिफ़ॉल्ट वेब ब्राउज़र के लिए एक Sandboxie-ड शॉर्टकट होगा, और यदि आप इसे चलाते हैं, तो आपका ब्राउज़र (इस मामले में Firefox) सैंडबॉक्स्ड लॉन्च होगा। मुख्य प्रोग्राम इंटरफेस एक टास्क मैनेजर की तरह है, और यह आपको आपके सभी सैंडबॉक्स्ड एप्लिकेशन दिखाएगा, उनके कंटेनर्स द्वारा समूहीकृत (आप बाद में विभिन्न सैंडबॉक्स कॉन्फ़िगर कर सकते हैं)। जब कोई प्रोग्राम Sandboxie के तहत चल रहा होता है, तो आप इसे शीर्षक में [#] प्रीफिक्स और सफिक्स द्वारा पहचान सकते हैं (तुच्छ नहीं क्योंकि सभी प्रोग्राम शीर्षक नहीं दिखाते), और जब आप एप्लिकेशन विंडो पर माउस होवर करते हैं तो एक पीले बॉर्डर द्वारा।
रेत में खेलना
मैंने प्रोग्राम का उपयोग करना शुरू किया, और जल्द ही पता चला कि इसमें Immediate Recovery नामक एक फ़ंक्शन है। यदि आप पूर्व-निर्धारित फ़ोल्डर्स में से एक में फ़ाइल कॉपी करते हैं, तो आप उन्हें सैंडबॉक्स से अपने वास्तविक सिस्टम में "रिकवर" कर सकते हैं। डिफ़ॉल्ट रूप से, Sandboxie सैंडबॉक्स के अंदर चल रहे एप्लिकेशन को बाहरी फाइलसिस्टम से अलग करता है, इसलिए यदि आप उन्हें बंद करते हैं, तो सभी परिवर्तन खो जाएंगे (जैसे डाउनलोड)। यह Linux लाइव सत्र में ब्राउज़र चलाने जैसा है, जहां आपके पास कोई पर्सिस्टेंस नहीं है, और यदि आप रीबूट करते हैं तो परिवर्तन चले जाते हैं। यदि आप नहीं जानते कि Linux क्या है, तो अंतिम वाक्य को अनदेखा करें।
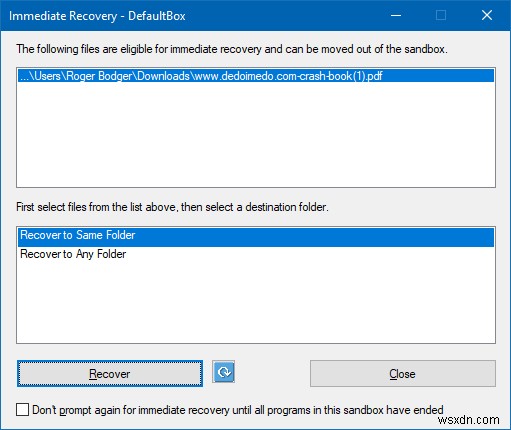
Close का मतलब है कि आप केवल फ़ाइल को सैंडबॉक्स्ड सत्र के अंदर रखते हैं; बहुत सहज नहीं।
डिफ़ॉल्ट रूप से, आपके पास अपने डिफ़ॉल्ट ब्राउज़र के लिए एक शॉर्टकट होगा, लेकिन आप राइट-क्लिक के माध्यम से किसी भी प्रोग्राम को लॉन्च कर सकते हैं। आपके पास तब वांछित (रेत) बॉक्स का चयन करने का विकल्प होगा।
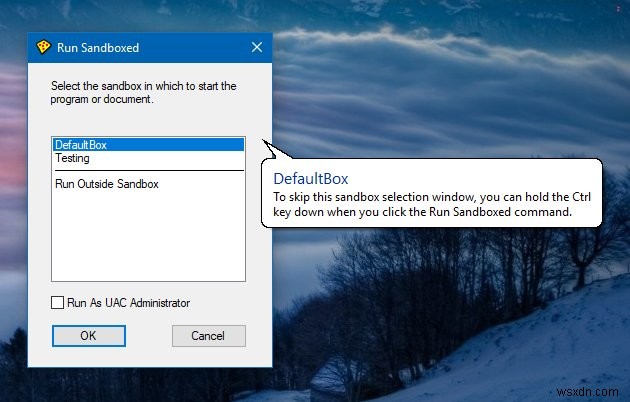
प्रोग्राम ने अच्छा व्यवहार किया। उदाहरण के लिए, मैं सैंडबॉक्स्ड चलते समय Firefox या Chrome में ब्राउज़िंग इतिहास या बुकमार्क नहीं देख सका, और मुझे किसी भी प्रदर्शन गिरावट या प्लगइन्स या एक्सटेंशन या मीडिया प्लेबैक के साथ संघर्ष का पता नहीं चला। लेकिन Chrome में, आपके पास कोई शीर्षक नहीं है, इसलिए कोई संकेत नहीं है कि आप सैंडबॉक्स्ड चल रहे हैं जब तक कि आप माउस कर्सर को होवर नहीं करते।
सेटिंग्स और अधिक सेटिंग्स
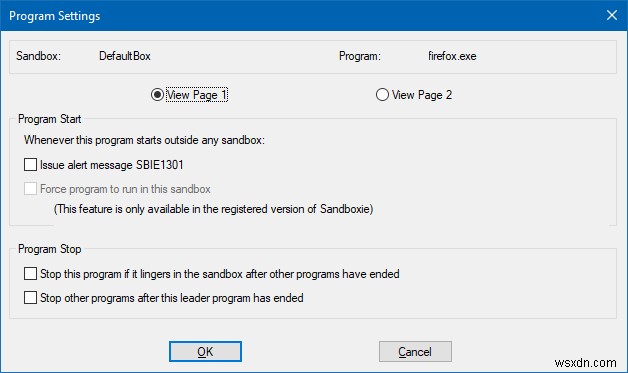
मैंने जल्द ही पता लगाया कि Sandboxie कॉन्फ़िगरेशन को ट्वीक करने के कई तरीके हैं। यदि आप सैंडबॉक्स के अंदर सूचीबद्ध एक प्रक्रिया पर राइट-क्लिक करते हैं, तो आप इसके व्यवहार में कुछ बदलाव कर सकते हैं। लेकिन यह केवल आपके वर्तमान सत्र के लिए प्रभावी है। फिर, आपके पास ग्लोबल सेटिंग्स भी हैं। यह कुछ हद तक भ्रमित करने वाला है।
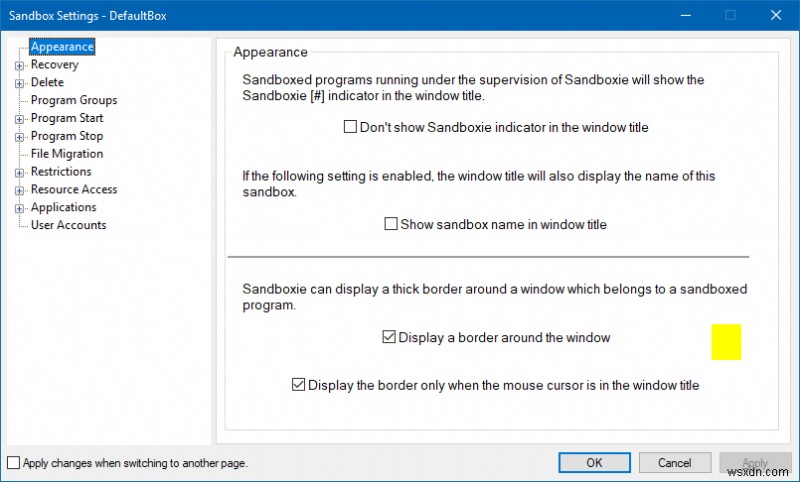
प्रति-सैंडबॉक्स ग्लोबल सेटिंग्स ढूंढना थोड़ा कठिन था, लेकिन ढूंढ लीं। फिर, आपके पास ट्वीक करने के लिए विकल्पों की एक सुपर-लंबी सूची है, जिसमें लुक और फील, आप कैसे और क्या रिकवर या डिलीट करते हैं, प्रोग्राम्स का समूह (जैसे Firefox या Chromium आधारित ब्राउज़र्स), और फ़ाइलों को सैंडबॉक्स में माइग्रेट करना शामिल है। मुझे कुछ विकल्प काफी मुश्किल लगे, क्योंकि व्याख्याएं नॉट फॉर्मेट का उपयोग करती हैं। इसलिए आपको यह समझने के लिए अपने दिमाग को उल्टा करना होगा कि वास्तव में क्या होगा।
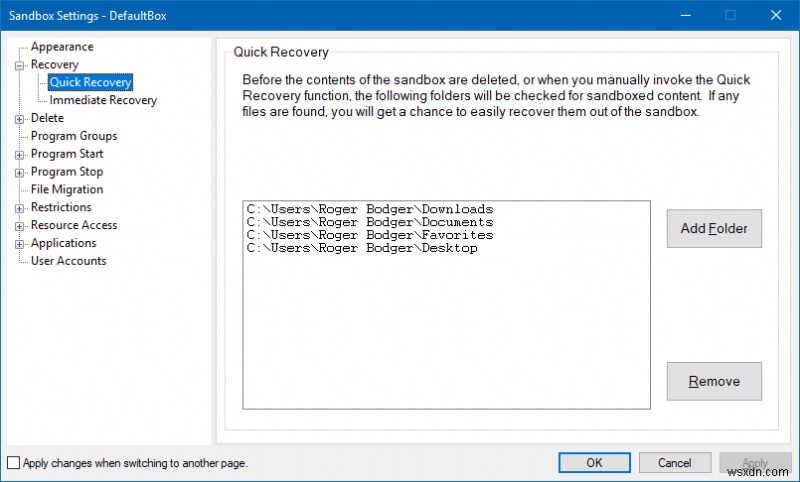
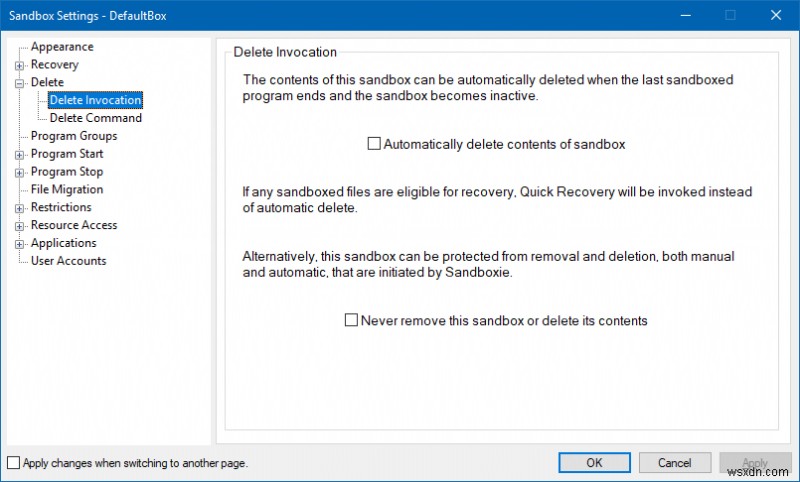
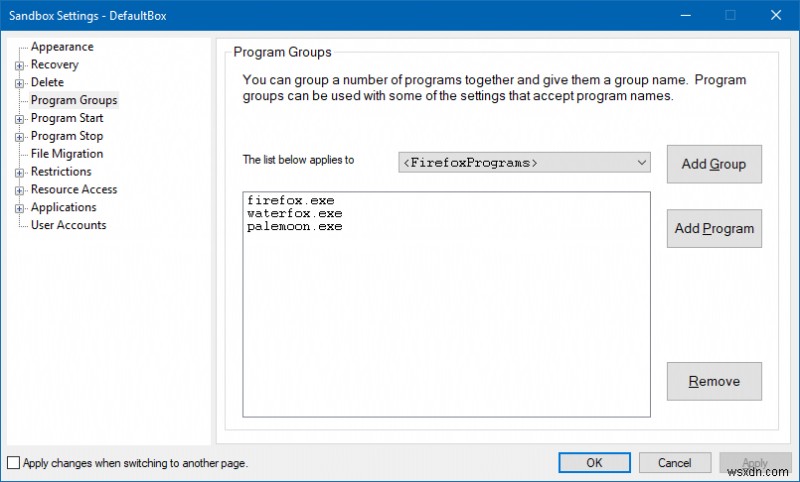
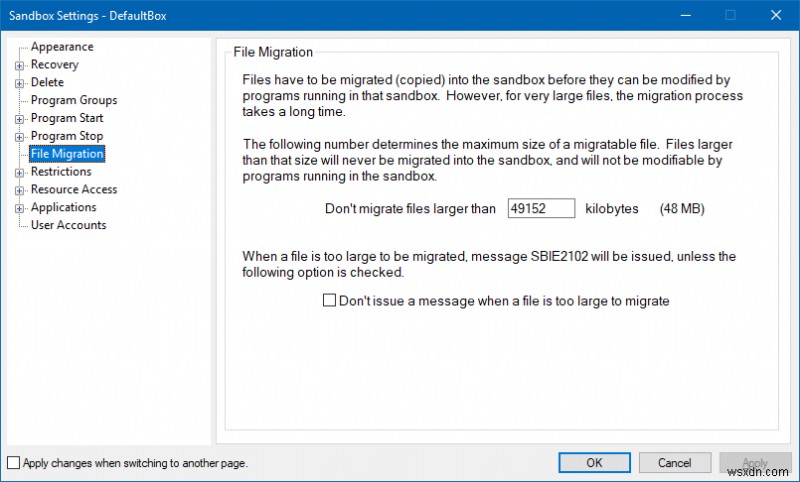
अगला, आपके पास प्रतिबंधों और एक्सेस अधिकारों की एक लंबी, विस्तृत सूची है। आप तय कर सकते हैं कि सैंडबॉक्स्ड एप्लिकेशन को किस प्रकार के संसाधन मिलेंगे (उस विशेष बॉक्स के लिए)। आप अनुमतियों की एक बहुत ही बारीक सूची का उपयोग कर सकते हैं, जिसमें कौन सी फ़ाइलों को पढ़ा या लिखा जा सकता है, कौन सी फ़ाइलें सुलभ नहीं होंगी, नेटवर्क पोर्ट, और बहुत कुछ। फिर से, Linux सादृश्य का उपयोग करते हुए, यह AppArmor या SELinux नियम लिखने के समान है, और यह कोई तुच्छ कार्य नहीं है। आपको बिना अपनी सुरक्षा से समझौता किए या अपने एप्लिकेशन को तोड़े - या यहां तक कि अपने सिस्टम को तोड़े - परिवर्तन करने में सक्षम होने के लिए सिस्टम इंटर्नल्स की अच्छी समझ की आवश्यकता है। हां, यदि आप सावधान नहीं हैं, तो आप खुद को Windows से लॉक आउट कर सकते हैं। उदाहरण के लिए, नीचे सूचीबद्ध DLLs - एक सामान्य उपयोगकर्ता के लिए उनका क्या मतलब है?
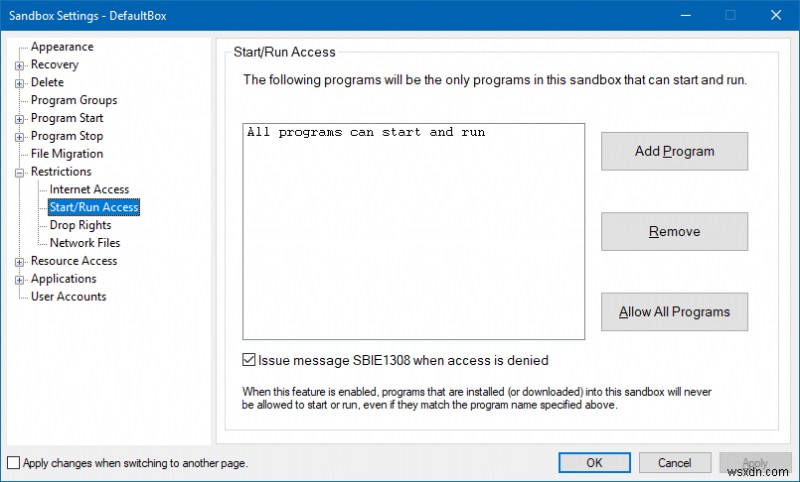
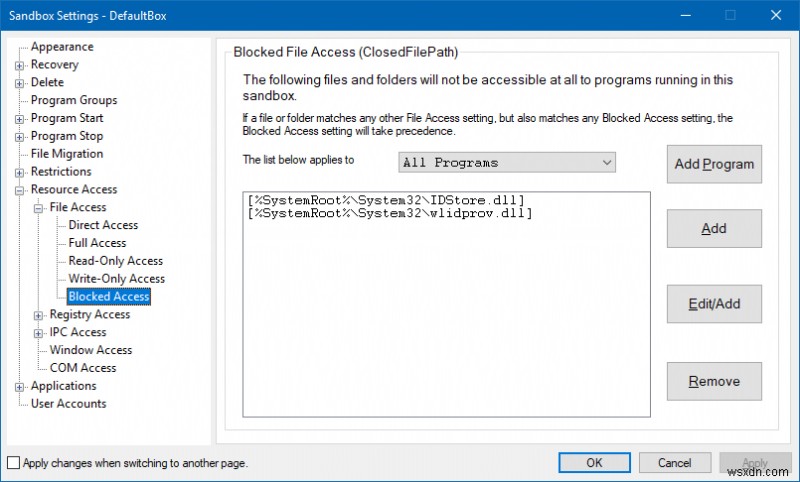
चीजें और भी जटिल हो जाती हैं जब आप Registry, IPC, या COM को देखना शुरू करते हैं। यह सच्चा नर्डी क्षेत्र है, और जब तक आप पूरी तरह से समझ नहीं लेते कि एक विशिष्ट Windows प्रोसेस मेमोरी मैपिंग क्या है, तब तक आपको इस खंड को देखना भी नहीं चाहिए।
Applications विकल्प श्रेणियों की एक सुपर-लंबी सूची में खुलता है, विभिन्न डिफ़ॉल्ट नियमों के साथ जिन्हें आप जोड़ या हटा सकते हैं। आप ब्राउज़र्स, ईमेल रीडर्स, PDF सॉफ़्टवेयर, और कई अन्य एप्लिकेशन और टूल्स को अलग से कॉन्फ़िगर कर सकते हैं। फिर से, मुझे बहुत सारे नियम/व्याख्याएं समझने में मुश्किल लगीं। उदाहरण के लिए, यदि कोई नियम लिखा गया है, लेकिन इसका कोई संकेत नहीं है, तो क्या इसका मतलब है कि यह ब्लॉक है? या सिर्फ एक नियम जिसे आप कॉन्फ़िगर कर सकते हैं? या Immediate Recovery के लिए डिफ़ॉल्ट एक्सक्लूजन। इसका क्या मतलब है? फ़ाइल प्रकार या स्थान जो रिकवर होंगे? या उन्हें बाहर रखा जाएगा?
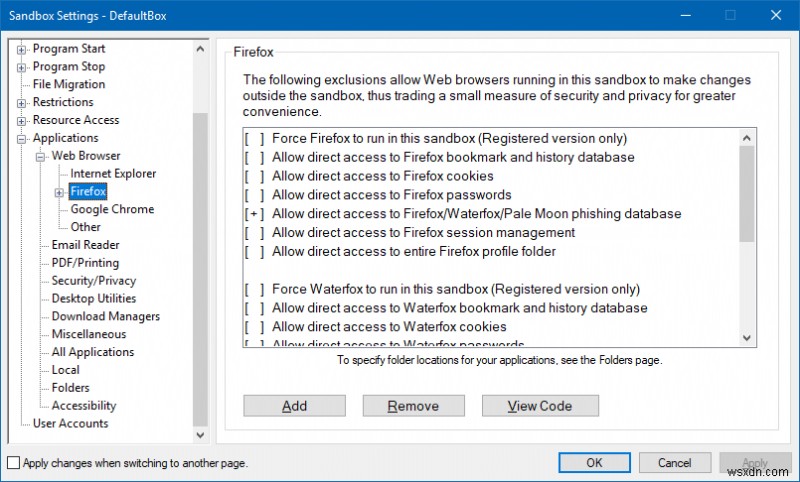
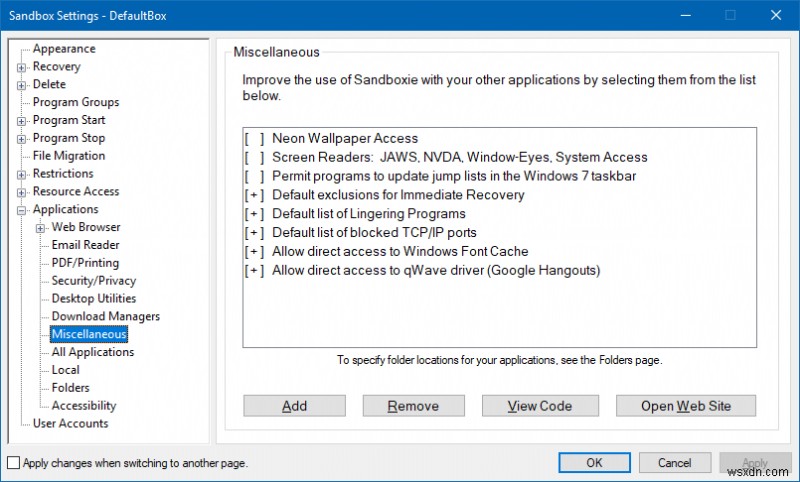
आपके पास प्रोग्राम कॉन्फ़िगरेशन को ini फ़ाइल के माध्यम से संपादित करने का विकल्प भी है, जो थोड़ा ओल्ड स्कूल लगता है, लेकिन यह उन लोगों के लिए है जिन्हें गति और गीकी कार्यों की आवश्यकता है। कुल मिलाकर, कॉन्फ़िगरेशन पीस बहुत कुछ छोड़ देता है, और यह इस बात पर भी जोर देता है कि यह कितना जटिल है।
यह अन्य विधियों से कैसे तुलना करता है?
खैर, मैं वही सवाल पूछ रहा हूं जो मैंने App Guard लेख में पूछा था। यदि आप ब्राउज़र्स का उपयोग कर रहे हैं जिनमें पहले से ही सैंडबॉक्सिंग क्षमताएं हैं, यदि आप Exploit Protection का उपयोग कर रहे हैं, यदि आप Noscript जैसे एक्सटेंशन का उपयोग कर रहे हैं, और संभवतः एक मानक (सीमित) खाते के तहत चल रहे हैं, तो इस तरह की किसी चीज़ में कितना मूल्य है?
पहली बात जो दिमाग में आती है - कोड का मनमाना निष्पादन, लेकिन फिर उपरोक्त सभी निश्चित रूप से इसकी प्रयोज्यता को सीमित करते हैं। दूसरी बात, और कहीं अधिक महत्वपूर्ण एक, है: सैंडबॉक्स मॉडल कहां टूटता है? और इसका उत्तर है, उपयोगकर्ता। वास्तव में, टेस्टिंग में, मैंने देखा कि आपके पास अपने अनसैंडबॉक्स्ड फ़ोल्डर्स में फ़ाइलों को सहेजने का विकल्प है, और यहीं समस्या निहित है। यदि आप एक खराब फ़ाइल को अनुमति देते हैं, तो आप अंततः इसे अप्रतिबंधित तरीके से उपयोग करेंगे। शायद यह आइसोलेटेड सत्र में कोई नुकसान नहीं पहुंचाएगा, लेकिन बाद में होगा, खासकर यदि आप "खराब" लक्षणों को नोटिस नहीं करते हैं और आश्वस्त हो जाते हैं कि यह सुरक्षित है। वास्तव में, एक शक्तिशाली सुरक्षा टूल की उपस्थिति आपकी आत्म-संरक्षण की भावना को भी कम कर सकती है।
फिर, आपके पास सैंडबॉक्स सेटिंग्स के साथ छेड़छाड़ करने और बदलाव करने का विकल्प भी है - फ़ाइल और रजिस्ट्री एक्सेस जोड़ें या हटाएं, तत्काल रिकवरी के लिए फ़ोल्डर्स परिभाषित करें, और समान। यदि आप गहराई से कुशल नहीं हैं, तो आप संभावित रूप से अपने सैंडबॉक्स में एक अंतर पैदा कर सकते हैं। यह और भी स्पष्ट हो जाता है यदि आपके पास वास्तव में एक उपयोगिता समस्या है (सुरक्षा प्रतिबंधों के परिणामस्वरूप) और फिर इसके चारों ओर काम करने का प्रयास करते हैं। अब, यह Sandboxie का मुद्दा नहीं है, बल्कि एक सामान्य है। यह सॉफ़्टवेयर सुरक्षा का एक विरोधाभास है। यदि आप सॉफ़्टवेयर को इसकी पूरी क्षमता से उपयोग करने के लिए पर्याप्त कुशल नहीं हैं, तो आप इससे लाभ उठाने की संभावना नहीं रखते हैं, लेकिन यदि आप हैं, तो आपको इसकी सबसे अधिक संभावना नहीं है।
यही कारण है कि मुझे EMET या Exploit Guard बेहद मूल्यवान लगता है। वे कुछ मामलों में आपके उपयोग को अपंग कर सकते हैं क्योंकि लागू मिटिगेशन के परिणामस्वरूप (बहुत दुर्लभ लेकिन संभव), लेकिन यह सॉफ़्टवेयर को अच्छे या बुरे के रूप में वर्गीकृत किए बिना किया जाएगा। इसके बजाय, यह बहुत निचले स्तर पर किया जाता है - अच्छी या बुरी इंस्ट्रक्शन या मेमोरी एक्सेस। Exploit Guard बुरी तरह से लिखे गए अच्छे सॉफ़्टवेयर और बुरे सॉफ़्टवेयर के बीच भेदभाव नहीं करता है।
इसी तरह, यदि आप एक मानक खाते का उपयोग करते हैं, तो आप इस बात तक सीमित हैं कि आप क्या कर सकते हैं। और इसका किसी यादृच्छिक हैकर के आप पर हमला करने या ऐसा कुछ करने से कोई लेना-देना नहीं है। यह इससे कहीं अधिक मौलिक है। आपके पास कई सिस्टम सेटिंग्स बदलने का विशेषाधिकार नहीं है। बिंदु। इससे कोई फर्क नहीं पड़ता कि यह जानबूझकर है या गलती से या जो भी हो। यह संभव नहीं है।
Sandboxie पर वापस। डिफ़ॉल्ट रूप से, यह बहुत सारी अच्छी चीजें करता है, और यदि आप टिंकर नहीं करते हैं, तो आपके पास अतिरिक्त सुरक्षा की एक उचित परत होनी चाहिए। लेकिन फिर, Sandboxie सैंडबॉक्स के भीतर जो होता है उसे सीमित नहीं करता है और यह कोड को चलने से नहीं रोकेगा या आपको कंटेनर से डेटा कॉपी करने से नहीं रोकेगा। इसके अलावा, आपके पास सैंडबॉक्स सेटिंग्स के साथ टिंकर करने और बदलाव करने की क्षमता है, जो संभावित रूप से आइसोलेशन तंत्र में छेद खोल सकती है। जो मैं टेस्ट करने में सक्षम था, उससे, Sandboxie इंटरनेट-फेसिंग प्रोग्राम्स को सिस्टम से अलग करने में अच्छा है, लेकिन यह इंटरनेट डेटा तक पहुंच को सीमित नहीं करेगा, जैसे आपकी ब्राउज़िंग गतिविधि।
निष्कर्ष
Sandboxie एक अच्छा, मजबूत प्रोग्राम है। यह उन्नत उपयोगकर्ताओं को अविश्वसनीय और इंटरनेट-फेसिंग सॉफ़्टवेयर के लिए लो-प्रिविलेज कंटेनर सेटअप करने में उच्च लचीलापन प्रदान करता है। आप इन एप्लिकेशन को एक ऐसे तरीके से आइसोलेट कर सकते हैं जो कुछ हद तक मोबाइल ऑपरेटिंग सिस्टम के काम करने के समान है। सिवाय Sandboxie ने यह युगों पहले किया था। इसके अलावा, यदि आप पसंद नहीं करते कि आइसोलेशन तंत्र कैसे काम कर रहा है, या प्रोग्राम्स में से एक व्यवहार या सही ढंग से कार्य नहीं कर रहा है, तो आप इसे आसानी से Sandboxie संदर्भ के बाहर निष्पादित कर सकते हैं, और बॉब आपके चाचा हैं।
हालांकि, Sandboxie की सीमाएं भी हैं। सेटअप और कॉन्फ़िगरेशन तुच्छ से बहुत दूर हैं, और सिस्टम, डिवाइस, एक्सेस, और समान की ठोस समझ के स्तर की आवश्यकता होती है। यह Sandboxie उपयोग को बोझ में बदल सकता है। अंत में, Sandboxie विशेषाधिकारों को सीमित करता है लेकिन उन्हें साफ नहीं करता है, जिसका अर्थ है कि यदि चल रहे एप्लिकेशन के संदर्भ में मेमोरी लीक है (यानी किसी प्रकार का अवैध निर्देश), Sandboxie इसे नहीं रोकेगा। या आपके द्वारा वेब से डाउनलोड की गई फ़ाइल को कंटेनर से बाहर कॉपी करने से रोकें। जिसका अर्थ है कि Sandboxie तब समझ में आता है जब आप इस पर भरोसा नहीं करते कि आप क्या कर रहे हैं बजाय इसके कि जब आप करते हैं। मेरा मानना है कि इसका मूल्य एप्लिकेशन का परीक्षण करने में है और यदि आपको अनियंत्रित जंगली इंटरनेट में घूमने की आवश्यकता है। कुल मिलाकर, अनुशंसित और जांचने लायक। शायद भविष्य के संस्करणों में एक सरल इंटरफेस और एक अधिक सहज एक्सेस कंट्रोल फ्लो होगा। ध्यान रखें।
चीयर्स।