अब तक, आप जानते हैं कि माइक्रोसॉफ्ट एनहांस्ड मिटिगेशन एक्सपीरियंस टूलकिट विंडोज ऑपरेटिंग सिस्टम के लिए सबसे अच्छा सुरक्षा सॉफ्टवेयर है। कारण कई हैं। मुख्य रूप से, यह सेटअप करने के लिए सरल और पारदर्शी है, और कोई मूर्खतापूर्ण सवाल नहीं हैं। यह मुफ़्त है। और यह जो करता है उसमें प्रभावी है। आपको मूर्ख बनने से नहीं रोकता, लेकिन सॉफ्टवेयर को गलत व्यवहार करने से रोकता है। और यही बात इसे शानदार बनाती है, और यही कारण है कि इसे पे-फॉर-सिक्योरिटी की दुनिया में इतना कम स्पॉटलाइट मिलता है।
अब, वास्तव में पहला सार्वजनिक संस्करण वहां उपलब्ध है, जिसे 4.0 नंबर दिया गया है। सच है, पिछले संस्करण भी उपयोग योग्य थे, लेकिन वे बीटा/अंतरिम संस्करण की तरह थे, मुख्य रूप से गीक्स के लिए इरादा। यह वाला सामान्य लोगों द्वारा भी उपयोग किया जा सकता है। मुझे आपको एक अवलोकन के साथ-साथ एक कुछ हद तक विस्तृत ट्यूटोरियल देने की कोशिश करने दें जो आपको EMET को अपने सुरक्षा सेटअप में खुशी-खुशी उपयोग और कार्यान्वित करने में मदद करेगा। मेरे पीछे।
इंस्टॉलेशन
इंस्टॉलेशन बल्कि तुच्छ है, लेकिन एक चीज है जिसे आपको ध्यान में रखने की आवश्यकता है। EMET v4 को माइक्रोसॉफ्ट .NET फ्रेमवर्क v4 की आवश्यकता है। कितना काव्यात्मक। वास्तव में, आपको इसका उपयोग करने में सक्षम होने के लिए पहले इसे इंस्टॉल करना होगा।
अगला, बस विज़ार्ड के माध्यम से जितनी जल्दी हो सके क्लिक करें, बिना किसी विवरण को पढ़े। गंभीरता से, यह आसान है। वह एक कदम जिस पर आपको ध्यान देना चाहिए वह है पहला पोस्ट-इंस्टॉल विज़ार्ड।
कॉन्फिगरेशन विज़ार्ड आपको EMET को पहली बार लॉन्च करने से पहले कॉन्फिगर करने की अनुमति देता है, और यह ज्यादातर उपयोगकर्ताओं के लिए वास्तव में एक अनुशंसित कदम है। जैसा कि यह स्पष्ट रूप से बताता है, यह पिछले इंस्टॉलेशन से एप्लिकेशन सेटिंग्स को रीसेट करेगा, आमतौर पर उपयोग किए जाने वाले और आमतौर पर लक्षित प्रोग्रामों के लिए सुरक्षा जोड़ेगा, जिसमें इंटरनेट एक्सप्लोरर, एडोब रीडर और ओरेकल जावा शामिल हैं, लोकप्रिय ऑनलाइन सेवाओं के लिए ट्रस्ट नियम जोड़ें ताकि वे आपके ब्राउज़र में मिटिगेशन को ट्रिगर न करें, और अंत में सिस्टम लॉग सुविधाओं के माध्यम से विस्तृत रिपोर्टिंग सक्षम करें। मेरा सुझाव है कि इसे करें, क्योंकि यह नुकसान नहीं पहुंचाएगा, और ज्यादातर लोग वैसे भी मैन्युअल रूप से इन्हीं सेटिंग्स को कॉन्फिगर करेंगे। साथ ही, आप विज़ार्ड को हमेशा फिर से चला सकते हैं।
पहले कदम और बुनियादी कॉन्फिगरेशन
विज़ार्ड पूरा होने पर, EMET लॉन्च होगा। आइए यूजर इंटरफेस और इसके विभिन्न कार्यों का मूल्यांकन करें। हम बाएं से दाएं, ऊपर से नीचे जाएंगे। यदि आपने अतीत में EMET का उपयोग किया है, तो सेटिंग्स परिचित होंगी, केवल दृश्य रूप से अलग तरीके से व्यवस्थित।
इम्पोर्ट/एक्सपोर्ट और कॉन्फिगरेशन
इम्पोर्ट और एक्सपोर्ट बटन आपको मौजूदा EMET कॉन्फिगरेशन को सहेजने और पुनर्प्राप्त करने की अनुमति देते हैं। ये XML फाइलें होंगी जो आपकी सेटिंग्स और एप्लिकेशन नियमों को संग्रहीत करती हैं। भारी परिवर्तन करने या विज़ार्ड को फिर से चलाने से पहले अपनी कॉन्फिगरेशन को सहेजना उचित है, क्योंकि आप अपना पूरा सेटअप रीसेट कर सकते हैं। हमने EMET के पिछले रिव्यू, 3.5 TP संस्करण में इम्पोर्ट/एक्सपोर्ट नियमों पर चर्चा की है। सभी व्यावहारिक उद्देश्यों के लिए, यह सामान्य सॉफ्टवेयर के लिए केवल सेव/ओपन समकक्ष है।
Apps बटन एक विंडो खोलेगा जहां आप अपने प्रोग्राम कॉन्फिगर कर सकते हैं। इसके बारे में बाद में। Trust बटन एक विंडो खोलेगा जहां आप ऑनलाइन सेवाओं के लिए सर्टिफिकेट कॉन्फिगर कर सकते हैं। जल्द ही।
प्रोफाइल और रिपोर्टिंग
उन लोगों के लिए जो सोच रहे हैं, प्रोफाइल सिर्फ सेटिंग्स का एक संग्रह है, XML फॉर्मेट में संग्रहीत, और उनमें आपकी मशीन के लिए कुछ नियम शामिल होंगे। हालांकि, लागू होने पर ये पूरे सिस्टम के व्यवहार को प्रभावित करेंगे। आप अपने मौजूदा सेटअप के बीच स्विच कर सकते हैं, जिसे कस्टम लेबल किया जाएगा, और अन्य दो, जिन्हें रिकमेंडेड और मैक्सिमम लेबल किया गया है।
रिकमेंडेड प्रोफाइल मिटिगेशन को उस तरीके से सेट करेगा जो माइक्रोसॉफ्ट मानता है कि अच्छा सुरक्षा प्रदान करते हुए कम से कम विघटनकारी है। मैक्सिमम प्रोफाइल सभी विकल्पों को चालू कर देगा, और इसका मतलब है कि असंगत सॉफ्टवेयर पीड़ित या क्रैश हो सकता है।
वास्तव में, मैं मैक्सिमम प्रोफाइल का उपयोग करने के खिलाफ सलाह दूंगा, क्योंकि यह बहुत सख्त है। बहुत सारे एप्लिकेशन इस तरह से कोडित और संकलित नहीं किए गए हैं कि उन्हें सुरक्षित और अनुपालन माना जा सके, और वे मिटिगेशन के अधीन होने पर अजीब व्यवहार का अनुभव कर सकते हैं।
उदाहरण के लिए, गूगल क्रोम Aw, Snap! त्रुटियों से गुजर सकता है। VLC प्लेयर सभी मिटिगेशन चालू होने पर ऑटो-अपडेट नहीं कर पाएगा। अतीत में, माइक्रोसॉफ्ट के अधिग्रहण से पहले, स्काइप कुछ विकल्प चालू होने पर अच्छी तरह से काम नहीं करेगा। हम जल्द ही विस्तार से बताएंगे कि किस तरह की सेटिंग्स मौजूद हैं, और जब चालू और बंद किया जाता है तो वे क्या कर सकते हैं या नहीं कर सकते। अंत में, आप एप्लिकेशन स्किन बदल सकते हैं, लेकिन यह मूर्खतापूर्ण है।
रिपोर्टिंग बाएं से चौथी श्रेणी है, और यह उन संदेशों को कवर करती है जो आप EMET के कार्रवाई में आने पर देख सकते हैं। जब मिटिगेशन सक्रिय होते हैं तो आप डेस्कटॉप पॉपअप देख पाएंगे, और आपको इवेंट लॉग में प्रविष्टियां मिलेंगी। एक रिमाइंडर के रूप में, यहां हमारे EMET के पहले के रिव्यू से कुछ स्क्रीनशॉट हैं, जो कार्यक्षमता को उजागर करते हैं:
सिस्टम स्टेटस
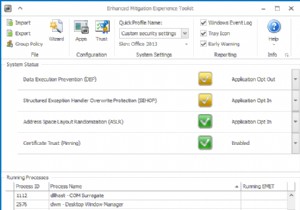
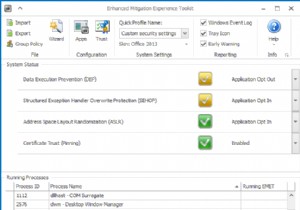
अब हम सिस्टम स्टेटस फील्ड पर चर्चा करेंगे। यह आपके सॉफ्टवेयर के लिए चार प्रकार के मिटिगेशन सूचीबद्ध करता है। डिफ़ॉल्ट रूप से, आप नीचे जैसी तस्वीर देखेंगे, जो काफी अनुमेय है। इसका मतलब है कि जो प्रोग्राम DEP और ASLR का उपयोग कर सकते हैं, वे उनका उपयोग करेंगे, डिफ़ॉल्ट रूप से कोई SEHOP सुरक्षा सक्रिय नहीं होगी, और सर्टिफिकेट ट्रस्ट सक्षम है।
अब आप पूछ सकते हैं कि ये संक्षिप्ताक्षर क्या दर्शाते हैं? और उत्तर है, मैं आपको नहीं बताऊंगा। क्योंकि वे किसी भी प्रोग्रामर या जिसने विश्वविद्यालय में कंप्यूटर साइंस का अध्ययन नहीं किया है, उसके लिए अर्थहीन हैं। उस मामले के लिए, हम कर्नेल, शेड्यूलर, मेमोरी मैनेजमेंट, प्रोसेस स्पेस, और बाकी सब पर चर्चा कर सकते हैं।
वहां के सामान्य लोगों के लिए, आपको यह जानने की आवश्यकता है: ये मिटिगेशन अंततः आपके सॉफ्टवेयर को प्रभावित करने जा रहे हैं। इसलिए केवल एक चीज जिसकी आपको परवाह करनी चाहिए वह है आपके सिस्टम की समझदार और सही कार्यक्षमता। विभिन्न प्रोफाइल द्वारा परिभाषित अधिकतम सेटिंग्स और अनुमेय सेटिंग्स के बीच, कई विकल्प हैं जिनका आप उपयोग कर सकते हैं।
यदि मिटिगेशन को डिसेबल पर सेट किया जाता है, तो इसका उपयोग नहीं किया जाएगा। Opt In केवल विशिष्ट सिस्टम फाइलों, बाइनरी और कार्यों के लिए मिटिगेशन को सक्रिय करेगा, और इस बात पर निर्भर करेगा कि आपके ऑपरेटिंग सिस्टम, BIOS और एप्लिकेशन द्वारा कौन सी सुविधाएं समर्थित हैं।
Opt Out अधिक कठोर है, और यह सभी एप्लिकेशन के खिलाफ सभी मिटिगेशन का उपयोग करने का प्रयास करेगा, जब तक कि आप विशेष रूप से कुछ गैर-समर्थित या गलत व्यवहार करने वाले प्रोग्राम के लिए कार्यक्षमता को निष्क्रिय नहीं करते। अंत में, Always On मिटिगेशन को सक्रिय करेगा, बिना इसे रीसेट करने की किसी भी क्षमता के। किताब के अनुसार, यह सबसे सुरक्षित है, और सबसे अधिक परेशानी वाला, क्योंकि आप अपने वैध प्रोग्राम के लिए बहुत सारे क्रैश के साथ समाप्त हो सकते हैं।
सुझाव: रिकमेंडेड प्रोफाइल से शुरू करें, या यदि आप पर्याप्त कुशल हैं, तो अपना कॉन्फिगरेशन। मैक्स सेटिंग्स को तब तक छोड़ दें जब तक आप EMET को ठीक से और आत्मविश्वास के साथ उपयोग करना नहीं सीख जाते। अंत में, सर्टिफिकेट ट्रस्ट काफी सरल है, सक्षम या अक्षम।
रनिंग प्रोसेस
यह तालिका सिर्फ आपकी प्रोसेस टेबल और प्रत्येक के लिए स्थिति दिखाती है, चाहे वे EMET द्वारा कवर किए गए हों या नहीं। इस चरण में, यह उतना महत्वपूर्ण नहीं है, लेकिन बाद में, हम जांच करेंगे कि हमारे मिटिगेशन कैसे खेल में आते हैं।
एप्लिकेशन
अब तक, हमने सिस्टम को कॉन्फिगर किया है। अर्थात्, हमने वांछित प्रोफाइल चुना, जो बदले में कोर सिस्टम फाइलों के लिए विशिष्ट मिटिगेशन और उनके स्तर को चालू/बंद करता है, और डिफ़ॉल्ट व्यवहार को परिभाषित करता है। अब, हमारे एप्लिकेशन को कॉन्फिगर करने का समय है।
DEP, ASLR, SEHOP और अन्य मिटिगेशन द्वारा शासित सामान्य व्यवहार के अलावा, आप अपने प्रोग्राम के लिए एप्लिकेशन नियमों द्वारा सिस्टम सुरक्षा को फाइन-ट्यून कर सकते हैं। यह प्रोग्राम के टूलबार में Apps बटन द्वारा एक्सेस किया जाता है।
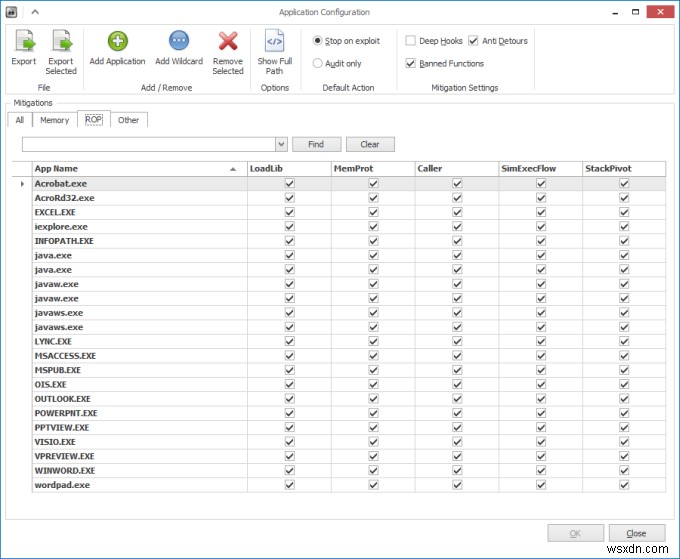
एक बार फिर, आइए संक्षेप में देखें कि हमारे पास यहां क्या है। एक्सपोर्ट और एक्सपोर्ट सेलेक्टेड आपको अपने एप्लिकेशन के नियमों को सहेजने की अनुमति देते हैं। Add Application एक विज़ार्ड खोलेगा, जहां आप उसके पूर्ण पथ द्वारा एक विशिष्ट प्रोग्राम की खोज कर सकते हैं। Add Wildcard आपको केवल एक सामान्य वाक्यांश निर्दिष्ट करने की अनुमति देता है, और उससे मेल खाने वाले सभी प्रोग्राम कवर हो जाएंगे।
उदाहरण के लिए, इंटरनेट एक्सप्लोरर के दो संस्करण उपलब्ध हैं, दोनों 32-बिट और 64-बिट। यदि आप पूर्ण पथ का उपयोग करते हैं, तो आपको दो नियम सूचीबद्ध करने होंगे। वाइल्डकार्ड विकल्प दोनों को कवर करेगा। इसे देखने के लिए, आप Show Full Path विकल्प को टॉगल कर सकते हैं कि आपके नियम कैसे दिखते हैं।
कृपया ध्यान दें कि फर्स्ट-टाइम विज़ार्ड द्वारा सक्रिय अनुशंसित सेटिंग्स सभी वाइल्डकार्ड का उपयोग करती हैं, जो इसे तैनात करना और नियंत्रित करना सरल बनाता है। हम जल्द ही मास एडमिनिस्ट्रेशन पर चर्चा करेंगे।
Default Action एप्लिकेशन व्यवहार को नियंत्रित करता है - चाहे केवल लॉग करना हो, यानी ऑडिट करना, या शोषण पाए जाने पर चल रही प्रक्रिया को भी रोकना। और कृपया ध्यान दें कि इसका मतलब यह नहीं है कि यह मैलवेयर है, बस मिटिगेशन द्वारा प्रतिबंधित कोई भी अवैध निर्देश।
अंत में, Mitigation Settings के तहत, आप विभिन्न प्रकार के मिटिगेशन पर चेक ऑन/ऑफ कर सकते हैं, जिसमें डीप हुक्स शामिल हैं, जो रिकमेंडेड प्रोफाइल में डिफ़ॉल्ट रूप से अक्षम हैं, एंटी डिटूर्स और बैन्ड फंक्शन्स। आप इन्हें समझदार कोडिंग प्रथाओं का पवित्र कंघी मान सकते हैं, यदि आप करेंगे।
Mitigations फील्ड कवर किए गए सभी एप्लिकेशन को सूचीबद्ध करेगा, जिसमें मैन्युअल रूप से जोड़े गए, आयातित, या विज़ार्ड द्वारा पकाए गए शामिल हैं। तीन प्रकार के मिटिगेशन हैं, जिनमें मेमोरी, ROP और अन्य शामिल हैं। फिर से, यदि आप नहीं जानते या समझते हैं कि कर्नेल कैसे काम करता है, तो इनकी आंतरिक व्याख्या करने की कोशिश करना अर्थहीन है। उदाहरण के लिए, क्या आप जानते हैं कि कोड, डेटा या हीप क्या हो सकता है? स्टैक क्या है? सिस्टम कॉल क्या है? क्या आप जानते हैं कि x86 आर्किटेक्चर पर इंस्ट्रक्शन पॉइंटर कैसा दिख सकता है? यदि इनमें से किसी का भी उत्तर नहीं है, तो आपको इन मिटिगेशन के आंतरिक विवरण जानने की आवश्यकता नहीं है।
बस उन्हें उन सेटिंग्स में से एक मानें जो आपके प्रोग्राम के व्यवहार को प्रभावित करेंगी। यदि यह ठीक काम करता है, तो उन्हें रहने दें, यदि नहीं, तो एक-एक करके अक्षम करें, जब तक कि आप यह पता न लगा लें कि समस्या कहां हो सकती है। लेकिन इसके बारे में बाद में और अधिक।
एप्लिकेशन जोड़ा गया
अपना खुद का एप्लिकेशन जोड़ने के बाद, जो यहां सूचीबद्ध नहीं हो सकता है, आपको शायद प्रोग्राम को रीस्टार्ट करना होगा ताकि यह EMET हुक के साथ लोड हो सके। हमने पहले लेख में इसका एक उदाहरण देखा है, और प्रोसेस एक्सप्लोरर का उपयोग करके इसे कैसे सत्यापित करें।
सर्टिफिकेट ट्रस्ट
यह खंड आपको उन वेबसाइटों को कॉन्फिगर करने की अनुमति देता है जिन्हें सर्टिफिकेट द्वारा कवर किया जाना चाहिए, ताकि आप उनके व्यवहार पर भरोसा करें, ताकि मिटिगेशन किक न करें और आपके सामान को मार दें जिसे झूठी सकारात्मक कार्रवाई के रूप में जाना जाता है।
फिर से, आप अपने नियमों को निर्यात कर सकते हैं। आप वेबसाइट्स जोड़ या हटा सकते हैं। एक बार जब आप उन्हें कॉन्फिगर कर लेते हैं, तो वे नीचे प्रोटेक्टेड वेबसाइट्स टेबल में सूचीबद्ध होंगे, और इसमें पिन नियम भी शामिल होगा, जिसका अर्थ है कि साइट्स पर केवल तभी भरोसा किया जाएगा यदि वे नियम में दिखाए गए सर्टिफिकेट अथॉरिटी द्वारा डिजिटली साइन्ड हैं। आप नियम बदलने के लिए ड्रॉप-डाउन मेनू का उपयोग कर सकते हैं, लेकिन मैं इसके खिलाफ दृढ़ता से सलाह देता हूं। यह आपके ब्राउज़र में डिजिटल सर्टिफिकेट के साथ मैन्युअल छेड़छाड़ के बराबर है।
पिनिंग नियम आपको उनके प्रभाव को फाइन-ट्यून करने की अनुमति देते हैं। उदाहरण के लिए, उनकी समाप्ति तिथि, जिन देशों पर वे लागू होते हैं, ब्लॉक्ड हैश, पब्लिक की मैच, और इसी तरह। एक अच्छे कारण से, इनमें से अधिकांश सेटिंग्स प्रभाव में नहीं हैं, जिसका अर्थ है कि सर्टिफिकेट डिफ़ॉल्ट का उपयोग किया जाएगा, बिना किसी फ़िल्टरिंग के। मेरी हार्दिक सिफारिश है कि इनके साथ बिल्कुल भी छेड़छाड़ न करें।
सुरक्षित अभ्यास
सबसे पेचीदा सवाल है, आप EMET का चतुराई से उपयोग कैसे करते हैं? यदि यह मैन्युअल परिवर्तन और ट्वीक करने पर आता है, तो आप अपने सुरक्षा सॉफ्टवेयर को अमान्य कर देंगे, क्योंकि आप श्रृंखला में सबसे कमजोर कड़ी बन गए होंगे। आप चाहते हैं कि EMET v4 सुचारू रूप से और बिना किसी व्यवधान के चले। यह पूरी तरह से पारदर्शी होना चाहिए, और केवल एक चीज जिसकी आपको परवाह हो सकती है वह है एक सामयिक अपवाद यहां और वहां, जैसे VLC, स्काइप, आदि।
मेरे पहले के सुझाव पर वापस जाते हुए, फर्स्ट-टाइम विज़ार्ड का उपयोग करें। अनुशंसित सेटिंग्स का उपयोग करें। अपने खुद के प्रोग्राम जोड़ें। सुनिश्चित करें कि सब कुछ अपेक्षा के अनुरूप काम करता है और चलता है। इसे थोड़ी देर के लिए उबलने दें। एक बार जब आप आश्वस्त हो जाएं, तो आप इसे थोड़ा बढ़ा सकते हैं, एक बार में एक कदम, और अपने सभी सॉफ्टवेयर की सावधानीपूर्वक जांच कर सकते हैं। यदि प्रोग्राम क्रैश होते हैं या ठीक से काम नहीं करते हैं, तो मिटिगेशन को एक-एक करके अक्षम करना शुरू करें, जब तक कि आप न्यूनतम स्तर पर न पहुंच जाएं जो उन्हें अच्छी तरह से चलाने की अनुमति देता है।
यह थकाऊ हो सकता है, लेकिन निराश न हों। मेरा अनुभव दिखाता है कि केवल एक या दो प्रोग्राम को कभी-कभार समायोजन की आवश्यकता होगी, यदि कभी। VLC, क्रोम और स्काइप दिमाग में आते हैं, और मैंने किसी अन्य प्रोग्राम का सामना नहीं किया है जो अच्छी तरह से काम न करता हो।
सर्टिफिकेट ट्रस्ट के संबंध में, यह एक नई और संभवतः कुछ हद तक प्रायोगिक सुविधा है, जो वेब और ऐप के विलय की ओर तैयार है, और कॉम्बो आपके स्थानीय होस्ट पर क्या कर सकता है। दूसरे शब्दों में, ऐप स्टोर के माध्यम से खरीदा गया सॉफ्टवेयर और/या वेब ऐप के रूप में चल रहा है, यदि अच्छी तरह से कोडित नहीं है तो आपके सिस्टम में जोखिम भरे परिवर्तन करने या आसानी से शोषण करने की क्षमता रखता है। दूसरी ओर, यदि मिटिगेशन बहुत आक्रामक हैं तो आप उपयोगकर्ता अनुभव को गंभीर रूप से नुकसान पहुंचा सकते हैं, जो कि विश्वास का विचार आता है।
यहां मेरा संक्षिप्त अनुभव दिखाता है कि डिफ़ॉल्ट सेटिंग्स काफी अच्छी हैं। इसके अलावा, सुरक्षा एक्सटेंशन के उपयोग के माध्यम से अतिरिक्त ब्राउज़र सुरक्षा प्राप्त की जा सकती है। लेकिन यह एक अलग विषय है। इसे सारांशित करने के लिए, सर्टिफिकेट ट्रस्ट को वैसे ही छोड़ दें जैसे यह है, यदि आवश्यक हो तो साइटों को धीरे-धीरे और सावधानी से जोड़ें, और पिनिंग नियमों में कोई बदलाव न करें, क्योंकि आप कुछ वास्तव में अजीब और अप्रत्याशित व्यवहार के साथ समाप्त हो सकते हैं।
एंटरप्राइज डिप्लॉयमेंट और प्रोफाइल गहराई में
जब हम EMET संस्करण 3 के बारे में बात कर रहे थे तो हमने प्रोटेक्शन प्रोफाइल पर चर्चा की थी। मैं संक्षेप में पुनर्कथन करूंगा कि हमने वहां क्या किया, लेकिन आपको ध्यान से पढ़ना चाहिए। यह खंड आसान प्रबंधन के लिए ग्रुप पॉलिसी के उपयोग को भी कवर करता है।
EMET प्रोफाइल डिफ़ॉल्ट इंस्टॉलेशन डायरेक्टरी में Deployment\Protection Profiles के तहत संग्रहीत हैं, XML फॉर्म में। डिफ़ॉल्ट रूप से तीन प्रोफाइल हैं, जिनमें CertTrust.xml, Recommended Software.xml और Popular Software.xml शामिल हैं।
वहां जोड़ा गया कोई भी प्रोफाइल या प्रोफाइल परिवर्तन अगली बार EMET द्वारा अपने नियमों को पुनः पढ़ने पर आपके एप्लिकेशन के लिए मिटिगेशन का प्रासंगिक क्रॉस-सेक्शन बनाने के लिए उपयोग किया जाएगा। प्रोफाइल को किसी भी प्रकार की सुरक्षा बारीकी से मेल खाने के लिए ट्वीक किया जा सकता है जिसे आप EMET के साथ प्राप्त करना चाहते हैं। प्रोफाइल निम्न प्रारूप में आते हैं, उदाहरण के लिए:
<Product Name="Windows Media player">
<Version Path="*\Windows Media Player\wmplayer.exe">
<Mitigation Name="SEHOP" Enabled="true" MinOS="6.1"/>
<Mitigation Name="MandatoryASLR" Enabled="false" />
<Mitigation Name="EAF" Enabled="false" />
</Version>
</Product>
<Product Name="Skype">
<Version Arch="x86" Path="*\Skype\Phone\Skype.exe">
<Mitigation Name="EAF" Enabled="false" />
</Version>
</Product>
हमारे पास यहां क्या है? यह XML है, इसलिए आपके पास मूल्य-कुंजी जोड़े की एक पदानुक्रम संरचना है जो अंततः पूर्ण प्रोफाइल तर्क बनाती है। आइए Popular Software.xml प्रोफाइल से लिए गए दो नमूना नियमों पर संक्षेप में नज़र डालें।
विंडोज मीडिया प्लेयर के लिए, हमारे पास नाम परिभाषा है। फिर, हमारे पास पथ है, जो वाइल्डकार्ड के साथ आता है। फिर, हमारे पास तीन मिटिगेशन सूचीबद्ध हैं, और उनकी स्थिति, false/true। SEHOP के लिए, हमारे पास न्यूनतम OS संस्करण भी है, जो विंडोज NT कर्नेल संस्करण है, जहां इस मिटिगेशन का उपयोग किया जा सकता है। इसलिए यदि आप इस प्रोफाइल को विंडोज XP में तैनात करते हैं, तो यह काम नहीं करेगा।
स्काइप के लिए, हमारे पास एक और नया फील्ड है, जो आर्किटेक्चर है, इंटेल x86। इसका मतलब है कि मिटिगेशन नियम शायद विंडोज RT पर काम नहीं करेंगे, जो ARM का उपयोग करता है, उदाहरण के लिए। फिर से, कुछ मिटिगेशन बंद कर दिए गए हैं, क्योंकि माइक्रोसॉफ्ट जानता है कि वे समस्याएं पैदा कर सकते हैं। हम अनुशंसित सेटिंग्स के बारे में बात कर रहे हैं, इसलिए आप निश्चित रूप से परिवर्तन कर सकते हैं।
इसके अलावा, आपके पास डिफ़ॉल्ट भी हैं, इसलिए आपको प्रत्येक एप्लिकेशन के लिए सब कुछ फिर से लागू करने की आवश्यकता नहीं है। XML फाइलों में शुरुआत में एक कुछ लंबा टिप्पणी अनुभाग भी होता है, जो गहन गीक लिंगो में बताता है कि चीजें वास्तव में कैसे काम करती हैं, लेकिन आपको निश्चित रूप से इसे ठीक से समझने के लिए इस तरह के एक अधिक मानवीय गाइड की आवश्यकता है। और टिप्पणियों में कई वर्तनी त्रुटियां भी हैं, विश्वास करें या न करें।
अंत में, ग्रुप पॉलिसी के लिए, आपको Deployment\Group Policy Files के तहत EMET.adml और EMET.admx टेम्पलेट्स मिलते हैं, ताकि आप अपने डोमेन में होस्ट के कॉन्फिगरेशन के लिए उन का उपयोग कर सकें। लेकिन यह ट्यूटोरियल ज्यादातर घरेलू उपयोगकर्ताओं के लिए है, इसलिए हम इस सेटअप को छोड़ देंगे, और केवल इसे फिर से देखेंगे यदि इसके लिए गंभीर लोकप्रिय मांग है।
अधिक पठन
आप नीचे दिए गए सभी को ध्यान से पढ़ने में सबसे बुद्धिमान होंगे:
माइक्रोसॉफ्ट EMET v3 अवलोकन
माइक्रोसॉफ्ट EMET v2 सामग्री
सामान्य सुरक्षित वेब और मेल सुरक्षा अभ्यास
एक समय था, विंडोज उपयोगकर्ताओं के लिए SuRun
निष्कर्ष
मैं अपने शब्द पर कायम हूं। माइक्रोसॉफ्ट EMET विंडोज के लिए सबसे शानदार सुरक्षा टूलबॉक्स है, और यह संस्करण 4 कोई अपवाद नहीं है, यह एक फायर-एंड-फॉरगेट सुरक्षा सेटअप बनाने के बारे में है जो आपको रियल टाइम में प्रॉम्प्ट नहीं करेगा, कोई संसाधन नहीं लेगा, और आपको मूर्खतापूर्ण हां/नहीं गलतियां करने नहीं देगा, जबकि वास्तविक, सिद्ध सुरक्षा प्रदान करता है।
इस महत्वपूर्ण संदेश के साथ, आपको एक बहुत विस्तृत ट्यूटोरियल मिलता है जो इस सॉफ्टवेयर और संबंधित तकनीक के अंदर और बाहर को समृद्ध विवरण में समझाता है, और आप EMET को अपने सिस्टम और एप्लिकेशन के लिए कैसे कॉन्फिगर कर सकते हैं, ताकि आप एक विनीत और कुशल सुरक्षा सेटअप का आनंद ले सकें। मुझे आशा है कि आपने इसे पसंद किया। आप देखते हैं, मैं माइक्रोसॉफ्ट के बारे में पूरी तरह से नकारात्मक नहीं हूं, कभी-कभी वे अद्भुत उत्पाद बनाते हैं। वहां आपके पास है।
चीयर्स।