विंडोज 10 फॉल क्रिएटर्स अपडेट (बिल्ड 1709) के रिलीज के साथ, सबसे शानदार और सुंदर एनहांस्ड मिटिगेशन एक्सपीरियंस टूलकिट (EMET) अब इस ऑपरेटिंग सिस्टम पर उपलब्ध नहीं है या इंस्टॉल किया जा सकता है। इसके बजाय, ये मिटिगेशन अब विंडोज 10 का एक अभिन्न अंग हैं।
चूंकि मैं EMET का बहुत बड़ा प्रशंसक हूं, और मैं इसे अपनी सभी विंडोज मशीनों पर उपयोग कर रहा हूं, मैंने विंडोज 10 में नई मिटिगेशन को कैसे तैनात और ट्वीक किया जाए, इस पर एक विस्तृत, व्यावहारिक और वास्तविक जीवन उपयोग गाइड लिखने का फैसला किया। कृपया मेरे पीछे आएं।
विषय सूची
- परिचय और प्रारंभिक पठन
- विंडोज 10 एक्सप्लॉइट प्रोटेक्शन
- सिस्टम सेटिंग्स
- प्रोग्राम सेटिंग्स
- कॉन्फिगरेशन निर्यात और आयात
- कॉन्फिगरेशन फाइल फॉर्मेट
- पुराने EMET कॉन्फिगरेशन का उपयोग
- एप्लिकेशन टेम्पलेट
- वास्तविक जीवन उपयोग और उदाहरण
- नई कॉन्फिगरेशन आयात करें
- कॉन्फिगरेशन फाइल सामग्री
- एक्सप्लॉइट प्रोटेक्शन चलाना और उपयोग करना
- कॉन्फिगरेशन संपादित करें और ट्वीक करें
- अतिउत्साही सुरक्षा
- अतिरिक्त पठन
- निष्कर्ष
परिचय और प्रारंभिक पठन
यदि आप इस लेख पर संयोग से ठोकर खा गए हैं, जो इस विषय की विशिष्ट और नर्डी प्रकृति को देखते हुए असंभव है, तो मुझे बस EMET का संक्षिप्त परिचय देने दें। यह उपयोगिता सिस्टम और प्रोग्राम तंत्र का एक सेट है जो खराब कोड को चलने से रोकता है। इस तरह यह संभावित रूप से चल रहे प्रोग्राम में शोषण को रोक और ब्लॉक कर सकता है।
माइक्रोसॉफ्ट ने कई साल पहले EMET को एक स्टैंडअलोन टूल के रूप में जारी किया था, और आप इसे मैन्युअल रूप से किसी भी सिस्टम पर तैनात कर सकते थे। यह अभी भी विंडोज के पिछले दो संस्करणों के साथ-साथ विंडोज 10 में बिल्ड 1709 तक उपलब्ध है।
EMET चल रहे प्रोग्राम द्वारा निष्पादित किए जा सकने वाले निर्देशों और मेमोरी एक्सेस के प्रकार को प्रतिबंधित करके काम करता है। इस विचार की सुंदरता यह है कि यह उस चीज के बीच अंतर नहीं करता जिसे हम अच्छे प्रोग्राम और मैलवेयर कहते हैं। यह केवल आज्ञाकारी, तथाकथित कानूनी कोड और गैर-आज्ञाकारी, तथाकथित अवैध कोड के बीच अंतर करता है। इसलिए भले ही आपके पास पूरी तरह से वैध प्रोग्राम हो जैसे क्रोम या पावरपॉइंट, और वे EMET लाइब्रेरी द्वारा एनकैप्सुलेटेड और संरक्षित हैं, यदि वे किसी अवैध निर्देश के कारण गलत व्यवहार करते हैं - सबसे अधिक संभावना गलती और घटिया प्रोग्रामिंग प्रथाओं या विरासत बाधाओं से पेश किया गया - तो EMET निष्पादन को ब्लॉक करेगा और प्रोग्राम को समाप्त कर देगा।
यह EMET को एक सुरक्षा उपकरण के रूप में अवधारणा बनाता है - एक बार ठीक से कॉन्फिगर होने पर, यह एक फायर-एंड-फॉरगेट समाधान है। यह हल्का, गैर-घुसपैठ करने वाला, अत्यंत कुशल, और स्मार्ट है। सॉफ्टवेयर को उसके निष्पादन गुणवत्ता के दृष्टिकोण से देखने की अवधारणा खराब प्रोग्राम को ब्लैकलिस्ट करने की कोशिश करने से कहीं अधिक बुद्धिमान है।
EMET विंडोज में उपलब्ध सिस्टम-लेवल सुरक्षा तंत्र के साथ भी काम करता है, जिसमें DEP, SEHOP, ASLR, और अन्य शामिल हैं। बहुत साफ, बहुत आसान, और सर्वोच्च रूप से उपयोगी।
मैंने EMET का उपयोग कैसे करें, इस पर एक विस्तृत ट्यूटोरियल लिखा है। यह प्रोग्राम के संस्करण 4 के साथ बनाया गया था, लेकिन दिशानिर्देश बाद के संस्करणों के लिए 100% सत्य और सही हैं, मेरी मिटिगेशन टूलकिट की अंतिम समीक्षा संस्करण 5.5 पर थी। कृपया उन्हें पढ़ें ताकि आप विभिन्न अवधारणाओं और सुरक्षा से परिचित हो सकें।
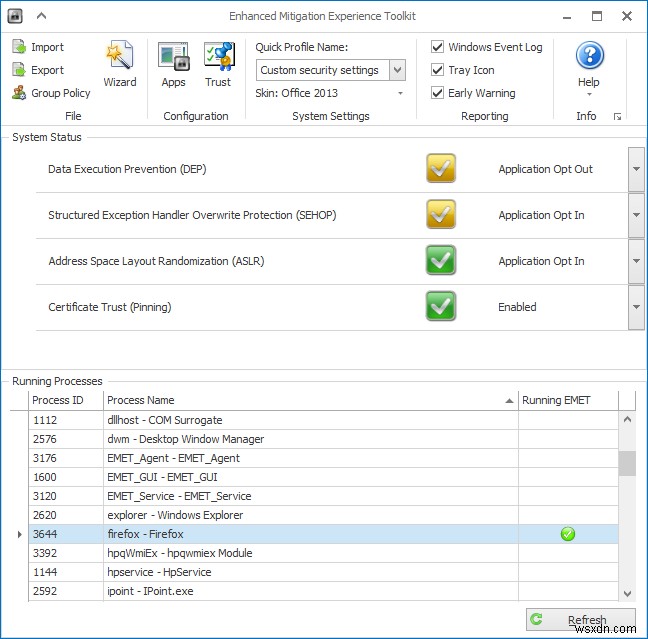
अब इंस्टॉल करने योग्य नहीं, हालांकि:
विंडोज 10 एक्सप्लॉइट प्रोटेक्शन
EMET की कार्यक्षमता अब विंडोज 10 बिल्ड 1709 में एक अंतर्निहित क्षमता के रूप में उपलब्ध है। आप विंडोज डिफेंडर सिक्योरिटी सेंटर के माध्यम से प्रासंगिक UI तक पहुंच सकते हैं। बाएं, साइडबार में, दूसरे से अंतिम आइकन पर क्लिक करें, सूची के अंत तक स्क्रॉल करें, और फिर एक्सप्लॉइट प्रोटेक्शन सेटिंग्स पर क्लिक करें।
नया UI EMET की तुलना में सरलीकृत है - और उपयोग करने में अधिक कठिन भी, क्योंकि आपके पास वर्तमान में सक्षम चीज़ों में कम दृश्यता है। आपके पास अपने ऐप्स और सक्षम मिटिगेशन का पूर्ण मैट्रिक्स-स्टाइल दृश्य भी नहीं है। लेकिन आइए एर्गोनोमिक विचारों को एक तरफ छोड़ दें। आइए केवल कच्ची कार्यक्षमता पर ध्यान केंद्रित करें। हम बाद में स्पर्श करेंगे कि वास्तविक इंटरफेस को कैसे सुधारा जा सकता है और होना चाहिए।
सिस्टम सेटिंग्स
डिफ़ॉल्ट दृश्य सिस्टम सेटिंग्स सूचीबद्ध करता है। पुराने ऑपरेटिंग सिस्टम की तरह, विंडोज 10 कोड के दुर्भावनापूर्ण (पढ़ें गलत/अवैध) निष्पादन को रोकने के लिए कई निम्न-स्तरीय तंत्र के साथ आता है। फिर से, हम विशेष रूप से मैलवेयर की बात नहीं कर रहे हैं, हम किसी भी कोड के बारे में बात कर रहे हैं जो संभावित रूप से सिस्टम क्रैश, अस्थिरता और इसी तरह का कारण बन सकता है।
विंडोज 10 के साथ आने वाले छह उपलब्ध सुरक्षा में शामिल हैं: CFG, DEP, अनिवार्य ASLR, बॉटम-अप ASLR, SEHOP, और हीप इंटीग्रिटी। ये लगभग वही हैं जो विंडोज के पास पहले थे, लेकिन कोई सटीक 1:1 अनुवाद नहीं है, क्योंकि अंतर्निहित कर्नेल संरचनाओं में कुछ बदलाव हुए हैं। डिफ़ॉल्ट रूप से, ये सभी सुरक्षा चालू हैं।
प्रोग्राम सेटिंग्स
यदि आप दूसरी श्रेणी पर क्लिक करते हैं, तो यह वर्तमान में एक्सप्लॉइट प्रोटेक्शन तंत्र द्वारा कवर किए गए व्यक्तिगत प्रोग्राम की सूची का विस्तार करेगा। केवल ओवरराइड वाले प्रोग्राम सूचीबद्ध हैं। यदि किसी प्रोग्राम की कॉन्फिगरेशन सिस्टम डिफ़ॉल्ट से मेल खाती है, तो इसे जोड़ा नहीं जाएगा।
विंडोज 10 कई एप्लिकेशन के साथ पहले से सूचीबद्ध आता है, जिनमें विशिष्ट ओवरराइड शामिल हैं। फिलहाल, हमें उन्हें अकेला छोड़ देना चाहिए, क्योंकि उन्हें इष्टतम सुरक्षा बनाम अनुकूलता के लिए माइक्रोसॉफ्ट द्वारा कॉन्फिगर किया गया है।
आप नए प्रोग्राम जोड़ सकते हैं, या तो पथ द्वारा या नाम द्वारा। बाद वाला बेहतर है क्योंकि यह आपको किसी विशेष एप्लिकेशन के किसी भी संस्करण की रक्षा करने की अनुमति देता है जो विशेष एक्जीक्यूटेबल नाम से मेल खाता है, भले ही यह आपके डिस्क पर कहीं भी इंस्टॉल हो।
एक बार जब आप एक प्रोग्राम जोड़ते हैं, तो एक नई विंडो पॉप अप होगी, जो आपको इसके एक्सप्लॉइट प्रोटेक्शन कॉन्फिगरेशन को कस्टमाइज़ करने की अनुमति देती है, जिसमें उपलब्ध मिटिगेशन की एक लंबी और कुछ हद तक भ्रमित करने वाली सूची होती है। अब आप व्यक्तिगत रूप से मिटिगेशन को चालू और बंद कर सकते हैं। आप देखेंगे कि इनमें से कुछ सुरक्षा डिफ़ॉल्ट रूप से ऑफ हैं - और अन्य चालू हैं, आमतौर पर पहले उल्लिखित सिस्टम कॉन्फिगरेशन से मेल खाते हैं। तो आप डिफ़ॉल्ट को ओवरराइड कर सकते हैं।
15 मिटिगेशन उपलब्ध हैं - और यदि आप उन्हें सक्षम करते हैं, तो वे सिस्टम डिफ़ॉल्ट पर प्राथमिकता लेंगे। आपके पास ऑडिटिंग की अनुमति देने का विकल्प भी है - मूल रूप से यदि कोई अपवाद आता है, तो सिस्टम आपको सूचित करेगा, और आपको मैन्युअल रूप से प्रोग्राम को बंद या समाप्त करना होगा। अन्यथा, सिस्टम उन प्रोग्राम को समाप्त कर देगा जिनके अवैध निर्देश मिटिगेशन से मेल खाते हैं।
कॉन्फिगरेशन निर्यात और आयात
अब, दिलचस्प और पेचीदा हिस्सा। चूंकि नया तंत्र एक अधिक बोझिल इंटरफेस के साथ आता है, प्रोग्राम कॉन्फिगर करना एक दर्द बन जाता है - हम बात कर रहे हैं 20-30 प्रोग्राम तक 15 मिटिगेशन प्रत्येक के साथ, और इसे सुलझाने में बहुत सारे माउस क्लिक लगते हैं।
सौभाग्य से, आप अपने सुरक्षा को अधिक तेज़ी से अपडेट करने के लिए XML कॉन्फिगरेशन फाइलों का उपयोग कर सकते हैं। आप अपनी सूची में प्रोग्राम जोड़ और हटा सकते हैं, विशिष्ट मिटिगेशन को ट्वीक कर सकते हैं, और आवश्यक सेटअप बहुत तेज़ी से और कुशलता से कर सकते हैं। ऐसा करने के लिए, आपको कॉन्फिगरेशन फाइल के मूल फॉर्मेट को समझने की आवश्यकता है।
मुख्य इंटरफेस में, एक्सपोर्ट सेटिंग्स पर क्लिक करें और एक XML फाइल को डिस्क पर कहीं सहेजें। इसे टेक्स्ट एडिटर में खोलें, और आइए संक्षेप में कॉन्फिग्रेशन को देखें, और विभिन्न निर्देशों और मूल्यों का क्या अर्थ है।
कॉन्फिगरेशन फाइल फॉर्मेट
आइए समीक्षा करें:
<?xml version="1.0" encoding="UTF-8"?>
<root>
<SystemConfig>
<ASLR Enable="true" ForceRelocateImages="false"
OverrideForceRelocateImages="false"></ASLR>
</SystemConfig>
<AppConfig Executable="DevicesFlow.exe">
<ExtensionPoints DisableExtensionPoints="true"
OverrideExtensionPoint="false"></ExtensionPoints>
</AppConfig>
...
ये एक वास्तविक कॉन्फिगरेशन की पहली कुछ पंक्तियां हैं; इंडेंटेशन वहां चीजों को शुरू और रोकने के लिए दृश्य रूप से अलग करने में मदद करता है, लगभग किसी भी अन्य भाषा की तरह। आपके पास शीर्ष पर XML घोषणा है। फिर, आपके पास रूट सेक्शन है, जो मूल रूप से उस ब्लॉक को परिभाषित करता है जिसके अंदर आपके पास सिस्टम और एप्लिकेशन कॉन्फिगरेशन होंगे।
सिस्टम कॉन्फिगरेशन SystemConfig द्वारा घोषित किए जाते हैं। एप्लिकेशन AppConfig द्वारा घोषित किए जाते हैं। एप्लिकेशन नाम Executable वेरिएबल द्वारा घोषित किए जाते हैं। फिर हमारे पास विभिन्न प्रकार के मिटिगेशन हैं, जैसे ExtensionPoints, Fonts, Payloads, DynamicCode, और अन्य। उदाहरण के लिए, एक जोड़े गए एप्लिकेशन के लिए लगभग पूरी सूची में कुछ ऐसा शामिल होगा:
<AppConfig Executable="chrome.exe">
<StrictHandle
Enable="true"
OverrideStrictHandle="false">
</StrictHandle>
<SystemCall
DisableWin32kSystemCalls="false"
OverrideSystemCall="false"
Audit="true">
</SystemCall>
<ExtensionPoints
DisableExtensionPoints="true"
OverrideExtensionPoint="false">
</ExtensionPoints>
<DynamicCode
BlockDynamicCode="false"
AllowThreadsToOptOut="false"
OverrideDynamicCode="false"
Audit="true">
</DynamicCode>
<Fonts
DisableNonSystemFonts="false"
AuditOnly="false"
OverrideFontDisable="false"
Audit="true">
</Fonts>
<ImageLoad
BlockRemoteImageLoads="false"
OverrideBlockRemoteImageLoads="false"
BlockLowLabelImageLoads="false"
OverrideBlockLowLabel="false"
AuditRemoteImageLoads="true"
AuditLowLabelImageLoads="true">
</ImageLoad>
<Payload
EnableExportAddressFilter="true"
OverrideExportAddressFilter="false"
AuditEnableExportAddressFilter="true"
EnableExportAddressFilterPlus="true"
OverrideExportAddressFilterPlus="false"
AuditEnableExportAddressFilterPlus="true"
EnableImportAddressFilter="true"
OverrideImportAddressFilter="false"
AuditEnableImportAddressFilter="true"
EnableRopStackPivot="true"
OverrideEnableRopStackPivot="false"
AuditEnableRopStackPivot="true"
EnableRopCallerCheck="true"
OverrideEnableRopCallerCheck="false"
AuditEnableRopCallerCheck="true"
EnableRopSimExec="true"
OverrideEnableRopSimExec="false"
AuditEnableRopSimExec="true">
</Payload>
</AppConfig>
फिलहाल वास्तविक मूल्यों को नजरअंदाज करें। आइए तीन महत्वपूर्ण चर समझें:
Value - true/false हो सकता है, परिभाषित करता है कि मिटिगेशन सक्षम है या नहीं।
Override - आप जो सोचते हैं उसके विपरीत, यह आपको यह नहीं बताता कि निर्दिष्ट मान सिस्टम डिफ़ॉल्ट को ओवरराइड करता है या नहीं। नहीं। वह डिजाइन द्वारा पहले से ही है। यदि यह चर true पर सेट है, तो इसका मतलब है कि आप UI के माध्यम से सेटिंग्स संपादित नहीं कर सकते। यह बल्कि भ्रमित करने वाला है, खासकर जब से false का मतलब है कि आप डिफेंडर सिक्योरिटी सेंटर के माध्यम से नियंत्रण रखते हैं, और true का मतलब है कि आप नहीं करते। इस चर को नजरअंदाज करना सबसे अच्छा है।
Audit - क्या प्रोग्राम ऑडिट मोड या पूर्ण लागू मोड में चलता है।
तो हमारे पास बुनियादी बातें तैयार हैं। अब, आइए वास्तव में एक कॉन्फिगरेशन फाइल बनाएं, और फिर इसे एक्सप्लॉइट सूची में आयात करें। और हम ऐसा वास्तव में एक पुराने EMET कॉन्फिगरेशन को आयात करके करेंगे, क्योंकि हम अपनी सारी मेहनत खोना नहीं चाहते।
पुराने EMET कॉन्फिगरेशन का उपयोग
अब हम वास्तव में कुछ कार्यों के लिए पावरशेल कमांड लाइन का उपयोग करेंगे। अर्थात्, हम एक EMET कॉन्फिग फाइल को नए फॉर्मेट में बदलेंगे और फिर इसे आयात करेंगे। इन कमांड्स का वर्तमान में GUI समकक्ष नहीं है। आपको पावरशेल और एडमिनिस्ट्रेटर एक्सेस की आवश्यकता है। वैसे भी, एक EMET फाइल इस तरह दिखेगी:
<EMET Version="5.1.5426.28431">
<Settings>
<ExploitAction Value="StopProgram" />
<AdvancedSettings DeepHooks="True" AntiDetours="True" BannedFunctions="True" />
<Reporting Telemetry="True" TrayIcon="True" EventLog="True" />
<SystemSettings DEP="Application Opt Out" SEHOP="Application Opt Out" ASLR="Application Opt In" Pinning="Enabled" />
</Settings>
<EMET_Apps>
<AppConfig Path="*" Executable="7z.exe">
<Mitigation Enabled="true" />
<Mitigation Enabled="true" />
<Mitigation Enabled="true" />
<Mitigation Enabled="true" />
मुझे लगता है कि यह एक ज्यादा साफ और अच्छा फॉर्मेट है। लेकिन कोई बात नहीं। आइए अब इस कॉन्फिगरेशन फाइल को बदलें। यदि हम ऑनलाइन दस्तावेज़ीकरण पढ़ते हैं कि इसे कैसे करना है, तो हमें निम्न कमांड की आवश्यकता है:
ConvertTo-ProcessMitigationPolicy -EMETFilePath emetconfig.xml -OutputFilePath newconfig.xml
मुझे एक गुच्छा त्रुटियां मिलीं:
Error: Should read Win10 setting for some reason?: PinRuleMember
Error: Should read Win10 setting for some reason?: Active
Error: Should read Win10 setting for some reason?: PinnedSite
Error: Should read Win10 setting for some reason?: Domain
Error: Should read Win10 setting for some reason?: PinRuleMember
Error: Should read Win10 setting for some reason?: Active
जाहिर है, पूर्व-विंडोज 10 नियमों में सर्टिफिकेट के लिए सभी पिन नियम नए फॉर्मेट के साथ संगत नहीं हैं। यदि आप ऐसी कॉन्फिगरेशन आयात करने की कोशिश कर रहे हैं, तो यह विफल हो जाएगी। रूपांतरण फिर से करने से पहले आपको XML को साफ करने की आवश्यकता होगी।
<Pinning>
<PinRules>
<PinRule>
<ID>{392c02ca-a7dd-49e3-888f-7fb505de9333}</ID>
<Name>FacebookCA</Name>
...
नोट: EMET और नए एक्सप्लॉइट प्रोटेक्शन तंत्र के बीच कोई सटीक 1:1 मेल नहीं है, और विशेष रूप से यदि आप कई ऑपरेटिंग सिस्टम में जाते हैं। मेरी सिफारिश होगी कि पुराने कॉन्फिग को केवल सलाहकार के रूप में उपयोग करें।
तो, परिवर्तित फाइल ऐप मिटिगेशन के संदर्भ में कुछ इस तरह दिखेगी:
<AppConfig
Executable="AcroRd32.exe">
<DEP
Enable="true"
EmulateAtlThunks="false"/>
<ASLR
ForceRelocateImages="false"
RequireInfo="false"
BottomUp="true"
HighEntropy="false"/>
<StrictHandle
Enable="false"/>
<SystemCalls
DisableWin32kSystemCalls="false"
Audit="false"/>
<ExtensionPoints
DisableExtensionPoints="false"/>
<DynamicCode
BlockDynamicCode="false"
AllowThreadsToOptOut="false"
Audit="false"/>
<ControlFlowGuard
Enable="false"
SuppressExports="false"
StrictControlFlowGuard="false"/>
<SignedBinaries
MicrosoftSignedOnly="false"
AllowStoreSignedBinaries="false"
EnforceModuleDependencySigning="false"
Audit="false"
AuditStoreSigned="false"
AuditEnforceModuleDependencySigning="false"/>
<Fonts
DisableNonSystemFonts="false"
Audit="false"/>
<ImageLoad
AuditPreferSystem32="false"
AuditLowLabelImageLoads="false"
AuditRemoteImageLoads="false"
PreferSystem32="false"
BlockLowLabelImageLoads="false"
BlockRemoteImageLoads="false"/>
<Payload
EAFModules=""
EnableExportAddressFilter="true"
AuditEnableExportAddressFilter="false"
EnableExportAddressFilterPlus="true"
AuditEnableExportAddressFilterPlus="false"
EnableImportAddressFilter="false"
AuditEnableImportAddressFilter="false"
EnableRopStackPivot="true"
AuditEnableRopStackPivot="false"
EnableRopCallerCheck="true"
AuditEnableRopCallerCheck="false"
EnableRopSimExec="true"
AuditEnableRopSimExec="false"/>
<SEHOP
Enable="true"
TelemetryOnly="false"
Audit="false"/>
<Heap
TerminateOnError="true"/>
<ChildProcess
DisallowChildProcessCreation="false"
Audit="false"/>
</AppConfig>
एप्लिकेशन टेम्पलेट
EMET से आयात किए गए अधिकांश मिटिगेशन दुर्भाग्य से false पर सेट होंगे - और सिस्टम वाले अब पूरी तरह से मेल नहीं खाएंगे। इसलिए मेरी सिफारिश इस प्रकार है: छह सिस्टम मिटिगेशन बुनियादी बातों को कवर करते हैं। आप छह अतिरिक्त मिटिगेशन भी सक्षम कर सकते हैं जो EMET और नए सुरक्षा तंत्र के बीच 1:1 मेल खाते प्रतीत होते हैं, जिनमें शामिल हैं: EAF, EAF+, IAF, StackPivot, CallerCheck, और SimExec। इसलिए एप्लिकेशन के लिए हमारा बुनियादी टेम्पलेट, पिछले उपयोग के आधार पर बन जाता है:
<?xml version="1.0" encoding="UTF-8"?>
<root>
<AppConfig Executable="executable.exe">
<Payload EnableExportAddressFilter="true"
EnableExportAddressFilterPlus="true"
EnableImportAddressFilter="true"
EnableRopStackPivot="true"
EnableRopCallerCheck="true"
EnableRopSimExec="true">
</Payload>
</AppConfig>
</root>
हम इसे फॉन्ट्स सुरक्षा के साथ बढ़ा सकते हैं (टेक्स्ट दृश्य स्पष्टता के लिए फॉर्मेट किया गया है):
<?xml version="1.0" encoding="UTF-8"?>
<root>
<AppConfig Executable="executable.exe">
<Fonts DisableNonSystemFonts="true"
AuditOnly="false"
OverrideFontDisable="false"
Audit="false">
</Fonts>
<Payload EnableExportAddressFilter="true"
EnableExportAddressFilterPlus="true"
EnableImportAddressFilter="true"
EnableRopStackPivot="true"
EnableRopCallerCheck="true"
EnableRopSimExec="true">
</Payload>
</AppConfig>
</root>
और यह एक टेम्पलेट सेक्शन है जिसे आप अपने बेसलाइन के रूप में उपयोग कर सकते हैं:
<?xml version="1.0" encoding="UTF-8"?>
<root>
<AppConfig Executable="executable.exe">
<Fonts DisableNonSystemFonts="true" AuditOnly="false" OverrideFontDisable="false" Audit="false"></Fonts>
<Payload EnableExportAddressFilter="true" EnableExportAddressFilterPlus="true" EnableImportAddressFilter="true" EnableRopStackPivot="true" EnableRopCallerCheck="true" EnableRopSimExec="true"></Payload>
</AppConfig>
</root>
वास्तविक जीवन उपयोग और उदाहरण
ठीक है, अब तक, हमने नए UI, सिस्टम और प्रोग्राम सेटिंग्स, नई एक्सप्लॉइट मिटिगेशन का अवलोकन, कॉन्फिगरेशन फाइलों को निर्यात करने का तरीका, पुराने EMET सेटिंग्स को कैसे बदलें, को कवर किया है, और अब हम अपने ऐप टेम्पलेट आयात करेंगे और उनका उपयोग करेंगे।
हम ऊपर से अपने ऐप टेम्पलेट का उपयोग करके सिस्टम सूची में नए एप्लिकेशन को तेजी से और सुंदरता से जोड़ेंगे, इस बात को ध्यान में रखते हुए कि सिस्टम सेटिंग्स को उनके डिफ़ॉल्ट पर छोड़ना सबसे अच्छा है, और वे पहले से ही बहुत कुछ कवर करते हैं, साथ ही छह अन्य मिटिगेशन हैं जो पिछले कॉन्फिगरेशन से निकटता से मेल खाते हैं, और अच्छी तरह से काम करने की संभावना है। यह मुख्य कारण है कि मैंने इस बेसलाइन को चुना है, साथ ही फॉन्ट्स, जो सरल अर्थ रखते हैं, और इस मुद्दे पर पिछली कमजोरियों के साथ हाथ में हाथ डालकर चलते हैं।
अन्य मिटिगेशन हैं जिन्हें हम संभावित रूप से सक्षम कर सकते हैं, लेकिन जब तक आप पूरी तरह से समझ नहीं पाते कि आप क्या कर रहे हैं, आप अपने प्रोग्राम को अपंग कर सकते हैं। कुछ मामलों में, सॉफ्टवेयर के डेवलपर्स भी नहीं जान पाएंगे कि उनके एप्लिकेशन क्या गलत कर रहे हैं, इसलिए यह काफी संभव है कि आपको कोई आसान जवाब न मिले।
- ACG, लो इंटीग्रिटी और रिमोट इमेज - ठीक होना चाहिए।
- कोड इंटीग्रिटी गार्ड - जब तक माइक्रोसॉफ्ट द्वारा हस्ताक्षरित न हो, इमेज नहीं चलेंगे - यह मूल रूप से विंडोज 10 S है। अनुशंसित नहीं।
- एक्सटेंशन पॉइंट्स - सॉफ्टवेयर के चलने के तरीके में समस्याएं पैदा करने की बहुत संभावना है।
- सिस्टम कॉल अक्षम करें - समस्याएं पैदा करने की अत्यधिक संभावना है।
- चाइल्ड प्रोसेस - निश्चित रूप से प्रोग्राम को अपंग कर देंगे।
- हैंडल उपयोग - घटिया डिज़ाइन किए गए सॉफ्टवेयर के साथ समस्याएं पैदा करने की संभावना है।
बाकी हम पहले ही कवर कर चुके हैं - छह बुनियादी, छह पुराने मिटिगेशन, फॉन्ट्स, और संभावित रूप से पहले बुलेट में लिखे तीन, बाकी को अकेला छोड़ना सबसे अच्छा है।
नई कॉन्फिगरेशन आयात करें
यह इस प्रकार किया जाता है, फिर से पावरशेल से, और एडमिन क्रेडेंशियल्स के साथ:
Set-ProcessMitigation -PolicyFilePath .\config.xml
कॉन्फिगरेशन फाइल सामग्री
हमारे टेम्पलेट के आधार पर, हम फाइल के अंदर एप्लिकेशन जोड़ सकते हैं। आप या तो कई प्रोग्राम के साथ एक कॉन्फिगरेशन बना सकते हैं और फिर इसे एक बार आयात कर सकते हैं, या प्रति-ऐप टेम्पलेट बना सकते हैं और कई आयात कर सकते हैं। इससे कोई फर्क नहीं पड़ता।
आपको जो ध्यान में रखने की आवश्यकता है वह है: 1) आप सिक्योरिटी सेंटर चलने के साथ कर सकते हैं, लेकिन यह परिवर्तनों को ऑन-द-फ्लाई नहीं दिखाएगा; कॉन्फिग एक बार लोड होता है और/या जब भी आप UI के माध्यम से परिवर्तन करते हैं 2) पुरानी ऐप सेटिंग्स नई के साथ हटा दी जाएंगी।
एक्सप्लॉइट प्रोटेक्शन चलाना और उपयोग करना
मैंने निम्नलिखित प्रोग्राम के साथ टेस्ट किया: फायरफॉक्स, लिब्रेऑफिस, VLC, इरफानव्यू, नोटपैड++, और ये बिना किसी समस्या के चलते हैं, अपडेट सहित। गूगल क्रोम ANY मिटिगेशन सक्षम होने के साथ नहीं चलेगा सिवाय फॉन्ट्स के - दोनों पेज और एक्सटेंशन क्रैश होते रहे। यह EMET व्यवहार के विपरीत है। जैसा कि मैंने कहा, क्या काम करता है और क्या नहीं, इस पर कोई सुनहरी सूची नहीं है, लेकिन मेरा मानना है कि आप 7/15 और शायद 10/15 मिटिगेशन सक्षम कर सकते हैं, कोड साइनिंग, चाइल्ड प्रोसेस और सिस्टम कॉल अक्षम करना वास्तव में अनावश्यक होने के साथ। यह केवल दो मिटिगेशन छोड़ता है जिन पर करीब से नज़र डालने की आवश्यकता हो सकती है: एक्सटेंशन पॉइंट्स और हैंडल उपयोग। बहुत अच्छा, मैं कहूंगा।
कॉन्फिगरेशन संपादित करें और ट्वीक करें
आप हमेशा वापस जा सकते हैं और परिवर्तन कर सकते हैं - GUI के माध्यम से भी जब आपने अपनी कॉन्फिगरेशन का बड़ा हिस्सा आयात कर लिया है, और अब आपको केवल फाइन ट्यूनिंग की आवश्यकता है। यदि चीजें काम नहीं करती हैं, तो आप हमेशा एक प्रविष्टि हटा सकते हैं और नए सिरे से शुरू कर सकते हैं।
अतिउत्साही सुरक्षा
यदि आप जंगली हो जाते हैं, और मैंने कोशिश की, बस यह देखने के लिए कि क्या होता है, तो आप अपने प्रोग्राम को पूरी तरह से अपंग कर सकते हैं, और वे नहीं चलेंगे। यह करना बहुत आसान है, इसलिए कृपया पूरी तरह से सावधान रहें, और सुनिश्चित करें कि आप समझते हैं कि आप क्या कर रहे हैं। यह एक दीर्घकालिक निवेश है। इसे एक बार अच्छी तरह से करें और आपको आगे चलकर समस्याएं नहीं होंगी।
अतिरिक्त पठन
आप इन आधिकारिक माइक्रोसॉफ्ट लेखों की भी जांच करना चाह सकते हैं:
कमजोरियों के माध्यम से हमलों को रोकने में मदद के लिए मिटिगेशन लागू करें
एक्सप्लॉइट प्रोटेक्शन कस्टमाइज़ करें
निष्कर्ष
वहां आपके पास है। विंडोज 10 में नए एक्सप्लॉइट प्रोटेक्शन तंत्र का उपयोग कैसे करें, इस पर एक बहुत ही गहन, हैंड्स-ऑन, वास्तविक जीवन गाइड। हमने सिर्फ सूची को अंधाधुंध नहीं देखा और आश्चर्य किया कि दृश्य के पीछे क्या जादू होता है, हम दृश्य के पीछे गए, और अपनी छाती पर ऑटोग्राफ प्राप्त किए।
एक अधिक तकनीकी नोट पर, हमने एक्सप्लॉइट तंत्र, नया UI, सिस्टम और प्रोग्राम सेटिंग्स, एक्सप्लॉइट के प्रकार और वे लगभग क्या करते हैं, XML कॉन्फिगरेशन फाइलों को निर्यात और आयात करने का तरीका, हमने अपना कार्य टेम्पलेट बनाया, हमने अपनी पुरानी EMET सेटिंग्स को बदला और उपयोग किया, हमने EMET द्वारा दी गई सुरक्षा के स्तर से मेल खाने की कोशिश की जबकि अभी भी अधिकांश प्रोग्राम और अधिकांश मिटिगेशन के साथ समझदार और व्यावहारिक कार्यक्षमता बनाए रखी। हमारे पास चीजों को तोड़े बिना लगभग 80-90% कवरेज है। इस प्रक्रिया में कोई गारंटी नहीं है, लेकिन यह किसी भी पारंपरिक सुरक्षा सॉफ्टवेयर से बहुत आगे है।
मिटिगेशन सुरक्षा माइक्रोसॉफ्ट का अब तक का सबसे अच्छा उत्पाद है, और उम्मीद है, वे वर्कफ़्लो में सुधार करेंगे ताकि यह उन्नत उपयोगकर्ताओं के लिए अधिक सुलभ हो। फिलहाल, आपके पास यह गाइड है, और उम्मीद है, यह पोस्ट-EMET मिटिगेशन की दुनिया में आपकी यात्रा को सरल और तेज़ बना देगा। और आपके ऐप्स अभी भी काम करेंगे! फिर मिलते हैं।
यदि आप इस ट्यूटोरियल को पसंद करते हैं, तो कुछ प्यार वापस दें, Dedoimedo का समर्थन करें। सही?
चीयर्स।