कुछ दिन पहले, मैंने Windows 7 के लिए जुलाई बैच के सुरक्षा पैच के आसपास लेखों की झड़ी के बारे में पढ़ा। उनमें से एक, सिक्योरिटी-ओनली KB4507456 पैकेज, ऑनलाइन कैटलॉग (WU नहीं) के माध्यम से उपलब्ध, में टेलीमेट्री कोड भी शामिल प्रतीत होता है - जिसे Compatibility Appraiser कहा जाता है। हम्म, शरारती।
मैंने इसे जांचने का फैसला किया और देखें कि क्या देता है। इस के दो महत्वपूर्ण निष्कर्ष हैं - एक, क्या Microsoft ने Windows 7 में एक सिक्योरिटी-ओनली फिक्स की आड़ में टेलीमेट्री को चुपके से डाला, और दो, इस कदम का व्यापक निहितार्थ जब उपयोगकर्ता विश्वास की बात आती है। आइए एक्सप्लोर करें।
Compatibility Appraiser
यह देखने के लिए कि क्या जुलाई पैच ने वास्तव में Windows 7 उपयोगकर्ताओं पर एक शरारती बिट डाला, मैंने अपनी Windows 7 मशीनों में से एक की स्थिति की जांच की, जिसे आखिरी बार 22 मई को अपडेट किया गया था, यानी इसे जुलाई के पैच के दौर के अधीन नहीं किया गया था। लो और देखो, इसमें टास्क शेड्यूलर के तहत वही एंट्रीज़ थीं जिनका नवीनतम लेखों की श्रृंखला में संदर्भ दिया गया है।
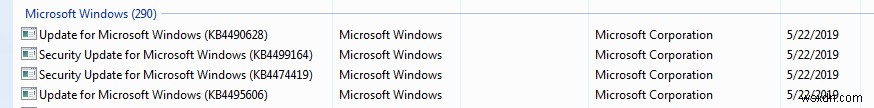
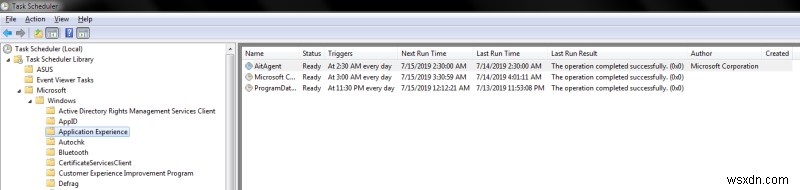
तो नहीं, यह जुलाई में नहीं जोड़ा गया था - केवल अपडेट किया गया। किस कारण से? मुझे नहीं पता। हालांकि, ये कार्य तब तक कुछ नहीं करते जब तक आप Customer Experience Improvement Program (CEIP) में ऑप्ट-इन नहीं करते। वास्तव में, Application Experience के तहत शेड्यूल्ड कार्यों का टेक्स्ट पढ़ता है:
यदि Microsoft Customer Experience Improvement Program में ऑप्ट-इन किया गया है तो एप्लिकेशन टेलीमेट्री जानकारी को एकत्र और अपलोड करता है।
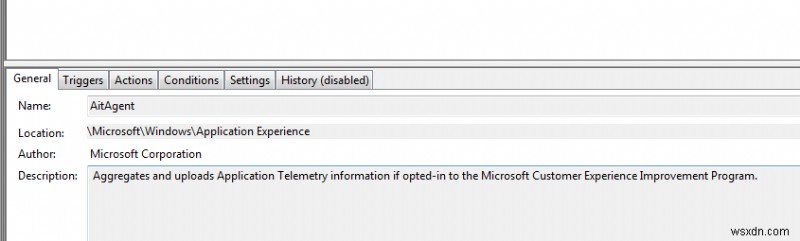
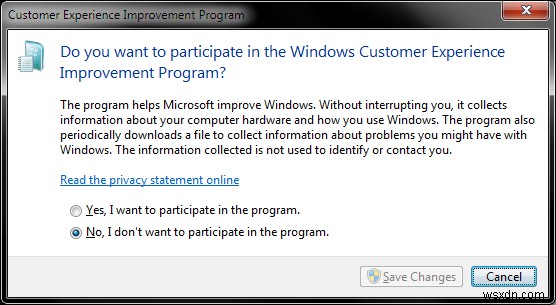
और आप जांच सकते हैं कि क्या आप CEIP में ऑप्ट-इन हैं। डिफ़ॉल्ट रूप से, Windows 7 CEIP में ऑप्ट-इन नहीं है।
अब, एक बिंदु था जहां संचयी अपडेट में से एक ने बहुत पहले Diagnostic Tracking Service नामक एक नई सेवा पेश की थी - लेकिन मुझे विश्वास नहीं है कि यह उपरोक्त शेड्यूल्ड कार्यों से संबंधित है। इस विशेष होस्ट पर, यह सेवा अक्षम स्थिति में है, और यह स्थिति अपडेट के बीच नहीं बदली है (अब तक)।
लेकिन मैंने इसके बारे में कई साल पहले बात की है, पूरे Windows 10 और कीलॉगर साजिश के साथ। यह वास्तव में कुछ भी नया नहीं है, और डेटा टेलीमेट्री लंबे समय से आसपास रही है। सभी व्यावहारिक उद्देश्यों से, इस कोड की उपस्थिति Windows 7 के व्यवहार को नहीं बदलती है। लेकिन यह इस स्थिति का केवल पहला बिंदु है।
उपयोगकर्ता विश्वास
अधिक महत्वपूर्ण तत्व यह है कि Microsoft ने अपडेट कैसे किया। सिक्योरिटी-ओनली का मतलब वही है जो इसका मतलब है। उन पैकेजों को शामिल करना जो सिक्योरिटी-ओनली उद्देश्य की पूर्ति नहीं करते हैं, उन उपयोगकर्ताओं के विश्वास का उल्लंघन है जो अपने अपडेट से वही करने की उम्मीद करते हैं जो टेक्स्ट कहता है। वास्तव में, संचयी अपडेट की ओर कदम ने उन्नत उपयोगकर्ताओं में इस बात की एक डिग्री स्वतंत्रता को हटा दिया है कि वे अपने पैचिंग को कैसे प्रबंधित करते हैं, क्योंकि योर की बारीकी चली गई है। इसका मतलब है कि आपको अपडेट के पूरे बंडल को स्वीकार करना होगा - या बिल्कुल भी नहीं।
फिर, आइए GWX अभियान को न भूलें। मुश्किल से वह भयानक व्यवहार का रिकॉर्ड जिसकी आप उम्मीद करेंगे। वास्तव में, कई लोग इस आक्रामक धक्का से Windows 10 का उपयोग करने के लिए जल गए, और यह अभी भी बना हुआ है। अपडेट का नवीनतम सेट, इस बात की परवाह किए बिना कि वे तथ्यात्मक, तकनीकी रूप से क्या करते हैं, विश्वास को और भी कम करता है, और लंबे समय में, केवल अधिक नुकसान पहुंचाएगा। यह क्लासिक सेल्स फुट-इन-द-डोर बकवास है। डबल-डिजिट IQ ज़ोन वाले लोगों के लिए काम करता है, स्मार्ट लोगों के लिए काम नहीं करता।
तो नहीं, टेलीमेट्री पक्ष पर कुछ भी नया नहीं है। हां, अपडेट पक्ष पर कुछ नया है - और इसका मतलब है कि वे पहले से कम भरोसेमंद हैं। आप हाल के दिनों में अपडेट की कम गुणवत्ता को जोड़ सकते हैं, और इनमें से कोई भी Windows 7 (और संभवतः Windows 8) उपयोगकर्ताओं के बीच आगे बढ़ने और Windows 10 आज़माने में विश्वास बनाने में मदद नहीं करता। क्योंकि स्वतंत्रता और गोपनीयता महत्वपूर्ण हैं, यहां तक कि दार्शनिक अवधारणाओं के रूप में।
स्वतंत्रता और गोपनीयता की बात करते हुए, जब दिन आएगा, यदि आप Windows 10 अपग्रेड नहीं चाहते हैं, तो Microsoft ने अपडेट जारी किए हैं जो आपको सिस्टम अपग्रेड को एक बार और सभी के लिए ब्लॉक करने की अनुमति देते हैं। वास्तव में, आपको मेरा Windows अपग्रेड और टेलीमेट्री लेख देखना चाहिए। इसका मतलब है कि आपको "मॉडर्न" दुनिया और जो भी हो आज़माने के लिए प्रेरित नहीं किया जाएगा। विशेष रूप से, प्रासंगिक पैच में Windows 7 के लिए KB3050265 और Windows 8.1 के लिए KB3050267 शामिल हैं। वहां आप जाएं।
फिर क्या करें?
खैर, 2008 से स्वचालित अपडेट पर मेरी सलाह अभी भी कायम है। आपको कभी भी अंधाधुंध अपडेट लागू नहीं करना चाहिए, क्योंकि आप कभी भी 100% सुनिश्चित नहीं हो सकते कि दूसरे पक्ष ने यह सुनिश्चित करने के लिए सभी परीक्षण और सत्यापन किए हैं कि आपको एक फूलप्रूफ उत्पाद मिले। लेकिन इसमें और भी बहुत कुछ है। विस्तार से बताते हैं।
- कभी भी अपडेट लागू करने वाले पहले व्यक्ति न बनें। अधिकांश समय, ऐसा कुछ कार्डिनल नहीं होता है जिसके लिए आपको तुरंत पैच लागू करने की आवश्यकता हो। आखिरकार, Microsoft मासिक ताल पर पैच प्रदान करता है, इसलिए इसका मतलब है कि आपको पैच 1-29 दिन देर से मिल रहे हैं (इसके बारे में सोचें)। यदि पूरा पारिस्थितिकी तंत्र इस तरह से पैच वितरित करने के लिए सेट अप है, तो यहां या वहां कुछ सप्ताह मायने नहीं रखेंगे। दूसरी ओर, यह बग्स और समस्याओं का पता लगाने के दौरान बहुत मददगार, कीमती समय है - एर्गो यह मुद्दा। दूसरों को समस्याएं ढूंढने दें, और फिर पैच करें जब सब कुछ सुलझा हुआ और आड़ू जैसा हो।
- कभी भी FULL सिस्टम इमेज के बिना सिस्टम अपडेट लागू न करें। इस तरह आप रोल बैक कर सकते हैं यदि पैच के साथ समस्याएं हैं। पिछले बीस वर्षों में, मैंने खराब अपडेट के कारण कुछ सिस्टम को वापस रोल किया है। वास्तव में, यह एकमात्र कारण है कि मुझे कभी भी इमेजिंग का उपयोग करने की आवश्यकता पड़ी, सिस्टम - और कुछ दुर्लभ एप्लिकेशन - अपडेट द्वारा किए गए नुकसान को पूर्ववत करने के लिए।
- पूरी सुरक्षा चीज़, सामान्य तौर पर, ओवररेटेड है। हां, हैक या इसी तरह का लक्ष्य होना दर्दनाक हो सकता है, यही कारण है कि बैकअप भी महत्वपूर्ण भूमिका निभाते हैं। लेकिन आप अपनी खुद की मूर्खता का शिकार होने की तुलना में अन्य कंपनियों द्वारा आपके डेटा का दुरुपयोग या गलत स्थानांतरण करने का शिकार होने की अधिक संभावना रखते हैं। आप लगभग दैनिक बड़े पैमाने पर डेटा उल्लंघनों के बारे में पढ़ सकते हैं। सैकड़ों लाखों रिकॉर्ड डेटा हर समय लीक हो रहे हैं, नामों और ईमेल से लेकर भौतिक पते और क्रेडिट कार्ड डेटा तक। और इस पर आपका बहुत कम नियंत्रण है। इसलिए आपका सिस्टम नवीनतम पैच सेट से कुछ सप्ताह या महीने पीछे हो सकता है, जब तक आपके इंटरनेट-फेसिंग ऐप्स ठीक से कॉन्फ़िगर हैं, आपको ठीक होना चाहिए।
- आप कह सकते हैं - तथ्य यह है कि कोई और बुरा काम कर रहा है, इसका मतलब यह नहीं है कि आपको भी करना चाहिए। सही। लेकिन सिस्टम को पूरी तरह से पैच करना कोई रामबाण नहीं है। जैसा मैंने कहा, इंटरनेट-फेसिंग ऐप्स को पैच करना महत्वपूर्ण है। फिर, आपको मानक के बजाय एडमिन उपयोगकर्ता का उपयोग करने पर विचार करना चाहिए। आप अपने ब्राउज़र के लिए Noscript जैसा कुछ चाहते हैं, और आप निश्चित रूप से EMET (और Windows 10 में एक्सप्लॉइट मिटिगेशन) को अपने सुरक्षा टूल्स के रूप में चाहते हैं। ये सभी मुख्यधारा के IT मीडिया में मिलने वाले रन-ऑफ-द-मिल डरमोंगिंग, या सिस्टम पैच से कहीं अधिक महत्वपूर्ण हैं। ओह हां, आप एक व्यवसाय नहीं हैं जिसे अपने नेटवर्क पोर्ट खुले रखने चाहिए। फ़ायरवॉल या राउटर का उपयोग करें, और फिर सर्वर को प्रभावित करने वाली सभी प्रकार की भेद्यताएं आप पर लागू नहीं होती हैं।
अंतिम लेकिन कम नहीं, उस नाराजगी को उबलता रखें। एक अच्छा विवाद अक्सर तकनीक से अधिक प्रभावी होता है। कंपनियां किसी भी चीज़ से अधिक प्रतिष्ठा क्षति से डरती हैं।
निष्कर्ष
कभी-कभी, जब प्रौद्योगिकी की बात आती है तो तथ्य को भावना से अलग करना कठिन होता है। यह अंतिम उपयोगकर्ता की मदद नहीं करता है, क्योंकि जब लोग इस तरह की वास्तविक चिंताओं के समाधान खोजने आते हैं, तो उन्हें पहले कई वर्षों के सेल्सी बकवास के परिणामस्वरूप pent-up frustration के विस्फोटों के माध्यम से फ़िल्टर करना पड़ता है।
तकनीकी दृष्टिकोण से, यहां कुछ भी नया नहीं है। हालांकि, तथ्य यह है कि अब आपको सिक्योरिटी के साथ नॉन-सिक्योरिटी बकवास मिलता है, इसका मतलब है कि आप Microsoft से अपडेट पर वास्तव में भरोसा नहीं कर सकते। इसलिए यदि कुछ भी, तो यह शानदार ढंग से बैकफायर करेगा। लोगों को धक्का दिया जाना पसंद नहीं है, और मुझे बार-बार ऐसा करने के प्रयासों पर आश्चर्य होता है, बार-बार।
खैर, मैंने कभी भी किसी अपडेट पर भरोसा नहीं किया, इसलिए मेरा वेट-एंड-सी इमेज-फर्स्ट दृष्टिकोण। अभी मैं आपको सबसे अच्छा यही दे सकता हूं। एक उज्जवल भविष्य के लिए, शायद कोई नहीं होगा। कंप्यूटिंग के सुनहरे दिन हमारे पीछे हैं। चीजें, बोर्ड भर में, स्मार्ट और स्वतंत्र लोगों के लिए बस बदतर होती जाएंगी। Linux डेस्कटॉप एक बार एक बड़ी आशा थी, लेकिन वह एक और दुखद, खाली सपना है। उस खुश नोट पर, अलविदा अलविदा।
चीयर्स।