माइक्रोसॉफ्ट ने माइक्रोसॉफ्ट टीम्स में सुरक्षा खामियों को ठीक किया जो हैकर्स को उपयोगकर्ता अकाउंट पर कब्जा करने की अनुमति दे सकती थीं।
अर्थव्यवस्था को चालू रखने और हजारों जान बचाने के लिए, कंपनियों को रिमोट वर्किंग पर स्विच करने के लिए मजबूर किया गया था। ऐसा करने में सबसे बड़ी चुनौती इस स्विच को सुरक्षित और प्रभावी बनाना था। संचार समस्याओं को हल करना एक कॉर्नरस्टोन मुद्दा था, इसके लिए वीडियो कॉन्फ्रेंसिंग सॉफ्टवेयर का उपयोग किया जाता है। ज़ूम शीर्ष ऐप्स में से था लेकिन, विभिन्न गोपनीयता मुद्दों और ज़ूमबॉम्बिंग के कारण प्रतिस्पर्धियों को उभरने का मौका मिला।
लेकिन ऐसा लगता है कि उन्होंने ज़ूम की खामियों से कुछ नहीं सीखा क्योंकि प्रतिद्वंद्वियों में भी त्रुटियां हैं। साइबर सुरक्षा फर्म साइबरआर्क द्वारा हाल ही में पता चला एक दोष दर्शाता है कि माइक्रोसॉफ्ट टीम्स को GIF के माध्यम से हैक किया जा सकता है।
हालांकि, प्रासंगिक भेद्यता को 20 अप्रैल को पैच कर दिया गया था, लेकिन हम इस तथ्य को नजरअंदाज नहीं कर सकते कि हैकर्स वीडियो कॉन्फ्रेंसिंग सॉफ्टवेयर का शोषण करने पर ध्यान केंद्रित कर रहे हैं और उन्हें लक्षित कर रहे हैं। एक बार जब ये वीडियो कॉल सॉफ्टवेयर हमला करते हैं तो हैकर्स बड़ी मात्रा में डेटा तक पहुंच सकते हैं। इसलिए, कंपनियों को कमजोरियों पर नजर रखने और उन्हें समय-समय पर ठीक करने की आवश्यकता है।
दुर्भावनापूर्ण GIF क्या है?
माइक्रोसॉफ्ट टीम्स में पाई गई भेद्यता वेब ब्राउज़र और डेस्कटॉप दोनों संस्करणों को प्रभावित करती है। उपयोगकर्ताओं के डेटा तक पहुंचने के लिए, हमलावर माइक्रोसॉफ्ट टीम्स में एक सबडोमेन भेद्यता का लाभ उठाने का प्रयास करते हैं। इसका लाभ उठाकर, हैकर्स उपयोगकर्ताओं के डेटा को स्क्रैप करने और अंततः एक संगठन के टीम्स अकाउंट के पूरे रोस्टर पर कब्जा करने के लिए दुर्भावनापूर्ण GIF भेज सकते हैं।
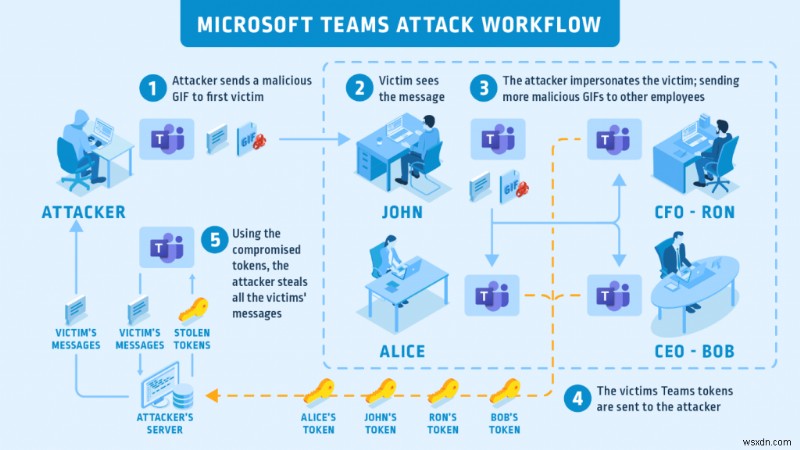
मुख्य समस्या उस तरीके से उत्पन्न होती है जिस तरह से माइक्रोसॉफ्ट छवियों को देखने के लिए प्रमाणीकरण टोकन को संभालता है। ये टोकन माइक्रोसॉफ्ट सर्वर द्वारा teams.microsfot.com या सबडोमेन पतों पर संभाले जाते हैं:
aadsync-test.teams.microsoft.com
data-dev.teams.microsoft.com
यदि कोई हमलावर किसी लक्ष्य को हाईजैक किए गए सबडोमेन पर जाने के लिए मना सकता है, तो प्रमाणीकरण टोकन हमलावरों के सर्वर पर पारित किए जा सकते हैं, जिससे उन्हें पीड़ित के डेटा को चुराने की पहुंच मिलती है।
हैकर्स उपयोगकर्ताओं को कैसे लक्षित करते हैं?
फ़िशिंग उपयोगकर्ताओं को लक्षित करने और उन्हें एक समझौता की गई साइट पर जाने के लिए मजबूर करने का सबसे स्पष्ट तरीका है। लेकिन इस मामले में, साइबरआर्क के शोधकर्ताओं ने पाया कि केवल GIF देखने से पीड़ित का डेटा लीक हो जाएगा। ऐसा इसलिए है क्योंकि GIF का स्रोत एक समझौता किया गया सबडोमेन होगा और टीम्स छवियों को देखने के लिए स्वचालित रूप से उनसे संपर्क करेगा।
साइबरआर्क द्वारा अपने हैक के लिए उपयोग किया गया डोनाल्ड डक GIF
माइक्रोसॉफ्ट टीम्स क्या है?
माइक्रोसॉफ्ट टीम्स एक अग्रणी संचार और सहयोग प्लेटफॉर्म है। इसका उपयोग करके आप वीडियो कॉल कर सकते हैं, अन्य सदस्यों के साथ चैट कर सकते हैं, फाइलें साझा कर सकते हैं, आदि। इसके अलावा, माइक्रोसॉफ्ट टीम्स कंपनी के Office 365 सब्सक्रिप्शन के साथ फर्स्ट-पार्टी एकीकरण प्रदान करता है।
पढ़ें:
माइक्रोसॉफ्ट टीम्स का उपयोग कैसे करें
माइक्रोसॉफ्ट टीम्स में वीडियो बैकग्राउंड कैसे बदलें
यह वर्म-जैसी भेद्यता कितनी खतरनाक है?
यह भेद्यता सबसे डरावने कारनामों में से एक है क्योंकि यह एक वर्म वायरस की तरह फैलती है। इतना ही नहीं, केवल GIF देखने से डेटा से समझौता किया जा सकता है और उपयोगकर्ता को पता भी नहीं चलेगा कि उन पर हमला हुआ है।
हालांकि, किसी के प्रभावित होने का कोई संकेत नहीं है लेकिन इसका मतलब यह नहीं है कि चिंता की कोई बात नहीं है। चूंकि हम घर से काम कर रहे हैं, हम हमले के प्रति अधिक संवेदनशील हैं और हैकर्स किसी भी कीमत पर नहीं रुकेंगे। इसलिए हमें डेटा सुरक्षा पर ध्यान देने की आवश्यकता है।
यह किसे प्रभावित कर सकता है?
वेब ब्राउज़र या डेस्कटॉप पर माइक्रोसॉफ्ट टीम्स का उपयोग करने वाला हर कोई जोखिम में है।
COVID-19 कंपनियों को रिमोटली काम करने के लिए मजबूर कर रहा है और इसके लिए, हमें ऐसे सॉफ्टवेयर का उपयोग करना होगा लेकिन हम सुरक्षा के बारे में नहीं भूल सकते।
इस बार हम भाग्यशाली हैं लेकिन यह हमेशा ऐसा नहीं होगा, इसलिए, किसी भी जानकारी को साझा करते समय सुनिश्चित करें कि पोर्टल सुरक्षित है और हर चीज पर संदेह की नजर रखें। यह सुरक्षित रहने में मदद करेगा।