macOS हाई सिएरा में खोजे गए 'रूट एक्सेस दोष' से निपटने के तरीके की व्याख्या करने वाले हमारे ट्यूटोरियल लेख में आपका स्वागत है। नवीनतम विकास यह है कि समस्या के लिए ऐप्पल का फिक्स गायब हो जाता है (अस्थायी रूप से) यदि आप macOS 10.13 से 10.13.1 में अपग्रेड करते हैं - उस स्थिति के बारे में पढ़ने के लिए यहां क्लिक करें।
मंगलवार 28 नवंबर 2017 को macOS हाई सिएरा में एक दोष खोजा गया जो पासवर्ड की आवश्यकता के बिना मैक तक रूट एक्सेस की अनुमति देता है। इसका मतलब है कि आपके मैक पर सेटिंग्स एडजस्ट करने के लिए किसी को केवल रूट को यूजर नेम के रूप में दर्ज करना होगा - किसी पासवर्ड की आवश्यकता नहीं है।
उदाहरण के लिए, उपयोगकर्ता सिस्टम प्राथमिकताओं में आपकी सुरक्षा और गोपनीयता सेटिंग्स तक पहुंच सकता है, बिना किसी पासवर्ड की आवश्यकता के रूट को यूजर नेम के रूप में दर्ज कर सकता है, और सभी व्यवस्थापक अधिकार प्राप्त कर सकता है। जिससे उन्हें उपयोगकर्ता पासवर्ड बदलने, एप्लिकेशन डाउनलोड करने के लिए आपकी सेटिंग्स बदलने, कीचेन डेटा तक पहुंचने, और बहुत कुछ करने की अनुमति मिलती है।
पहली बार जब वे लॉग इन करने का प्रयास करते हैं, तो यह काम नहीं करेगा। लेकिन अगर वे कोशिश करते रहें तो अंततः उन्हें एक्सेस मिल जाएगा।
बेशक, उन्हें रूट के रूप में लॉग इन करने के लिए आपके मैक तक पहुंच की आवश्यकता होगी। इसलिए यदि दुर्भावनापूर्ण इरादों वाले किसी व्यक्ति के आपके मैक तक पहुंचने की कोई संभावना नहीं है तो यह आपके लिए चिंता का विषय नहीं हो सकता (ध्यान रखें कि कोई पहले से ही आपके मैक तक दूरस्थ रूप से पहुंच प्राप्त कर सकता है और उन परिस्थितियों में यह उन्हें आपकी सेटिंग्स तक पहुंचने की अनुमति देगा, लेकिन इसकी संभावना नहीं है)।
Macworld US के हमारे सहयोगियों ने macOS हाई सिएरा 10.13.1 चलाने वाले मैकबुक प्रो में रूट का उपयोग करके लॉग इन करने का प्रयास किया, और रूट लॉगिन काम कर गया। नीचे उनका वीडियो देखें।
हमारे रिपोर्टर ने नोट किया कि यह मुद्दा केवल तभी काम करता हुआ प्रतीत हुआ जब उन्होंने एक अलग यूजर नेम के तहत मैक में लॉग इन किया था।
एक हैकर स्टार्टअप पर दिखाई देने वाली मैक की यूजर लॉगिन स्क्रीन पर रूट और बिना पासवर्ड का उपयोग नहीं कर सकता। यह हैक केवल तभी काम करता है जब आप अपने मैक पर लॉग ऑन होते हैं (जाहिर है आपके पास इसके लिए एक मजबूत पासवर्ड सेट होगा - यदि नहीं, तो यहां मजबूत पासवर्ड चुनने का तरीका बताया गया है)।
जब हमने स्वयं रूट का उपयोग करने का प्रयास किया तो रूट स्वीकार होने से पहले छह प्रयास लगे।
ऐप्पल ने तुरंत एक बयान जारी कर पुष्टि की कि वह एक फिक्स पर काम कर रहा था: "हम इस मुद्दे को हल करने के लिए एक सॉफ़्टवेयर अपडेट पर काम कर रहे हैं। इस बीच, एक रूट पासवर्ड सेट करने से आपके मैक तक अनधिकृत पहुंच रोकी जा सकती है। रूट यूजर को सक्षम करने और पासवर्ड सेट करने के लिए, कृपया यहां दिए गए निर्देशों का पालन करें। यदि रूट यूजर पहले से सक्षम है, तो यह सुनिश्चित करने के लिए कि कोई खाली पासवर्ड सेट नहीं है, कृपया 'रूट पासवर्ड बदलें' अनुभाग के निर्देशों का पालन करें।"
ऐप्पल का फिक्स
हमने कहा था कि ऐप्पल कुछ दिनों के भीतर दोष के लिए एक फिक्स जारी करने की संभावना है, और निश्चित रूप से कंपनी ने इस मुद्दे के उजागर होने के 24 घंटे के भीतर एक पैच जारी कर दिया।
"जब हमारे सुरक्षा इंजीनियरों को मंगलवार दोपहर इस मुद्दे के बारे में पता चला, तो हमने तुरंत इस सुरक्षा छेद को बंद करने वाले अपडेट पर काम करना शुरू कर दिया," ऐप्पल ने कहा। "आज सुबह [बुधवार 29 नवंबर], सुबह 8:00 बजे तक, अपडेट डाउनलोड के लिए उपलब्ध है और आज बाद में यह macOS हाई सिएरा के नवीनतम संस्करण (10.13.1) चलाने वाले सभी सिस्टम पर स्वचालित रूप से इंस्टॉल हो जाएगा।"
कहने की जरूरत नहीं है कि हम इस पैच का लाभ उठाने के लिए अपडेट करने की सलाह देते हैं: अधिक विवरण यहां। (macOS के नवीनतम संस्करण के बारे में अधिक जानकारी यहां मिलेगी।) हालांकि, द गार्जियन ने देखा है कि यह पैच बदले में एक समस्या पैदा करता प्रतीत होता है: यह कुछ उपयोगकर्ताओं को फाइल शेयर से कनेक्ट करने से रोकता है।
सिक्योरिटी अपडेट 2017-001
ऐप्पल ने 29 नवंबर को macOS हाई सिएरा 10.13 और macOS हाई सिएरा 10.13.1 के लिए सिक्योरिटी अपडेट 2017-001 जारी किया।
ऐप्पल के साथ नोट्स के अनुसार, सुरक्षा अपडेट ने रूट बग मुद्दे को संबोधित किया जहां एक हमलावर प्रशासक का पासवर्ड प्रदान किए बिना व्यवस्थापक प्रमाणीकरण को बायपास कर सकता था।
ऐप्पल यह भी नोट करता है कि यदि आपने हाल ही में macOS हाई सिएरा 10.13 से 10.13.1 में अपडेट किया है, तो आपको यह सुनिश्चित करने के लिए अपने मैक को रीबूट करना चाहिए कि सिक्योरिटी अपडेट ठीक से लागू हो गया है।
ऐप्पल उन लोगों के लिए यह गाइड प्रदान करता है जो पुष्टि करना चाहते हैं कि उनके मैक में सिक्योरिटी अपडेट 2017-001 है:
- टर्मिनल ऐप खोलें, जो आपके एप्लिकेशन फोल्डर के यूटिलिटीज फोल्डर में है।
- what /usr/libexec/opendirectoryd टाइप करें और रिटर्न दबाएं।
- यदि सिक्योरिटी अपडेट 2017-001 सफलतापूर्वक इंस्टॉल हो गया था, तो आप इनमें से एक प्रोजेक्ट वर्जन नंबर देखेंगे:
- macOS हाई सिएरा 10.13 पर opendirectoryd-483.1.5
- macOS हाई सिएरा 10.13.1 पर opendirectoryd-483.20.7
ऐप्पल ने इस समस्या के लिए यह माफी जारी की: "सुरक्षा हर ऐप्पल उत्पाद के लिए सर्वोच्च प्राथमिकता है और अफसोस की बात है कि हम macOS के इस रिलीज़ के साथ लड़खड़ा गए... हमें इस त्रुटि पर बहुत खेद है और हम सभी मैक उपयोगकर्ताओं से माफी मांगते हैं, दोनों इस भेद्यता के साथ रिलीज़ करने के लिए और इस चिंता का कारण बनने के लिए। हमारे ग्राहक बेहतर के हकदार हैं। हम अपने विकास प्रक्रिया का ऑडिट कर रहे हैं ताकि ऐसा दोबारा होने से रोका जा सके।"
macOS 10.13.1 में अपडेट करने पर दोष फिर से प्रकट होता है
ऊपर उल्लिखित फाइल शेयर मुद्दे के बाद, ऐप्पल के सुरक्षा फिक्स के साथ एक और समस्या खोजी गई है: यह वापस आ जाता है यदि उपयोगकर्ता अपने मशीन को macOS 10.13.1 में अपग्रेड करता है। एक बार अपडेट प्रक्रिया पूरी हो जाने पर, आपका मैक फिर से रूट एक्सेस दोष के प्रति संवेदनशील हो जाता है।
यह एक विनाशकारी समस्या नहीं है, क्योंकि रिवर्सन स्वयं अगली बार मैक रीबूट करने पर वापस आ जाता है - फिक्स वापस आ जाता है और आप हैकिंग से सुरक्षित हो जाते हैं। लेकिन हम में से कुछ लोग बहुत बार रीबूट नहीं करते; इसलिए यह सुनिश्चित करना उचित है कि आपने अपडेट करने के बाद से एक रीबूट चलाया है।
ऐप्पल ने फिक्स पर अपने सलाह पेज को अपडेट करके इस मुद्दे को स्वीकार किया है, ताकि अब यह कहे: "यदि आपने हाल ही में macOS हाई सिएरा 10.13 से 10.13.1 में अपडेट किया है, तो यह सुनिश्चित करने के लिए अपने मैक को रीबूट करें कि सिक्योरिटी अपडेट ठीक से लागू हो गया है।"
ऐप्पल ने तब से macOS हाई सिएरा 10.13.2 जारी किया है।
रूट सुरक्षा समस्या को स्वयं कैसे ठीक करें
ऐप्पल का फिक्स समस्या को हल करना चाहिए, लेकिन यदि किसी कारण से आप इसे इंस्टॉल करने में असमर्थ या अनिच्छुक हैं, तो निम्न विधि मैन्युअल रूप से समस्या को ठीक करनी चाहिए:
- फाइंडर खोलें।
- गो > फोल्डर पर जाएं पर क्लिक करें।
- टाइप करें: /System/Library/CoreServices/Applications/ टेक्स्ट बॉक्स में।
- गो पर क्लिक करें।
- कमांड+स्पेस दबाकर स्पॉटलाइट खोलें।
- डायरेक्टरी यूटिलिटी ऐप खोजें और खोलें।
- लॉक आइकन पर क्लिक करें ताकि आप बदलाव कर सकें।
- पॉप-अप विंडो में अपना नाम और पासवर्ड दर्ज करें।
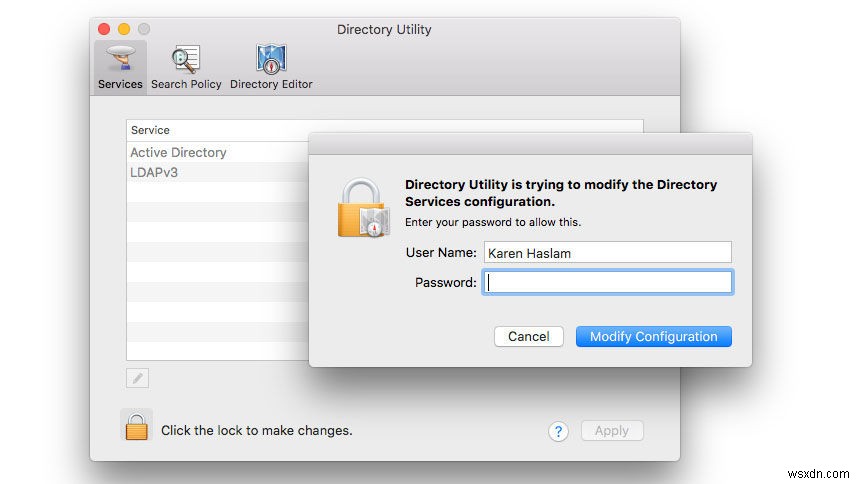
- Modify Configuration पर क्लिक करें।
- Edit पर क्लिक करें।
- Change Root Password चुनें।
- अपना नया पासवर्ड दर्ज करें और इसे वेरिफाई करें।
- OK पर क्लिक करें।
- अब इसे लॉक करने के लिए फिर से लॉक पर क्लिक करें ताकि कोई और बदलाव न किया जा सके।
- डायरेक्टरी यूटिलिटी छोड़ें।
अब यदि कोई रूट के रूप में लॉग ऑन करने का प्रयास करता है तो उसे पासवर्ड दर्ज करना होगा।
मैलवेयर और हैकर्स से अपने मैक को बचाने के अन्य तरीकों के बारे में जानें।