अंतर्निहित Windows रिमोट डेस्कटॉप क्लाइंट (mstsc.exe) आपको रिमोट कंप्यूटर से कनेक्ट करने के लिए उपयोग किए जाने वाले उपयोगकर्ता नाम और पासवर्ड को सहेजने की अनुमति देता है। सहेजे गए RDP क्रेडेंशियल का उपयोग करके, उपयोगकर्ता को रिमोट डेस्कटॉप से कनेक्ट करने के लिए हर बार पासवर्ड दर्ज करने की आवश्यकता नहीं होती है। इस लेख में, हम देखेंगे कि Windows 10, Windows Server 2012 R2/2016 में अपने RDP कनेक्शन के लिए सहेजे गए क्रेडेंशियल कैसे कॉन्फ़िगर करें और क्या करें यदि सभी सेटिंग्स के बावजूद पासवर्ड सहेजे नहीं जाते हैं (हर बार रिमोट सिस्टम आपसे पासवर्ड मांगता है)।
समूह नीति के माध्यम से RDP सहेजे गए क्रेडेंशियल प्रतिनिधिमंडल
डिफ़ॉल्ट रूप से, Windows उपयोगकर्ताओं को RDP कनेक्शन के लिए अपने पासवर्ड सहेजने की अनुमति देता है। ऐसा करने के लिए, उपयोगकर्ता को RDP कंप्यूटर का नाम, उपयोगकर्ता नाम दर्ज करना होगा और RDP क्लाइंट विंडो में "मुझे क्रेडेंशियल सहेजने दें" चेकबॉक्स को चेक करना होगा। उपयोगकर्ता द्वारा "कनेक्ट" बटन पर क्लिक करने के बाद, RDP सर्वर पासवर्ड मांगता है और कंप्यूटर इसे Windows क्रेडेंशियल प्रबंधक में सहेजता है (RDP फ़ाइल में नहीं)।
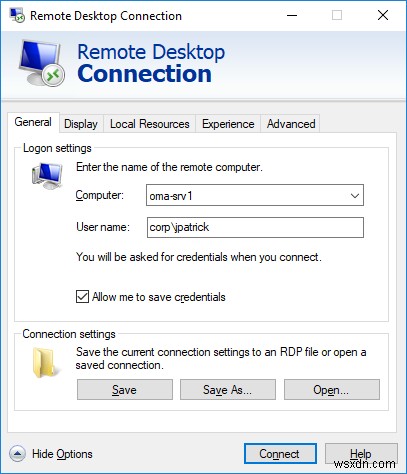
परिणामस्वरूप, अगली बार जब आप उसी उपयोगकर्ता नाम का उपयोग करके RDP सर्वर से कनेक्ट करते हैं, तो पासवर्ड स्वचालित रूप से क्रेडेंशियल प्रबंधक से लिया जाएगा और RDP प्रमाणीकरण के लिए उपयोग किया जाएगा।
जैसा कि आप देख सकते हैं, यदि इस कंप्यूटर के लिए सहेजा गया पासवर्ड है, तो RDP क्लाइंट विंडो में निम्न संदेश प्रकट होता है:
सहेजे गए क्रेडेंशियल का उपयोग इस कंप्यूटर से कनेक्ट करने के लिए किया जाएगा। आप इन क्रेडेंशियल को संपादित या हटा सकते हैं।
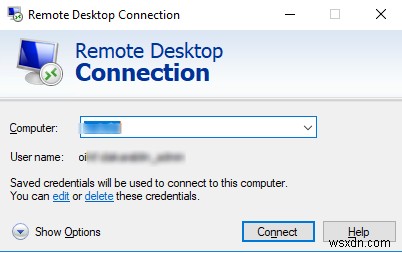
एक वरिष्ठ प्रशासक के रूप में, मैं आमतौर पर उपयोगकर्ताओं को पासवर्ड सहेजने की सिफारिश नहीं करता। डोमेन में SSO का उपयोग पारदर्शी RDP प्रमाणीकरण के लिए करना बेहतर है।
यदि आप किसी डोमेन कंप्यूटर से किसी अन्य डोमेन या वर्कग्रुप में कंप्यूटर/सर्वर से कनेक्ट करते हैं, तो डिफ़ॉल्ट रूप से Windows उपयोगकर्ता को RDP कनेक्शन के लिए सहेजे गए क्रेडेंशियल का उपयोग करने की अनुमति नहीं देता है। इस तथ्य के बावजूद कि RDP कनेक्शन पासवर्ड क्रेडेंशियल प्रबंधक में सहेजा गया है, सिस्टम इसका उपयोग नहीं करेगा और उपयोगकर्ता से पासवर्ड दर्ज करने की मांग करेगा। साथ ही, Windows आपको स्थानीय खाते के बजाय अपने डोमेन खाते से कनेक्ट करने पर सहेजे गए RDP पासवर्ड का उपयोग करने से रोकता है।
इस मामले में, यदि आप सहेजे गए RDP पासवर्ड का उपयोग करके कनेक्ट करने का प्रयास करते हैं, तो यह त्रुटि संदेश प्रकट होता है:
आपके क्रेडेंशियल काम नहीं कर रहे आपका सिस्टम प्रशासक दूरस्थ कंप्यूटर CompName पर लॉग ऑन करने के लिए सहेजे गए क्रेडेंशियल के उपयोग की अनुमति नहीं देता क्योंकि इसकी पहचान पूरी तरह से सत्यापित नहीं है। कृपया नए क्रेडेंशियल दर्ज करें।
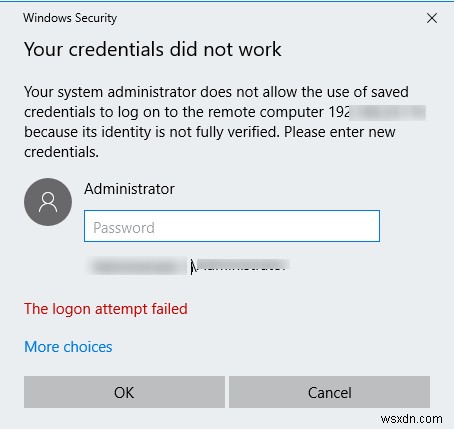
Windows कनेक्शन को असुरक्षित मानता है, क्योंकि इस कंप्यूटर और किसी अन्य डोमेन (या वर्कग्रुप) में दूरस्थ कंप्यूटर के बीच कोई विश्वास नहीं है।
आप इन सेटिंग्स को उस कंप्यूटर पर बदल सकते हैं जिससे आप RDP कनेक्शन स्थापित करने का प्रयास कर रहे हैं:
- स्थानीय समूह नीति संपादक खोलें
Win + Rदबाकर -> gpedit.msc; - GPO संपादक में, कंप्यूटर कॉन्फ़िगरेशन -> प्रशासनिक टेम्पलेट -> सिस्टम -> क्रेडेंशियल प्रतिनिधिमंडल पर जाएं। सहेजे गए क्रेडेंशियल के साथ NTLM-केवल सर्वर प्रमाणीकरण की अनुमति दें नाम की नीति ढूंढें;
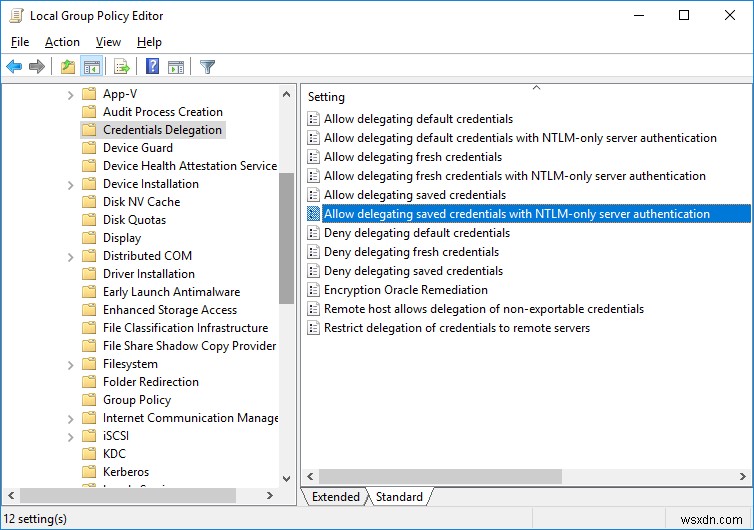
- नीति पर डबल-क्लिक करें। इसे सक्षम करें और दिखाएं पर क्लिक करें;
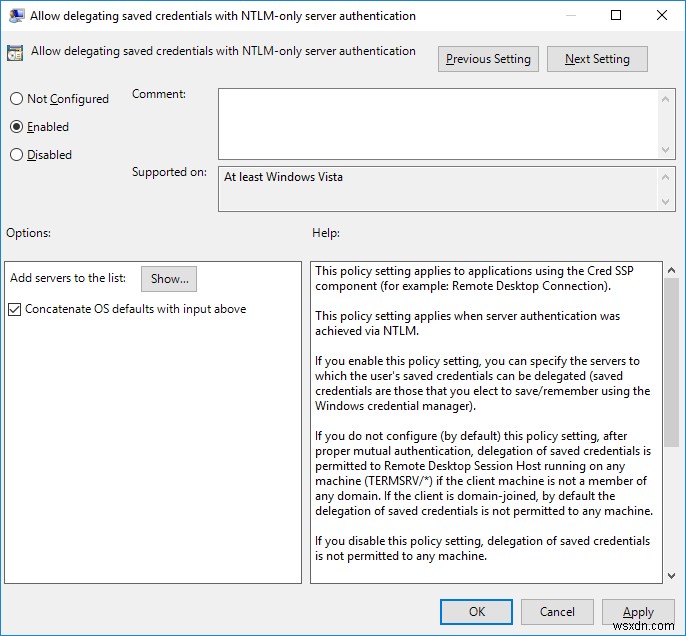
- दूरस्थ कंप्यूटर (सर्वर) की सूची निर्दिष्ट करें जिन्हें RDP पर एक्सेस करते समय सहेजे गए क्रेडेंशियल का उपयोग करने की अनुमति है। दूरस्थ कंप्यूटर की सूची निम्न प्रारूप में निर्दिष्ट की जानी चाहिए:
TERMSRV/server1— RDP पर किसी विशिष्ट कंप्यूटर/सर्वर तक पहुंचने के लिए सहेजे गए क्रेडेंशियल के उपयोग की अनुमति दें;TERMSRV/*.woshub.com— woshub.com डोमेन में सभी कंप्यूटरों के साथ सहेजे गए क्रेडेंशियल के साथ RDP कनेक्शन स्थापित करने की अनुमति दें;TERMSRV/*— किसी भी दूरस्थ कंप्यूटर से कनेक्ट करने के लिए सहेजे गए पासवर्ड के उपयोग की अनुमति दें।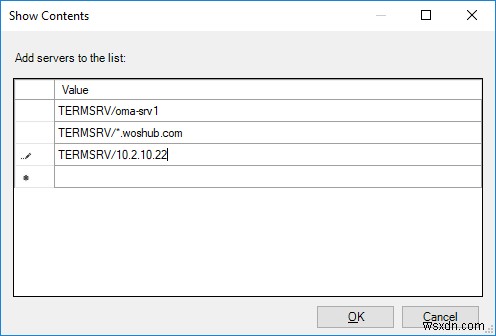 सुझाव. TERMSRV बड़े अक्षरों में लिखा जाना चाहिए, और कंप्यूटर का नाम RDP क्लाइंट कनेक्शन होस्ट फ़ील्ड में आपके द्वारा टाइप किए गए नाम से पूरी तरह मेल खाना चाहिए।
- परिवर्तन सहेजें और इस कमांड का उपयोग करके GPO सेटिंग्स अपडेट करें:
gpupdate /force
अब, RDP का उपयोग करके कनेक्ट करते समय, mstsc क्लाइंट आपके सहेजे गए क्रेडेंशियल का उपयोग करने में सक्षम होगा।
आप केवल स्थानीय कंप्यूटर पर स्थानीय समूह नीति संपादक का उपयोग करके RDP सहेजे गए क्रेडेंशियल नीति को बदल सकते हैं। यदि आप इस सेटिंग को डोमेन के कई कंप्यूटरों पर लागू करना चाहते हैं, तो gpmc.msc (समूह नीति प्रबंधन) कंसोल का उपयोग करके कॉन्फ़िगर किए गए डोमेन GPO का उपयोग करें।
यदि उपयोगकर्ता से RDP कनेक्शन के दौरान अभी भी पासवर्ड मांगा जाता है, तो सहेजे गए क्रेडेंशियल प्रतिनिधिमंडल की अनुमति दें नीति को इसी तरह सक्षम और कॉन्फ़िगर करने का प्रयास करें। साथ ही, सुनिश्चित करें कि नीति सहेजे गए क्रेडेंशियल प्रतिनिधिमंडल से इनकार करें सक्षम नहीं है, क्योंकि इनकार करने वाली नीतियों की प्राथमिकता अधिक होती है।
Windows RDP क्रेडेंशियल सहेज नहीं रहा
यदि आपने ऊपर दिए गए निर्देशों का पालन करके Windows को कॉन्फ़िगर किया है, लेकिन आपका RDP क्लाइंट हर बार कनेक्ट करने का प्रयास करते समय आपसे पासवर्ड दर्ज करने के लिए कहता है, तो निम्नलिखित जांचने योग्य हैं:
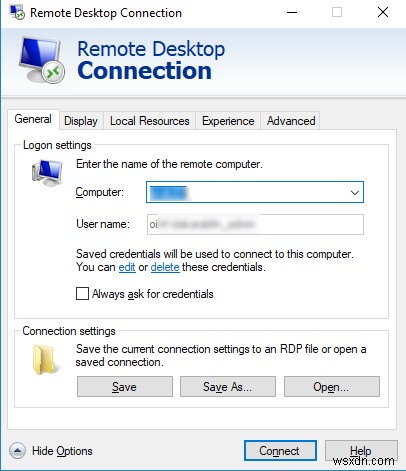
- RDP कनेक्शन विंडो में "विकल्प दिखाएं" पर क्लिक करें और सुनिश्चित करें कि "हमेशा क्रेडेंशियल मांगें" विकल्प चेक नहीं है;
- यदि आप कनेक्शन के लिए सहेजी गई .RDP फ़ाइल का उपयोग कर रहे हैं, तो सुनिश्चित करें कि 'क्रेडेंशियल के लिए संकेत' पैरामीटर का मान 0 है (
prompt for credentials:i:0);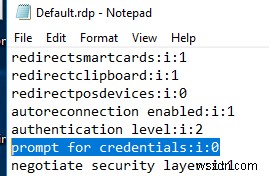
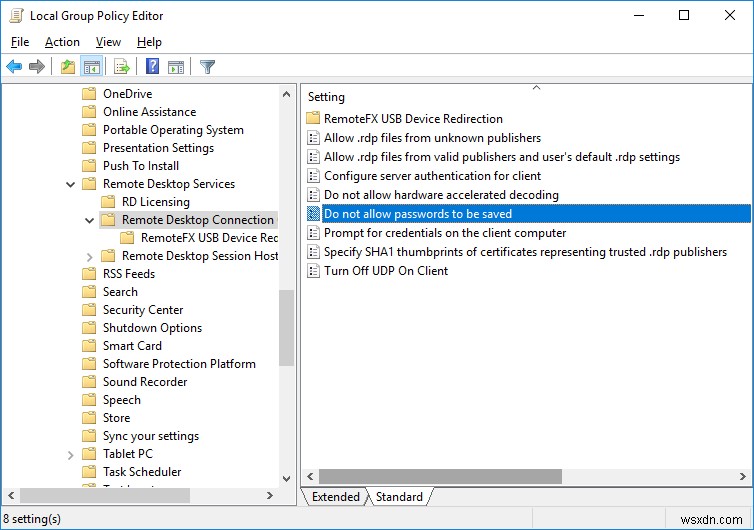
- GPO संपादक (gpedit.msc) खोलें और कंप्यूटर कॉन्फ़िगरेशन -> प्रशासनिक टेम्पलेट -> Windows घटक -> रिमोट डेस्कटॉप सेवाएँ -> रिमोट डेस्कटॉप कनेक्शन क्लाइंट पर जाएं। 'पासवर्ड सहेजने की अनुमति न दें' सेट या सक्षम नहीं होना चाहिए। यह भी सुनिश्चित करें कि यह नीति सेटिंग आपके कंप्यूटर पर परिणामी समूह नीति में अक्षम है (आप gpresult कमांड का उपयोग करके लागू GPO सेटिंग्स के साथ HTML रिपोर्ट बना सकते हैं);
- क्रेडेंशियल प्रबंधक से सभी सहेजे गए पासवर्ड हटाएं।
control userpasswords2टाइप करें और उपयोगकर्ता खाते विंडो में उन्नत टैब पर जाएं और पासवर्ड प्रबंधित करें पर क्लिक करें;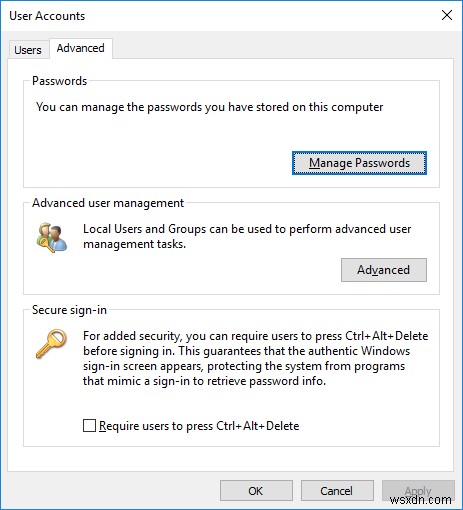
- अगली विंडो में Windows क्रेडेंशियल चुनें। सभी सहेजे गए RDP पासवर्ड ढूंढें और उन्हें हटाएं (वे
TERMRSV/…से शुरू होते हैं)।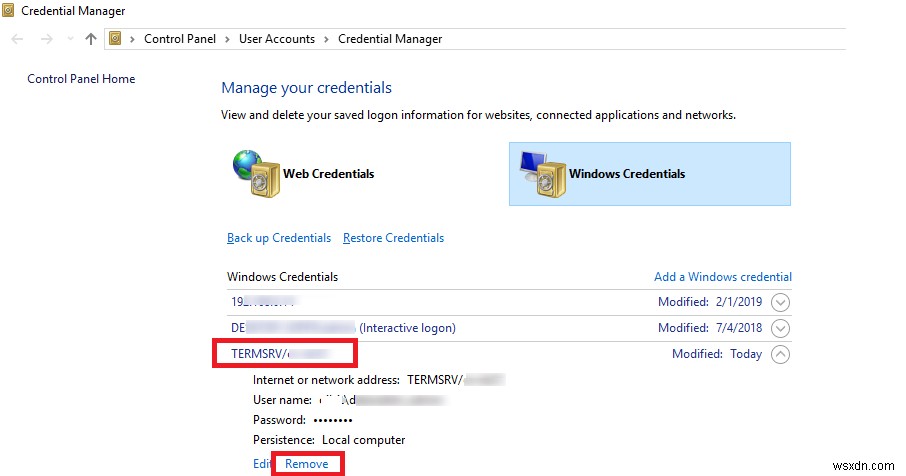 इस विंडो में आप RDP कनेक्शन के लिए मैन्युअली क्रेडेंशियल जोड़ सकते हैं। कृपया ध्यान दें कि RDP सर्वर/कंप्यूटर का नाम
TERMRSV\server_name1प्रारूप में निर्दिष्ट किया जाना चाहिए। अपने कंप्यूटर पर RDP कनेक्शन इतिहास साफ़ करते समय सभी सहेजे गए पासवर्ड हटाना न भूलें।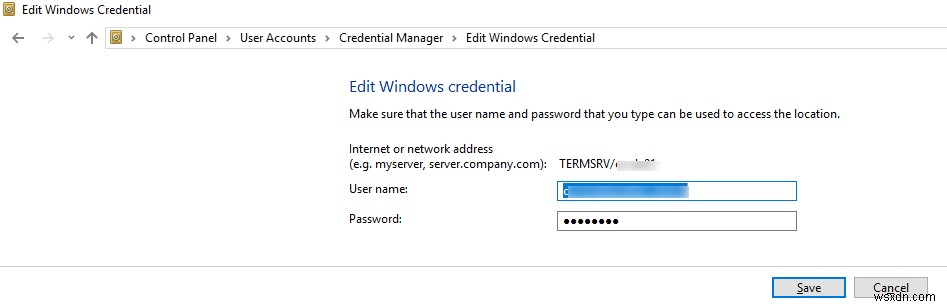
- यदि दूरस्थ सर्वर को लंबे समय से अद्यतन नहीं किया गया है, और उससे कनेक्ट करने का प्रयास करते समय, आप CredSSP एन्क्रिप्शन ओरेकल उपचार त्रुटि देखेंगे, तो आप सहेजे गए RDP क्रेडेंशियल के साथ लॉगऑन नहीं कर पाएंगे।
इसके बाद उपयोगकर्ता RDP कनेक्शन के लिए अपने सहेजे गए पासवर्ड का उपयोग करने में सक्षम होंगे।