इसमें कोई संदेह नहीं कि मैक कंप्यूटर अब वायरस या मैलवेयर से पूरी तरह सुरक्षित नहीं रहे। वे दिन गए जब कंप्यूटर विशेषज्ञ इस ब्रांड को सबसे सुरक्षित डिवाइस बताते थे। आजकल, जो भी वायरस पीसी को संक्रमित करता है, उसका एक संस्करण मैक सिस्टम के लिए भी अनुकूल होता है। चाहे वह सामान्य वायरस हो, ट्रोजन, वर्म, एडवेयर, दुष्ट एप्लिकेशन या नकली ऑप्टिमाइज़ेशन टूल — मैक अब हर संभावित हमले के प्रति संवेदनशील है।
मैक को क्यों निशाना बनाया जा रहा है?
इसका एक कारण यह हो सकता है कि अधिक कंप्यूटर उपयोगकर्ता अब मैक पर स्विच कर रहे हैं। इसके अलावा, कुछ प्रोग्राम जो पहले केवल विंडोज पर चलते थे, अब मैक-संगत ऐप्स बन गए हैं। यह उन इंटरनेट ब्राउज़र प्रोग्राम पर भी लागू होता है जो अधिकांश कंप्यूटिंग समय के दौरान स्क्रीन पर चलते रहते हैं।
जब भी अज्ञात ऐप्स मैक कंप्यूटर में हस्तक्षेप करते हैं, तो उपयोगकर्ता अक्सर उन्हें वायरस संक्रमण मान लेते हैं। चूंकि उनमें से अधिकांश तकनीकी रूप से दक्ष नहीं होते, इसलिए उनके लिए विभिन्न हमलों — चाहे वे वायरस, एडवेयर या दुष्ट सॉफ़्टवेयर से हों — को पहचानना आसान नहीं होता। मैक उपयोगकर्ता आमतौर पर घुसपैठ को वायरस संक्रमण ही मानते हैं।
इस लेख में हम मैक से वायरस हटाने के विभिन्न दृष्टिकोण प्रस्तुत कर रहे हैं। विभिन्न प्रकार के संक्रमणों के लिए अलग-अलग प्रक्रियाओं की आवश्यकता होती है, और हम नीचे दिए गए गाइड में प्रत्येक को कवर करेंगे। यदि आपको अपने मैक सिस्टम और संक्रमित ब्राउज़र प्रोग्राम से वायरस हटाने की आवश्यकता है, तो इस पोस्ट को आगे पढ़ें।
सामान्य मैक ओएस संक्रमणों का विवरण
मैक वायरस
यह तकनीकी रूप से एक कंप्यूटर खतरा है जो मैक ओएस के लिए हानिकारक हो सकता है। मैक वायरस का प्राथमिक लक्ष्य स्वयं ऑपरेटिंग सिस्टम होता है, जिसमें सिस्टम फाइलें और निष्पादन योग्य डेटा शामिल हैं। आमतौर पर, जब हम वायरस कहते हैं, तो ये कंप्यूटर खतरे होते हैं जो मैक ओएस के साथ-साथ इंस्टॉल किए गए एप्लिकेशन में विभिन्न कमजोरियों का फायदा उठाकर घुसपैठ करते हैं और अनावश्यक कमांड चलाते हैं। मैक पर वायरस के प्रकार यहां दिए गए हैं:
ट्रोजन — एक घातक वायरस के रूप में जाना जाने वाला ट्रोजन दुर्भावनापूर्ण कोड या सॉफ़्टवेयर है जो निष्पादित होने पर कंप्यूटर का नियंत्रण ले सकता है। ट्रोजन को विशेष क्षमता के साथ डिज़ाइन किया गया है ताकि यह मैक ओएस, डेटा या कंप्यूटर नेटवर्क को नुकसान पहुंचा सके, बाधित कर सके, चोरी कर सके या हानिकारक कार्य कर सके। मैक के लिए कई प्रकार के ट्रोजन हैं, और प्रत्येक के अपने कार्य हैं, जैसे बैकडोर, डीडीओएस, डाउनलोडर, इन्फोस्टीलर, रिमोट एक्सेस ट्रोजन (RAT), रूटकिट, बैंकर, आईएम, आदि।
वर्म — यह एक मैक कंप्यूटर वायरस है जो एक कंप्यूटर से दूसरे कंप्यूटर में फैलता है। यह विभिन्न सॉफ़्टवेयर कमजोरियों का फायदा उठाकर स्वयं की एक प्रति बना सकता है। वर्म मीडिया ड्राइव और नेटवर्क शेयर पर संक्रमण को दोहरा सकते हैं और स्पैम ईमेल संदेशों के माध्यम से भी एक प्रति भेज सकते हैं।
रैंसमवेयर — मैक वायरस का एक खतरनाक प्रकार जो फाइलों को एन्क्रिप्ट करने और डिक्रिप्शन सॉफ़्टवेयर के बदले फिरौती मांगने में सक्षम है। फिरौती का उद्देश्य प्रकार और संस्करण के अनुसार भिन्न होता है, लेकिन अक्सर यह फाइलों या पूरे मैक ओएस को लॉक करके उपयोगकर्ताओं की पहुंच को रोकता है। अब तक, यह खतरा अपने छुपाने के कारक के कारण सुरक्षा एप्लिकेशन से बच निकलता है, जो अपने ऑपरेशन को सिस्टम प्रोसेस के रूप में छुपाता है।
मैक एडवेयर
मैक एडवेयर एक प्रकार का वायरस है जिसे विशेष रूप से सफारी, गूगल क्रोम या मोज़िला फ़ायरफ़ॉक्स जैसे इंटरनेट ब्राउज़र एप्लिकेशन पर हमला करने के लिए बनाया गया है। एडवेयर, विज्ञापन-समर्थित सॉफ़्टवेयर का संक्षिप्त रूप है। इससे हमें पता चलता है कि इस खतरे का सामान्य उद्देश्य ब्राउज़र पर विज्ञापन प्रदर्शित करना है, और बदले में इसके लेखक राजस्व प्राप्त करने की उम्मीद करते हैं। नीचे उन एडवेयर के प्रकार दिए गए हैं जो आमतौर पर मैक ओएस को संक्रमित करते हैं:
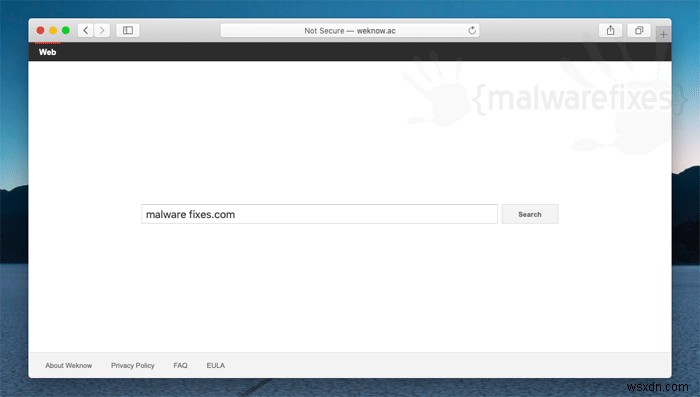
ब्राउज़र हाईजैकर — एक बार कंप्यूटर में प्रवेश करने के बाद, इंटरनेट ब्राउज़र प्रोग्राम में अचानक और अवांछित परिवर्तन होंगे। होमपेज, स्टार्ट-अप पेज, नया टैब विंडो और सर्च इंजन — सभी संशोधनों से प्रभावित होते हैं। उपयोगकर्ता की पसंदीदा सेटिंग्स के बजाय, ब्राउज़र हाईजैकर वायरस इन खंडों को अनावश्यक होमपेज और सर्च टूल से बदल देता है। मैक पर आक्रमण करने वाले कुछ कुख्यात ब्राउज़र हाईजैकर हैं Weknow.ac और SafeFinder।
पॉप-अप और रीडायरेक्ट — ब्राउज़र हाईजैकर की तरह, यह वायरस इंटरनेट ब्राउज़र एप्लिकेशन को निशाना बनाता है। हालांकि, यह होमपेज या अन्य महत्वपूर्ण पृष्ठों में कोई परिवर्तन नहीं करता। संक्रमण केवल तभी प्रकट होता है जब मैक उपयोगकर्ता ब्राउज़िंग सत्र में होता है। इस प्रकार का मैक वायरस पॉप-अप विज्ञापन ट्रिगर करता है और रीडायरेक्ट की एक श्रृंखला संसाधित करता है जो ब्राउज़र को अवांछित वेबसाइटों पर इंगित करता है। हाल ही में, मैक सुरक्षा फोरम याहू रीडायरेक्ट के बारे में प्रश्नों से भर गए थे, जो ब्राउज़र स्टार्ट-अप, खोज या सामान्य वेब सर्फिंग के दौरान तुरंत ब्राउज़र को उक्त वेबसाइट पर ले जाते हैं। यह स्पष्ट रूप से याहू वायरस हमला नहीं है, बल्कि एक दुर्भावनापूर्ण स्क्रिप्ट है जो ब्राउज़र को एक अलग वेबसाइट पर रीरूट करती है, और अंतिम भाग केवल वैध और विश्वसनीय याहू पेज दिखाता है ताकि दुर्भावनापूर्ण गतिविधियों को छुपाया जा सके।
मैक के लिए दुष्ट सॉफ़्टवेयर
इसे ट्रोजन माना जा सकता है, विशेष रूप से यदि इंस्टॉलेशन में दुर्भावनापूर्ण कोड शामिल है जो निष्पादन योग्य फ़ाइल को ड्रॉप करता है और इसे मैक कंप्यूटर पर चलाता है। हालांकि, कुछ दुष्ट सॉफ़्टवेयर मैक ओएस को संक्रमित करते हैं क्योंकि उपयोगकर्ता स्वयं संदिग्ध वेबसाइटों से संकेतों को निष्पादित करने में लापरवाही बरतता है। परिणामस्वरूप, वे स्वेच्छा से एक दुष्ट एप्लिकेशन डाउनलोड और इंस्टॉल कर लेते हैं, यह जाने बिना कि यह एक कंप्यूटर खतरा है। मैक के लिए दुष्ट प्रोग्राम अक्सर प्रदर्शन वृद्धि टूल या सुरक्षा सॉफ़्टवेयर होने का दिखावा करते हैं जिन्हें पूर्ण सुविधाओं को अनलॉक करने के लिए पंजीकरण शुल्क या सशुल्क सक्रियण कोड की आवश्यकता होती है। दुर्भाग्य से, दुष्ट टूल का पूर्ण संस्करण भी मैक उपयोगकर्ता के पैसे के लायक नहीं होता। इनमें से अधिकांश दुष्ट प्रोग्राम पूरी तरह से कचरा होते हैं, और वे निर्दोष पीड़ितों से पैसा ठगते हैं।
संभावित अवांछित एप्लिकेशन (PUA)
शीर्षक पहले ही संकेत दे देता है कि मैक वायरस के रूप में PUA किस प्रकार का है। ये ऐसे एप्लिकेशन हैं जो आमतौर पर उपयोगकर्ता की स्वीकृति के बिना मैक या इंटरनेट ब्राउज़र प्रोग्राम पर इंस्टॉल हो जाते हैं। विवेकहीन तरीकों से उपयोगकर्ता के हस्तक्षेप के बिना इंस्टॉल किए गए एन्हांसमेंट टूल, मुफ्त गेम और ब्राउज़र एक्सटेंशन को PUA के रूप में वर्गीकृत किया जाता है। एडवेयर की तरह, PUA एक मैक वायरस है जो अक्सर इंटरनेट ब्राउज़र प्रोग्राम पर हमला करता है। फर्क सिर्फ इतना है कि अवांछित प्रोग्राम राजस्व उत्पन्न करने के बजाय असामान्य वितरण तकनीकों के माध्यम से एक एप्लिकेशन को बढ़ावा देते हैं।
संक्रमित मैक से वायरस हटाने के तरीके
विधि 1 – मैक से सामान्य वायरस कैसे हटाएं?
विधि 2 – मैक से एडवेयर हटाना
विधि 3 – मैक को संक्रमित करने वाले दुष्ट सॉफ़्टवेयर वायरस को हटाना
त्वरित समाधान: तत्काल निष्कासन
कॉम्बो क्लीनर एक विश्वसनीय मैक यूटिलिटी एप्लिकेशन है जिसमें पूर्ण एंटीवायरस और ऑप्टिमाइज़ेशन सुविधाएं हैं। यह एडवेयर, मैलवेयर और PUP से निपटने में उपयोगी है। इसके अलावा, यह दुर्भावनापूर्ण ब्राउज़र हाईजैकर, एडवेयर या मैलवेयर से छुटकारा दिला सकता है। यदि आपको इसकी प्रीमियम सुविधाओं को अधिकतम करने की आवश्यकता है तो आपको पूर्ण संस्करण खरीदना पड़ सकता है।
- निम्नलिखित पेज से टूल डाउनलोड करें:
- डबल-क्लिक करें डाउनलोड की गई फ़ाइल पर और इंस्टॉलेशन के साथ आगे बढ़ें।
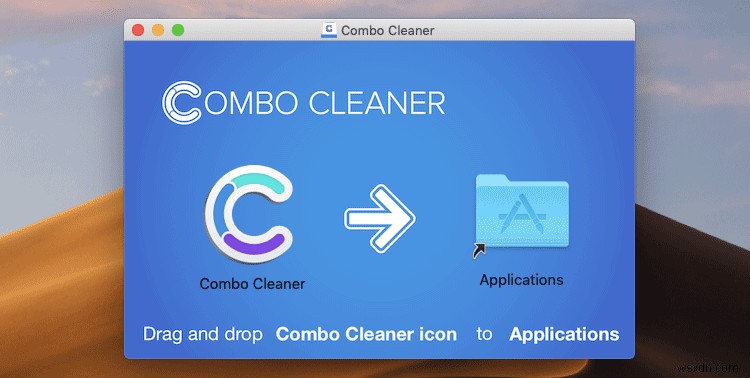
- खुली विंडो में, कॉम्बो क्लीनर आइकन को अपने एप्लिकेशन फ़ोल्डर आइकन पर ड्रैग और ड्रॉप करें।
- अपना लॉन्चपैड खोलें और कॉम्बो क्लीनर आइकन पर क्लिक करें।
- एंटीवायरस के नवीनतम वायरस परिभाषा अपडेट डाउनलोड होने तक प्रतीक्षा करें और मैक कंप्यूटर से खतरों को हटाना शुरू करने के लिए "कॉम्बो स्कैन शुरू करें" पर क्लिक करें।
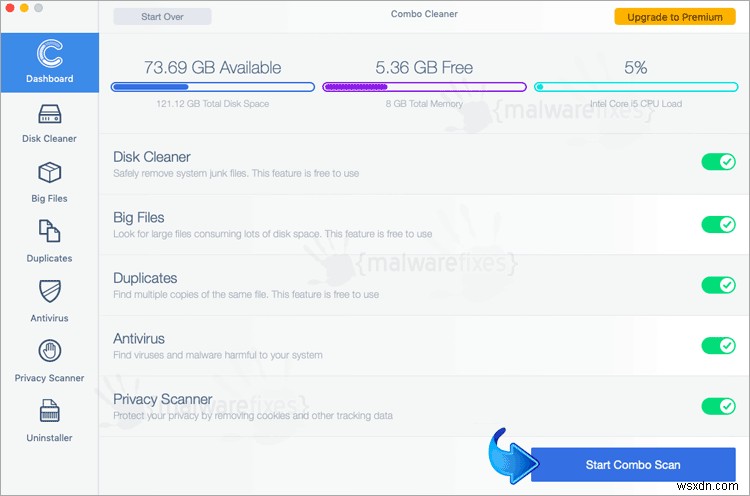
कॉम्बो क्लीनर की मुफ्त सुविधाओं में डिस्क क्लीनर, बड़ी फाइलें खोजक, डुप्लीकेट फाइलें खोजक और अनइंस्टॉलर शामिल हैं। एंटीवायरस और प्राइवेसी स्कैनर का उपयोग करने के लिए, उपयोगकर्ताओं को प्रीमियम संस्करण में अपग्रेड करना होगा।
यदि आप मैन्युअल रूप से खतरे से जुड़ी दुर्भावनापूर्ण वस्तुओं को हटाने में सहज हैं, तो बाकी निष्कासन चरणों के साथ आगे बढ़ें।
विधि 1 – मैक से सामान्य वायरस कैसे हटाएं?
कंप्यूटर वायरस की बात करें तो ये आमतौर पर खतरनाक और अक्सर अदृश्य मैलवेयर होते हैं जो मैक सिस्टम को संक्रमित करते हैं। इन खतरों को श्रेणीबद्ध रूप से ट्रोजन, वर्म, वायरस आदि के रूप में पहचाना जाता है। चूंकि कंप्यूटर पर यह संक्रमण अक्सर छिपी हुई फाइलों और सिस्टम वस्तुओं को शामिल करता है, इसलिए मैक वायरस से छुटकारा पाने का सबसे अच्छा तरीका एंटी-वायरस या एंटी-मैलवेयर एप्लिकेशन का गहन स्कैन चलाना है। इस उदाहरण में, हम अपने इंस्टॉल किए गए एंटी-मैलवेयर टूल से मैक को स्कैन करेंगे। आप अपने स्वयं के सुरक्षा प्रोग्राम का उपयोग कर सकते हैं; बस सुनिश्चित करें कि डेटाबेस अपडेट है और गहन स्कैन चलाएं।
- नीचे दिए गए लिंक से मैक के लिए मालवेयरबाइट्स डाउनलोड करें।
- डाउनलोड की गई Malwarebytes-Mac.pkg का पता लगाएं और इसे डिफ़ॉल्ट सेटिंग्स के साथ इंस्टॉल करें।
- मैक के लिए मालवेयरबाइट्स चलाएं। यह अपडेट की जांच करेगा और यदि उपलब्ध हो तो नवीनतम संस्करण डाउनलोड करेगा। हाल के मैलवेयर खतरों को खोजने के लिए यह आवश्यक है, जिसमें मैलवेयर भी शामिल है।
- एक बार जब आप मालवेयरबाइट्स डैशबोर्ड पर हों, तो कृपया अपने मैक कंप्यूटर को स्कैन करना शुरू करने के लिए स्कैन बटन पर क्लिक करें।
- स्कैन के बाद, मैक के लिए मालवेयरबाइट्स पहचाने गए खतरों की एक सूची प्रदर्शित करेगा, और मैलवेयर निश्चित रूप से इसका हिस्सा होगा। सूची में सभी आइटम का चयन करना सुनिश्चित करें। फिर, कंप्यूटर को साफ करने के लिए हटाएं बटन पर क्लिक करें।
विधि 2 – इंटरनेट ब्राउज़र से एडवेयर हटाना
एडवेयर ऐसे प्रोग्राम हैं जो अक्सर सफारी, फ़ायरफ़ॉक्स और गूगल क्रोम जैसे इंटरनेट ब्राउज़र प्रोग्राम पर हमला करते हैं। एडवेयर शब्द विज्ञापन-समर्थित सॉफ़्टवेयर से लिया गया है जो संक्रमित ब्राउज़र एप्लिकेशन का फायदा उठाकर ऑनलाइन लाभ कमाने का इरादा रखता है। मैक के लिए एडवेयर वायरस अपने पीसी समकक्ष से अलग नहीं है। वे केवल अलग वातावरण में काम करते हैं, इसलिए वायरस पर विविध कोडिंग की जाती है।
अधिकांश एडवेयर और अवांछित प्रोग्राम "ब्राउज़र एक्सटेंशन" नामक एक एप्लिकेशन का उपयोग करते हैं ताकि इंटरनेट एप्लिकेशन की सेटिंग्स पर कब्जा कर सकें। इसलिए, हम मैलवेयर से निकटता से संबंधित एक्सटेंशन की जांच करने और उसे हटाने की अत्यधिक अनुशंसा करते हैं। यदि यह मौजूद नहीं है, तो किसी भी संदिग्ध ब्राउज़र एक्सटेंशन को ढूंढें और हटाएं।
गूगल क्रोम से मैलवेयर एक्सटेंशन हटाएं
- अपने मैक डिवाइस पर गूगल क्रोम ब्राउज़र खोलें।
- एड्रेस बार में नीचे दी गई स्ट्रिंग डालें और कीबोर्ड पर एंटर दबाएं:
chrome://extensions/
- मैलवेयर या प्रासंगिक प्रविष्टि ढूंढें और इसे गूगल क्रोम से हटाएं।
सफारी से दुर्भावनापूर्ण एक्सटेंशन हटाएं
- सफारी ब्राउज़र खोलें।
- शीर्ष मेनू पर, सफारी > सेटिंग्स या प्राथमिकताएं पर क्लिक करें।
- सफारी सेटिंग्स विंडो खुलेगी। कृपया एक्सटेंशन टैब चुनें।
- संदिग्ध एक्सटेंशन का पता लगाएं और इसे सफारी से हटाने के लिए अनइंस्टॉल बटन पर क्लिक करें।
- अब आप विंडो बंद कर सकते हैं और सफारी को पुनरारंभ करें।
मैक के माइक्रोसॉफ्ट एज ब्राउज़र से मैलवेयर हटाएं
- अपने मैक पर माइक्रोसॉफ्ट एज प्रोग्राम खोलें।
- निम्नलिखित स्ट्रिंग को एड्रेस बार में इनपुट या कॉपी-पेस्ट करें। कीबोर्ड पर एंटर दबाएं:
edge://extensions/
- इंस्टॉल किए गए एक्सटेंशन क्षेत्र में मैलवेयर के लिए प्रविष्टियों को ढूंढें और हटाएं या अक्षम करें।
- अब आप विंडो बंद कर सकते हैं और माइक्रोसॉफ्ट एज ब्राउज़र को पुनरारंभ करें।
मोज़िला फ़ायरफ़ॉक्स से मैलवेयर एक्सटेंशन अनइंस्टॉल करें
- मोज़िला फ़ायरफ़ॉक्स ब्राउज़र खोलें।
- नीचे दी गई स्ट्रिंग को एड्रेस बार में टाइप या कॉपी-पेस्ट करें और कीबोर्ड पर एंटर दबाएं:
about:addons
- साइडबार मेनू से एक्सटेंशन पर क्लिक करें।
- मैलवेयर से संबंधित प्रविष्टि ढूंढें और विकल्प बटन का उपयोग करके ब्राउज़र से इसे अक्षम या हटाएं।
विधि 3 – मैक को संक्रमित करने वाले अवांछित ऐप्स हटाएं
- अपने फाइंडर पर जाएं। मेनू बार से, कृपया जाएं > फ़ोल्डर पर जाएं चुनें।
- निम्नलिखित स्ट्रिंग डालें और कीबोर्ड पर एंटर दबाएं:
~/Library/LaunchAgents
- अब आपको LaunchAgents नामक एक छिपा हुआ फ़ोल्डर दिखाई देगा। फ़ोल्डर के अंदर निम्नलिखित फाइलों पर ध्यान दें:
- com.malware.plist
- unknown.service.plist
- unknown.system.plist
- unknown.download.plist
- unknown.update.plist
अज्ञात शब्द केवल वास्तविक मैलवेयर नाम का प्रतिनिधित्व है। हमलावर निम्नलिखित फ़ाइल नामों का उपयोग कर सकते हैं:
- Genieo. InstallMac, (यादृच्छिक वर्ण).plist
यदि आपको निर्दिष्ट फ़ाइल नहीं मिलती है, तो किसी भी अपरिचित या संदिग्ध प्रविष्टि को देखें। यह वही हो सकता है जो आपके मैक पर मैलवेयर की उपस्थिति का कारण बन रहा है। सभी आइटम को नवीनतम देखने के लिए व्यवस्थित करना भी हाल ही में इंस्टॉल की गई अपरिचित फ़ाइलों की पहचान करने में मदद कर सकता है।
- कृपया "आइटम इस रूप में दिखाएं..." पर क्लिक करें।
- कालानुक्रमिक क्रम में आइटम व्यवस्थित करने के लिए संशोधित तिथि पर क्लिक करें।
- आपके द्वारा पाई गई सभी संदिग्ध फाइलों को ट्रैश में खींचें।
आपके द्वारा नोट की गई सभी संदिग्ध फ़ाइलों पर ध्यान दें, क्योंकि आप आगे बढ़ते हुए किसी अन्य फ़ोल्डर में उसी आइटम को भी हटा सकते हैं।
- कृपया मैक कंप्यूटर को पुनरारंभ करें।
- उपरोक्त विधि का उपयोग करके एक और फ़ोल्डर खोलें। निम्नलिखित स्ट्रिंग को कॉपी और पेस्ट करके फ़ोल्डर का आसानी से पता लगाएं:
~/Library/Application Support
- पहले नोट की गई किसी भी संदिग्ध वस्तु का चयन करें। उन्हें ट्रैश में खींचें।
- निम्नलिखित गैर-छिपे फ़ोल्डरों (~ के बिना) में प्रक्रिया दोहराएं:
/Library/LaunchAgents
/Library/LaunchDaemons
/Library/Application Support
- अंत में, अपने फाइंडर > जाएं पर जाएं और एप्लिकेशन फ़ोल्डर खोलें। निम्नलिखित नामों वाले उप-फ़ोल्डर्स देखें और उन्हें ट्रैश में खींचें।
- Genieo. InstallMac, (यादृच्छिक वर्ण)
वैकल्पिक: लॉक की गई फ़ाइलों के लिए जिन्हें हटाया नहीं जा सकता, निम्नलिखित करें:
- लॉन्चपैड > अन्य फ़ोल्डर पर जाएं, एक्टिविटी मॉनिटर खोलें।
- जिस प्रोसेस को आप छोड़ना चाहते हैं उसे चुनें।
- विंडो के ऊपरी भाग में, रोकें बटन पर क्लिक करें।
- फोर्स क्विट बटन पर क्लिक करें।
- अब आप मैलवेयर होमपेज हाईजैकर से संबंधित लॉक की गई फ़ाइल को हटा या निकाल सकते हैं।
विधि 2 और 3 से मैक वायरस निष्कासन विधियों को निष्पादित करते समय, प्रत्येक प्रक्रिया के बाद विधि 1 में एंटी-वायरस स्कैन चलाना महत्वपूर्ण है। यह सुनिश्चित करने के लिए है कि मैक कंप्यूटर पर वायरस का कोई अवशेष न बचे।
मूल रूप से 30 अप्रैल, 2020 को 13:29 पर प्रकाशित