कुछ Windows उपयोगकर्ता चिंतित हैं कि उनका कंप्यूटर संक्रमित है 'Windows Defender वायरस अलर्ट' देखने के बाद इंटरनेट ब्राउज़ करते समय और यह देखकर कि उनका कंप्यूटर अनुत्तरदायी हो गया है। कुछ वेब पेजों पर जाने पर, प्रभावित उपयोगकर्ताओं को एक पॉप-अप दिखाई देता है जो Windows Defender से संबंधित होने का दावा करता है कि उनका कंप्यूटर संक्रमित है और उनसे समर्थन के लिए आधिकारिक नंबर पर कॉल करने का आग्रह करता है। यह विशेष पॉप-अप कई ब्राउज़र्स (Edge, Chrome, Opera, Firefox) और Windows के कई संस्करणों पर मिलता है जिसमें Windows 7, Windows 8.1 और Windows 10 शामिल हैं।
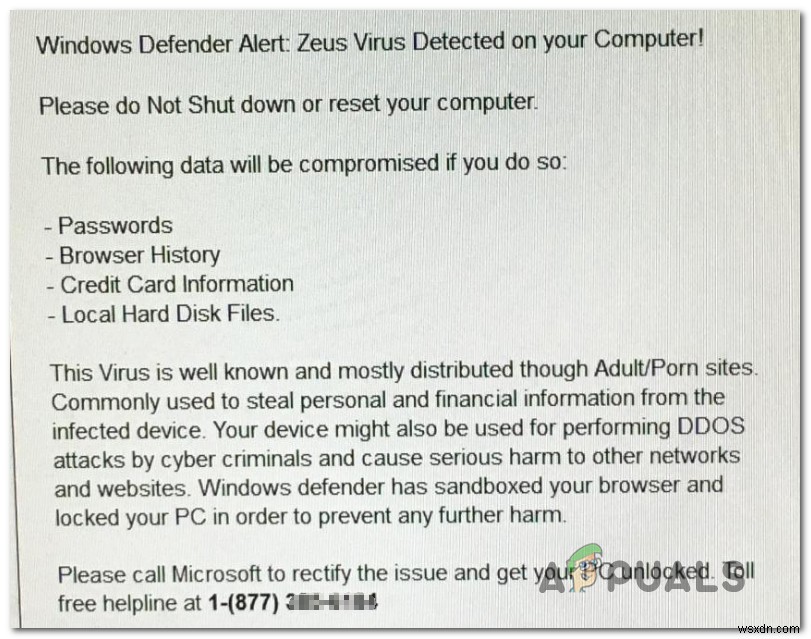
क्या Zeus वायरस सुरक्षा खतरा असली है?
जैसा कि आप शायद पहले ही बता सकते हैं, यह वर्तमान में बाजार में मौजूद अधिकांश वेब ब्राउज़र्स पर मौजूद एक काफी सामान्य टेक सपोर्ट घोटाला है।
असली अलर्ट को नकली से अलग करना बहुत सरल है (हर ऑपरेटिंग सिस्टम पर) – कोई भी OS आपके वेब ब्राउज़र के अंदर चेतावनी जारी नहीं करेगा यदि कोई सुरक्षा खतरा पाया जाता है। यदि आप बिल्ट-इन समाधान (Windows Defender) का उपयोग कर रहे हैं, तो आपको एक समर्पित विंडो के अंदर चेतावनी मिलेगी। यदि आप थर्ड-पार्टी सुरक्षा सूट का उपयोग कर रहे हैं, तो आपको इसके द्वारा संकेत दिया जाएगा, आपके ब्राउज़र द्वारा नहीं।
इस बात को ध्यान में रखते हुए, जान लें कि आपके ब्राउज़र के माध्यम से आने वाली कोई भी सुरक्षा चेतावनी नकली है।
यह घोटाला कई नकली समर्थन त्रुटि संदेशों का एक और रूपांतर है: Microsoft सपोर्ट को कॉल करें, Google सुरक्षा चेतावनी, और दर्जनों अन्य समान घोटाले।
Zeus वायरस घोटाला कैसे काम करता है?
कुछ लोग इस तरह के सोशल इंजीनियरिंग घोटाले के झांसे में आएंगे अगर स्कैमर्स ब्राउज़र को लॉक करने वाली ट्रिक का उपयोग नहीं करते। Zeus वायरस घोटाला और टेक सपोर्ट घोटाले के अधिकांश रूपांतर एक JavaScript ट्रिक का उपयोग करेंगे जो पीड़ित के ब्राउज़र को लॉक कर देती है।
लेकिन ध्यान रखें कि कोई दुर्भावनापूर्ण कोड उपयोग नहीं किया जाता – इसलिए सुरक्षा स्कैन उन कंप्यूटर्स पर किसी मैलवेयर का पता नहीं लगाएंगे जो इस विशेष पॉप-अप से निपट रहे हैं।
असली Zeus वायरस
असली Zeus वायरस वर्षों में जारी सबसे लोकप्रिय मैलवेयर में से एक है। 2010 में पहली बार पता चलने के बाद, इसने लाखों Microsoft Windows कंप्यूटर्स पर कहर बरपाया, वित्तीय डेटा चुराया और दुनिया के सबसे सफल बॉटनेट सॉफ्टवेयर में से एक बन गया।
भले ही मूल निर्माता ने कथित तौर पर 2010 में इसे रिटायर कर दिया, स्रोत कोड लीक होने के बाद उसी सुरक्षा खतरे के कई वेरिएंट सामने आए। नवीनतम साइबर-सुरक्षा प्रगति के साथ, यदि आप किसी भी प्रकार की सुरक्षा विधि का उपयोग कर रहे हैं – यहां तक कि Windows Defender भी इस सुरक्षा खतरे से निपटने के लिए सुसज्जित है – तो इस विशेष वायरस के खतरे व्यावहारिक रूप से हानिरहित हैं।
जैसा कि आप कल्पना कर सकते हैं, Zeus वायरस पॉप-अप के पीछे स्कैमर्स इस विशेष मैलवेयर की लोकप्रियता का उपयोग लोगों को डराने के लिए कर रहे हैं ताकि वे उनके नंबरों पर कॉल करें और सोशल हैकिंग के शिकार बनें।
Zeus वायरस घोटाला कैसे काम करता है?
इस टेक सपोर्ट घोटाले के सैकड़ों रूपांतर हैं। यह प्रथा वर्षों से चली आ रही है, लेकिन जैसा कि पता चला है, अनजान वेब सर्वर अभी भी नियमित रूप से धोखा खा रहे हैं।
चूंकि यह पॉप-अप आंतरिक रूप से ट्रिगर नहीं होता है, स्कैमर्स को एक ऐसे डोमेन का उपयोग करने की आवश्यकता होती है जिसे अभी तक SmartScreen या अन्य थर्ड-पार्टी समकक्षों जैसे डेटाबेस द्वारा फ़्लैग नहीं किया गया है। या तो यह या वे एक हाई-प्रोफाइल वेबसाइट को हाईजैक करने में कामयाब रहे और अब इसके सभी आगंतुकों को इस विशेष घोटाले के संपर्क में ला रहे हैं। यह पहले Yahoo Mail, MSN News, और कुछ अन्य हाई-प्रोफाइल वेबसाइटों के साथ हो चुका है।
यदि कोई वेबसाइट संक्रमित है और अपने आगंतुकों को यह पॉप-अप दिखाना शुरू कर देती है, तो यह 'मैलवेयर-साइट रीडायरेक्ट' करना समाप्त कर देगी, जिसका अर्थ है कि यह उजागर उपयोगकर्ता को उस डोमेन पर रीडायरेक्ट करेगा जो घोटाले का हिस्सा है।
यदि आप सोच रहे हैं, तो स्कैमर्स आपके कंप्यूटर को JavaScript मॉडल अलर्ट (जिसे डायलॉग लूप के रूप में भी जाना जाता है) को लूप करके ब्लॉक करते हैं।
याद रखें कि स्कैमर्स अनजान पीड़ितों से पैसे या निजी डेटा प्राप्त करने के लिए सोशल इंजीनियरिंग रणनीति का उपयोग कर रहे हैं, यह दिखावा करके कि वे कंप्यूटर को ठीक कर रहे हैं।
'Zeus वायरस' को कैसे हटाएं?
चूंकि आप वास्तव में एक घोटाले से निपट रहे हैं न कि वास्तविक वायरस खतरे से, आपका कंप्यूटर वास्तव में Zeus वायरस से संक्रमित नहीं है।
हालांकि, इस विशेष मामले में, पॉप-अप आपके ब्राउज़र द्वारा भी ट्रिगर किया जा सकता है यदि इसे हाईजैक कर लिया गया है। कुछ PUPs (संभावित अवांछित प्रोग्राम) जो वास्तविक प्रोग्राम्स के साथ बंडल आते हैं, उनमें दुर्भावनापूर्ण कोड भी हो सकता है जो आपके ब्राउज़र को हाईजैक कर लेगा और आपके द्वारा देखी जा रही वेबसाइट की परवाह किए बिना यह पॉप-अप प्रदर्शित करेगा।
आइए एक परिदृश्य पर विचार करें जहां यह पॉप-अप अलर्ट एक मॉडल अलर्ट को लूप कर रहा है जो आपके कंप्यूटर को लॉक कर रहा है। यहां आपको क्या करना है:
- जब आप अलर्ट देखते हैं, तो पहले प्रॉम्प्ट पर Ok पर क्लिक करें, फिर "Don't let this page create more messages" या "Prevent this page from creating additional dialogues" से जुड़े बॉक्स को चेक करें.
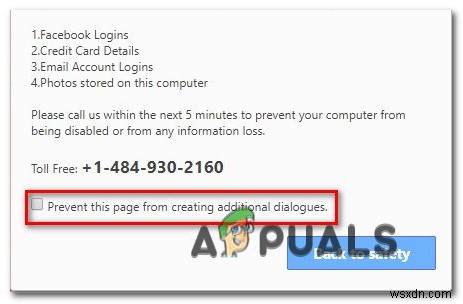
नोट: आपके ब्राउज़र के आधार पर, यह पेज थोड़ा अलग दिख सकता है।
- बॉक्स चेक होने के साथ, Ok (या Back to safety) पर क्लिक करें कष्टप्रद संदेश से छुटकारा पाने के लिए।
- फिर, Ctrl + Shift + Delete दबाएं Task Manager खोलने के लिए।
- एक बार उपयोगिता के अंदर, Processes टैब पर जाएं, उस ब्राउज़र पर राइट-क्लिक करें जिस पर आप समस्या का सामना कर रहे हैं और End Task चुनें।
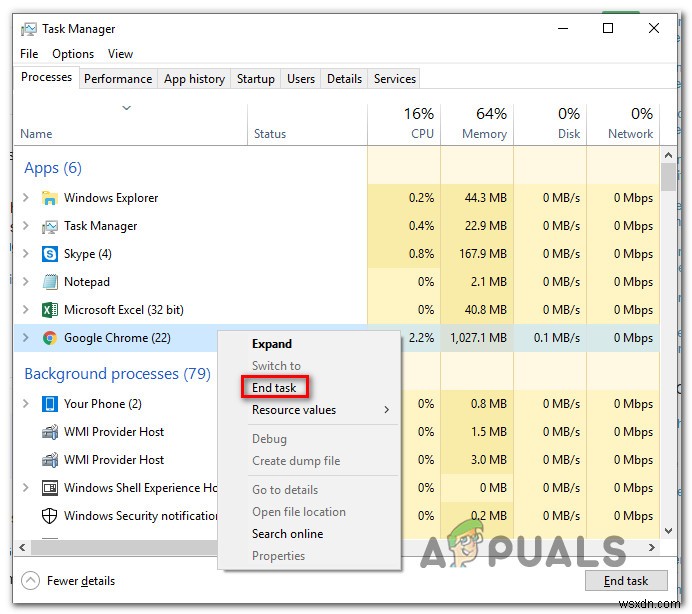
- यदि आप देखते हैं कि समस्या आपके द्वारा देखे जा रहे वेब पेजों की परवाह किए बिना फिर से हो रही है, तो संभावना है कि आपके ब्राउज़र को हाईजैक कर लिया गया है और यह आपके द्वारा देखी जाने वाली हर वेबसाइट के लिए पॉप-अप प्रदर्शित कर रहा है। इस मामले में, आपको स्थानीय खतरे को खत्म करने की आवश्यकता होगी। ऐसा करने का सबसे कुशल तरीका इस लेख (यहां) का पालन करना है ताकि Malwarebytes डीप स्कैन किया जा सके और हाईजैकर को हटाया जा सके।
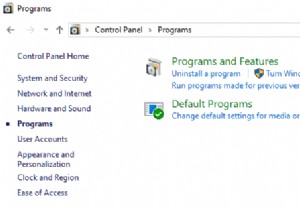
- एक बार खतरे की पहचान हो जाने और निपट जाने के बाद, आपके ब्राउज़र को पुनः इंस्टॉल करने का समय आ गया है क्योंकि यह शायद कुछ फाइलें (जिन्हें क्वारंटाइन किया गया था) गायब हैं। ऐसा करने के लिए, Windows कुंजी + R दबाएं एक Run डायलॉग बॉक्स खोलने के लिए। फिर, "appwiz.cpl" टाइप करें और Programs and Features विंडो खोलने के लिए Enter दबाएं।
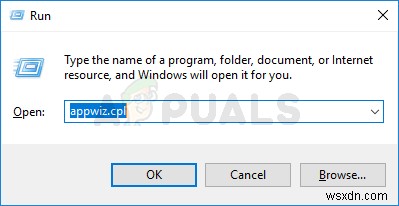
नोट: यदि आप Edge ब्राउज़र या Internet Explorer के साथ इस समस्या का सामना कर रहे हैं, तो निम्नलिखित चरण आवश्यक नहीं हैं क्योंकि दोनों ब्राउज़र OS द्वारा पुनर्जीवित हो जाएंगे।
- Programs and Features विंडो के अंदर, एप्लिकेशन की सूची में स्क्रॉल करें और अपने ब्राउज़र का पता लगाएं। एक बार जब आप इसे देखते हैं, तो उस पर राइट-क्लिक करें और Uninstall चुनें।
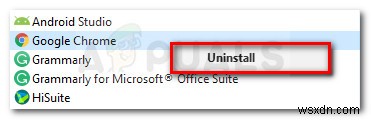
- अपने ब्राउज़र के आधिकारिक डाउनलोड पेज पर जाएं और इंस्टॉलेशन एक्जीक्यूटेबल डाउनलोड करें, फिर ऑन-स्क्रीन प्रॉम्प्ट्स का पालन करके इसे अपने कंप्यूटर पर पुनः इंस्टॉल करें।
'Zeus वायरस' घोटाले से खुद को कैसे बचाएं
लोगों को पहली बार में इस नकली सुरक्षा खतरे का सामना करने का मुख्य कारण लापरवाह व्यवहार है। या तो यह या खराब कंप्यूटर ज्ञान। इन घोटालों से बचने की कुंजी सावधानी बरतना है।
इस बात को ध्यान में रखते हुए, अज्ञात प्रकाशक से सॉफ्टवेयर डाउनलोड और इंस्टॉल करने से दूर रहें। साथ ही, सबसे लोकप्रिय ब्राउज़र्स द्वारा बनाए गए तथाकथित 'सुरक्षित क्षेत्रों' से आगे जाने से बचें – Edge में SmartScreen Defender है और सभी प्रमुख थर्ड-पार्टी ब्राउज़र्स के अपने मालिकाना शील्ड्स हैं।
आपका ब्राउज़र आपसे पूछेगा कि क्या आप सुरक्षित क्षेत्र से बाहर निकलना चाहते हैं। यदि आप ऐसा करना चुनते हैं, तो आप इसे अपने जोखिम पर कर रहे हैं।
हालांकि, तथाकथित 'सुरक्षित क्षेत्र' के अंदर रहना भी 100% सुरक्षित नहीं है। स्कैमर्स अब बिजली की गति से नए डोमेन रजिस्टर करने में सक्षम हैं। सौभाग्य से, SERPs अब इन वेब पेजों को खोज परिणामों से दूर रखने का अच्छा काम कर रहे हैं।
एक अंतिम नोट पर, आपको यह याद रखना होगा कि हैकर्स सोशल इंजीनियरिंग हैक का उपयोग कर रहे हैं। जिसका अर्थ है कि जब तक आप उन्हें स्वयं डेटा या पैसा नहीं सौंपते, उनके पास इसे आपसे प्राप्त करने का कोई साधन नहीं है। इसलिए जब भी आप Zeus वायरस अलर्ट जैसे पॉप-अप स्कैन देखें, टोल-फ्री नंबर पर कॉल न करें और आप सुरक्षित रहेंगे।
यदि आप अपने कंप्यूटर को इन नकली सुरक्षा प्रॉम्प्ट्स को दिखाने से रोकना चाहते हैं, तो आप पॉप-अप ब्लॉकर इंस्टॉल कर सकते हैं। लेकिन ऐसा करने का मतलब है कि आप अन्य पॉप-अप भी नहीं देख पाएंगे जो वैध हो सकते हैं। यहां कुछ पॉप-अप ब्लॉकर्स पर विचार किया गया है:
- uBlock
- Chrome के लिए पॉप अप ब्लॉकर
- Mozilla के लिए Popup Blocker Ultimate