OpenCart, मुफ्त और ओपन-सोर्स समाधान की तलाश कर रहे ई-कॉमर्स स्टार्टअप्स के लिए वरदान है। इसकी व्यापक लोकप्रियता इस तथ्य को जिम्मेदार ठहराया जा सकता है कि OpenCart अत्यधिक अनुकूलन योग्य है और एक्सटेंशन और मॉड्यूल की एक विस्तृत श्रृंखला प्रदान करता है। हालांकि, OpenCart में कई भेद्यताएं उजागर हुई हैं, जिनमें से कुछ OpenCart कोर को भी प्रभावित करती हैं। इसके कारण, दुनिया भर में OpenCart इंस्टॉलेशन ने OpenCart एडमिन पैनल के हैक होने का अनुभव किया है। इसके कारणों की एक विस्तृत विविधता हो सकती है जिस पर हम इस लेख में आगे चर्चा करेंगे। पुस्तक Hack Proofing Your E-commerce Site के अनुसार,
OpenCart एडमिन पैनल हैक: उदाहरण
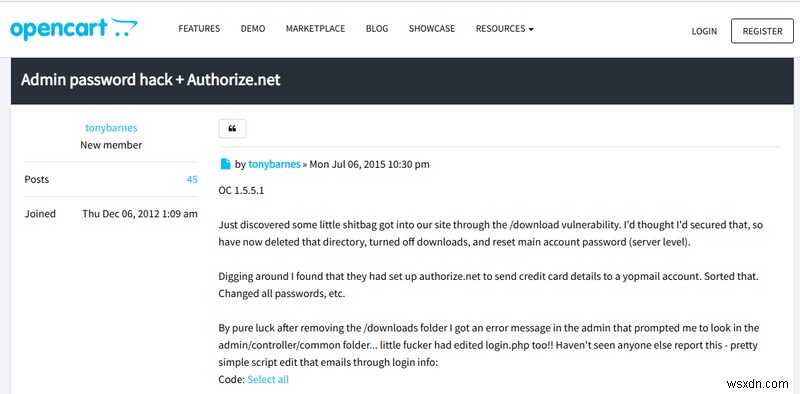
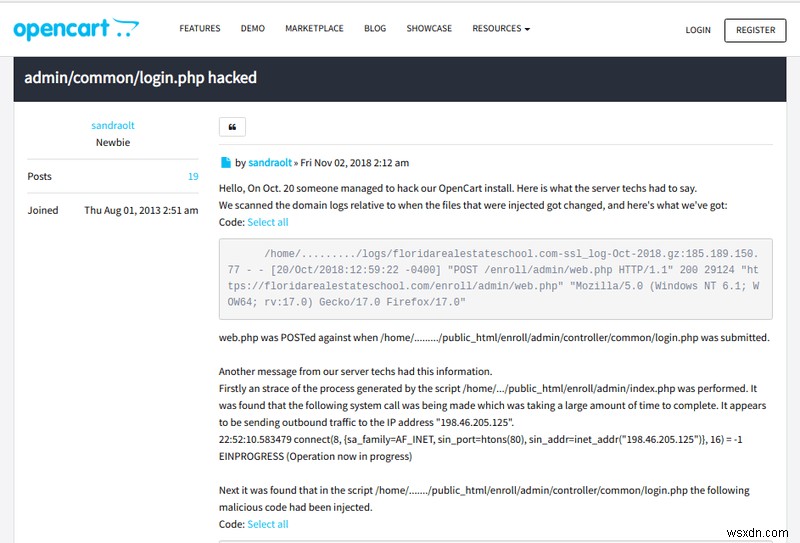
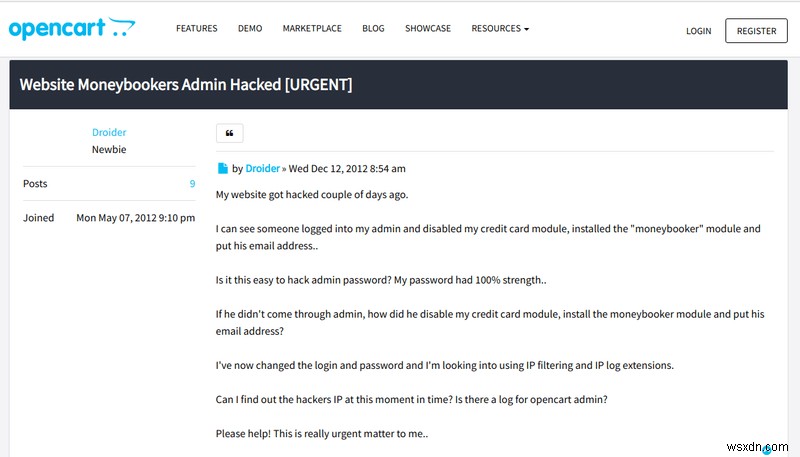
एडमिन पैनल OpenCart स्टोर का एक संसाधन-संपन्न क्षेत्र है। OpenCart डैशबोर्ड से सब कुछ प्रबंधित किया जा सकता है। इसलिए, जब OpenCart एडमिन पैनल के हैक होने से OpenCart स्टोर्स से समझौता किया जाता है, तो यूजर्स कम्युनिटी फ़ोरम का सहारा लेते हैं। मदद मांगने वाले ऐसे थ्रेड्स के कई उदाहरण नीचे दिए गए हैं।
OpenCart एडमिन पैनल हैक: लक्षण
- अज्ञात IP स्थानों से एडमिन पैनल में लॉगिन।
- OpenCart डैशबोर्ड पर कई एडमिन अकाउंट्स दिखाई देते हैं जो आपने नहीं बनाए।
- यूजर्स OpenCart स्टोर पर उपयोग किए गए क्रेडिट कार्ड से समझौता होने की शिकायत करते हैं।
- स्टोर से कई मुफ्त ऑर्डर कन्फर्म होते हैं।
- आपका सर्वर सैकड़ों स्पैम ईमेल भेज रहा है।
- दुष्ट फ़ाइलें सर्वर पर स्पैमी रीडायरेक्ट बनाते हुए दिखाई देती हैं।
- OpenCart स्टोर सर्च इंजन्स द्वारा ब्लैकलिस्ट हो जाता है।
- pp_pro, authorize.net आदि जैसी फ़ाइलों में दुर्भावनापूर्ण कोड इंजेक्ट किया गया।
- OpenCart स्टोर की इंडेक्स फ़ाइल को एक रैंडम मैसेज के साथ विकृत कर दिया गया।
- FTP लॉग्स अन्य देशों में अज्ञात IPs से कनेक्शन दिखाते हैं।
OpenCart एडमिन पैनल हैक: कारण
OpenCart मैलवेयर और बैकडोर
अक्सर, बुरे एक्टर्स कई सर्वरों को संक्रमित करने के इरादे से मैलवेयर लिखते हैं जिनका उपयोग फिर DDoS हमलों, स्पैम प्रचार, फेक व्यूज आदि के लिए किया जाता है। Astra के शोधकर्ताओं द्वारा pub2srv मैलवेयर जैसे कई ऐसे मैलवेयर संक्रमणों की निगरानी की जाती है जो विशेष रूप से OpenCart यूजर्स को टारगेट कर रहे थे। साथ ही, एक अन्य वैरिएंट जो OpenCart यूजर्स के क्रेडिट कार्ड चुराने के उद्देश्य से था, Astra टीम द्वारा उजागर किया गया था। इस मैलवेयर ने साइट पर मुफ्त साइनअप का उपयोग करने वाला एक बैकडोर भी बनाया था। इस क्रेडिट कार्ड चुराने वाले मैलवेयर द्वारा OpenCart एडमिन पैनल हैक को दुर्भावनापूर्ण कोड इंजेक्ट करके किया गया था जिसने लॉगिन क्रेडेंशियल्स को admin@wsxdn.com पर भेज दिया।
OpenCart रिमोट कोड एक्जीक्यूशन
OpenCart संस्करण 2.1.0.2<2.2.0.0 एक PHP RCE भेद्यता के प्रति संवेदनशील पाए गए। JSON डिकोड फ़ंक्शन ने OpenCart स्टोर्स को RCE हमले के प्रति संवेदनशील बना दिया। हालांकि, जिनके पास PHP JSON इंस्टॉल नहीं था, वे संवेदनशील नहीं थे। इसका फायदा उठाने के लिए, हमलावरों ने एक एडमिन को एडमिन डैशबोर्ड पर जाने और कस्टम यूजर जानकारी जैसे एक अतिरिक्त फोन नंबर के लिए एक कस्टम फील्ड जोड़ने के लिए धोखा दिया। इस भेद्यता के लिए एक्सप्लॉइट जारी किया गया है।
OpenCart क्रॉस-साइट रिक्वेस्ट फोर्जरी
एक CSRF हमला मूल रूप से एक OpenCart एडमिन को स्टोर पर अवांछनीय कार्रवाई करने के लिए धोखा दे सकता है। यह पासवर्ड हटाने से लेकर पूरे डेटाबेस को ड्रॉप करने तक कुछ भी हो सकता है! OpenCart में CVE-2018-13067 नामक एक ऐसी CSRF भेद्यता उजागर हुई थी। पासवर्ड बदलते समय उचित टोकन सत्यापन का अभाव था। कमजोर फ़ाइल /upload/catalog/controller/account/password.php थी। इस भेद्यता का फायदा उठाकर, हमलावर एडमिन के पासवर्ड सहित किसी भी पासवर्ड को बदल सकते हैं, इस प्रकार OpenCart एडमिन पैनल हैक को अंजाम दे सकते हैं। इसका एक्सप्लॉइट सार्वजनिक रूप से उपलब्ध है!
OpenCart SQL इंजेक्शन
SQL इंजेक्शन हमले वेब सर्वर्स पर XSS की तरह व्यापक रूप से प्रचलित हैं। ये दोनों भेद्यताएं हर साल OWASP टॉप 10 में भेद्यताओं और सुविधाओं का एक बड़ा हिस्सा बनाती हैं। OpenCart 1.3.2 SQLi के प्रति संवेदनशील था जिसे CVE-2010-0956 कहा गया था। कमजोर कंपोनेंट 'page' पैरामीटर था और कमजोर URL index.php?route=product%2Fspecial&path=20&page= . जैसा दिखता था। यहां, हमलावर page पैरामीटर के माध्यम से SQL स्टेटमेंट्स निष्पादित कर सकता था। इसका एक्सप्लॉइट जारी किया गया है। इसके अलावा, OpenCart 1.5.1.2 में एक ब्लाइंड SQLi भेद्यता खोजी गई।
OpenCart क्रॉस-साइट स्क्रिप्टिंग
2.1.0.2 से पहले का OpenCart XSS हमले के प्रति संवेदनशील पाया गया। इस भेद्यता को CVE-2015-4671 कहा गया था। फ़ाइल index.php XSS के प्रति संवेदनशील थी और zone_id पैरामीटर के माध्यम से वेब स्क्रिप्ट या HTML कोड इंजेक्ट करना संभव था। इसे सफलतापूर्वक फायदा उठाने से एक हमलावर एडमिन को पासवर्ड देने के लिए धोखा दे सकता है, इस प्रकार OpenCart एडमिन पैनल हैक को अंजाम दे सकता है।
OpenCart पासवर्ड से समझौता
कमजोर पासवर्ड होने से OpenCart एडमिन पैनल ब्रूट फोर्स हमलों के प्रति संवेदनशील हो सकता है। विशेष रूप से डिज़ाइन किए गए सॉफ़्टवेयर हैं जो ब्रूट फोर्स हमलों का संचालन करते हैं, जो या तो डिक्शनरी अटैक्स या हाइब्रिड हो सकते हैं। कमजोर पासवर्ड के कारण OpenCart एडमिन पैनल हैक्स सफल होते हैं।
OpenCart एडमिन पैनल हैक: क्लीनअप
OpenCart एडमिन पैनल पासवर्ड को एक मजबूत पासवर्ड में बदलकर डैमेज कंट्रोल शुरू करें। इसके बाद OpenCart डेटाबेस को सुरक्षित करने के लिए आगे बढ़ें। ऐसा करने से उन सभी हमलावरों को ब्लॉक कर दिया जाएगा जो एडमिन पैनल पासवर्ड जानते हैं। डेटाबेस पासवर्ड को नीचे दिए गए SQL स्टेटमेंट द्वारा बदला जा सकता है:
update users set pass = concat('ZZZ', sha(concat(pass, md5(rand()))));यह उल्लेखनीय है कि कुछ प्रकार के संक्रमणों में, मैलवेयर या बैकडोर स्क्रिप्ट इंस्टॉल हो सकती है। यह स्क्रिप्ट इंटरनेट पर हमलावर को एडमिन पासवर्ड भेज रही होगी। इसलिए, ऐसे परिदृश्य में पासवर्ड बदलना व्यर्थ हो सकता है। यह पहचानने के लिए कि क्या ऐसा है, Wireshark जैसे पैकेट मॉनिटरिंग टूल का उपयोग करके आउटगोइंग डेटा देखें। यदि यह पुष्टि होती है कि एक स्क्रिप्ट पासवर्ड को हमलावर को भेज रही है, तो साइट को ऑफ़लाइन लें और दुर्भावनापूर्ण कोड हटा दें। अधिकांश समय, हमलावर दुर्भावनापूर्ण कोड को base64 प्रारूप में संग्रहीत करते हैं। इस प्रकार के कोड को इस सरल कमांड का उपयोग करके उजागर किया जा सकता है:
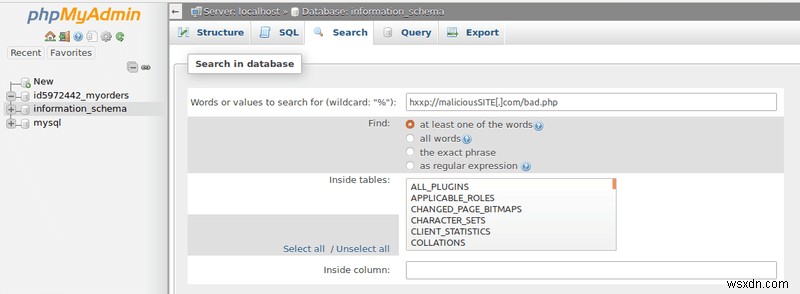
find . -name "*.php" -exec grep "base64" '{}' \; -print > hiddencode.txtयह hiddencode.txt फ़ाइल में base64 एन्कोडेड कोड के सभी उदाहरणों को सहेज देगा जिसे फिर ऑनलाइन टूल्स का उपयोग करके मैन्युअल निरीक्षण के लिए डिकोड किया जा सकता है। इसके बाद, phpMyAdmin टूल का उपयोग करके उस विशेष स्क्रिप्ट या दुर्भावनापूर्ण कोड के छिपे हुए सभी स्थानों को एक ही बार में खोजा जा सकता है। अधिक सहायता के लिए नीचे दी गई छवि देखें।
Base64 एन्कोडिंग के अलावा, हमलावरों ने FOPO जैसे अन्य प्रकार के एन्कोडिंग या ऑबफस्केशन तकनीकों का उपयोग किया हो सकता है। जिनमें से सभी को औसत वेब एडमिन के लिए समझना संभव नहीं हो सकता है। इसलिए याद रखें कि उस कोड को न हटाएं जिसे आप समझने में असमर्थ हैं, बस ' #' कैरेक्टर का उपयोग करके इसे कमेंट आउट कर दें। इसके बाद, OpenCart एडमिन पैनल हैक मैलवेयर हटाने के लिए विशेषज्ञों से संपर्क करें।
OpenCart एडमिन पैनल हैक: शमन
अपडेट और बैकअप
यदि आप कोर फ़ाइलों को संशोधित करना चाहते हैं, तो सुविधा के अनुसार vQmod या OCMOD का उपयोग करें। यह परिवर्तनों को नए अपडेट में हटाए जाने से बचाएगा। सुनिश्चित करें कि सभी एक्सटेंशन और मॉड्यूल अपडेट हैं क्योंकि अपडेट में महत्वपूर्ण सुरक्षा पैच होते हैं। साथ ही, OpenCart स्टोर का बैकअप रखें क्योंकि यह हमले के बाद साइट को पुनर्स्थापित करने में मदद करेगा।
इंस्टॉल फ़ोल्डर हटाएं
इंस्टॉल फ़ोल्डर्स में कुछ संवेदनशील कोर फ़ाइलें होती हैं। यदि इंस्टॉलेशन फ़ोल्डर सर्वर पर छोड़ दिया जाता है, तो विशेष स्कैनर्स इसकी उपस्थिति का पता लगा सकते हैं, जिससे हमलावरों का रास्ता खुल जाता है। Shodan जैसे सर्च इंजन लगातार वेब सर्वर्स पर ऐसी फ़ाइलों की तलाश में रहते हैं। इसलिए, OpenCart इंस्टॉलेशन पूरा होने के बाद इंस्टॉल फ़ोल्डर को हटाना सुरक्षित होगा। हालांकि, यह ध्यान रखना महत्वपूर्ण है कि अन्य इंस्टॉल फ़ोल्डर्स के विपरीत, vQmod इंस्टॉल फ़ोल्डर को न हटाएं!
OpenCart एडमिन पैनल को सुरक्षित करें
एडमिन URL का नाम बदलें
एडमिन URL का नाम बदलना एक मानक सुरक्षा अभ्यास है। यह OpenCart एडमिन पैनल पर कई सामान्य हमलों से बचा सकता है। इसे एक रैंडम कीवर्ड में बदलें जिसे आप भविष्य में याद रखें। OpenCart 1.5 और vQmod के लिए विस्तृत निर्देश यहां पाए जा सकते हैं।
एक्सेस प्रतिबंधित करें
OpenCart एडमिन पैनल आमतौर पर केवल आपके द्वारा एक्सेस किया जाएगा, इसलिए अन्य सभी IPs को ब्लॉक करना एक बुद्धिमानी भरा निर्णय होगा। इसे .htaccess फ़ाइल का उपयोग करके पूरा किया जा सकता है जो फ़ोल्डर और उसके सब-फ़ोल्डर्स तक एक्सेस को प्रतिबंधित करता है। बस एडमिन फ़ोल्डर में .htaccess फ़ाइल में निम्नलिखित कोड जोड़ें।
<Files *.*>
Order Deny,Allow
Deny from all
Allow from "your ip address"
</Files>
एडमिन पैनल फ़ाइल अनुमतियां प्रबंधित करें
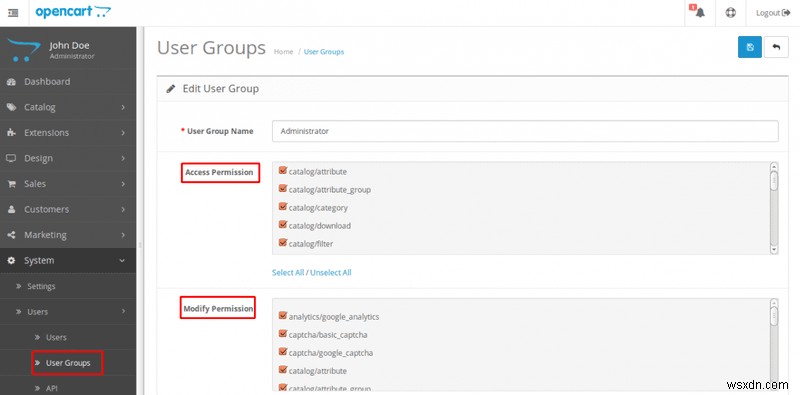
admin/index.php, admin/config.php जैसी महत्वपूर्ण फ़ाइलों को बार-बार संशोधित करने की आवश्यकता नहीं होती है। इसलिए अनधिकृत फ़ाइल संशोधन से बचने के लिए निम्नलिखित फ़ाइल अनुमतियों को 644 या 444 पर सेट करें। इसे Users > User Groups पर जाकर प्रबंधित किया जा सकता है, अधिक जानकारी के लिए कृपया नीचे दी गई छवि देखें।
सुरक्षा समाधान का उपयोग करें
OpenCart स्टोर्स रोजाना संवेदनशील लेनदेन से निपटते हैं। इसलिए, स्टोर की सुरक्षा ठोस होनी चाहिए। जब कोई हमलावर OpenCart स्टोर से समझौता करने की कोशिश करता है तो पहली रक्षा पंक्ति एक ठोस फ़ायरवॉल होती है। फ़ायरवॉल का उपयोग OpenCart एडमिन पैनल पर साइबर हमले के जोखिम को काफी कम कर सकता है। हालांकि, अपने स्टोर के लिए सही चुनना महत्वपूर्ण है। फ़ायरवॉल किफायती, संसाधन-अनुकूल और लचीला होना चाहिए। Astra फ़ायरवॉल OpenCart स्टोर के लिए सभी मानदंडों को पूरा करता प्रतीत होता है। यहां तक कि OpenCart भी Astra की सिफारिश करता है। Astra एक ऑल-इन-वन सुरक्षा समाधान है जो बॉक्स से बाहर काम करता है। जिसका मतलब है कोई इंस्टॉलेशन परेशानी नहीं! आपके सर्वर की कोई प्रोसेसिंग पावर की आवश्यकता नहीं!