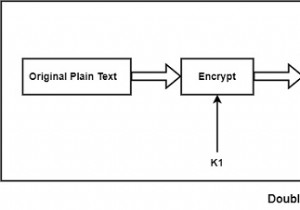
TDES का अर्थ ट्रिपल डेटा एन्क्रिप्शन स्टैंडर्ड है। यह DES (डेटा एन्क्रिप्शन स्टैंडर्ड) का उन्नत या बेहतर संस्करण है जो एक सममित क्रिप्टोग्राफ़िक दृष्टिकोण है जिसमें DES का उपयोग प्रत्येक ब्लॉक पर तीन बार किया जाता है जो प्लेन टेक्स्ट को सिफर टेक्स्ट में बदल देता है।
TDEA 56, 112, 168 बिट्स का कुंजी आकार प्रदान करता है और 64 बिट्स तक ब्लॉक आकार प्रदान करता है। TDES को 2 कुंजियों के समर्थन से और 3 कुंजियों से भी किया जा सकता है। ट्रिपल DES, DES की तुलना में तीन गुना धीमा चलता है, लेकिन यदि सही तरीके से उपयोग किया जाए तो बहुत अधिक सुरक्षित है।
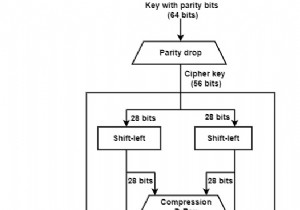
ऑब्जेक्ट को डिक्रिप्ट करने की प्रक्रिया एन्क्रिप्शन की प्रक्रिया के समान है, सिवाय इसके कि यह रिवर्स में निष्पादित होती है। DES की तरह, डेटा को 64-बिट चंक्स में एन्क्रिप्ट और डिक्रिप्ट किया जाता है। हालांकि डेटा एन्क्रिप्शन स्टैंडर्ड के लिए इनपुट कुंजी 64 बिट्स लंबी है, DES द्वारा उपयोग की जाने वाली वास्तविक कुंजी केवल 56 बिट्स लंबाई की है।
प्रत्येक बाइट में कम से कम महत्वपूर्ण (सबसे दायां) बिट एक समता बिट है, और इसे सेट किया जाना चाहिए ताकि प्रत्येक बाइट में लगातार 1s की विषम संख्या हो। इन समता बिट्स को हटा दिया जाता है, इसलिए प्रत्येक बाइट के सात शक्तिशाली बिट्स का उपयोग किया जाता है, जिसके परिणामस्वरूप 56 बिट्स की कुंजी लंबाई होती है।
इसका मतलब है कि ट्रिपल DES के लिए प्रभावी कुंजी ताकत वास्तव में 168 बिट्स है क्योंकि तीन कुंजियों में से प्रत्येक में 8 समता बिट्स होते हैं जो एन्क्रिप्शन प्रक्रिया के दौरान उपयोग नहीं किए जाते हैं।
ट्रिपल डेटा एन्क्रिप्शन एल्गोरिदम इस सिस्टम में किया जाता है। इस सिस्टम में दो घटक शामिल हैं जैसे कर्मचारी घटक और प्रशासक घटक।
कर्मचारी घटक (Employee Component) - इस मॉड्यूल में, संगठन का कर्मचारी अन्य कर्मचारियों को संदेश जारी कर सकता है। पहले उपयोगकर्ता को अपने कर्मचारी आईडी का उपयोग करके सिस्टम में लॉगिन करना होगा और फिर पासवर्ड कर्मचारी के व्यक्तिगत ईमेल आईडी पर भेजा जाएगा फिर उपयोगकर्ता को पासवर्ड बॉक्स में कोड दर्ज करना होगा।
यदि भेजे गए संदेश में कुछ भी संदिग्ध पाया जाता है तो संदेश को अलग उपयोगकर्ता को भेज दिया जाएगा लेकिन प्रबंधन को भी अधिक समीक्षा के लिए संदेश के बारे में याद दिलाया जाएगा, एडमिन सिस्टम के भीतर पंजीकृत सभी उपयोगकर्ताओं को भी देख सकता है।
प्रशासक घटक (Administrator Component) - प्रशासक घटक इस सिस्टम का आवश्यक तत्व है जिसके साथ प्रशासक विभिन्न कर्मचारियों के बीच सभी संदिग्ध संदेशों/मेल को आसानी से देख सकता है। एडमिन डेटा डिक्शनरी को देख और संपादित कर सकता है।
प्रशासक कर्मचारी को संदेश जारी कर सकता है और यह संदेश पहले कुंजी के साथ एन्कोड किया जाता है और फिर कर्मचारी को भेजा जाता है। कर्मचारी को एन्क्रिप्शन प्रक्रिया के समय उपयोग की गई उसी कुंजी तक पहुंचकर संदेश देखना होता है, यह कुंजी प्रशासक द्वारा कर्मचारी के साथ साझा की जाती है, एडमिन सिस्टम के भीतर पंजीकृत सभी उपयोगकर्ताओं को भी देख सकता है।