डेटा एन्क्रिप्शन स्टैंडर्ड (DES) एक ब्लॉक सिफर है जो प्लेनटेक्स्ट बिट्स की एक निश्चित-लंबाई स्ट्रिंग लेता है और इसे जटिल संचालन के एक क्रम के माध्यम से समान लंबाई के एक अन्य सिफर टेक्स्ट बिट स्ट्रिंग में बदल देता है। यह एक सममित एन्क्रिप्शन तकनीक है जिसका अर्थ है कि प्रेषक और प्राप्तकर्ता दोनों को जानकारी को एन्क्रिप्ट और डिक्रिप्ट करने के लिए एक साझा कुंजी की आवश्यकता होती है।
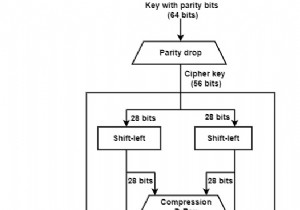
इस दृष्टिकोण की समस्या यह है कि यदि कुंजी दूसरों को पता चल जाती है तो पूरी बातचीत से समझौता हो जाता है। 3DES ब्लॉक आकार 64 बिट्स है और रूपांतरण को अनुकूलित करने के लिए एक कुंजी की भी आवश्यकता होती है, ताकि डिक्रिप्शन केवल उन लोगों द्वारा किया जा सके जो एन्क्रिप्ट करने के लिए उपयोग की गई विशिष्ट कुंजी को जानते हैं। कुंजी मूल रूप से 64 बिट्स की होती है, हालांकि, इनमें से केवल 56-बिट्स वास्तव में एल्गोरिदम द्वारा उपयोग किए जाते हैं।
आठ बिट्स का उपयोग केवल समता जांच के लिए किया जाता है, और उसके बाद अस्वीकार कर दिया जाता है। इसलिए "प्रभावी कुंजी लंबाई 56-बिट्स है" और इसे लगातार उद्धृत किया जाता है। चयनित कुंजी का प्रत्येक 8वां बिट अस्वीकार कर दिया जाता है यानी, स्थिति 8, 16, 24, 32, 40, 48, 56, 64 को 64-बिट कुंजी से हटा दिया जाता है जिससे केवल 56-बिट कुंजी शेष रहती है।
DES के फायदे
DES के विभिन्न फायदे निम्नलिखित हैं:
DES लंबे समय से (1977 से) मौजूद है, यहां तक कि कोई वास्तविक कमजोरी नहीं खोजी गई है और सबसे प्रभावी हमला अभी भी ब्रूट फोर्स है।
DES एक आधिकारिक संयुक्त राज्य सरकार मानक है। सरकार को हर पांच साल में DES को पुनः प्रमाणित करने की आवश्यकता होती है और यदि आवश्यक हो तो इसे बदलने के लिए कहती है।
DES ANSI और ISO मानक भी है। क्योंकि DES को 1977 के हार्डवेयर पर चलाने के लिए डिज़ाइन किया गया था, यह हार्डवेयर में तेज़ है और सॉफ्टवेयर में अपेक्षाकृत तेज़ है।
यह किसी फ़ाइल को एन्क्रिप्टेड प्रारूप में सहेजने की कार्यक्षमता प्रदान करता है जिसे केवल सही पासवर्ड प्रदान करके एक्सेस किया जा सकता है।
यह निर्देशिकाओं को पासवर्ड से सुरक्षित बनाने के लिए सिस्टम को बदल सकता है।
यह DES के संक्षिप्त इतिहास की समीक्षा कर सकता है और मूल संरचनाओं का प्रतिनिधित्व कर सकता है।
यह DES के बिल्डिंग ब्लॉक घटकों को परिभाषित कर सकता है।
यह राउंड कुंजी जनरेशन प्रक्रिया को परिभाषित कर सकता है और डेटा एन्क्रिप्शन स्टैंडर्ड की व्याख्या कर सकता है।
यह सुनिश्चित कर सकता है कि निजी जानकारी अन्य उपयोगकर्ताओं द्वारा एक्सेस नहीं की जाती है।
कुछ उपयोगकर्ता समान सिस्टम का उपयोग कर सकते हैं और फिर भी व्यक्तिगत रूप से काम कर सकते हैं।
DES के नुकसान
DES के विभिन्न नुकसान निम्नलिखित हैं:
56 बिट कुंजी आकार DES का सबसे बड़ा दोष है और चिप्स जो प्रति सेकंड DES एन्क्रिप्ट या डिक्रिप्ट ऑपरेशन के एक मिलियन को लागू करते हैं, लागू हैं (1993 में)।
DES के हार्डवेयर कार्यान्वयन बहुत तेज़ हैं।
DES को एप्लिकेशन के लिए डिज़ाइन नहीं किया गया था और इसलिए यह अपेक्षाकृत धीरे-धीरे चलता है।
नई तकनीक में, एन्क्रिप्टेड कोड को तोड़ने की कई संभावनाएं बढ़ रही हैं, इसलिए DES की तुलना में AES को प्राथमिकता दी जाती है।