मैंने हाल ही में अपने होम नेटवर्किंग लैब के लिए एक Cisco SG300-10 स्विच खरीदा और मैं अब तक इससे काफी खुश हूं। इसमें ढेर सारी विशेषताएं हैं, जिनमें से अधिकांश का मैं अपने होम वातावरण में शायद कभी उपयोग नहीं करूंगा। हालांकि, एक छोटे व्यवसाय के लिए, यह आपके नेटवर्क पर बहुत नियंत्रण देता है।
अब Cisco स्विच को प्रबंधित करने के दो तरीके हैं: वेब-आधारित GUI इंटरफेस से या टर्मिनल-आधारित कमांड लाइन इंटरफेस से। मैंने पाया है कि वेब-आधारित GUI CLI से उपलब्ध Cisco IOS जितना स्थिर नहीं है। कई मौकों पर, GUI पर कॉन्फ़िगरेशन परिवर्तन को सहेजने का प्रयास करने के बाद, पूरा स्विच क्रैश हो गया और मुझे GUI को फिर से एक्सेस करने के लिए इसे रीबूट करना पड़ा।
यदि आप CLI का उपयोग करने जा रहे हैं, तो आपको पहले स्विच पर SSH एक्सेस सक्षम करना होगा। इस लेख में, मैं बात करूंगा कि आप SSH सेवा को कैसे चालू कर सकते हैं और लोकल डेटाबेस में संग्रहीत यूजरनेम और पासवर्ड का उपयोग करके लॉगिन कर सकते हैं।
मेरे अगले लेख में, मैं बात करूंगा कि आप पब्लिक और प्राइवेट की का उपयोग करके SSH सत्र स्थापित करके लॉगिन प्रक्रिया को और भी सुरक्षित कैसे बना सकते हैं, बजाय केवल यूजरनेम और पासवर्ड के।
SSH सेवा सक्षम करें
हमें सबसे पहले स्विच पर SSH सेवा सक्षम करने की आवश्यकता है। मैं आपको दिखाऊंगा कि वेब-आधारित इंटरफेस का उपयोग करके यह कैसे करें क्योंकि यह मेरे लिए स्विच से कंसोल पोर्ट का उपयोग करके कनेक्ट करने की तुलना में आसान था।
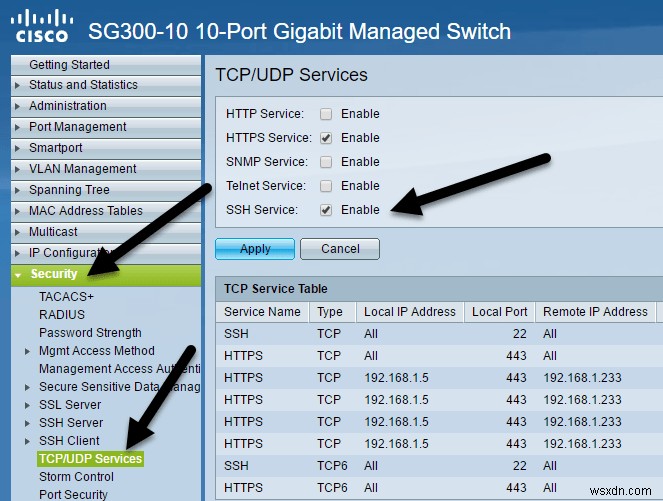
एक बार लॉग इन करने के बाद, बाएं मेनू में Security का विस्तार करें, फिर TCP/UDP Services पर क्लिक करें। दाएं फलक पर, आप अपने Cisco स्विच के लिए सक्षम कर सकने वाली विभिन्न TCP और UDP सेवाएं देखेंगे। मेरे मामले में, मेरे पास पहले से ही HTTPS चेक्ड था, इसलिए मैंने आगे बढ़कर SSH Service भी चेक किया।
Apply बटन पर क्लिक करना सुनिश्चित करें ताकि परिवर्तन सहेजे जाएं। ध्यान दें कि यह केवल परिवर्तन को रनिंग कॉन्फ़िग में सहेजेगा। यदि आप चाहते हैं कि परिवर्तन स्विच को रीबूट करने के बाद भी बना रहे, तो आपको रनिंग कॉन्फ़िग को स्टार्टअप कॉन्फ़िग पर कॉपी करना होगा। वेब GUI आमतौर पर स्क्रीन के ऊपरी दाएं कोने में एक आइकन फ्लैश करके आपको इसके बारे में याद दिलाने में अच्छा होता है।
स्विच पर बेसिक SSH सक्षम करने के लिए आपको बस इतना करना है। तो कौन सा यूजर स्विच में लॉग इन कर सकता है? खैर, आप Administration का विस्तार करके और फिर User Accounts पर क्लिक करके यूजर्स की सूची देख सकते हैं।
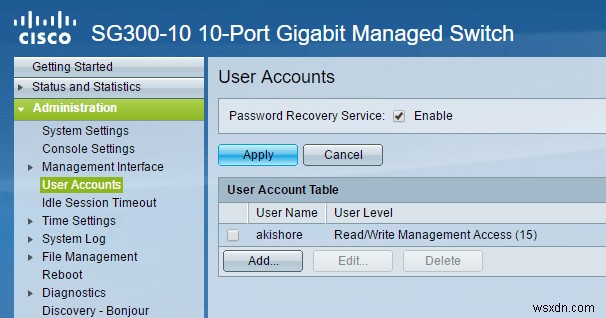
यहां आप उन अकाउंट्स की सूची देखेंगे जो स्विच में लॉग इन कर सकते हैं। ध्यान दें कि यहां सूचीबद्ध यूजर अकाउंट्स का उपयोग वेब-आधारित GUI और SSH के माध्यम से CLI दोनों में लॉग इन करने के लिए किया जा सकता है। ऊपर दिए उदाहरण में, आप देख सकते हैं कि मेरे पास केवल एक अकाउंट है और User Level Read/Write Management Access है।
अन्य यूजर लेवल भी हैं और आप स्विच तक SSH के माध्यम से विशेष रूप से सीमित राइट एक्सेस के साथ एक्सेस करने के लिए एक और यूजर अकाउंट बनाना चाह सकते हैं। आप एक यूजर जोड़कर और फिर उस अकाउंट के लिए उपयुक्त यूजर लेवल चुनकर ऐसा कर सकते हैं।
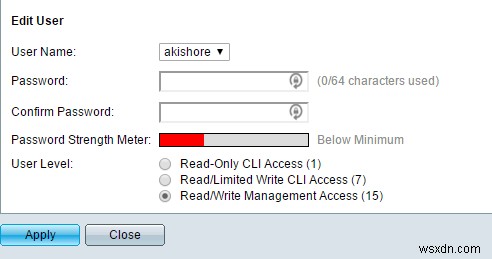
यदि आप Read/Limited Write CLI Access चुनते हैं, तो यूजर GUI इंटरफेस के माध्यम से स्विच तक नहीं पहुंच सकता और केवल कुछ CLI कमांड तक पहुंच सकता है।
स्विच में SSH करने के लिए puTTY का उपयोग करें
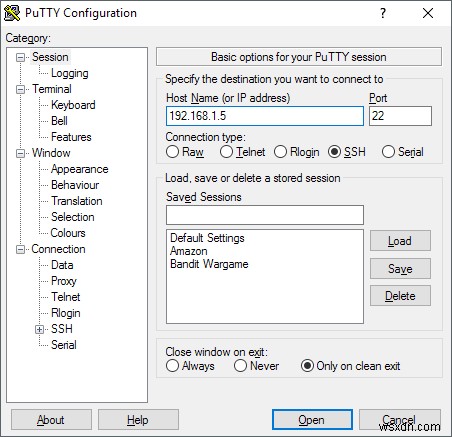
अब आपको बस अपने पसंदीदा SSH क्लाइंट का उपयोग करके स्विच में लॉग इन करना है। मैं puTTY का उपयोग करता हूं और किसी भी उदाहरण के लिए उसका उपयोग करूंगा। puTTY खोलें और अपने स्विच के लिए IP पता दर्ज करें। सुनिश्चित करें कि SSH चुना गया है और आप जाने के लिए तैयार होंगे।
आपको पहले एक प्रॉम्प्ट दिखाई देगा जो login as कहता है, जिसे आप केवल Enter दबाकर अनदेखा कर सकते हैं।
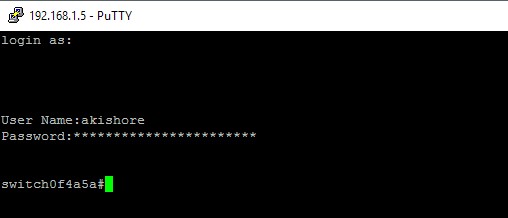
फिर आपको User Name के लिए एक प्रॉम्प्ट मिलेगा। आपके द्वारा सेटअप किए गए अकाउंट के लिए यूजरनेम टाइप करें और फिर पासवर्ड दर्ज करें। यदि सब ठीक काम करता है, तो आपको स्विच प्रॉम्प्ट मिलना चाहिए। मेरे मामले में, मेरे अकाउंट में पूर्ण पहुंच और नियंत्रण है, इसलिए मैं स्वचालित रूप से प्रिविलेज्ड EXEC मोड में शुरू होता हूं। यह शायद एक अच्छा विचार नहीं है, इसलिए कम एक्सेस वाले अकाउंट बनाना और फिर Enable mode पासवर्ड सेटअप करना सबसे अच्छा है। मैं भविष्य की पोस्ट में इसके बारे में भी बात करूंगा।
यदि आपके कोई प्रश्न हैं या अपने Cisco स्विच पर SSH सक्षम करने में समस्याएं आईं, तो कमेंट पोस्ट करें और मैं मदद करने की कोशिश करूंगा। आनंद लें!