पहले, मैंने लिखा था कि आप GUI इंटरफेस में सेटिंग को सक्षम करके अपने Cisco स्विच पर SSH एक्सेस कैसे सक्षम कर सकते हैं। यह बहुत अच्छा है यदि आप अपने स्विच CLI को एक एन्क्रिप्टेड कनेक्शन पर एक्सेस करना चाहते हैं, लेकिन यह अभी भी केवल यूजरनेम और पासवर्ड पर निर्भर करता है।
यदि आप इस स्विच का उपयोग अत्यधिक संवेदनशील नेटवर्क में कर रहे हैं जिसे बहुत सुरक्षित होने की आवश्यकता है, तो आप अपने SSH कनेक्शन के लिए पब्लिक की ऑथेंटिकेशन सक्षम करने पर विचार कर सकते हैं। वास्तव में, अधिकतम सुरक्षा के लिए, आप स्विच तक पहुंच के लिए यूजरनेम/पासवर्ड और पब्लिक की ऑथेंटिकेशन दोनों को सक्षम कर सकते हैं।
इस लेख में, मैं आपको दिखाऊंगा कि SG300 Cisco स्विच पर पब्लिक की ऑथेंटिकेशन कैसे सक्षम करें और puTTYGen का उपयोग करके पब्लिक और प्राइवेट की पेयर कैसे जनरेट करें। फिर मैं आपको दिखाऊंगा कि नई कुंजियों का उपयोग करके कैसे लॉगिन करें। इसके अलावा, मैं आपको दिखाऊंगा कि इसे कैसे कॉन्फ़िगर करें ताकि आप या तो केवल की का उपयोग करके लॉगिन कर सकें या उपयोगकर्ता को यूजरनेम/पासवर्ड टाइप करने के लिए मजबूर करने के साथ-साथ प्राइवेट की का उपयोग करने के लिए भी।
नोट: इस ट्यूटोरियल को शुरू करने से पहले, सुनिश्चित करें कि आपने स्विच पर SSH सेवा पहले ही सक्षम कर दी है, जिसका उल्लेख मैंने ऊपर लिंक किए गए अपने पिछले लेख में किया है।
SSH यूजर ऑथेंटिकेशन बाय पब्लिक की सक्षम करें
कुल मिलाकर, SSH के लिए पब्लिक की ऑथेंटिकेशन को काम करने की प्रक्रिया सीधी है। मेरे उदाहरण में, मैं आपको दिखाऊंगा कि वेब-आधारित GUI का उपयोग करके सुविधाओं को कैसे सक्षम करें। मैंने CLI इंटरफेस का उपयोग करके पब्लिक की ऑथेंटिकेशन सक्षम करने का प्रयास किया, लेकिन यह मेरे प्राइवेट RSA की के फॉर्मेट को स्वीकार नहीं करेगा।
एक बार जब मुझे वह काम कर जाता है, तो मैं इस पोस्ट को CLI कमांड के साथ अपडेट करूंगा जो GUI के माध्यम से हम जो करेंगे उसे पूरा करेगा। पहले, Security पर क्लिक करें, फिर SSH Server और अंत में SSH User Authentication।
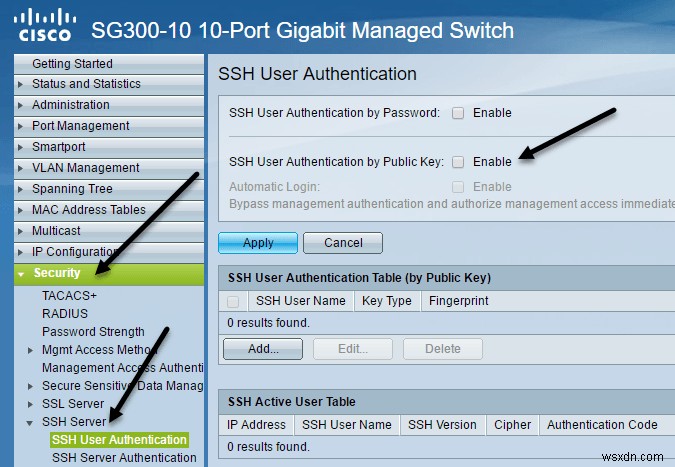
दाएं फलक में, आगे बढ़ें और Enable box next to SSH User Authentication by Public Key को चेक करें। परिवर्तनों को सहेजने के लिए Apply बटन पर क्लिक करें। अभी Automatic login के आगे Enable बटन चेक न करें क्योंकि मैं इसे नीचे समझाऊंगा।
अब हमें एक SSH यूजरनेम जोड़ना होगा। यूजर जोड़ने में जाने से पहले, हमें पहले एक पब्लिक और प्राइवेट की जनरेट करनी होगी। इस उदाहरण में, हम puTTYGen का उपयोग करेंगे, जो puTTY के साथ आने वाला एक प्रोग्राम है।
प्राइवेट और पब्लिक कुंजियाँ जनरेट करें
कुंजियाँ जनरेट करने के लिए, आगे बढ़ें और पहले puTTYGen खोलें। आपको एक खाली स्क्रीन दिखाई देगी और आपको नीचे दिखाए गए डिफ़ॉल्ट से किसी भी सेटिंग को बदलने की आवश्यकता नहीं होनी चाहिए।
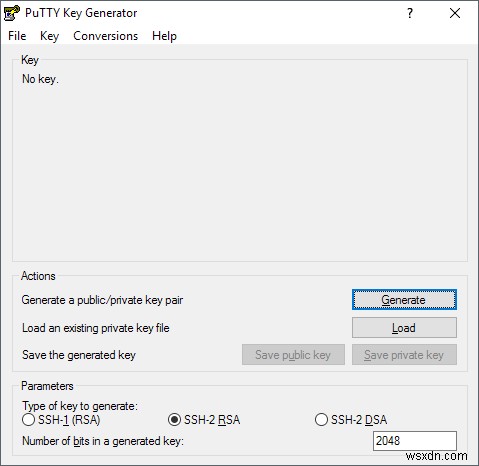
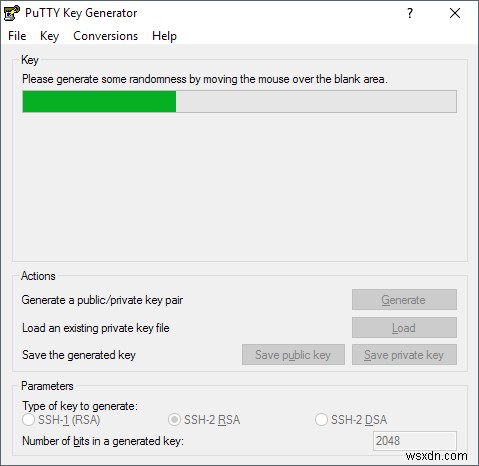
Generate बटन पर क्लिक करें और फिर खाली क्षेत्र में अपना माउस घुमाएं जब तक कि प्रोग्रेस बार पूरी तरह से पार न हो जाए।
एक बार कुंजियाँ जनरेट हो जाने के बाद, आपको एक पासफ्रेज टाइप करना होगा, जो मूल रूप से चाबी को अनलॉक करने के लिए एक पासवर्ड की तरह है।
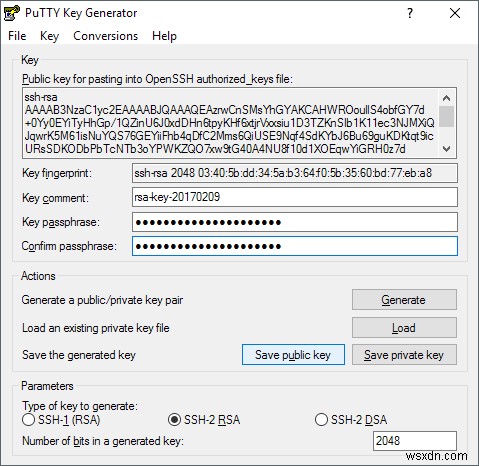
चाबी को ब्रूट-फोर्स हमलों से बचाने के लिए एक लंबी पासफ्रेज का उपयोग करना एक अच्छा विचार है। एक बार जब आप पासफ्रेज को दो बार टाइप कर लेते हैं, तो आपको Save public key और Save private key बटन पर क्लिक करना चाहिए। सुनिश्चित करें कि ये फ़ाइलें एक सुरक्षित स्थान पर सहेजी गई हैं, अधिमानतः किसी प्रकार के एन्क्रिप्टेड कंटेनर में जिसे खोलने के लिए पासवर्ड की आवश्यकता होती है। एन्क्रिप्टेड वॉल्यूम बनाने के लिए VeraCrypt का उपयोग करने पर मेरी पोस्ट देखें।
यूजर और की जोड़ें
अब वापस SSH User Authentication स्क्रीन पर जहां हम पहले थे। यहां आप दो अलग-अलग विकल्पों में से चुन सकते हैं। सबसे पहले, Administration - User Accounts पर जाएं यह देखने के लिए कि लॉगिन के लिए आपके पास वर्तमान में कौन से अकाउंट हैं।
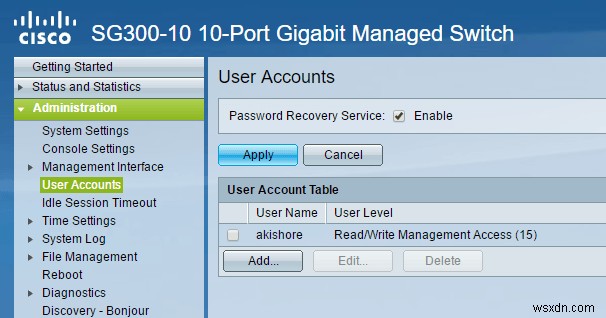
जैसा कि आप देख सकते हैं, मेरे पास अपने स्विच तक पहुंचने के लिए akishore नामक एक अकाउंट है। वर्तमान में, मैं इस अकाउंट का उपयोग वेब-आधारित GUI और CLI दोनों तक पहुंचने के लिए कर सकता हूं। SSH User Authentication पेज पर वापस, आपको SSH User Authentication Table (by Public Key) में जोड़ने के लिए यूजर या तो Administration - User Accounts के तहत वाले के समान हो सकता है या अलग।
यदि आप वही यूजरनेम चुनते हैं, तो आप Automatic Login के तहत Enable बटन चेक कर सकते हैं और जब आप स्विच में लॉग इन करने जाएंगे, तो आपको बस प्राइवेट की के लिए यूजरनेम और पासवर्ड टाइप करना होगा और आप लॉग इन हो जाएंगे।
यदि आप यहां एक अलग यूजरनेम चुनने का फैसला करते हैं, तो आपको एक प्रॉम्प्ट मिलेगा जहां आपको SSH प्राइवेट की यूजरनेम और पासवर्ड दर्ज करना होगा और फिर आपको अपना सामान्य यूजरनेम और पासवर्ड दर्ज करना होगा (Admin - User Accounts के तहत सूचीबद्ध)। यदि आप अतिरिक्त सुरक्षा चाहते हैं, तो एक अलग यूजरनेम उपयोग करें, अन्यथा बस इसे अपने वर्तमान के समान नाम दें।
Add बटन पर क्लिक करें और आपको Add SSH User विंडो पॉप अप होगी।
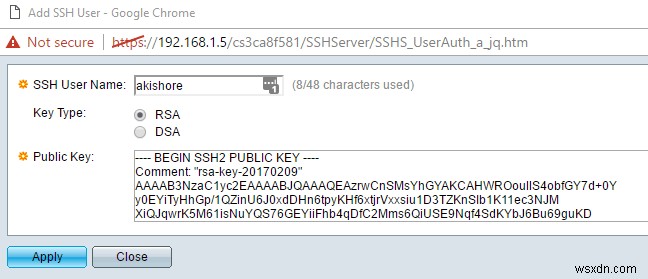
सुनिश्चित करें कि Key Type RSA पर सेट है और फिर आगे बढ़ें और अपने पब्लिक SSH की फ़ाइल को खोलें जिसे आपने पहले Notepad जैसे प्रोग्राम का उपयोग करके सहेजा था। संपूर्ण सामग्री कॉपी करें और इसे Public Key विंडो में पेस्ट करें। Apply पर क्लिक करें और फिर यदि आपको शीर्ष पर Success संदेश मिलता है तो Close पर क्लिक करें।
प्राइवेट की का उपयोग करके लॉगिन करें
अब हमें बस अपने प्राइवेट की और पासवर्ड का उपयोग करके लॉगिन करना है। इस बिंदु पर, जब आप लॉगिन करने का प्रयास करते हैं, तो आपको दो बार लॉगिन क्रेडेंशियल दर्ज करने होंगे: एक बार प्राइवेट की के लिए और एक बार सामान्य यूजर अकाउंट के लिए। एक बार जब हम ऑटोमैटिक लॉगिन सक्षम कर देते हैं, तो आपको केवल SSH यूजर के लिए क्रेडेंशियल दर्ज करने होंगे और आप अंदर होंगे।
puTTY खोलें और हमेशा की तरह Host Name बॉक्स में अपने स्विच का IP पता दर्ज करें। हालांकि, इस बार, हमें puTTY में प्राइवेट की भी लोड करनी होगी। ऐसा करने के लिए, Connection का विस्तार करें, फिर SSH का विस्तार करें और फिर Auth पर क्लिक करें।
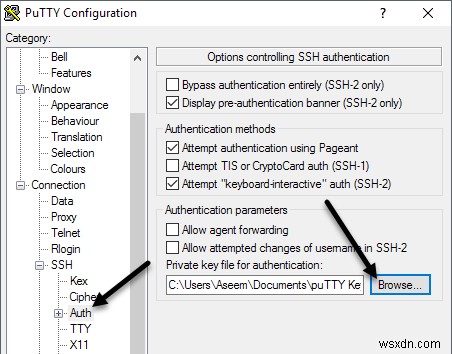
Private key file for authentication के तहत Browse बटन पर क्लिक करें और पहले puTTY से सहेजी गई प्राइवेट की फ़ाइल चुनें। अब कनेक्ट करने के लिए Open बटन पर क्लिक करें।
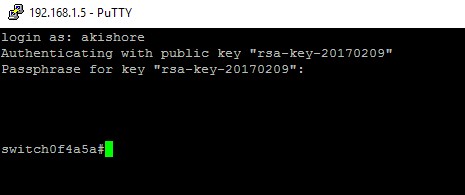
पहला प्रॉम्प्ट login as होगा और यह SSH यूजर्स के तहत आपके द्वारा जोड़े गए यूजरनेम होना चाहिए। यदि आपने अपने मुख्य यूजर अकाउंट के समान यूजरनेम उपयोग किया है, तो इससे कोई फर्क नहीं पड़ेगा।
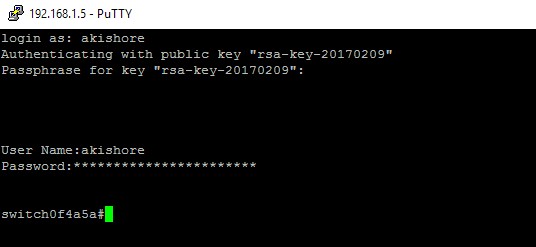
मेरे मामले में, मैंने दोनों यूजर अकाउंट के लिए akishore का उपयोग किया, लेकिन मैंने प्राइवेट की के लिए और अपने मुख्य यूजर अकाउंट के लिए अलग-अलग पासवर्ड का उपयोग किया। यदि आप चाहें, तो आप पासवर्ड को समान भी बना सकते हैं, लेकिन वास्तव में ऐसा करने का कोई मतलब नहीं है, खासकर यदि आप ऑटोमैटिक लॉगिन सक्षम करते हैं।
अब यदि आप स्विच में आने के लिए डबल लॉगिन नहीं करना चाहते हैं, तो SSH User Authentication पेज पर Automatic login के आगे Enable बॉक्स चेक करें।
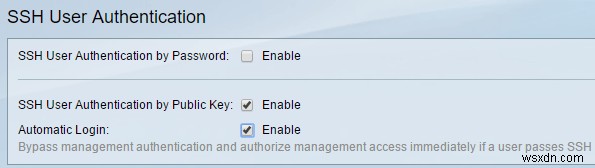
जब यह सक्षम होता है, तो आपको अब केवल SSH यूजर के लिए क्रेडेंशियल टाइप करने होंगे और आप लॉग इन हो जाएंगे।
यह थोड़ा जटिल है, लेकिन एक बार जब आप इसके साथ खेलते हैं तो समझ में आता है। जैसा कि मैंने पहले उल्लेख किया है, मैं CLI कमांड भी लिखूंगा एक बार जब मैं प्राइवेट की को उचित फॉर्मेट में प्राप्त कर सकूं। यहां दिए गए निर्देशों का पालन करके, SSH के माध्यम से अपने स्विच तक पहुंच अब बहुत अधिक सुरक्षित होनी चाहिए। यदि आप समस्याओं में पड़ते हैं या प्रश्न हैं, तो कमेंट्स में पोस्ट करें। आनंद लें!