अतिरिक्त सुरक्षा के लिए, मैं अपने Cisco SG300-10 स्विच तक पहुंच को अपने लोकल सबनेट में केवल एक IP पते तक सीमित करना चाहता था। कुछ हफ्ते पहले अपने नए स्विच को प्रारंभिक रूप से कॉन्फ़िगर करने के बाद, मुझे यह जानकर खुशी नहीं हुई कि मेरे LAN या WLAN से जुड़ा कोई भी व्यक्ति केवल डिवाइस के IP पते को जानकर लॉगिन पेज तक पहुंच सकता है।
मैंने 500-पेज के मैनुअल को खंगालकर यह पता लगाया कि मेरे द्वारा प्रबंधन एक्सेस के लिए चाही गई IP पतों को छोड़कर सभी IP पतों को कैसे ब्लॉक किया जाए। बहुत सारे परीक्षण और Cisco फोरम पर कई पोस्ट के बाद, मैंने इसे समझ लिया! इस लेख में, मैं आपको अपने Cisco स्विच के लिए एक्सेस प्रोफाइल और प्रोफाइल नियमों को कॉन्फ़िगर करने के चरणों के बारे में बताऊंगा।
नोट: जिस विधि का मैं नीचे वर्णन करने जा रहा हूं, वह आपको अपने स्विच पर किसी भी संख्या में सक्षम सेवाओं तक पहुंच को प्रतिबंधित करने की अनुमति भी देती है। उदाहरण के लिए, आप SSH, HTTP, HTTPS, Telnet, या इन सभी सेवाओं तक IP पते द्वारा पहुंच को प्रतिबंधित कर सकते हैं।
प्रबंधन एक्सेस प्रोफाइल और नियम बनाएं
शुरू करने के लिए, अपने स्विच के वेब इंटरफेस में लॉग इन करें और Security का विस्तार करें और फिर Mgmt Access Method का विस्तार करें। आगे बढ़ें और Access Profiles पर क्लिक करें।
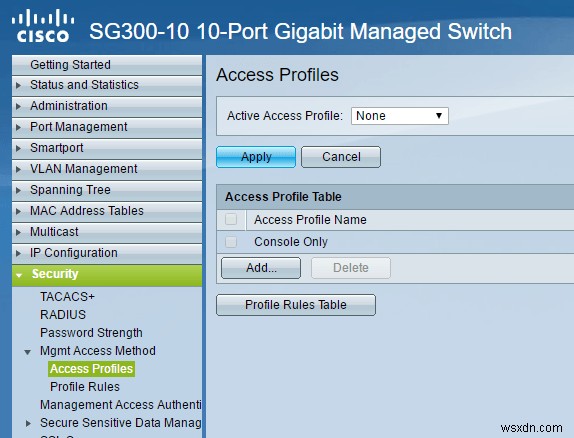
हमें सबसे पहले एक नया एक्सेस प्रोफाइल बनाना होगा। डिफ़ॉल्ट रूप से, आपको केवल Console Only प्रोफाइल दिखाई देनी चाहिए। साथ ही, आप देखेंगे कि शीर्ष पर None Active Access Profile के आगे चुना गया है। एक बार जब हम अपना प्रोफाइल और नियम बना लेते हैं, तो हमें इसे सक्रिय करने के लिए यहां प्रोफाइल का नाम चुनना होगा।
अब Add बटन पर क्लिक करें और यह एक डायलॉग बॉक्स लाना चाहिए जहां आप अपने नए प्रोफाइल का नाम रख सकें और नए प्रोफाइल के लिए पहला नियम भी जोड़ सकें।
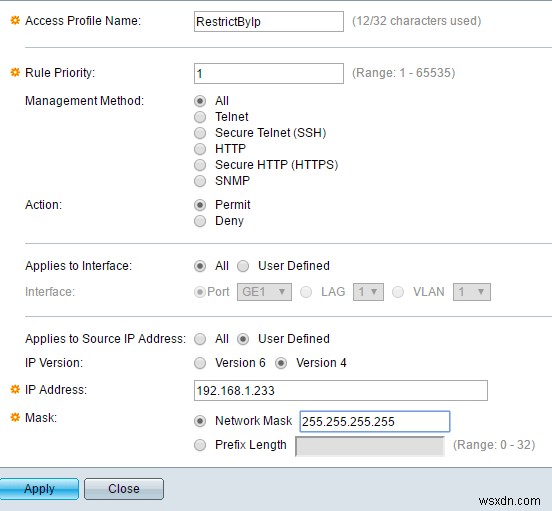
ऊपर, अपने नए प्रोफाइल को एक नाम दें। अन्य सभी फ़ील्ड नए प्रोफाइल में जोड़े जाने वाले पहले नियम से संबंधित हैं। Rule Priority के लिए, आपको 1 और 65535 के बीच एक मान चुनना होगा। Cisco जिस तरह काम करता है वह यह है कि सबसे कम प्राथमिकता वाला नियम पहले लागू होता है। यदि यह मेल नहीं खाता, तो अगला सबसे कम प्राथमिकता वाला नियम लागू होता है।
मेरे उदाहरण में, मैंने 1 की प्राथमिकता चुनी क्योंकि मैं चाहता हूं कि यह नियम पहले प्रोसेस हो। यह नियम वह होगा जो उस IP पते को अनुमति देता है जिसे मैं स्विच तक पहुंच देना चाहता हूं। Management Method के तहत, आप या तो एक विशिष्ट सेवा चुन सकते हैं या सभी चुन सकते हैं, जो सब कुछ प्रतिबंधित करेगा। मेरे मामले में, मैंने सभी को चुना क्योंकि मेरे पास वैसे भी केवल SSH और HTTPS सक्षम हैं और मैं दोनों सेवाओं को एक कंप्यूटर से प्रबंधित करता हूं।
ध्यान दें कि यदि आप केवल SSH और HTTPS को सुरक्षित करना चाहते हैं, तो आपको दो अलग-अलग नियम बनाने होंगे। Action केवल Deny या Permit हो सकता है। मेरे उदाहरण के लिए, मैंने Permit चुना क्योंकि यह अनुमत IP के लिए होगा। अगला, आप डिवाइस पर एक विशिष्ट इंटरफ़ेस पर नियम लागू कर सकते हैं या आप बस इसे All पर छोड़ सकते हैं ताकि यह सभी पोर्ट्स पर लागू हो।
Applies to Source IP Address के तहत, हमें यहां User Defined चुनना होगा और फिर Version 4 चुनना होगा, जब तक कि आप IPv6 वातावरण में काम नहीं कर रहे हों, जिस स्थिति में आप Version 6 चुनेंगे। अब उस IP पते को टाइप करें जिसे एक्सेस की अनुमति दी जाएगी और एक नेटवर्क मास्क टाइप करें जो देखा जाने वाले सभी प्रासंगिक बिट्स से मेल खाता हो।
उदाहरण के लिए, चूंकि मेरा IP पता 192.168.1.233 है, पूरे IP पते की जांच की जानी चाहिए और इसलिए मुझे 255.255.255.255 का नेटवर्क मास्क चाहिए। यदि मैं चाहता कि नियम पूरे सबनेट पर सभी पर लागू हो, तो मैं 255.255.255.0 का मास्क उपयोग करूंगा। इसका मतलब होगा कि 192.168.1.x पते वाला कोई भी व्यक्ति अनुमत होगा। यह वह नहीं है जो मैं करना चाहता, लेकिन उम्मीद है कि यह बताता है कि नेटवर्क मास्क का उपयोग कैसे करें। ध्यान दें कि नेटवर्क मास्क आपके नेटवर्क के लिए सबनेट मास्क नहीं है। नेटवर्क मास्क केवल यह कहता है कि नियम लागू करते समय Cisco को किन बिट्स को देखना चाहिए।
Apply पर क्लिक करें और आपके पास अब एक नया एक्सेस प्रोफाइल और नियम होना चाहिए! बाएं मेनू में Profile Rules पर क्लिक करें और आपको नया नियम शीर्ष पर सूचीबद्ध दिखाई देना चाहिए।
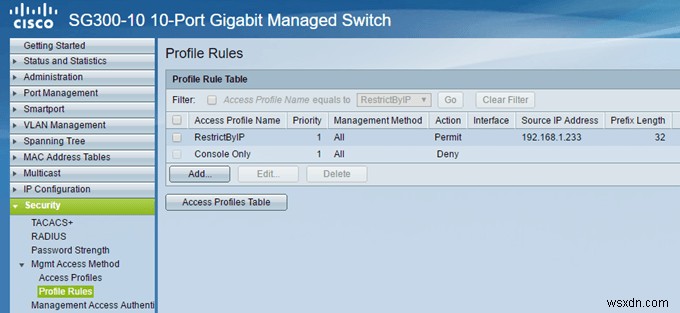
अब हमें अपना दूसरा नियम जोड़ना होगा। ऐसा करने के लिए, Profile Rule Table के तहत दिखाए गए Add बटन पर क्लिक करें।
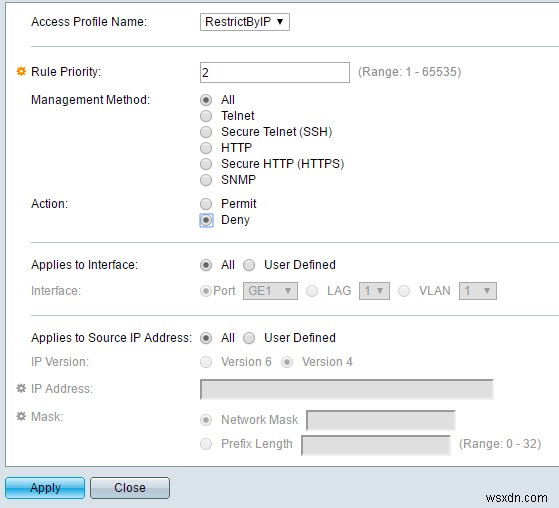
दूसरा नियम वास्तव में सरल है। सबसे पहले, सुनिश्चित करें कि Access Profile Name वही है जिसे हमने अभी बनाया है। अब, नियम को 2 की प्राथमिकता दें और Action के लिए Deny चुनें। सुनिश्चित करें कि बाकी सब कुछ All पर सेट है। इसका मतलब है कि सभी IP पते ब्लॉक हो जाएंगे। हालांकि, चूंकि हमारा पहला नियम पहले प्रोसेस होगा, वह IP पता अनुमत होगा। एक बार नियम मेल खाने के बाद, अन्य नियमों को नजरअंदाज कर दिया जाता है। यदि कोई IP पता पहले नियम से मेल नहीं खाता, तो यह दूसरे नियम पर आएगा, जहां यह मेल खाएगा और ब्लॉक हो जाएगा। बढ़िया!
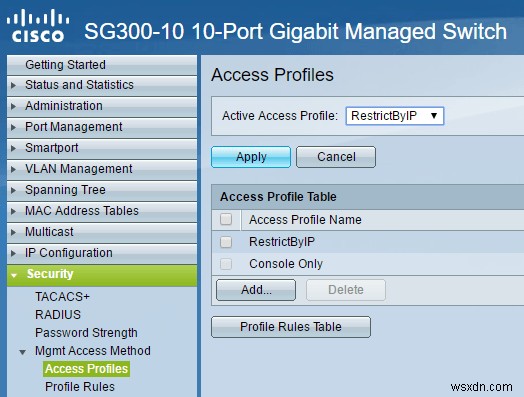
अंत में, हमें नए एक्सेस प्रोफाइल को सक्रिय करना होगा। ऐसा करने के लिए, Access Profiles पर वापस जाएं और शीर्ष पर ड्रॉप डाउन सूची से नए प्रोफाइल का चयन करें (Active Access Profile के आगे)। Apply पर क्लिक करना सुनिश्चित करें और आप जाने के लिए तैयार होंगे।
याद रखें कि कॉन्फ़िगरेशन वर्तमान में केवल रनिंग कॉन्फ़िग में सहेजा गया है। Administration - File Management - Copy/Save Configuration पर जाकर रनिंग कॉन्फ़िग को स्टार्टअप कॉन्फ़िग में कॉपी करना सुनिश्चित करें।
यदि आप एक से अधिक IP पते को स्विच तक पहुंच की अनुमति देना चाहते हैं, तो पहले वाले की तरह एक और नियम बनाएं, लेकिन इसे उच्च प्राथमिकता दें। आपको यह भी सुनिश्चित करना होगा कि आप Deny नियम की प्राथमिकता बदलें ताकि इसकी प्राथमिकता सभी Permit नियमों से अधिक हो। यदि आप किसी समस्या में पड़ते हैं या इसे काम नहीं कर पाते हैं, तो कमेंट्स में पोस्ट करने के लिए स्वतंत्र महसूस करें और मैं मदद करने की कोशिश करूंगा। आनंद लें!