मैंने कुछ महीने पहले एक नया Cisco SG300 10-पोर्ट गीगाबिट ईथरनेट मैनेज्ड स्विच खरीदा था और यह मेरे छोटे होम नेटवर्क के लिए सबसे अच्छे निवेशों में से एक रहा है। Cisco स्विच में इतनी सारी विशेषताएं और विकल्प हैं जिन्हें आप अपने नेटवर्क को बारीकी से नियंत्रित करने के लिए कॉन्फ़िगर कर सकते हैं। सुरक्षा के मामले में, उनके उत्पाद सबसे अलग हैं।
इसके साथ ही कहा गया है, यह बहुत दिलचस्प है कि बॉक्स से बाहर निकलते ही एक Cisco स्विच कितना असुरक्षित होता है। जब आप इसे प्लग करते हैं, तो यह या तो DHCP सर्वर से एक IP एड्रेस लेता है या खुद को एक IP एड्रेस असाइन करता है (आमतौर पर 192.168.1.254) और यूजरनेम और पासवर्ड के लिए cisco का उपयोग करता है। यikes!
चूंकि अधिकांश नेटवर्क 192.168.1.x नेटवर्क ID का उपयोग करते हैं, आपका स्विच नेटवर्क पर किसी के लिए भी पूरी तरह से सुलभ है। इस लेख में, मैं उन पांच तत्काल कदमों के बारे में बात करूंगा जो आपको अपने स्विच में प्लग करने के बाद उठाने चाहिए। यह सुनिश्चित करेगा कि आपका डिवाइस सुरक्षित और ठीक से कॉन्फ़िगर किया गया है।
नोट: यह लेख होम या छोटे ऑफिस यूजर्स के लिए है जो Cisco स्विच में नए हैं। यदि आप Cisco इंजीनियर हैं, तो आपको यह सब बहुत सरल लगेगा।
चरण 1 - डिफ़ॉल्ट यूजरनेम और पासवर्ड बदलें
यह स्पष्ट रूप से पहला कदम है और सबसे महत्वपूर्ण। एक बार जब आप स्विच में लॉग इन करते हैं, तो Administration का विस्तार करें और फिर User Accounts पर क्लिक करें।
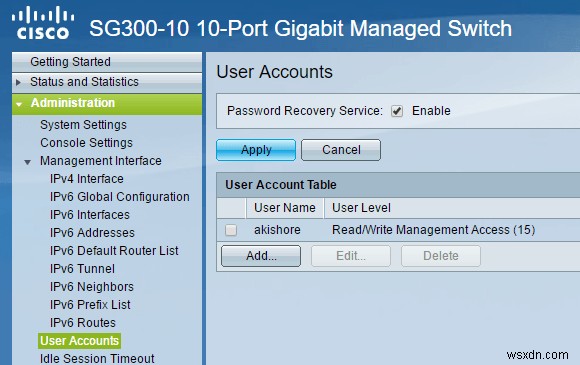
पहली चीज जो आप करना चाहेंगे वह है एक और यूजर अकाउंट जोड़ना ताकि आप फिर मूल cisco यूजर अकाउंट को हटा सकें। सुनिश्चित करें कि आप नए अकाउंट को पूर्ण एक्सेस देते हैं, जो Cisco की भाषा में Read/Write Management Access (15) है। एक मजबूत पासवर्ड का उपयोग करें और फिर cisco अकाउंट से लॉग आउट करें और अपने नए अकाउंट का उपयोग करके लॉग इन करें। अब आप डिफ़ॉल्ट अकाउंट को हटाने में सक्षम होना चाहिए।
शायद Password Recovery Service को सक्षम करना भी एक अच्छा विचार है, बस अगर आप अपना सेट पासवर्ड भूल जाते हैं। पासवर्ड रीसेट करने के लिए आपको डिवाइस पर कंसोल एक्सेस की आवश्यकता होगी।
चरण 2 - एक स्टेटिक IP एड्रेस असाइन करें
डिफ़ॉल्ट रूप से, स्विच के पास पहले से ही एक स्टेटिक IP एड्रेस होना चाहिए, लेकिन यदि नहीं, तो आपको इसे मैन्युअल रूप से सेट करना चाहिए। यदि आप 192.168.1 नेटवर्क ID का उपयोग नहीं कर रहे हैं तो यह आवश्यक भी होगा। ऐसा करने के लिए, Administration - Management Interface - IPv4 Interface का विस्तार करें।
IP Address Type के लिए Static चुनें और एक स्टेटिक IP एड्रेस दर्ज करें। इससे आपके स्विच को प्रबंधित करना भी बहुत आसान हो जाएगा। यदि आप अपने नेटवर्क के लिए डिफ़ॉल्ट गेटवे जानते हैं, तो आगे बढ़ें और उसे Administrative Default Gateway के तहत भी जोड़ें।
यह भी ध्यान देने योग्य है कि IP एड्रेस एक वर्चुअल LAN इंटरफेस को असाइन किया गया है, जिसका अर्थ है कि आप IP एड्रेस का उपयोग करके डिवाइस को एक्सेस कर सकते हैं, चाहे स्विच पर कौन सा पोर्ट कनेक्ट हो, जब तक वे पोर्ट्स Management VLAN को असाइन किए गए हैं जो शीर्ष पर चुना गया है। डिफ़ॉल्ट रूप से, यह VLAN 1 है और सभी पोर्ट्स डिफ़ॉल्ट रूप से VLAN 1 में हैं।
चरण 3 - फर्मवेयर अपडेट करें
चूंकि मेरा सस्ता Netgear राउटर इंटरनेट पर सॉफ्टवेयर अपडेट की जांच कर सकता है और स्वचालित रूप से डाउनलोड और इंस्टॉल कर सकता है, आप सोचेंगे कि एक फैंसी Cisco स्विच भी ऐसा कर सकता है। लेकिन आप गलत होंगे! यह शायद सुरक्षा कारणों से है कि वे ऐसा नहीं करते, लेकिन यह अभी भी कष्टप्रद है।
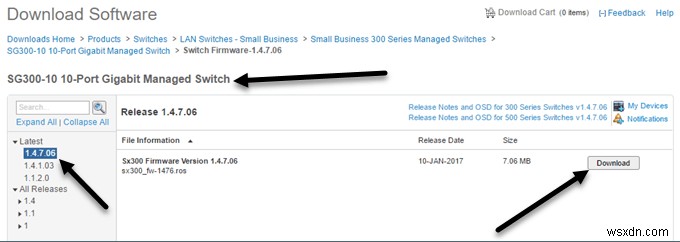
Cisco स्विच को नए फर्मवेयर के साथ अपडेट करने के लिए, आपको इसे Cisco वेबसाइट से डाउनलोड करना होगा और फिर स्विच पर अपलोड करना होगा। इसके अलावा, आपको फिर एक्टिव इमेज को नए फर्मवेयर संस्करण में बदलना होगा। मुझे वास्तव में यह सुविधा पसंद है क्योंकि यह कुछ गलत होने की स्थिति में थोड़ी सुरक्षा प्रदान करती है।
नया फर्मवेयर खोजने के लिए, बस अपने स्विच मॉडल को "firmware" शब्द के साथ गूगल करें। उदाहरण के लिए, मेरे मामले में, मैंने बस Cisco SG300-10 firmware गूगल किया।
मैं Cisco राउटर के लिए फर्मवेयर अपग्रेड करने पर एक और लेख लिखूंगा क्योंकि ऐसा करने से पहले आपको कुछ चीजों के बारे में पता होना चाहिए।
चरण 4 - सुरक्षित एक्सेस कॉन्फ़िगर करें
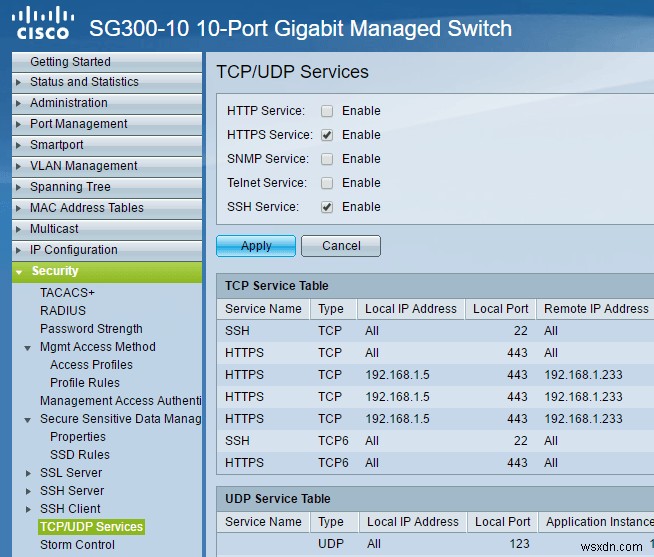
अगला कदम जो मैं सुझाता हूं वह है केवल अपने स्विच तक सुरक्षित पहुंच को सक्षम करना। यदि आप कमांड लाइन प्रो हैं, तो आपको वास्तव में वेब GUI को पूरी तरह से अक्षम करना चाहिए और केवल SSH एक्सेस चालू करना चाहिए। हालांकि, यदि आपको GUI इंटरफेस की आवश्यकता है, तो आपको कम से कम इसे HTTP के बजाय HTTPS का उपयोग करने के लिए सेट करना चाहिए।
मेरी पिछली पोस्ट देखें कि अपने स्विच के लिए SSH एक्सेस कैसे सक्षम करें और फिर puTTY जैसे टूल का उपयोग करके लॉग इन करें। और भी अधिक सुरक्षा के लिए, आप SSH के साथ पब्लिक की ऑथेंटिकेशन चालू कर सकते हैं और प्राइवेट की का उपयोग करके लॉग इन कर सकते हैं। आप IP एड्रेस द्वारा मैनेजमेंट इंटरफेस तक पहुंच को प्रतिबंधित भी कर सकते हैं, जिसके बारे में मैं भविष्य की पोस्ट में लिखूंगा।
चरण 5 - रनिंग कॉन्फिग को स्टार्टअप कॉन्फिग में कॉपी करें
किसी भी Cisco डिवाइस का उपयोग करते समय आप जिस आखिरी चीज की आदत डालना चाहते हैं वह है रनिंग कॉन्फिग को स्टार्टअप कॉन्फिग में कॉपी करना। मूल रूप से, आपके द्वारा किए गए सभी परिवर्तन केवल RAM में संग्रहीत होते हैं, जिसका अर्थ है कि जब आप डिवाइस को रीबूट करते हैं, तो सभी सेटिंग्स खो जाएंगी।
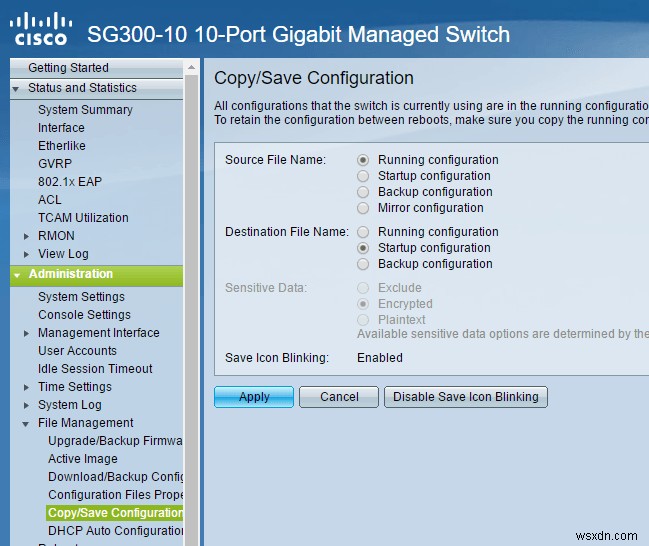
कॉन्फिगरेशन को स्थायी रूप से सहेजने के लिए, आपको रनिंग कॉन्फिग को स्टार्टअप कॉन्फिग में कॉपी करना होगा, जिसे NVRAM या नॉन-वोलेटाइल RAM में संग्रहीत किया जाता है। ऐसा करने के लिए, Administration का विस्तार करें, फिर File Management और फिर Copy/Save Configuration पर क्लिक करें।
डिफ़ॉल्ट सेटिंग्स सही होनी चाहिए, इसलिए आपको बस Apply पर क्लिक करना होगा। फिर से, सुनिश्चित करें कि आप ऐसा हर बार करें जब भी आप अपने स्विच में किसी भी प्रकार का परिवर्तन करते हैं।
ये आपके स्विच को शुरू में सेटअप और सुरक्षित करने के लिए कुछ वास्तव में बुनियादी कॉन्फिगरेशन चरण थे। मैं जल्द ही स्विच के अन्य पहलुओं पर अधिक उन्नत ट्यूटोरियल पोस्ट करूंगा। यदि आपके कोई प्रश्न हैं, तो कमेंट करने के लिए स्वतंत्र महसूस करें। आनंद लें!