इस लेख में हम Zabbix 4.0 (या नए) के लिए Active Directory में Kerberos का उपयोग करके पारदर्शी SSO (सिंगल साइन-ऑन) प्रमाणीकरण के चरण-दर-चरण कॉन्फ़िगरेशन पर विचार करेंगे।
अंतिम परिणाम यह है कि एक उपयोगकर्ता बिना क्रेडेंशियल दर्ज किए Zabbix फ्रंटपेज पर स्वचालित रूप से प्रमाणित हो जाता है। इसके लिए, उपयोगकर्ता को Zabbix में निर्दिष्ट Active Directory डोमेन खाते के तहत Windows में लॉग इन होना चाहिए। इसके अलावा, उपयोगकर्ता को ब्राउज़र कॉन्फ़िगर करना होगा (Kerberos समर्थन सक्षम होना चाहिए और विश्वसनीय इंट्रानेट साइट्स IE में सेट होनी चाहिए)।
शोकेस:
- Ubuntu Server 18.04 LTS;
- Active Directory डोमेन जिसका फंक्शनल लेवल 2008 (या उच्चतर) है
- Zabbix Server 4.0.11, वेब सर्वर के रूप में Apache2 (Zabbix इंस्टॉलेशन पर गाइड)
नोट. SSO लागू करने के लिए, इस लेख में Apache2 का उपयोग libapache2-mod-auth-kerb मॉड्यूल के साथ किया जाएगा। Nginx पर यहां चर्चा नहीं की जाएगी, लेकिन इसमें spnego-http-auth-nginx-module है जिसे Nginx को कंपाइल करते समय अलग से सक्षम करना होगा।
Active Directory पर Zabbix LDAP प्रमाणीकरण
सबसे पहले, आपको डोमेन उपयोगकर्ताओं को Zabbix से बाइंड करना होगा। ऐसा करने के लिए, Zabbix में AD डोमेन में उनके समान लॉगिन वाला एक उपयोगकर्ता बनाना पर्याप्त है। उदाहरण के लिए, यदि आपका लॉगिन (sAMAccountName विशेषता) user_5 है, तो Zabbix में उपयोगकर्ता का वही लॉगिन होना चाहिए।
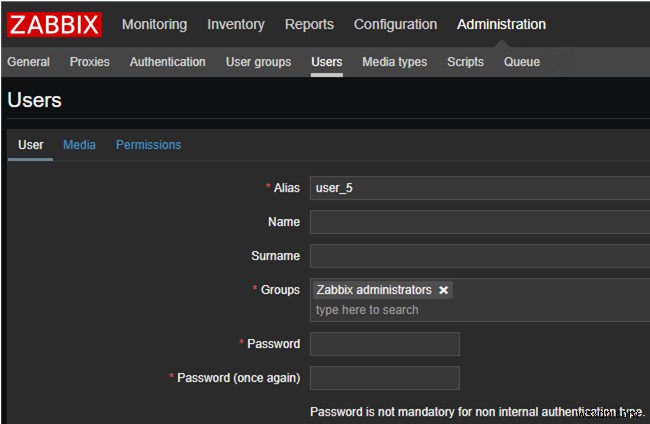
Zabbix का उपयोग करने वाले प्रत्येक उपयोगकर्ता के लिए ऐसा करें।
फिर Zabbix को आपके डोमेन से बाइंड करने के लिए Active Directory में एक अलग उपयोगकर्ता खाता बनाएं। व्यवहार में, आप किसी भी डोमेन खाते का उपयोग कर सकते हैं, लेकिन एक अलग सर्विस अकाउंट बनाना बेहतर है। मेरे मामले में, यह zabbix_admin होगा। AD में उपयोगकर्ता बनाने के लिए, मैं PowerShell cmdlet New-ADUser का उपयोग करूंगा:
New-ADUser -Name "zabbix_admin" -GivenName "zabbix_admin" -Surname "zabbix_admin" -SamAccountName "zabbix_admin" -AccountPassword (Read-Host -AsSecureString "Password:") -DisplayName "zabbix_admin" -Enabled $truePowerShell कंसोल में ऊपर दिखाए गए कमांड को चलाएं और उपयोगकर्ता पासवर्ड सेट करें। आपका नया उपयोगकर्ता आपके डोमेन के रूट में Users कंटेनर के तहत स्थित होगा।
आइए Zabbix में LDAP प्रमाणीकरण कॉन्फ़िगर करें। Zabbix फ्रंटएंड में Administration -> Authentication में LDAP सेटिंग्स टैब पर जाएं। Enable LDAP authentication चेक करें और निम्न फ़ील्ड भरें:
- LDAP host:
ldap://dc1.domain.local - Port:
389 - Base DN:
DC=domain, DC=local - Search attribute:
sAMAccountName - Bind DN:
CN=zabbix_admin,OU=Users,DC=domain,DC=local
आप Zabbix डॉक्यूमेंटेशन के LDAP authentication सेक्शन में किसी भी पैरामीटर का विवरण पढ़ सकते हैं: https://www.zabbix.com/documentation/current/manual/web_interface/frontend_sections/administration/authentication.
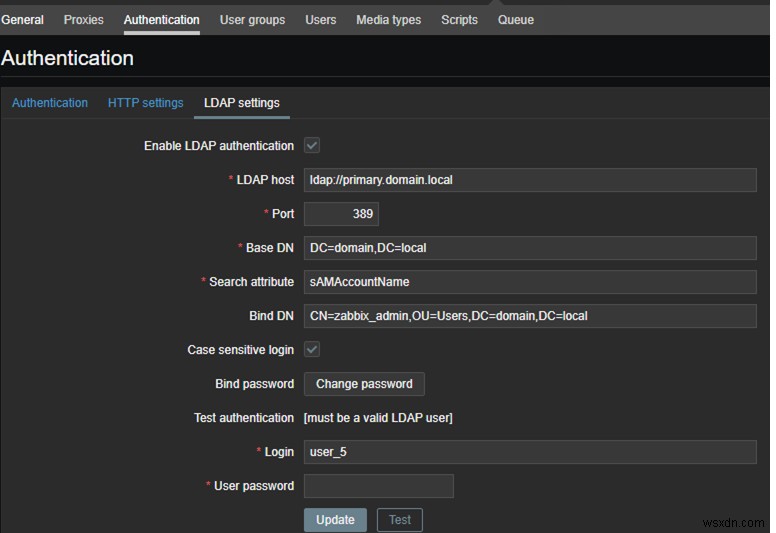
कॉन्फ़िगरेशन पूरा करने से पहले, टेस्ट लॉगिन करके (Test बटन) सुनिश्चित करें कि आपकी सेटिंग्स मान्य हैं। एक उपयोगकर्ता नाम निर्दिष्ट करें (हमने पहले खाता बनाया था) और AD पासवर्ड।
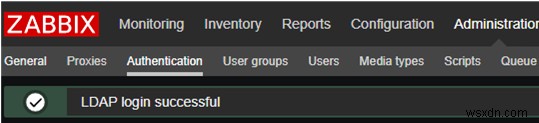
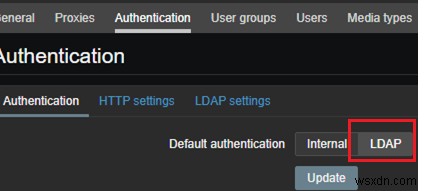
यदि टेस्ट सफल रहा है, तो अपनी सेटिंग्स सेव करें और Zabbix में प्रमाणीकरण प्रकार को Internal से LDAP में बदलें।
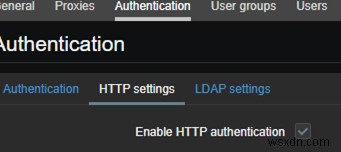
HTTP प्रमाणीकरण सक्षम करें (HTTP Settings -> Enable HTTP authentication)।
LDAP प्रमाणीकरण कॉन्फ़िगर हो गया है।
टिप. यदि आपका LDAP सर्वर अनुपलब्ध है, तो आप Zabbix तक नहीं पहुंच पाएंगे। आंतरिक प्रमाणीकरण पर वापस जाने के लिए, MySQL खोलें और निम्न कमांड चलाएं:
update zabbix.config set authentication_type='0' where configid='1';Zabbix में पारदर्शी (सिंगल साइन ऑन) प्रमाणीकरण कॉन्फ़िगर करना (Apache2, krb5-user)
सबसे पहले, अपने सर्वर का FQDN नाम /etc/hostname में निर्दिष्ट करें जो आपके डोमेन में DNS रिकॉर्ड से मेल खाना चाहिए। मेरे मामले में, यह zabbix.domain.local है।
अपने सर्वर के लोकल IP पते और IP पते के लिए सर्वर का FQDN /etc/hosts में भी लिखें।
127.0.0.1 localhost zabbix.domain.local
10.1.1.10 zabbix.domain.local
Kerberos प्रमाणीकरण के सही ढंग से काम करने के लिए, अपने डोमेन कंट्रोलर के साथ समय सिंक्रनाइज़ करें। ntpdate पैकेज इंस्टॉल करें और इसे डोमेन कंट्रोलर से बाइंड करें।
apt-get install ntp ntpdate
ntpdate dc.domain.local
CentOS 8 में समय सिंक्रनाइज़ करने के लिए Chrony उपयोग किया जाता है। ntp और ntpdate पैकेज आधिकारिक रिपॉजिटरी में उपलब्ध नहीं हैं।
अब आपको डोमेन कंट्रोलर पर एक कीटैब फाइल जनरेट करनी होगी। कीटैब एक फाइल है जिसमें SPN और एन्क्रिप्टेड कुंजियां होती हैं। कीटैब का उपयोग Kerberos-आधारित प्रमाणीकरण के लिए किया जाता है।
- अपने डोमेन कंट्रोलर पर लॉग इन करें और कमांड प्रॉम्प्ट को प्रशासक के रूप में चलाएं। C:\ पर जाएं।
- निम्न दर्ज करें:
ktpass -princ HTTP/zabbix.domain.local@DOMAIN.LOCAL -mapuser zabbix_admin -pass STRONGPASS -crypto ALL -ptype KRB5_NT_PRINCIPAL -out zabbix.keytab -setupn –setpass - C:\zabbix.keytab फाइल को अपने Zabbix सर्वर पर /etc/apache2/ डायरेक्टरी में कॉपी करें।
Kerberos पैकेज और apache2 के लिए मॉड्यूल इंस्टॉल करें:
# apt install krb5-user libapache2-mod-auth-kerbkrb5-user कॉन्फ़िगर करें। /etc/krb5.cnf संपादित करें:
[logging]
default = FILE:/var/log/krb5libs.log
kdc = FILE:/var/log/krb5kdc.log
admin_server = FILE:/var/log/kadmind.log

[libdefaults]
default_realm = DOMAIN.LOCAL
default_keytab_name = /etc/apache2/zabbix.keytab
dns_lookup_kdc = false
dns_lookup_realm = false
forwardable = true
ticket_lifetime = 24h

[realms]
DOMAIN.LOCAL = {
    kdc = dc.domain.local
    default_domain = DOMAIN.LOCAL
    admin_server = dc.domain.local
}

[domain_realm]
.domain.local = DOMAIN.LOCAL
domain.local = DOMAIN.LOCAL
अपना डोमेन निर्दिष्ट करें। कुछ स्थानों पर डोमेन नाम अपरकेस में लिखा जाता है, इस नियम का पालन करें।
नोट. कीटैब फाइल पथ वाली लाइन "default_keytab_name = /etc/apache2/zabbix.keytab" को देखें और सुनिश्चित करें कि फाइल वहां उपलब्ध है। www-data पर रीड परमिशन दें और चलाएं: chown www-data:www-data /etc/apache2/zabbix.keytab
सुनिश्चित करें कि Linux में Kerberos प्रमाणीकरण काम कर रहा है:
kinit -kV -p HTTP/zabbix.domain.local –t /etc/apache2/zabbix.keytab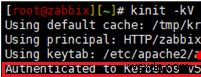
आपको यह त्रुटि दिखाई दे सकती है:
kinit: Client 'HTTP/zabbix.domain.local@DOMAIN.LOCAL’ not found in Kerberos database while getting initial credentials
इस मामले में, किसी अन्य उपयोगकर्ता के क्रेडेंशियल का उपयोग करके प्रमाणित करने का प्रयास करें:
kinit -pV LOGINयदि प्रमाणीकरण सफल होता है, तो समस्या आपके कीटैब फाइल के साथ है। सुनिश्चित करें कि आपने इसे सही ढंग से जनरेट किया है। जांचें कि क्या आपने कीटैब फाइल बनाने के लिए सही कमांड दर्ज किया था।
सुनिश्चित करें कि आपके Zabbix सर्विस अकाउंट के लिए AD में एक SPN रिकॉर्ड मौजूद है। डोमेन कंट्रोलर पर निम्न कमांड दर्ज करें:
setspn -l zabbix_adminआपको ऐसा संदेश दिखाई देगा। यह HTTP/zabbix.domain.local फॉर्मेट में होना चाहिए। यदि कोई रिकॉर्ड नहीं है, तो इसे जोड़ें।
setspn -a HTTP/zabbix.domain.local zabbix_admin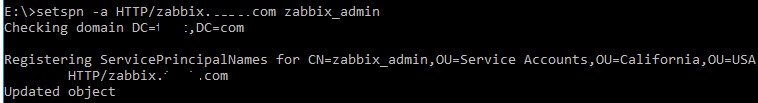
सुनिश्चित करें कि उपयोगकर्ता लॉगिन नाम HTTP/zabbix.domain.local में बदल गया है।
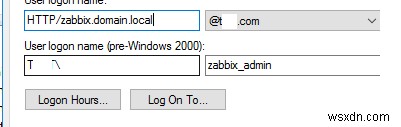
यदि नहीं बदला है, तो इसे मैन्युअली बदलें।
फिर apache2 कॉन्फ़िगरेशन फाइल संपादित करें — /etc/apache2/sites-available/000-default.conf।
ServerName zabbix.domain.local लाइन के तहत निम्नलिखित जोड़ें:
<Location />
    AuthType Kerberos
    AuthName "Kerberos authenticated"
    KrbAuthRealms DOMAIN.LOCAL
    #KrbServiceName HTTP/zabbix.domain.local
    KrbServiceName Any
    Krb5Keytab /etc/apache2/zabbix.keytab
    KrbMethodNegotiate On
    KrbSaveCredentials on
    KrbLocalUserMapping on
    Require valid-user
</Location>
यदि KrbServiceName कीटैब फाइल में निर्दिष्ट नाम से मेल नहीं खाता, तो त्रुटि होती है। इसलिए आप टेस्टिंग के दौरान Any मान सेट कर सकते हैं। यह सुनिश्चित करने के बाद कि सिस्टम काम कर रहा है, वैध सर्विस नाम निर्दिष्ट करें। आप इसे चेक कर सकते हैं:
klist -le /etc/apache2/zabbix.keytab
Kerberos प्रमाणीकरण के लिए ब्राउज़र कैसे कॉन्फ़िगर करें?
Internet Explorer के लिए Zabbix पर Kerberos प्रमाणीकरण का उपयोग करने के लिए, आपको इसके URL को Local Intranet साइट्स में जोड़ना होगा। Google Chrome Internet Explorer सेटिंग्स का उपयोग करता है, इसलिए आपको इसे अलग से कॉन्फ़िगर करने की आवश्यकता नहीं है।
नोट. आपके Zabbix साइट का URL Trusted साइट्स की सूची में नहीं होना चाहिए, अन्यथा Kerberos काम नहीं करेगा। साइट को केवल Intranet साइट्स में निर्दिष्ट किया जाना चाहिए।
IE में Options -> Security खोलें।
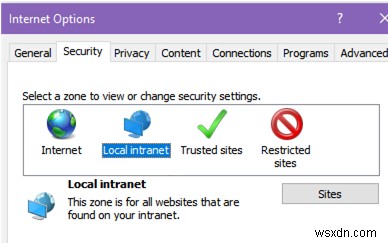
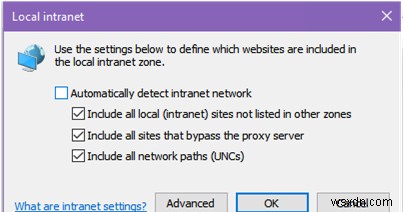
Local intranet में Sites पर क्लिक करें, स्क्रीनशॉट में दिखाए गए विकल्प चेक करें और Advanced पर क्लिक करें।
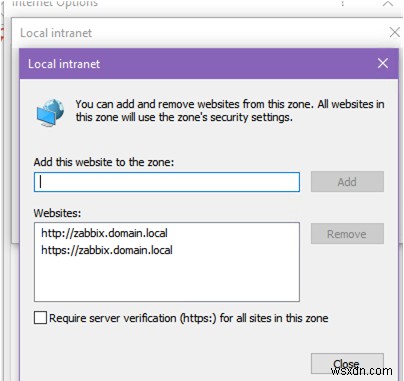
अपना Zabbix सर्वर URL दर्ज करें।
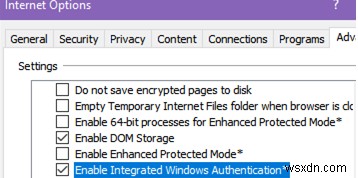
Advanced टैब पर जाएं और Enable Integrated Windows Authentication चेक करें।
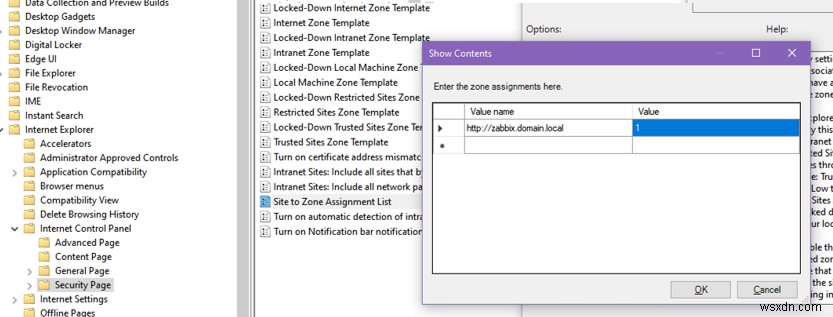
आप Zabbix URL को ग्रुप पॉलिसी का उपयोग करके Local Intranet जोन में भी डाल सकते हैं (Computer Configuration -> Administrative Templates -> Windows Components -> Internet Explorer -> Internet Control Panel -> Security Page -> Site to Zone Assignment List. इंट्रानेट साइट्स के लिए जोन कोड 1 का उपयोग करें)।
Mozilla Firefox के लिए about:config के निम्न पैरामीटर्स में अपने Zabbix सर्वर का URL जोड़ें:
network.automatic-ntlm-auth.trusted-uris
network.negotiate-auth.delegation-uris
network.negotiate-auth.trusted-uris
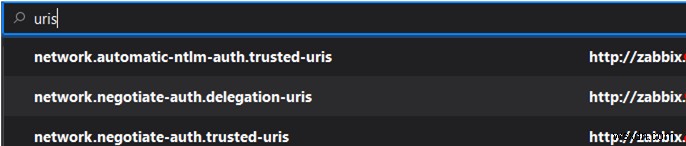
यदि आपको कोई समस्या आती है, तो ब्राउज़र में Kerberos कॉन्फ़िगरेशन पर विस्तृत लेख देखें।
इसके बाद कॉन्फ़िगरेशन पूरा हो गया है। यदि आप अपने Zabbix सर्वर URL तक पहुंचने का प्रयास करते हैं, तो आप स्वचालित रूप से प्रमाणित हो जाएंगे और आपको अपना पासवर्ड दर्ज करने के लिए प्रेरित नहीं किया जाएगा।
Apache में Kerberos प्रमाणीकरण डीबगिंग और समस्या निवारण
यदि आपको कोई समस्या है, तो apache2 में डिबग मोड सक्षम करें:
/etc/apache2/sites-available/000-defaults.conf में क्लोजिंग </VirtualHost> टैग से पहले निम्न दर्ज करें:
LogLevel trace8
apache को रीस्टार्ट करें, और error.log फाइल में Kerberos मॉड्यूल त्रुटि की जांच करें।
इसे और सुविधाजनक बनाने के लिए, IP पते द्वारा प्रविष्टियों को फ़िल्टर करने के लिए इस कमांड का उपयोग करें:
tail -f /var/log/apache2/error.log | grep 'Your IP address'Kerberos के साथ काम करने और निदान के लिए, आप kinit और klist कमांड का उपयोग कर सकते हैं।
kinit Kerberos टिकट प्राप्त करने और कैश करने का एक टूल है, उदाहरण के लिए:
kinit –V -k -t /etc/apache2/zabbix.keytab –p HTTP/zabbix.domain.local@DOMAIN.LOCALयदि आपने अपना कीटैब फाइल सही ढंग से जनरेट किया है, तो कमांड चलेगी, और आपको एक संदेश मिलेगा कि प्रमाणीकरण सफल रहा है।
klist का उपयोग करके, आप कैश्ड Kerberos टिकट देख सकते हैं:
klist -a