आप क्लाइंट कंप्यूटर्स से BitLocker रिकवरी कुंजियों (पासवर्ड्स) के बैकअप को सुरक्षित रूप से स्टोर करने के लिए Active Directory का उपयोग कर सकते हैं। यह बहुत सुविधाजनक है यदि आपके पास BitLocker का उपयोग करके अपने डेटा को एन्क्रिप्ट करने वाले कई उपयोगकर्ता हैं। आप अपने डोमेन में ग्रुप पॉलिसीज़ कॉन्फ़िगर कर सकते हैं ताकि जब किसी भी ड्राइव को BitLocker से एन्क्रिप्ट किया जाए, तो कंप्यूटर अपने कंप्यूटर ऑब्जेक्ट अकाउंट में AD में रिकवरी कुंजी सेव करे (LAPS का उपयोग करके जनरेट किए गए लोकल कंप्यूटर एडमिनिस्ट्रेटर पासवर्ड को स्टोर करने के समान)।
Group Policy को कॉन्फ़िगर करके BitLocker रिकवरी कुंजियों को AD में स्टोर कैसे करें?
Active Directory डोमेन में BitLocker कुंजियों को ऑटोमैटिकली सेव (बैकअप) करने के लिए, आपको एक विशेष GPO कॉन्फ़िगर करना होगा।
- डोमेन ग्रुप पॉलिसी मैनेजमेंट कंसोल (
gpmc.msc) खोलें, एक नया GPO बनाएं और इसे उन कंप्यूटर्स वाले OU से लिंक करें जिनमें आप AD में ऑटोमैटिक BitLocker कुंजी सेविंग सक्षम करना चाहते हैं; - Computer Configuration → Administrative Templates → Windows Components → BitLocker Drive Encryption पर जाएं;
- निम्न सेटिंग्स के साथ Store BitLocker recovery information in Active Directory Domain Services पॉलिसी सक्षम करें: Require BitLocker backup to AD DS और Select BitLocker recovery information to store: Recovery passwords and key packages;
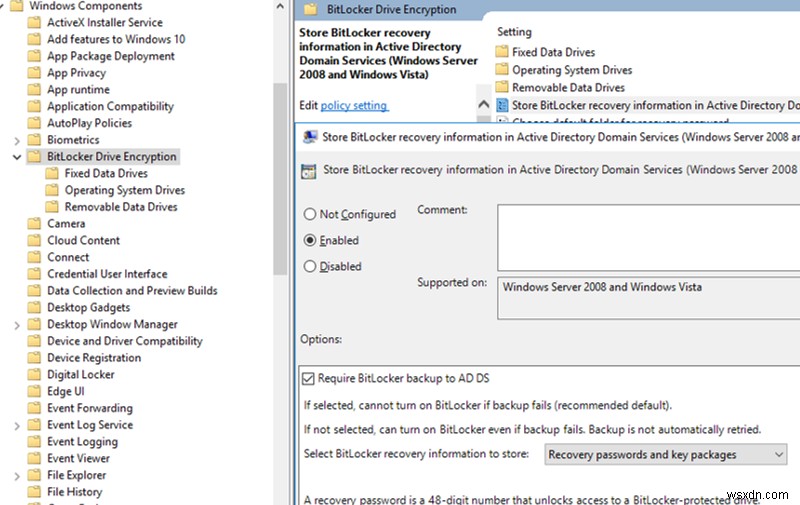
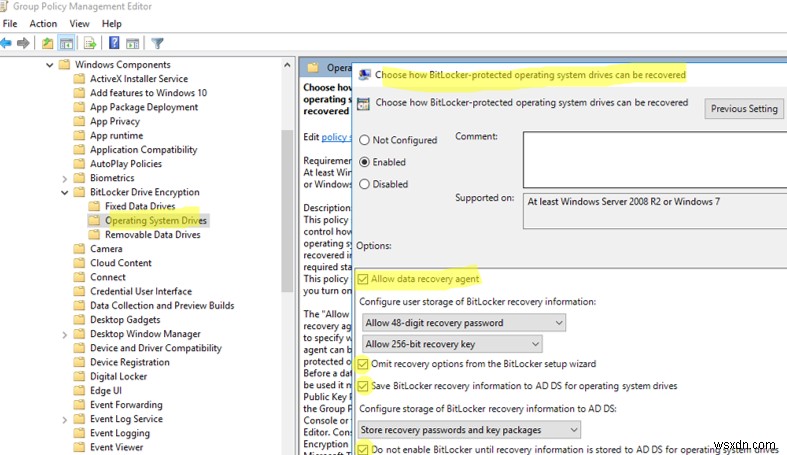
- फिर Computer Configuration → Policies → Administrative Templates → Windows Components → BitLocker Drive Encryption → Operating System Drives पर जाएं और पॉलिसी Choose how BitLocker-protected operating system drives can be recovered सक्षम करें। ध्यान दें कि Do not enable BitLocker until recovery information is stored to AD DS for operating system drives चेक करने की सिफारिश की जाती है। यदि आप इस विकल्प को चेक करते हैं, तो BitLocker तब तक ड्राइव एन्क्रिप्शन शुरू नहीं करेगा जब तक कंप्यूटर AD में नई रिकवरी कुंजी सेव नहीं कर लेता (यदि आप मोबाइल उपयोगकर्ता हैं, तो आपको डोमेन नेटवर्क से अगले कनेक्शन की प्रतीक्षा करनी होगी);
- हमारे मामले में, ऑपरेटिंग सिस्टम ड्राइव के लिए BitLocker कुंजी का ऑटोमैटिक सेविंग सक्षम है। यदि आप एक्सटर्नल मीडिया डिवाइसेज या अन्य ड्राइव्स के लिए BitLocker रिकवरी कुंजियाँ सेव करना चाहते हैं, तो इन GPO सेक्शन्स में समान पॉलिसी कॉन्फ़िगर करें: Fixed Data Drives और Removable Data Drives;
- क्लाइंट्स पर ग्रुप पॉलिसी सेटिंग्स अपडेट करें:
gpupdate /force - Windows 10 Pro चलाने वाले अपने कंप्यूटर के सिस्टम ड्राइव को BitLocker का उपयोग करके एन्क्रिप्ट करें (Turn BitLocker on);
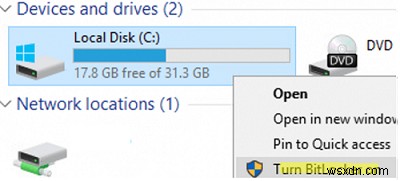
- Windows 10 कंप्यूटर के लिए BitLocker रिकवरी कुंजी को Active Directory में सेव करेगा और ड्राइव को एन्क्रिप्ट करेगा। आपके पास एक ही कंप्यूटर के लिए कई BitLocker रिकवरी पासवर्ड्स हो सकते हैं (उदाहरण के लिए, विभिन्न रिमूवेबल डिवाइसेज के लिए)।
यदि कंप्यूटर डिस्क पहले से ही BitLocker का उपयोग करके एन्क्रिप्टेड है, तो आप AD में मैन्युअली सिंक कर सकते हैं। कमांड चलाएं:
manage-bde -protectors -get c:Numerical Password ID मान कॉपी करें (उदाहरण के लिए, 22A6A1F0-1234-2D21-AF2B-7123211335047)।
वर्तमान कंप्यूटर के AD अकाउंट में रिकवरी कुंजी सेव करने के लिए नीचे दी गई कमांड चलाएं:
manage-bde -protectors -adbackup C: -id {22A6A1F0-1234-2D21-AF2B-7123211335047}आप यह संदेश देखेंगे:
Recovery information was successfully backed up to Active Directory
या आप PowerShell का उपयोग करके अपने सिस्टम ड्राइव के लिए BitLocker रिकवरी कुंजी को Active Directory में बैकअप कर सकते हैं:
BackupToAAD-BitLockerKeyProtector -MountPoint $env:SystemDrive -KeyProtectorId ((Get-BitLockerVolume -MountPoint $env:SystemDrive ).KeyProtector | where {$_.KeyProtectorType -eq "RecoveryPassword" }).KeyProtectorIdActive Directory में BitLocker रिकवरी कुंजियों को कैसे देखें और प्रबंधित करें?
Active Directory Users and Computers स्नैप-इन (ADUC, dsa.msc) से BitLocker रिकवरी कुंजियों को प्रबंधित करने के लिए, आपको Remote Server Administration Tools (RSAT) इंस्टॉल करना होगा।
Windows Server में, आप सर्वर मैनेजर का उपयोग करके BitLocker Drive Encryption Administration Utility फीचर इंस्टॉल कर सकते हैं (इसमें BitLocker Drive Encryption Tools और BitLocker Recovery Password Viewer शामिल हैं)।
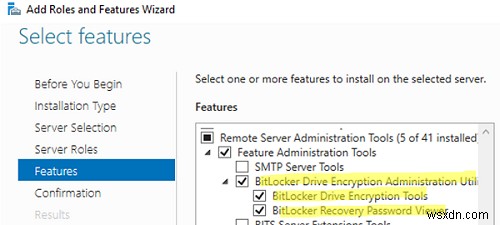
या आप PowerShell का उपयोग करके इन Windows Server फीचर्स को इंस्टॉल कर सकते हैं:
Install-WindowsFeature RSAT-Feature-Tools-BitLocker-BdeAducExt, RSAT-Feature-Tools-BitLocker-RemoteAdminTool, RSAT-Feature-Tools-BitLocker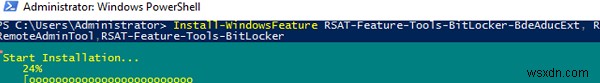
Windows 10 में आपको RSAT से RSAT-Feature-Tools-BitLocker इंस्टॉल करना होगा।
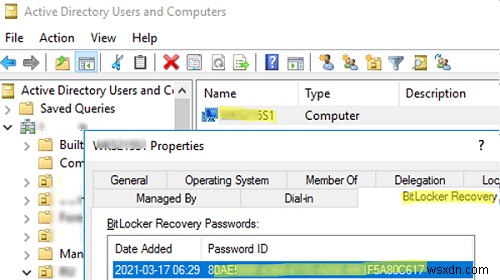
अब, यदि आप ADUC कंसोल में किसी भी कंप्यूटर की प्रॉपर्टीज़ खोलते हैं, तो आपको एक नया BitLocker Recovery टैब दिखाई देगा।
यहां आप देख सकते हैं कि पासवर्ड कब बनाया गया था, Password ID और BitLocker रिकवरी कुंजी प्राप्त कर सकते हैं।
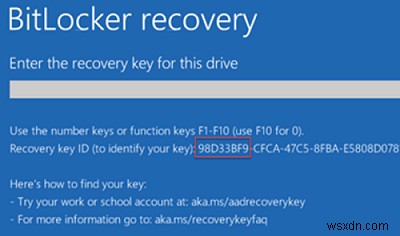
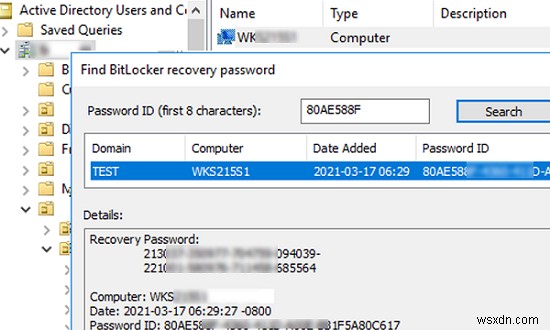
फिर यदि कोई उपयोगकर्ता अपना BitLocker पासवर्ड भूल जाता है, तो वह कंप्यूटर स्क्रीन पर प्रदर्शित रिकवरी कुंजी के पहले 8 सिम्बल्स एडमिनिस्ट्रेटर को बता सकता है, और एडमिनिस्ट्रेटर ADUC में Action → Find BitLocker recovery password का उपयोग करके कंप्यूटर की रिकवरी कुंजी ढूंढ सकता है और उपयोगकर्ता को बता सकता है। रिकवरी पासवर्ड (48-अंकीय संख्या) Bitlocker-संरक्षित ड्राइव को अनलॉक करने में मदद करेगा।
डिफ़ॉल्ट रूप से, केवल डोमेन एडमिनिस्ट्रेटर्स BitLocker रिकवरी कुंजियाँ देख सकते हैं। Active Directory में, आप किसी भी उपयोगकर्ता ग्रुप को विशिष्ट OU में BitLocker रिकवरी कुंजियाँ देखने की अनुमति डेलीगेट कर सकते हैं। ऐसा करने के लिए, msFVE-RecoveryInformation एट्रिब्यूट मान देखने की अनुमति डेलीगेट करें।
तो, इस लेख में, हमने दिखाया है कि Active Directory में BitLocker रिकवरी कुंजियों के ऑटोमैटिक बैकअप को कैसे कॉन्फ़िगर करें। यदि कोई उपयोगकर्ता BitLocker पासवर्ड भूल जाता है, तो आप इसे प्राप्त कर सकते हैं और उपयोगकर्ता के डिवाइस पर डेटा तक पहुंच बहाल कर सकते हैं।
यदि हार्ड ड्राइव के BitLocker सिस्टम जानकारी क्षेत्र क्षतिग्रस्त है, तो आप इस लेख के अनुसार डेटा डिक्रिप्ट करने का प्रयास कर सकते हैं।