Windows Server Core कम संसाधन आवश्यकताओं, बढ़ी हुई स्थिरता और सुरक्षा (कम कोड और अपडेट के कारण) के कारण Active Directory डोमेन कंट्रोलर भूमिका होस्ट करने के लिए एक अच्छा प्लेटफॉर्म है। इस लेख में, हम दिखाएंगे कि PowerShell का उपयोग करके Windows Server Core 2019 पर एक नए या मौजूदा Active Directory फॉरेस्ट में डोमेन कंट्रोलर कैसे इंस्टॉल करें।
PowerShell का उपयोग करके Active Directory डोमेन कंट्रोलर कैसे इंस्टॉल करें?
एक नए होस्ट (फिजिकल या वर्चुअल) पर Windows Server Core इंस्टॉल करें, बेसिक होस्ट सेटिंग्स कॉन्फ़िगर करें: इसका होस्टनाम सेट करें, नेटवर्क सेटिंग्स (स्टेटिक IP एड्रेस, सबनेट मास्क, गेटवे, DNS), दिनांक/समय, टाइम जोन, आदि।
Rename-Computer -NewName hb-dc03
Get-NetAdapter
$ip = "192.168.13.11"
$gw="192.168.13.1"
$dns = "192.168.13.10"
New-NetIPAddress -InterfaceAlias Ethernet -IPAddress $ip -AddressFamily IPv4 -PrefixLength 24 –DefaultGateway $gw
Set-DnsClientServerAddress -InterfaceAlias Ethernet -ServerAddresses $dns
ये चरण लेख "Windows Server Core इंस्टॉलेशन कॉन्फ़िगर करने के लिए बेसिक कमांड्स" में विस्तार से वर्णित हैं।
अगला चरण Active Directory डोमेन सर्विसेज (ADDS) भूमिका इंस्टॉल करना है। ऐसा करने के लिए, PowerShell कंसोल में निम्न कमांड चलाएं:
Install-WindowsFeature AD-Domain-Services –IncludeManagementTools -Verbose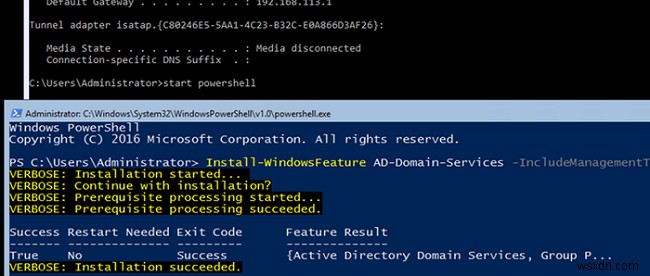
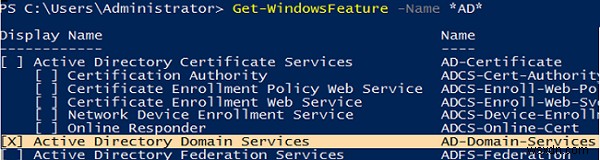
सुनिश्चित करें कि AD-Domain-Services भूमिका इंस्टॉल हो गई है:
Get-WindowsFeature -Name *AD*


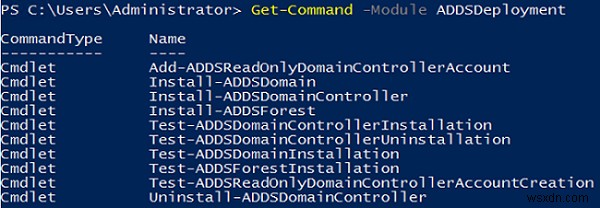
ADDS भूमिका इंस्टॉल करने के बाद, आप नए डोमेन, फॉरेस्ट, या अतिरिक्त डोमेन कंट्रोलर को तैनात करने के लिए ADDSDeployment मॉड्यूल cmdlets का उपयोग कर सकते हैं:
Get-Command -Module ADDSDeployment


तीन संभावित परिदृश्य हैं:
- नए Active Directory फॉरेस्ट की इंस्टॉलेशन:
Install-ADDSForest -DomainName woshub.com -ForestMode Win2016 -DomainMode Win2016 -DomainNetbiosName WOSHUB -InstallDns:$true Install-ADDSDomaincmdlet मौजूदा Active Directory फॉरेस्ट में नया डोमेन बनाने की अनुमति देता हैInstall-ADDSDomainController– मौजूदा Active Directory डोमेन में नया (अतिरिक्त) डोमेन कंट्रोलर जोड़ने की अनुमति देता है
यदि आप RODC डोमेन कंट्रोलर तैनात करना चाहते हैं, तो Add-ADDSReadOnlyDomainControllerAccount cmdlet का उपयोग करें।
ज्यादातर मामलों में, आप तीसरे परिदृश्य का उपयोग करेंगे — मौजूदा Active Directory डोमेन में एक अतिरिक्त डोमेन कंट्रोलर जोड़ना।
नए डोमेन कंट्रोलर को प्रमोट करने से पहले, सुनिश्चित करें कि आपका Active Directory डोमेन सही ढंग से काम करता है। Dcdiag /v द्वारा लौटाए गए प्रत्येक DC पर त्रुटियों को ध्यान से जांचें और AD रेप्लिकेशन जांचें (repadmin /showrepl और repadmin /replsum)। सुनिश्चित करें कि आपके पास अप-टू-डेट AD डोमेन कंट्रोलर बैकअप है।
सरल परिदृश्य में, जब आप Default-First-Site-Name साइट में एक नया अतिरिक्त DC जोड़ना चाहते हैं, तो यह कमांड चलाएं:
Install-ADDSDomainController -DomainName woshub.com -InstallDns -Credential (get-credential WOSHUB\Administrator) -DatabasePath "D:\ADDS\DB" -LogPath "D:\ADDS\Log" -SysvolPath "D:\ADDS\SYSVOL"इस उदाहरण में, मैंने अतिरिक्त रूप से निर्दिष्ट किया है कि AD डेटाबेस, लॉग्स, और SYSVOL एक अलग डिस्क पर स्टोर हैं। डिफ़ॉल्ट रूप से, वे %SYSTEMROOT%\NTDS और %SYSTEMROOT%\SYSVOL में स्थित होते हैं।
आप उस Active Directory साइट को भी निर्दिष्ट कर सकते हैं जहां आप अपना नया डोमेन कंट्रोलर रखना चाहते हैं। हम यह भी निर्दिष्ट करेंगे कि DC ग्लोबल कैटलॉग होगा और ConvertTo-SecureString कमांड का उपयोग करके DSRM (डायरेक्टरी सर्विसेज रिस्टोर मोड) पासवर्ड सेट करेंगे:
Install-ADDSDomainController -DomainName woshub.com -InstallDns:$true -NoGlobalCatalog:$false -SiteName 'Hamburg' -NoRebootOnCompletion:$true -Force:$true -SafeModeAdministratorPassword (ConvertTo-SecureString 'R0DCP@ssw0rd' -AsPlainText -Force) -Credential (get-credential WOSHUB\Administrator) –verbose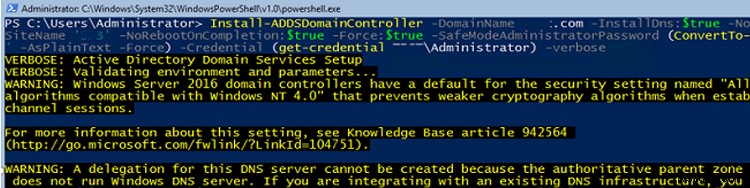
कमांड आउटपुट को ध्यान से जांचें, यदि यह ठीक है, तो अपने होस्ट को रीस्टार्ट करें:
Restart-ComputerServer Core पर डोमेन कंट्रोलर स्वास्थ्य की जांच
डोमेन कंट्रोलर इंस्टॉलेशन के बाद, कुछ बुनियादी जांच करें ताकि यह सुनिश्चित हो सके कि नया डोमेन कंट्रोलर डोमेन में सफलतापूर्वक जोड़ा गया है और रेप्लिकेशन में भाग लेता है।
आप Windows Server Core पर डोमेन कंट्रोलर को दूसरे सर्वर से मानक ग्राफिकल Active Directory स्नैप-इन्स (dsa.msc, gpmc.msc, dnsmgmt.msc, dssite.msc, adsiedit.msc, domain.msc) या Windows 10 चलाने वाले कंप्यूटर से RSAT इंस्टॉल करके (Rsat.ActiveDirectory.DS-LDS.Tool) प्रबंधित कर सकते हैं।
किसी भी कंप्यूटर पर ADUC (dsa.msc) कंसोल खोलें और सुनिश्चित करें कि नया DC Domain Controllers OU में दिखाई दिया।
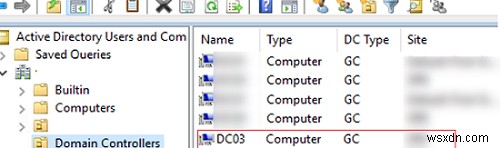
Windows Server Core रीस्टार्ट होने के बाद, आपको डोमेन एडमिनिस्ट्रेटर अकाउंट के तहत होस्ट में लॉगिन करना होगा।
Get-ADDomainController cmdlet का उपयोग करके, सुनिश्चित करें कि डोमेन कंट्रोलर सही AD साइट पर स्थित है:
Get-ADDomainController -Discover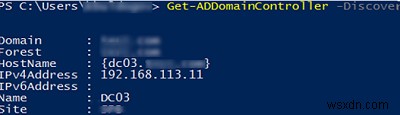
जांचें कि Active Directory सर्विसेज चल रही हैं:
Get-Service adws,kdc,netlogon,dns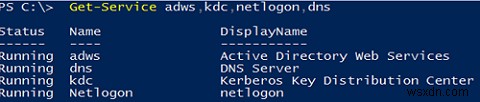
बिल्ट-इन हिडन एडमिन शेयर्स के अलावा, SYSVOL और NETLOGON फोल्डर्स शेयर्ड होने चाहिए:
Get-SMBShare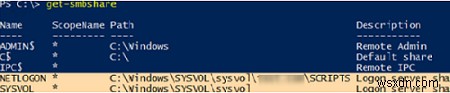
सुनिश्चित करें कि इवेंट व्यूअर में ADDS इवेंट्स हैं:
Get-Eventlog "Directory Service" | Select-Object entrytype, source, eventid, message
Get-Eventlog "Active Directory Web Services" | Select-Object entrytype, source, eventid, message
फिर dcdiag कमांड का उपयोग करके टेस्ट करें (सभी चरण Passed होने चाहिए), और निम्न कमांड्स का उपयोग करके DCs के बीच रेप्लिकेशन जांचें:
repadmin /replsummaryया
Get-ADReplicationFailure -Target DC03जांचें कि आपके डोमेन और फॉरेस्ट में FSMO भूमिकाएं कहां स्थित हैं। यदि आवश्यक हो, तो FSMO भूमिकाओं को अपने नए DC पर ट्रांसफर करें:
Netdom /query FSMOआप Active Directory हेल्थ चेक स्क्रिप्ट्स का भी उपयोग कर सकते हैं।
Windows Admin Center (WAC) का उपयोग करके AD डोमेन कंट्रोलर इंस्टॉल करना
Windows Server Core में डोमेन कंट्रोलर इंस्टॉल करने के लिए, आप Windows Admin Center (WAC) वेब इंटरफेस का भी उपयोग कर सकते हैं।
- अपने Windows Server Core होस्ट को Windows Admin Center इंटरफेस में जोड़ें;
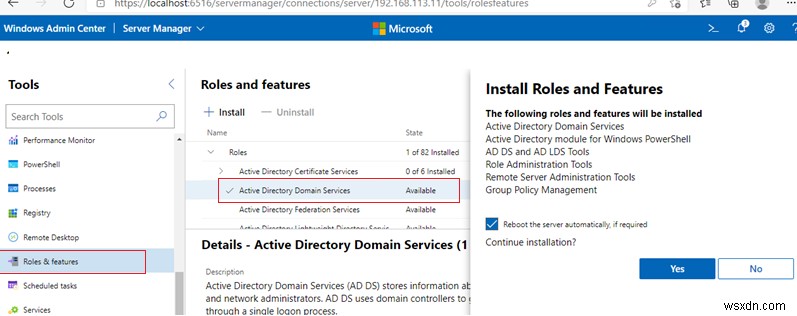
- ADDS भूमिका इंस्टॉल करने के लिए, रोल्स और फीचर्स सेक्शन खोलें, उपलब्ध भूमिकाओं की सूची में Active Directory Domain Services चुनें और इंस्टॉल पर क्लिक करें;
- भूमिका और प्रशासन टूल्स की इंस्टॉलेशन की पुष्टि करें;
- Windows Server Core को डोमेन कंट्रोलर में प्रमोट करने के लिए, PowerShell वेब कंसोल खोलें और ऊपर दिखाए गए cmdlets का उपयोग करके DC कॉन्फ़िगर करें;
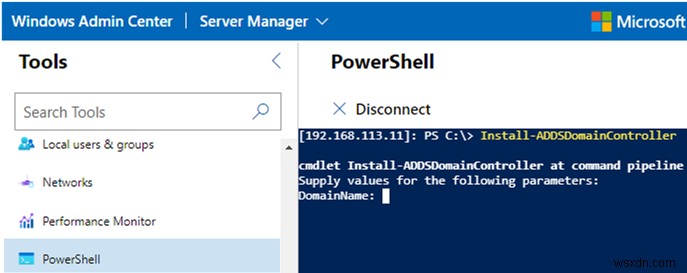
- DC इंस्टॉलेशन समाप्त होने पर, Server Core को रीस्टार्ट करें और डोमेन अकाउंट का उपयोग करके इसे WAC से पुनः कनेक्ट करें;
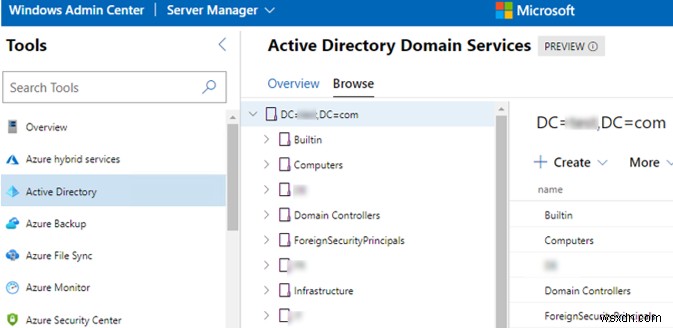
- वेब इंटरफेस से Active Directory प्रबंधित करने के लिए, एक विशेष WAC एक्सटेंशन इंस्टॉल करें (यह अभी Preview मोड में उपलब्ध है)। तो आपके Windows Admin Center में एक नया सेक्शन दिखाई देगा, जहां आप अपने AD ट्री को देख और प्रबंधित कर सकते हैं।