फाइन-ग्रेन्ड पासवर्ड पॉलिसीज़ (FGPP) आपको विशिष्ट उपयोगकर्ताओं या ग्रुप्स के लिए कई पासवर्ड पॉलिसीज़ बनाने की अनुमति देती हैं। एकाधिक पासवर्ड पॉलिसीज़ Windows Server 2008 संस्करण के Active Directory से उपलब्ध हैं। AD के पिछले संस्करणों में, आप डोमेन के लिए केवल एक पासवर्ड पॉलिसी बना सकते थे (Default Domain Policy का उपयोग करके)।
इस लेख में, हम दिखाएंगे कि Active Directory डोमेन में एकाधिक Password Setting Objects कैसे बनाएं और कॉन्फ़िगर करें।
फाइन-ग्रेन्ड पासवर्ड पॉलिसीज़ अवधारणाएं
फाइन-ग्रेन्ड पासवर्ड पॉलिसीज़ एक एडमिनिस्ट्रेटर को AD डोमेन में कई कस्टम Password Setting Objects (PSO) बनाने की अनुमति देती हैं। PSOs में, आप पासवर्ड आवश्यकताएं (लंबाई, जटिलता, इतिहास) और अकाउंट लॉकआउट विकल्प सेट कर सकते हैं। PSO पॉलिसीज़ को विशिष्ट उपयोगकर्ताओं या ग्रुप्स को असाइन किया जा सकता है, लेकिन Active Directory कंटेनर्स (OUs) को नहीं। यदि किसी उपयोगकर्ता को PSO असाइन किया जाता है, तो Default Domain Policy GPO से पासवर्ड पॉलिसी सेटिंग्स अब उस उपयोगकर्ता पर लागू नहीं होतीं।
उदाहरण के लिए, FGPP पॉलिसीज़ का उपयोग करके आप एडमिनिस्ट्रेटर अकाउंट्स, सर्विस अकाउंट्स, या बाहरी पहुंच वाले उपयोगकर्ताओं (VPN या DirectAccess के माध्यम से डोमेन रिसोर्सेज तक) के लिए पासवर्ड लंबाई और जटिलता की आवश्यकताओं को बढ़ा सकते हैं।
डोमेन में एकाधिक FGPP पासवर्ड पॉलिसीज़ उपयोग करने की बुनियादी आवश्यकताएं:
- Windows Server 2008 डोमेन या नए का डोमेन फंक्शनल लेवल;
- पासवर्ड पॉलिसीज़ को उपयोगकर्ताओं या Global (!) सिक्योरिटी ग्रुप्स को असाइन किया जा सकता है;
- FGPP पूरी तरह से लागू होती है (आप कुछ पासवर्ड सेटिंग्स GPO में और कुछ FGPP में सेट नहीं कर सकते)
Active Directory में पासवर्ड सेटिंग पॉलिसी (PSO) कैसे बनाएं?
Windows Server 2012 और नए पर, आप Active Directory Administrative Center (ADAC) कंसोल के ग्राफिकल इंटरफेस से फाइन-ग्रेन्ड पासवर्ड पॉलिसीज़ बना और संपादित कर सकते हैं।
AD के इस संस्करण में Active Directory Recycle Bin भी शामिल है, जो डिलीटेड AD ऑब्जेक्ट्स को रिस्टोर करने की अनुमति देता है, और Managed Service Accounts (gMSA)।
इस उदाहरण में, हम दिखाएंगे कि Domain Admins ग्रुप के लिए एक अलग पासवर्ड पॉलिसी कैसे बनाएं और असाइन करें।
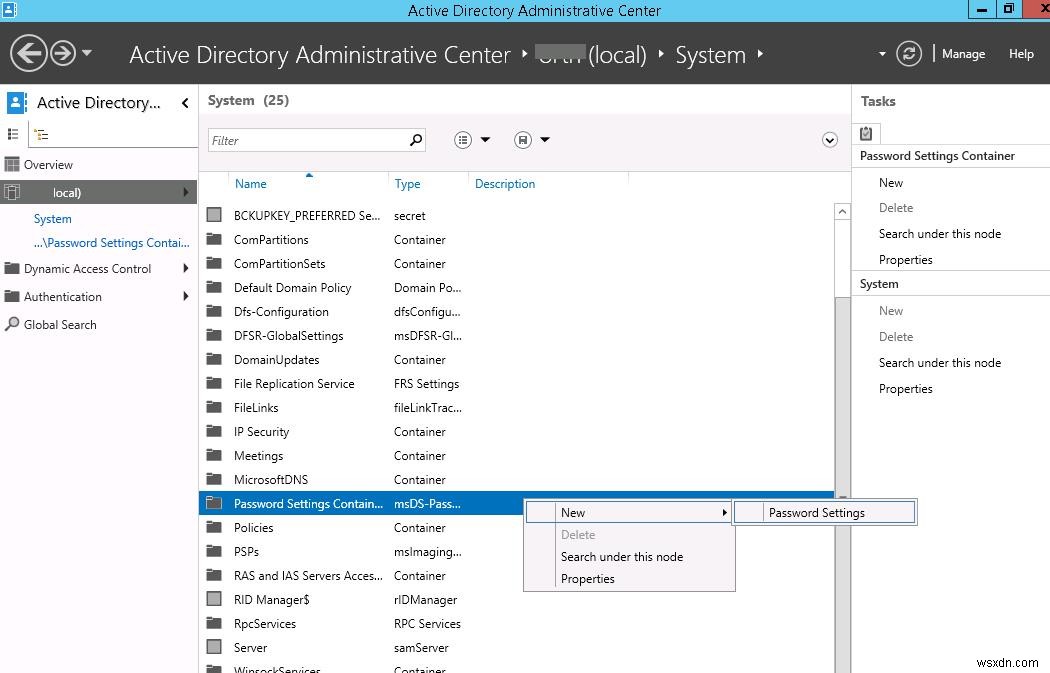
Active Directory Administrative Center (dsac.msc) शुरू करें, ट्री व्यू पर स्विच करें और System कंटेनर को विस्तारित करें। Password Settings Container ढूंढें, उस पर राइट-क्लिक करें, और New → Password Settings चुनें।
पासवर्ड पॉलिसी का नाम निर्दिष्ट करें (हमारे उदाहरण में यह Password Policy for Domain Admins है) और इसकी सेटिंग्स कॉन्फ़िगर करें (न्यूनतम लंबाई और पासवर्ड की जटिलता, इतिहास में स्टोर पासवर्ड्स की संख्या, लॉकआउट सेटिंग्स, पासवर्ड कितनी बार बदलना है, आदि)।
msDS-PasswordSettings क्लास के प्रत्येक PSO पैरामीटर को एक अलग AD एट्रिब्यूट द्वारा वर्णित किया जाता है:
- msDS-LockoutDuration
- msDS-LockoutObservationWindow
- msDS-LockoutThreshold
- msDS-MaximumPasswordAge
- msDS-MinimumPasswordAge
- msDS-MinimumPasswordLength
- msDS-PasswordComplexityEnabled
- msDS-PasswordHistoryLength
- msDS-PasswordReversibleEncryptionEnabled
- msDS-PasswordSettingsPrecedence
Precedence एट्रिब्यूट पर ध्यान दें। यह एट्रिब्यूट वर्तमान पासवर्ड पॉलिसी की प्राथमिकता निर्धारित करता है। यदि किसी ऑब्जेक्ट को कई FGPP पॉलिसीज़ असाइन की गई हैं, तो Precedence फील्ड में सबसे कम मान वाली पॉलिसी लागू होगी।
नोट.
- यदि किसी उपयोगकर्ता को समान Precedence मान वाली दो पॉलिसीज़ असाइन की गई हैं, तो कम GUID वाली पॉलिसी लागू होगी।
- यदि किसी उपयोगकर्ता को कई पॉलिसीज़ असाइन की गई हैं, और उनमें से एक AD सिक्योरिटी ग्रुप के माध्यम से सक्षम है, और दूसरी सीधे उपयोगकर्ता अकाउंट को असाइन की गई है, तो अकाउंट को असाइन की गई पॉलिसी लागू होगी।
फिर Directly Applies To सेक्शन में ग्रुप्स या उपयोगकर्ता जोड़ें जिन पर पॉलिसी लागू करनी है (हमारे मामले में, यह Domain Admins है)। हम उपयोगकर्ताओं के बजाय ग्रुप्स पर PSO पॉलिसी लागू करने की सलाह देते हैं। पॉलिसी सेव करें।
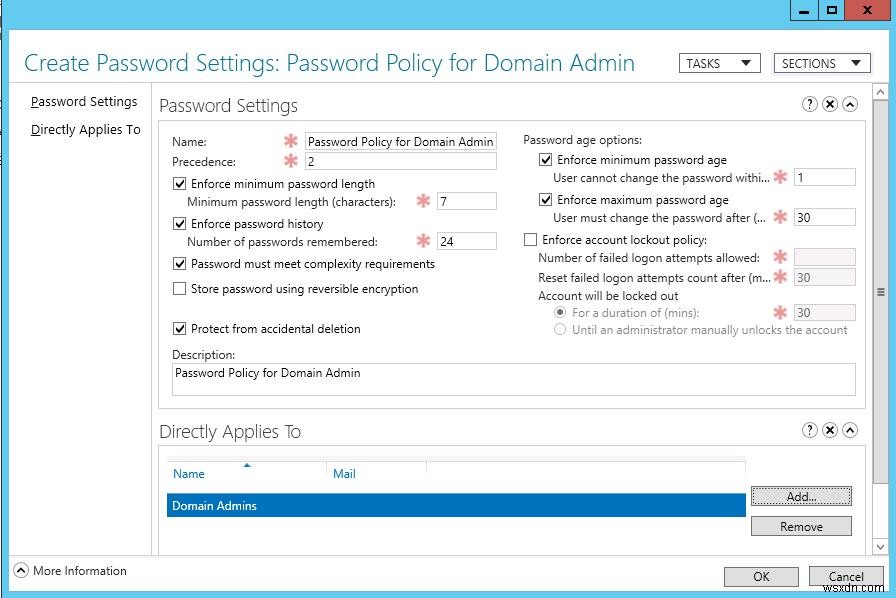
उसके बाद, यह पासवर्ड पॉलिसी Domain Admins ग्रुप के सभी सदस्यों पर लागू होगी।
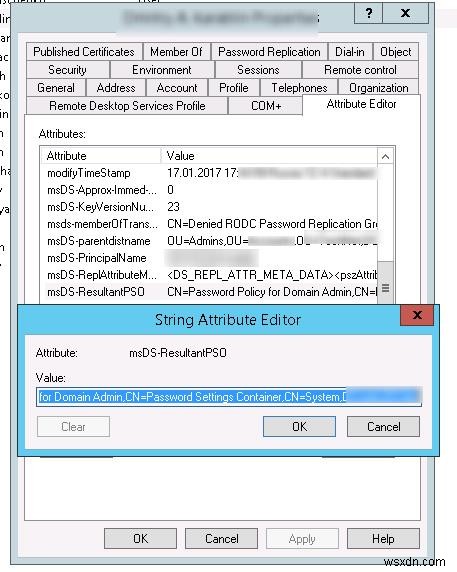
Active Directory Users and Computers (dsa.msc) कंसोल शुरू करें (Advanced Features विकल्प सक्षम के साथ) और Domain Admins ग्रुप के किसी भी उपयोगकर्ता की प्रॉपर्टीज़ खोलें। Attribute Editor टैब पर जाएं और Filter फील्ड में Constructed विकल्प चुनें।
msDS-ResultantPSO उपयोगकर्ता एट्रिब्यूट ढूंढें। यह एट्रिब्यूट उपयोगकर्ता के लिए सक्षम पासवर्ड पॉलिसी दिखाता है (CN=Password Policy for Domain Admin,CN=Password Settings Container,CN=System,DC=woshub,DC=com)।
आप dsget टूल का उपयोग करके उपयोगकर्ता के लिए वर्तमान PSO पॉलिसी भी प्राप्त कर सकते हैं:
dsget user "CN=Max,OU=Admins,DC=woshub,DC=com" –effectivepso
PowerShell का उपयोग करके फाइन-ग्रेन्ड पासवर्ड पॉलिसीज़ (PSOs) कॉन्फ़िगर करना
आप PowerShell का उपयोग करके PSO पासवर्ड पॉलिसीज़ प्रबंधित कर सकते हैं (आपके कंप्यूटर पर Active Directory PowerShell मॉड्यूल इंस्टॉल होना चाहिए)।
नई PSO बनाने के लिए New-ADFineGrainedPasswordPolicy cmdlet का उपयोग किया जाता है:
New-ADFineGrainedPasswordPolicy -Name “Admin PSO Policy” -Precedence 10 -ComplexityEnabled $true -Description “Domain password policy for admins”-DisplayName “Admin PSO Policy” -LockoutDuration “0.20:00:00” -LockoutObservationWindow “0.00:30:00” -LockoutThreshold 6 -MaxPasswordAge “12.00:00:00” -MinPasswordAge “1.00:00:00” -MinPasswordLength 8 -PasswordHistoryCount 12 -ReversibleEncryptionEnabled $falseअब आप पासवर्ड पॉलिसी को उपयोगकर्ता ग्रुप को असाइन कर सकते हैं:
Add-ADFineGrainedPasswordPolicySubject “Admin PSO Policy” -Subjects “Domain Admins”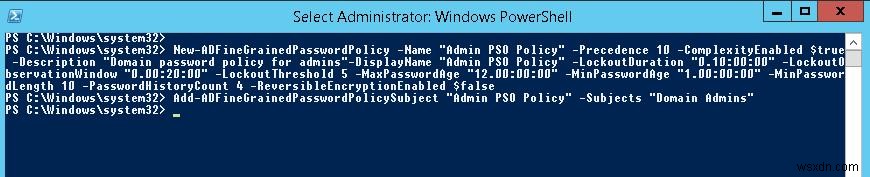
PSO पॉलिसी सेटिंग्स बदलने के लिए:
Set-ADFineGrainedPasswordPolicy "Admin PSO Policy" -PasswordHistoryCount:"12"डोमेन में सभी FGPP पॉलिसीज़ सूचीबद्ध करें:
Get-ADFineGrainedPasswordPolicy -Filter *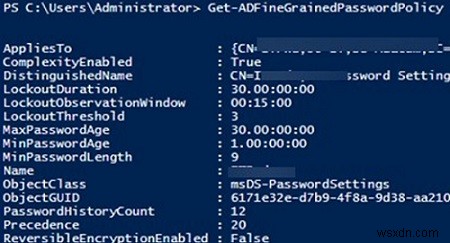
किसी विशिष्ट उपयोगकर्ता पर लागू होने वाली परिणामी पासवर्ड पॉलिसी प्राप्त करने के लिए Get-ADUserResultantPasswordPolicy कमांड का उपयोग करें।
Get-ADUserResultantPasswordPolicy -Identity jsmith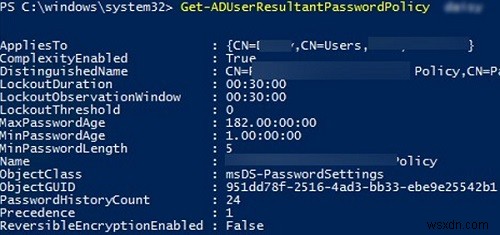
PSO का नाम जो उपयोगकर्ता पर लागू होता है, Name फील्ड में निर्दिष्ट होता है।
Get-ADGroup cmdlet का उपयोग करके Active Directory ग्रुप को असाइन की गई PSO पॉलिसीज़ की सूची दिखाएं:
Get-ADGroup "Domain Admins" -properties * | Select-Object msDS-PSOAppliedDefault Domain Policy GPO से डिफ़ॉल्ट पासवर्ड पॉलिसी सेटिंग्स दिखाने के लिए, कमांड चलाएं:
Get-ADDefaultDomainPasswordPolicyफाइन-ग्रेन्ड पासवर्ड पॉलिसीज़ का उपयोग करने के बावजूद, उपयोगकर्ता अभी भी कमजोर पासवर्ड्स का उपयोग कर सकते हैं, जैसे P@ssw0rd, Pa$$w0rd, आदि। हम अनुशंसा करते हैं कि आप अपने डोमेन में कमजोर उपयोगकर्ता पासवर्ड्स के लिए समय-समय पर ऑडिट करें।