इस लेख में हम दिखाएंगे कि पहले से बनाए गए सिस्टम स्टेट बैकअप (Active Directory बैकअप लेख देखें) से Active Directory डोमेन कंट्रोलर को कैसे पुनर्स्थापित करें और AD DC रिकवरी के प्रकारों और सिद्धांतों पर चर्चा करेंगे।
मान लीजिए, आपका AD डोमेन कंट्रोलर विफल हो गया है, और आप इसे बैकअप कॉपी से पुनर्स्थापित करना चाहते हैं। अपना DC पुनर्स्थापित करना शुरू करने से पहले, आपको यह समझना होगा कि किस परिदृश्य का उपयोग करना है। यह इस बात पर निर्भर करता है कि क्या आपके नेटवर्क में अन्य डोमेन कंट्रोलर हैं और उन पर Active Directory डेटाबेस की स्थिति क्या है।
रेप्लिकेशन का उपयोग करके डोमेन कंट्रोलर को कैसे पुनर्स्थापित करें?
मानक AD रेप्लिकेशन के माध्यम से DC रिकवरी वास्तव में बैकअप से DC की बहाली नहीं है। आप इस परिदृश्य का उपयोग कर सकते हैं यदि आपके एंटरप्राइज नेटवर्क में कई डोमेन कंट्रोलर हैं, और उनमें से सभी चालू हैं। इस परिदृश्य में उसी साइट पर एक नए सर्वर की स्थापना और उसे नए ADDS डोमेन कंट्रोलर के रूप में प्रमोट करना शामिल है। पुराने DC को केवल AD से हटा दिया जाता है।
यह सबसे आसान तरीका है जो किसी भी अपरिवर्तनीय AD परिवर्तन से संबंधित नहीं है। इस परिदृश्य में, ntds.dit डेटाबेस, GPO फाइलें और SYSVOL फोल्डर की सामग्री ऑनलाइन रहे DCs से नए डोमेन कंट्रोलर पर स्वचालित रूप से रेप्लिकेट हो जाएगी।
यदि ADDS डेटाबेस छोटा है और एक अन्य DC हाई-स्पीड नेटवर्क लिंक पर उपलब्ध है, तो ऊपर वर्णित विधि DC को बैकअप कॉपी से पुनर्स्थापित करने की तुलना में तेज़ है।
Active Directory पुनर्स्थापना के प्रकार: Authoritative और Non-Authoritative
बैकअप से Active Directory DC पुनर्स्थापना के दो प्रकार हैं जिन्हें आपको इसे आज़माने से पहले स्पष्ट रूप से समझना चाहिए:
- Authoritative Restore — अपने AD ऑब्जेक्ट को पुनर्स्थापित करने के बाद, रेप्लिकेशन पुनर्स्थापित DC से अन्य सभी डोमेन कंट्रोलर पर किया जाता है। इस पुनर्स्थापना प्रकार का उपयोग उन परिदृश्यों में किया जाता है जब एक ही DC या सभी DCs एक ही समय में विफल हो गए हों (उदाहरण के लिए, रैंसमवेयर या वायरस हमले के बाद) या क्षतिग्रस्त NTDS.DIT डेटाबेस पूरे डोमेन में रेप्लिकेट हो गया हो। इस मोड में सभी पुनर्स्थापित AD ऑब्जेक्ट का USN (Update Sequence Number) मान 100,000 से बढ़ा दिया जाता है। इस प्रकार, DCs सभी पुनर्स्थापित ऑब्जेक्ट को नए के रूप में देखेंगे और उन्हें डोमेन में रेप्लिकेट किया जाएगा। Authoritative Restore का बहुत सावधानी से उपयोग करें!!! Authoritative Restore पर आप अपने बैकअप बनाने के बाद किए गए अधिकांश AD परिवर्तनों को खो देंगे (AD ग्रुप सदस्यता, Exchange विशेषताएं, आदि)।
- Non-authoritative Restore — अपने AD डेटाबेस को पुनर्स्थापित करने के बाद, कंट्रोलर अन्य DCs को सूचित करता है कि इसे बैकअप से पुनर्स्थापित किया गया है और इसे नवीनतम AD परिवर्तनों की आवश्यकता है (DC के लिए एक नया DSA Invocation ID बनाया जाता है)। आप इस रिकवरी विधि का उपयोग रिमोट साइट्स पर कर सकते हैं जब धीमे WAN चैनल के माध्यम से बड़े AD डेटाबेस को जल्दी से रेप्लिकेट करना मुश्किल हो या यदि आपके सर्वर पर कुछ महत्वपूर्ण डेटा या ऐप्स थे।
सिस्टम स्टेट बैकअप से Active Directory डोमेन कंट्रोलर को पुनर्स्थापित करें
मान लीजिए, आपके डोमेन में केवल एक DC है। किसी कारण से जिस भौतिक सर्वर पर यह चल रहा था वह विफल हो गया।
आपके डोमेन कंट्रोलर का अपेक्षाकृत हालिया सिस्टम स्टेट है, और आप Authoritative Restore का उपयोग करके एकदम नए सर्वर पर Active Directory को पुनर्स्थापित करना चाहते हैं।
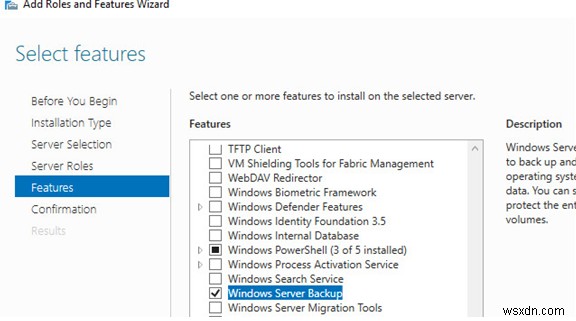
DC पुनर्स्थापना शुरू करने के लिए, आपको उस Windows Server संस्करण को स्थापित करना होगा जो विफल DC पर था। आपके द्वारा अभी स्थापित Windows Server में ADDS भूमिका (इसे कॉन्फ़िगर न करें) और Windows Server Backup सुविधा स्थापित करें।
अपने Active Directory को पुनर्स्थापित करने के लिए, आपको सर्वर को DSRM (Directory Services Restore Mode) में बूट करना होगा। ऐसा करने के लिए, msconfig चलाएं और Boot टैब में Safe Boot -> Active Directory repair विकल्प चुनें।
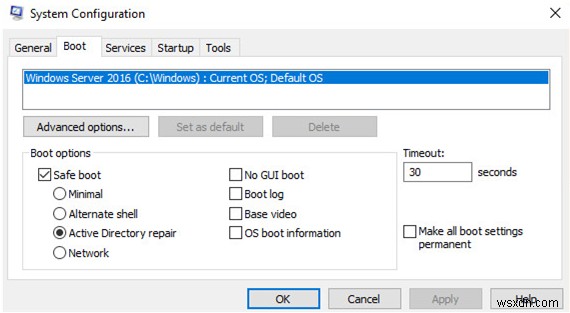
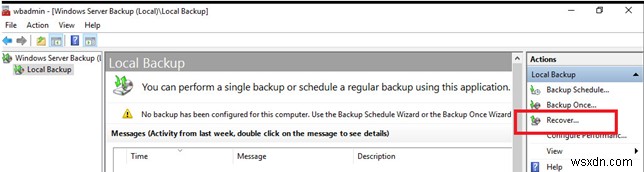
अपना सर्वर पुनरारंभ करें। यह DSRM में बूट होगा। Windows Server Backup (wbadmin) चलाएं और दाएं मेनू में Recover चुनें।
रिकवरी विज़ार्ड में, 'A backup stored on another location' चेक करें।
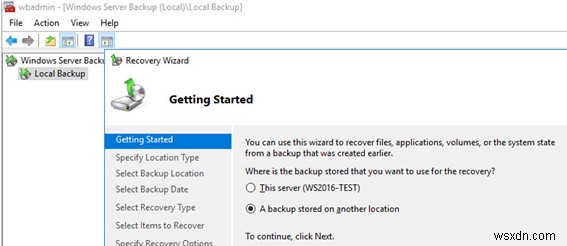
फिर उस डिस्क का चयन करें जिस पर पुराने AD डोमेन कंट्रोलर का बैकअप संग्रहीत है या उसके लिए UNC पथ निर्दिष्ट करें।
WSB को आपके डिस्क पर बैकअप देखने के लिए, अपने बैकअप के साथ WindowsImageBackup डायरेक्टरी को रूट ड्राइव फोल्डर में रखें। आप इस कमांड का उपयोग करके सुनिश्चित कर सकते हैं कि आपके ड्राइव पर बैकअप हैं:
wbadmin get versions -backupTarget:D:
पुनर्प्राप्ति के लिए उपयोग किए जाने वाले बैकअप की तारीख चुनें।
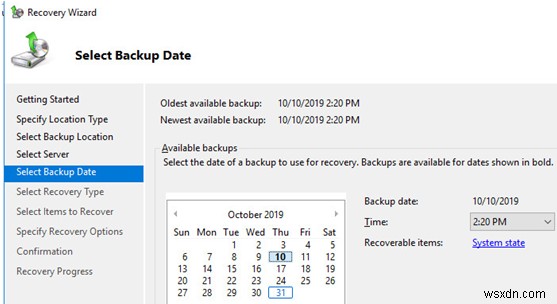
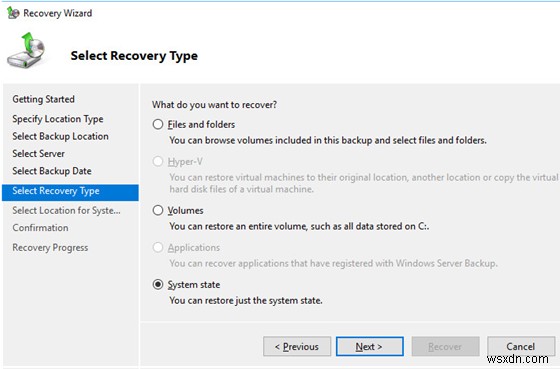
इसे पुनर्स्थापित करने के लिए System State चेक करें।
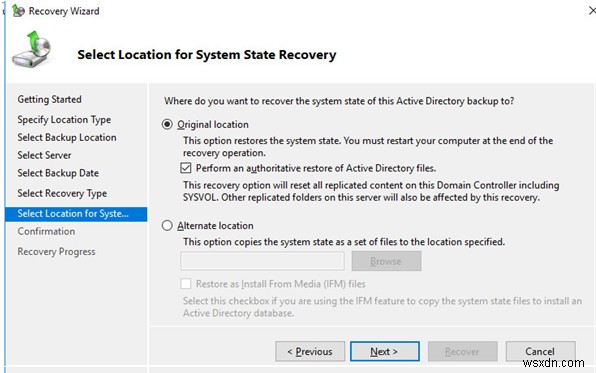
Original location चुनें और Perform an authoritative restore of Active Directory files चेक करें।
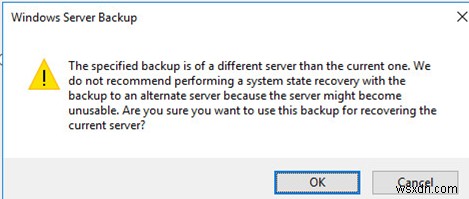
सिस्टम एक चेतावनी दिखाएगा कि यह किसी अन्य सर्वर का बैकअप है और यदि इसे किसी भिन्न सर्वर पर पुनर्प्राप्त किया जाता है तो यह काम नहीं कर सकता है। OK पर क्लिक करें।
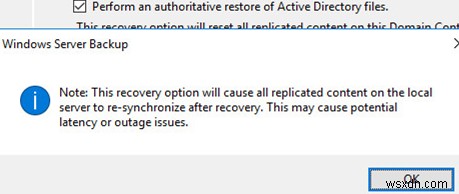
एक और चेतावनी से भी सहमत हों:
Windows Server Backup Note: This recovery option will cause replicated content on the local server to re-synchronize after recovery. This may cause potential latency or outage issues.
फिर नए सर्वर पर AD डोमेन कंट्रोलर की पुनर्प्राप्ति की प्रक्रिया शुरू होगी। जब यह समाप्त हो जाएगी, तो सर्वर को रीबूट की आवश्यकता होगी (नए सर्वर का नाम बैकअप से DC होस्टनाम में बदल जाएगा)।
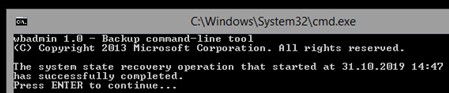
सर्वर को सामान्य मोड में बूट करें (msconfig का उपयोग करके DSRM अक्षम करें)।
डोमेन एडमिनिस्ट्रेटर विशेषाधिकारों वाले खाते का उपयोग करके सर्वर में लॉगिन करें।
जब मैंने पहली बार Active Directory Users and Computers (ADUC) कंसोल चलाया, तो मुझे निम्न त्रुटि मिली:
Active Directory Domain Services Naming information cannot be located for the following reason: The server is not operational.
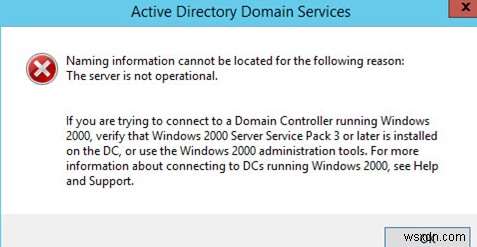
पुनर्स्थापित डोमेन कंट्रोलर पर SYSVOL और NETLOGON फोल्डर नहीं थे। इस त्रुटि को ठीक करने के लिए:
- regedit.exe चलाएं;
- रजिस्ट्री कुंजी HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Netlogon\Parameters पर जाएं;
- SysvolReady मान को 0 से 1 में बदलें;
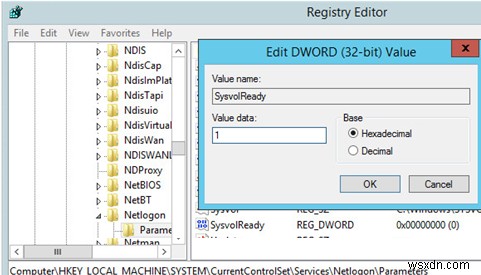
- फिर NetLogon सेवा को पुनरारंभ करें:
net stop netlogon & net start netlogon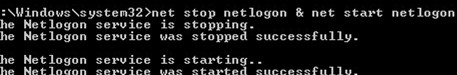
फिर से ADUC खोलने का प्रयास करें। आप अपनी डोमेन संरचना देखेंगे।
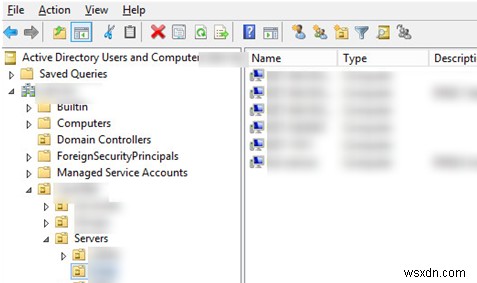
तो आपने Authoritative Restore मोड में अपने AD डोमेन कंट्रोलर को सफलतापूर्वक पुनर्प्राप्त कर लिया है। फिर Active Directory में सभी ऑब्जेक्ट स्वचालित रूप से अन्य डोमेन कंट्रोलर पर रेप्लिकेट हो जाएंगे।
यदि आपके पास केवल एक DC बचा है, तो सुनिश्चित करें कि उसके पास सभी 5 FSMO भूमिकाएं हैं और यदि आवश्यक हो तो उन्हें जब्त करें।
बैकअप से अलग AD ऑब्जेक्ट को कैसे पुनर्स्थापित करें?
यदि आप विशिष्ट AD ऑब्जेक्ट को पुनर्स्थापित करना चाहते हैं, तो Active Directory Recycle Bin का उपयोग करें। यदि टॉम्बस्टोन लाइफटाइम पहले ही समाप्त हो चुका है या Active Directory Recycle Bin सक्षम नहीं है, तो आप Authoritative Restore मोड का उपयोग करके अलग AD ऑब्जेक्ट को पुनर्प्राप्त कर सकते हैं।
संक्षेप में, प्रक्रिया में निम्नलिखित चरण हैं:
- DC को DSRM मोड में बूट करें;
- उपलब्ध बैकअप की सूची प्रदर्शित करें:
wbadmin get versions - चयनित बैकअप की पुनर्प्राप्ति शुरू करें:
wbadmin start systemstaterecovery –version:[your_version] - DC पुनर्स्थापना की पुष्टि करें (Non-Authoritative मोड में)
- पुनरारंभ के बाद,
ntdsutilचलाएं activate instance ntdsauthoritative restore
पुनर्स्थापित करने के लिए ऑब्जेक्ट का पूर्ण LDAP पथ निर्दिष्ट करें। आप संपूर्ण OU को पुनर्स्थापित कर सकते हैं:
restore subtree ″OU=Users,DC=woshub,DC=com″
या एकल AD ऑब्जेक्ट:
restore object “cn=Test,OU=Users,DC=woshub,DC=com”
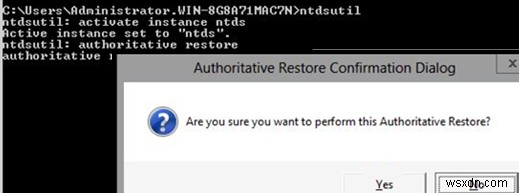
यह कमांड निर्दिष्ट ऑब्जेक्ट (पथ) को अन्य डोमेन कंट्रोलर से रेप्लिकेट होने से रोकेगी और ऑब्जेक्ट USN को 100,000 से बढ़ा देगी।
ntdsutil से बाहर निकलें: quit
DC को सामान्य मोड में बूट करें और सुनिश्चित करें कि ऑब्जेक्ट पुनर्स्थापित हो गया है।