इस लेख में हम Linux CentOS/RHEL (7/8) पर चलने वाले OpenVPN सर्वर की स्थापना और कॉन्फ़िगरेशन पर विचार करेंगे और दिखाएंगे कि कॉन्फ़िगर किए गए OpenVPN सर्वर का उपयोग करके NAT के पीछे दो रिमोट कंप्यूटर (या कार्यालय) को एक नेटवर्क में कैसे जोड़ा जाए। VPN क्लाइंट्स को सर्टिफिकेट का उपयोग करके प्रमाणित किया जाएगा।
VPN प्रौद्योगिकियों का एक समूह है जो सार्वजनिक नेटवर्क या इंटरनेट पर एक सुरक्षित नेटवर्क बनाने की अनुमति देता है। VPN का उपयोग करके, आप विभिन्न उपकरणों या नेटवर्क को इंटरनेट पर एक सुरक्षित स्थानीय नेटवर्क में जोड़ सकते हैं।
OpenVPN OpenSSL पर आधारित VPN तकनीक के ओपन सोर्स SSL/TLS-आधारित कार्यान्वयनों में से एक है। OpenVPN का उपयोग करके, आप NAT डिवाइस के पीछे रिमोट कार्यालयों और व्यक्तिगत कंप्यूटरों दोनों को एक नेटवर्क में जोड़ सकते हैं।
OpenVPN और Easy-RSA इंस्टॉल करें
पहले चरण में, आपको EPEL रिपॉजिटरी कनेक्ट करनी होगी और अपने होस्ट को अपडेट करना होगा:
# yum install epel-release -y
# yum update -y
सिस्टम अपडेट होने के बाद, yum पैकेज मैनेजर का उपयोग करके OpenVPN और Easy-RSA इंस्टॉल करें (हमें VPN सर्वर पर PKI कुंजी अवसंरचना लागू करने के लिए इसकी आवश्यकता होगी)।
# yum install openvpn easy-rsa -yEasy-RSA कॉन्फ़िगर करना और X.509 सर्टिफिकेट जनरेट करना
सभी easy-rsa स्क्रिप्ट को /etc/openvpn/ में कॉपी करें:
# cp -r /usr/share/easy-rsa /etc/openvpn//etc/openvpn/easy-rsa/3/ पर जाएं और वहां vars फाइल बनाएं:
# cd /etc/openvpn/easy-rsa/3/
# nano vars
फाइल की सामग्री जोड़ें (आप अपनी आवश्यकताओं के अनुसार कॉन्फिग संशोधित कर सकते हैं):
set_var EASYRSA "$PWD"
set_var EASYRSA_PKI "$EASYRSA/pki"
set_var EASYRSA_DN "cn_only"
set_var EASYRSA_REQ_COUNTRY "DE"
set_var EASYRSA_REQ_PROVINCE "MUN"
set_var EASYRSA_REQ_CITY "BY"
set_var EASYRSA_REQ_ORG "WOSHUB"
set_var EASYRSA_REQ_EMAIL "vpnadmin@woshub.com"
set_var EASYRSA_REQ_OU "IT dept"
set_var EASYRSA_KEY_SIZE 4096
set_var EASYRSA_ALGO rsa
set_var EASYRSA_CA_EXPIRE 7500
set_var EASYRSA_CERT_EXPIRE 3650
set_var EASYRSA_NS_SUPPORT "no"
set_var EASYRSA_NS_COMMENT "CERTIFICATE AUTHORITY"
set_var EASYRSA_EXT_DIR "$EASYRSA/x509-types"
set_var EASYRSA_SSL_CONF "$EASYRSA/openssl-1.0.cnf"
set_var EASYRSA_DIGEST "sha512"
आप फाइल में कोई भी डेटा निर्दिष्ट कर सकते हैं, यह कॉन्फ़िगरेशन और सर्वर के आगे के संचालन को प्रभावित नहीं करेगा।
फाइल निष्पादन योग्य होनी चाहिए, इसलिए चलाएं:
# chmod +x varsOpenVPN सर्टिफिकेट और कुंजी जनरेट करें
कुंजी बनाने से पहले, PKI डायरेक्टरी को इनिशियलाइज़ करें और एक CA कुंजी बनाएं।
# cd /etc/openvpn/easy-rsa/3/
# ./easyrsa init-pki
Note: using Easy-RSA configuration from: ./vars
init-pki complete; you may now create a CA or requests.
Your newly created PKI dir is: /etc/openvpn/easy-rsa/3/pki
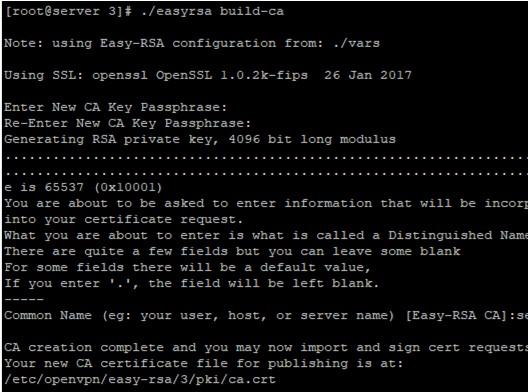
CA कुंजी बनाएं:
# ./easyrsa build-caकमांड चलाने के बाद, आपको कुंजी और सर्टिफिकेट जनरेट करने के लिए पासवर्ड दर्ज करना होगा। बाद में सर्टिफिकेट पर हस्ताक्षर करने के लिए आपको पासवर्ड की आवश्यकता होगी।
सर्वर कुंजी बनाएं (सर्वर नाम vpn.woshub.com है):
nopass विकल्प पासवर्ड को अक्षम करता है
# ./easyrsa gen-req vpn.woshub.com nopassNote: using Easy-RSA configuration from: ./vars Using SSL: openssl OpenSSL 1.0.2k-fips 26 Jan 2017 Generating a 4096 bit RSA private key .........................++ writing new private key to '/etc/openvpn/easy-rsa/3/pki/private/vpn.woshub.com.key.R4IYCbD1zP' ----- You are about to be asked to enter information that will be incorporated into your certificate request. What you are about to enter is what is called a Distinguished Name or a DN. There are quite a few fields but you can leave some blank For some fields there will be a default value, If you enter '.', the field will be left blank. ----- Common Name (eg: your user, host, or server name) [vpn.woshub.com]: Keypair and certificate request completed. Your files are: req: /etc/openvpn/easy-rsa/3/pki/reqs/vpn.woshub.com.req key: /etc/openvpn/easy-rsa/3/pki/private/vpn.woshub.com.key
सर्टिफिकेट जारी करते समय, कॉमन नेम कॉलम में Enter दबाएं।
हमारे CA सर्टिफिकेट का उपयोग करके vpn.woshub.com कुंजी पर हस्ताक्षर करें:
# ./easyrsa sign-req server vpn.woshub.comसर्टिफिकेट पर हस्ताक्षर करने के लिए, हमें उस पासवर्ड की आवश्यकता होगी जो हमने CA सर्टिफिकेट जारी करते समय सेट किया था:
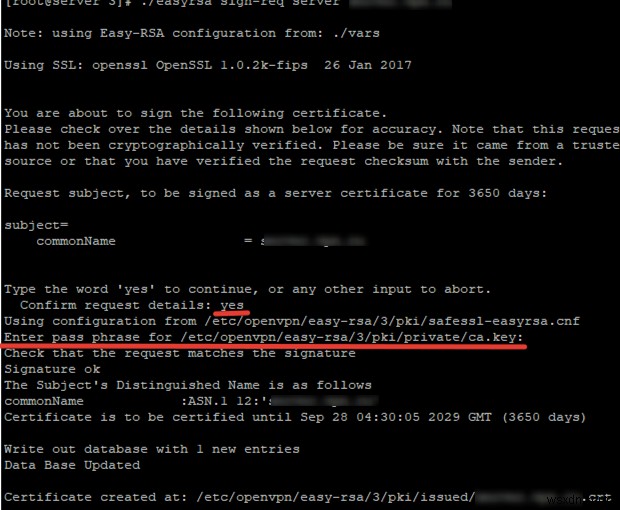
जैसा कि स्क्रीनशॉट में दिखाया गया है, प्रक्रिया में आपको yes और CA पासवर्ड दर्ज करना होगा।
यह सुनिश्चित करने के लिए कि सर्टिफिकेट बिना त्रुटियों के जनरेट हुए हैं, यह कमांड चलाएं:
# openssl verify -CAfile pki/ca.crt pki/issued/vpn.woshub.com.crtpki/issued/vpn.woshub.com.crt: OK
सभी OpenVPN सर्वर सर्टिफिकेट बन गए हैं।
- रूट सर्टिफिकेट
pki/ca.crt - निजी सर्वर कुंजी
pki/private/vpn.woshub.com.key - सर्वर सर्टिफिकेट
pki/issued/vpn.woshub.com.crt
क्लाइंट कुंजी जनरेट करने के लिए, निम्न कमांड चलाएं:
# ./easyrsa gen-req client_name nopassआइए admin1 क्लाइंट कुंजी जनरेट करें:
# ./easyrsa gen-req admin1 nopass
Note: using Easy-RSA configuration from: ./vars
Using SSL: openssl OpenSSL 1.0.2k-fips 26 Jan 2017
Generating a 4096 bit RSA private key
..........++
writing new private key to '/etc/openvpn/easy-rsa/3/pki/private/admin1.key.R5OY6reT2e'
-----
You are about to be asked to enter information that will be incorporated into your certificate request.
What you are about to enter is what is called a Distinguished Name or a DN.
There are quite a few fields but you can leave some blank
For some fields there will be a default value, If you enter '.', the field will be left blank.
-----
Common Name (eg: your user, host, or server name) [admin1]:
Keypair and certificate request completed.
Your files are:
req: /etc/openvpn/easy-rsa/3/pki/reqs/admin1.req
key: /etc/openvpn/easy-rsa/3/pki/private/admin1.key
आपको इसे CA सर्टिफिकेट का उपयोग करके साइन करना होगा, जैसे सर्वर कुंजी:
# ./easyrsa sign-req client admin1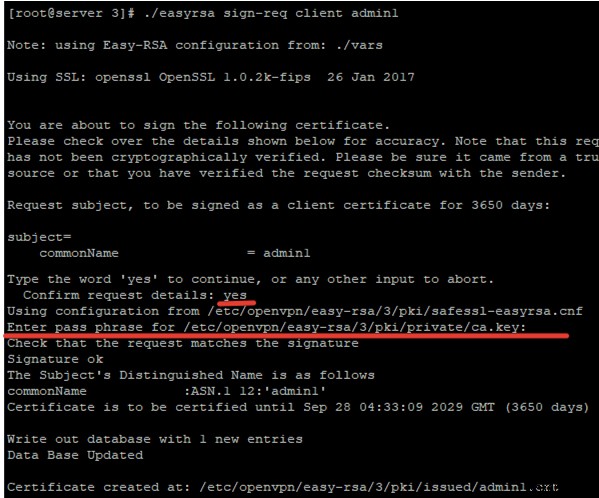
उपयोगकर्ता के लिए सर्टिफिकेट बन गया है।
अतिरिक्त रूप से, आपको कुंजी विनिमय के लिए उपयोग किए जाने वाले डिफी-हेलमैन कुंजी जनरेट करनी होगी:
# ./easyrsa gen-dhजनरेट करने में कुछ समय लगता है:
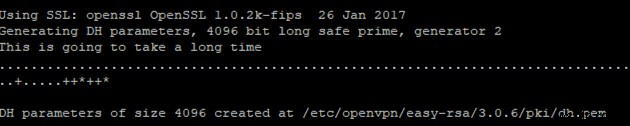
फिर एक TSL सर्टिफिकेट जनरेट करें:
# openvpn --genkey --secret ta.keyयदि बाद में हम क्लाइंट सर्टिफिकेट रद्द करने जा रहे हैं, तो हमें CRL कुंजी जनरेट करनी होगी:
# ./easyrsa gen-crlNote: using Easy-RSA configuration from: ./vars Using SSL: openssl OpenSSL 1.0.2k-fips 26 Jan 2017 Using configuration from /etc/openvpn/easy-rsa/3/pki/safessl-easyrsa.cnf Enter pass phrase for /etc/openvpn/easy-rsa/3/pki/private/ca.key: An updated CRL has been created. CRL file: /etc/openvpn/easy-rsa/3/pki/crl.pem
सर्टिफिकेट रद्द करने के लिए, यह कमांड चलाएं:
./easyrsa revoke admin1आवश्यक सर्टिफिकेट बन गए हैं। अब उन्हें वर्क डायरेक्टरी में कॉपी करें।
ये सर्वर सर्टिफिकेट हैं:
# cp pki/ca.crt /etc/openvpn/server/
# cp pki/issued/vpn.woshub.com.crt /etc/openvpn/server/
# cp pki/private/vpn.woshub.com.key /etc/openvpn/server/
# cp pki/private/dh.pem /etc/openvpn/server/
# cp pki/private/ta.key /etc/openvpn/server/
# cp pki/crl.pem /etc/openvpn/server/
ये क्लाइंट सर्टिफिकेट हैं:
# cp pki/issued/admin1.crt /etc/openvpn/client/
# cp pki/private/admin1.key /etc/openvpn/client/
OpenVPN सर्वर कॉन्फ़िगरेशन फाइल, फायरवॉल नियम
आइए OpenVPN कॉन्फ़िगरेशन फाइल की सेटिंग्स पर चलते हैं। सबसे पहले, अपनी OpenVPN कॉन्फ़िगरेशन फाइल server.conf बनाएं:
# cd /etc/openvpn/ && nano server.confफाइल की सामग्री को निम्नानुसार बदलें:
# पोर्ट, प्रोटोकॉल और डिवाइस निर्दिष्ट करें
port 1194
proto udp
dev tun

# सर्वर सर्टिफिकेट के पथ निर्दिष्ट करें
ca /etc/openvpn/server/ca.crt
cert /etc/openvpn/server/vpn.woshub.com.crt
key /etc/openvpn/server/vpn.woshub.com.key

# CRL और DH कुंजी के पथ
dh /etc/openvpn/server/dh.pem
crl-verify /etc/openvpn/server/crl.pem

# VPN क्लाइंट्स को एड्रेस मिलने वाले नेटवर्क की IP सेटिंग्स निर्दिष्ट करें
server 10.1.2.0 255.255.255.0
push "redirect-gateway def1"

# असाइन किए गए DNS सर्वर निर्दिष्ट करें
push "dhcp-option DNS 8.8.8.8"
push "dhcp-option DNS 8.8.4.4"

# समान कुंजी वाले अलग-अलग क्लाइंट्स को कनेक्शन की अनुमति दें
duplicate-cn

# TLS सुरक्षा
tls-auth /etc/openvpn/server/ta.key 0
cipher AES-256-CBC
tls-version-min 1.2
tls-cipher TLS-DHE-RSA-WITH-AES-256-GCM-SHA384:TLS-DHE-RSA-WITH-AES-256-CBC-SHA256:TLS-DHE-RSA-WITH-AES-128-GCM-SHA256:TLS-DHE-RSA-WITH-AES-128-CBC-SHA256
auth SHA512
auth-nocache

# अन्य कॉन्फ़िगरेशन विवरण
keepalive 20 60
persist-key
persist-tun
comp-lzo yes
daemon
user nobody
group nobody

# लॉग फाइल का पथ
log-append /var/log/openvpn.log
verb 3
फिर फाइल सेव करें। मैंने अपने VPN सर्वर के लिए डिफ़ॉल्ट UDP पोर्ट 1194 निर्दिष्ट किया है, लेकिन आप अपने सर्वर पर किसी भी फ्री पोर्ट को अपने OpenVPN के लिए निर्दिष्ट कर सकते हैं।
अब आपको बस कनेक्शन और सेगमेंट के बीच रूटिंग की अनुमति देने के लिए फायरवॉल नियम सेट करने होंगे।
यदि आप firewalld का उपयोग कर रहे हैं, तो पहले फॉरवर्डिंग कर्नेल मॉड्यूल को सक्रिय करें:
# echo 'net.ipv4.ip_forward = 1' >> /etc/sysctl.conf
# sysctl -p
net.ipv4.ip_forward = 1
openvpn सेवा को firewalld में जोड़ें, और tun0 इंटरफेस को विश्वसनीय जोन में जोड़ें:
# firewall-cmd --permanent --add-service=openvpn
# firewall-cmd --permanent --zone=trusted --add-interface=tun0
firewalld विश्वसनीय जोन के लिए 'MASQUERADE' सक्रिय करें:
# firewall-cmd --permanent --zone=trusted --add-masquerade
NAT सक्रिय करें:
# firewall-cmd --permanent --direct --passthrough ipv4 -t nat -A POSTROUTING -s 10.1.2.0/24 -o Server_IP -j MASQUERADE
# firewall-cmd --reload
यदि आप firewalld के बिना iptables का उपयोग कर रहे हैं, तो ये कमांड चलाएं:
# iptables -t nat -A POSTROUTING -s 10.1.2.0/24 -o eth0 -j MASQUERADE
# iptables -A INPUT -p udp --dport 1194 -j ACCEPT
# service iptables save
OpenVPN सेवा चलाएं और इसे स्टार्टअप में जोड़ें:
# systemctl start openvpn@server
# systemctl enable openvpn@server
सुनिश्चित करें कि udp/1194 पोर्ट openvpn सेवा द्वारा सुना जा रहा है:
# lsof -i:1194COMMAND PID USER FD TYPE DEVICE SIZE/OFF NODE NAME openvpn 12327 nobody 5u IPv4 45122 0t0 UDP *:openvpn
नेटवर्क इंटरफेस की IP सेटिंग्स जांचें:
# ip a~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~ 3: tun0: <POINTOPOINT,MULTICAST,NOARP,UP,LOWER_UP> mtu 1500 qdisc pfifo_fast state UNKNOWN group default qlen 100 link/none inet 10.1.2.1 peer 10.1.2.2/32 scope global tun0 valid_lft forever preferred_lft forever
जैसा कि आप देख सकते हैं, कॉन्फ़िगरेशन के दौरान निर्दिष्ट नेटवर्क tun0 डिवाइस में जोड़ा गया है।
ये आपके OpenVPN को काम करने के लिए न्यूनतम सेटिंग्स हैं।
OpenVPN का उपयोग करके एकाधिक कार्यालय (कंप्यूटर) कैसे कनेक्ट करें?
आइए देखें कि NAT के माध्यम से इंटरनेट एक्सेस वाले दो रिमोट कंप्यूटर से OpenVPN सर्वर से कैसे कनेक्ट करें और उन्हें एक नेटवर्क में जोड़ें। Windows चलाने वाले कंप्यूटर से OpenVPN सर्वर से कनेक्ट करने के लिए, मैं एक आधिकारिक क्लाइंट का उपयोग कर रहा हूं। आप इसे आधिकारिक वेबसाइट पर डाउनलोड कर सकते हैं, लेकिन हम इसका विस्तार से वर्णन नहीं करेंगे, और सीधे इसके कॉन्फ़िगरेशन पर जाएंगे।
क्लाइंट इंस्टॉल करने के बाद, यहां कॉन्फ़िगरेशन फाइल बनाने पर जाएं:
C:\Program Files\OpenVPN\config\
मैंने client नाम से एक फाइल बनाई और इसमें निम्न सामग्री जोड़ी:
client
dev tun
proto udp
remote 112.113.114.15 1194
resolv-retry infinite
nobind
block-outside-dns
persist-key
persist-tun
mute-replay-warnings
remote-cert-tls server
tls-client
auth SHA512
tls-auth "C:\\Program Files\\OpenVPN\\config\\ta.key" 1
remote-cert-eku "TLS Web Server Authentication"
ca "C:\\Program Files\\OpenVPN\\config\\ca.crt"
cert "C:\\Program Files\\OpenVPN\\config\\admin1.crt"
key "C:\\Program Files\\OpenVPN\\config\\admin1.key"
cipher AES-256-CBC
comp-lzo
verb 3
इसे कॉन्फ़िगर करने के लिए, हमें पहले बनाए गए क्लाइंट, सुरक्षा और सर्वर सर्टिफिकेट की आवश्यकता होगी। आपको उन्हें अपने सर्वर से डाउनलोड करना होगा और लोकल फोल्डर में रखना होगा। फिर OpenVPN क्लाइंट कॉन्फ़िगरेशन फाइल में उनके पथ निर्दिष्ट करें।
फिर आप ट्रे में OpenVPN आइकन पर क्लिक करके सर्वर से कनेक्ट कर सकते हैं:
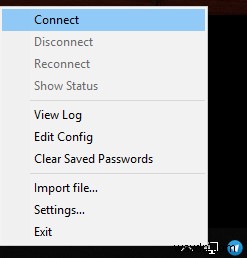
मैं कनेक्ट हो गया और अपने डिवाइस के लिए निम्न IP पता प्राप्त किया:
IPv4 address. . . . . . . . . . . . : 10.1.2.14
Subnet mask . . . . . . . . . . : 255.255.255.0
NAT के पीछे दूसरे कंप्यूटर पर, मैंने वही कार्य किए और दूसरे उपयोगकर्ता के लिए पहले से सर्टिफिकेट बनाया। कनेक्ट होने के बाद, दूसरा PC भी VPN नेटवर्क से एक IP पता प्राप्त करता है:
IPv4 address. . . . . . . . . . . . : 10.1.2.16
Subnet mask . . . . . . . . . . : 255.255.255.0
कनेक्ट होने के बाद, दोनों कंप्यूटर एक ही नेटवर्क में हैं और एक-दूसरे को देखते हैं।
दूसरे PC को पिंग करें:
Pinging 10.1.2.16 with 32 bytes of data:
Reply from 10.1.2.16: bytes=32 time=73ms TTL=127
पहले PC पर पिंग:
Pinging 10.1.2.14 with 32 bytes of data:
Reply from 10.1.2.14: bytes=32 time=79ms TTL=127
दोनों कनेक्टेड VPN क्लाइंट एक-दूसरे को सीधे पैकेट भेज सकते हैं और फाइल ट्रांसफर कर सकते हैं। इस प्रकार, हम देश के विभिन्न स्थानों पर भौतिक रूप से स्थित दो उपकरणों को एक स्थानीय नेटवर्क में जोड़ सके।
आप अपने OpenVPN सर्वर पर उपयोगकर्ताओं के लिए कितनी भी संख्या में कुंजी या सर्टिफिकेट बना सकते हैं। यदि आपको एक नया सर्टिफिकेट चाहिए, तो /etc/openvpn/easy-rsa/3 के लिए ये कमांड चलाएं:
# ./easyrsa gen-req clientname nopass
# ./easyrsa sign-req client clientname
अपने नेटवर्क को सुरक्षित रखने के लिए उपयोग में न होने पर क्लाइंट सर्टिफिकेट रद्द करना न भूलें।