सिंपल नेटवर्क मैनेजमेंट प्रोटोकॉल (SNMP) का उपयोग सर्वर, नेटवर्क उपकरण, प्रिंटर या अन्य IP डिवाइस की वर्तमान स्थिति के बारे में जानकारी प्राप्त करने के लिए किया जाता है। आप SNMP के माध्यम से विभिन्न मेट्रिक्स प्राप्त कर सकते हैं: CPU उपयोग, प्रक्रियाओं की संख्या, सेवाओं की स्थिति, आदि। SNMP के प्रमुख फायदे हैं कि यह लगभग किसी भी डिवाइस द्वारा समर्थित है और एक अलग मॉनिटरिंग सिस्टम एजेंट इंस्टॉल करने की आवश्यकता नहीं है। इस लेख में हम दिखाएंगे कि CentOS, RHEL, या Fedora चलाने वाले Linux होस्ट पर SNMP (और SNMP v3) एजेंट कैसे इंस्टॉल और कॉन्फ़िगर करें।
Linux पर SNMP एजेंट और डायग्नोस्टिक टूल्स इंस्टॉल करना
SNMP पैकेज इंस्टॉल करने से पहले, dnf (yum) का उपयोग करके अपने सर्वर पर नवीनतम अपडेट इंस्टॉल करें:
# dnf update -yफिर बेस रिपॉजिटरी से SNMP एजेंट और अतिरिक्त टूल्स इंस्टॉल करें:
# dnf install net-snmp net-snmp-utils -y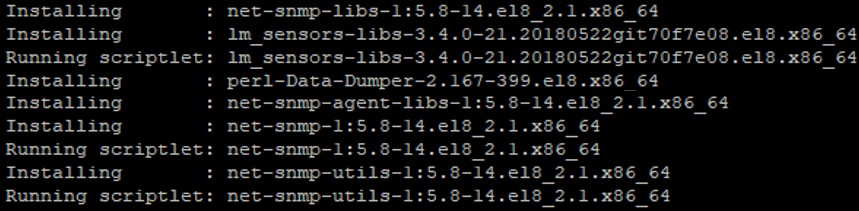
Linux पर SNMP एजेंट कैसे सक्षम और कॉन्फ़िगर करें?
SNMP कॉन्फ़िगरेशन से पहले, मूल कॉन्फिग फाइल की एक प्रति बनाएं:
# mv /etc/snmp/snmpd.conf /etc/snmp/snmpd.conf.origफिर SNMP एजेंट सेटिंग्स संपादित करें:
# nano /etc/snmp/snmpd.confनिम्न लाइनें जोड़ें:
rocommunity public
syslocation GE-DC2
syscontact gedc2-admins@woshub.com
ये तीन बुनियादी SNMP पैरामीटर्स हैं। Net-SNMP एजेंट को कॉन्फ़िगर करने के लिए कई अन्य विकल्प हैं, लेकिन हम एक लेख में सब कुछ कवर नहीं कर सकते।
फाइल सेव करें (सही स्थान और मान्य ईमेल पता दर्ज करने की अनुशंसा की जाती है)। फिर snmpd सेवा को सक्षम करें और शुरू करें:
# systemctl enable snmpd.service
# systemctl start snmpd
सुनिश्चित करें कि सेवा चल रही है:
# systemctl status snmpd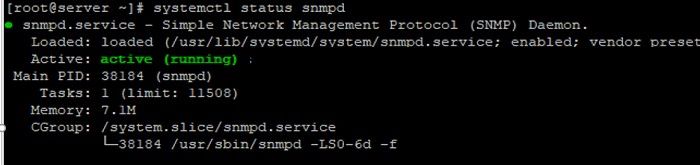
यदि आप अपने सर्वर पर फायरवॉल का उपयोग कर रहे हैं, तो TCP/UDP पोर्ट 161 और 162 पर कनेक्शन की अनुमति दें। firewalld में SNMP पोर्ट खोलने के लिए निम्न कमांड का उपयोग करें:
# firewall-cmd --zone=public --add-port=161/udp --permanent
# firewall-cmd --zone=public --add-port=161/tcp --permanent
# firewall-cmd --zone=public --add-port=162/udp --permanent
# firewall-cmd --zone=public --add-port=162/tcp --permanent
# firewall-cmd --reload
Snmpwalk का उपयोग करके SNMP एजेंट पोल करना
आप snmpwalk टूल का उपयोग करके SNMP एजेंट को पोल कर सकते हैं। SMMPv2 प्रोटोकॉल का उपयोग करके स्थानीय रूप से सेवा की जांच करने के लिए, कमांड का उपयोग करें:
# snmpwalk -v 2c -c public -O e 127.0.0.1यदि SNMP सही ढंग से कॉन्फ़िगर है, तो आपको एजेंट से SNMP डेटा का एक सेट प्राप्त होगा।
कॉन्फिग फाइल सेट करने और टेस्ट कमांड चलाने के बाद, मुझे नीचे दी गई त्रुटि मिली:
Timeout: No Response from localhost
मैंने कॉन्फिगरेशन फाइल को साफ करके और ऊपर निर्दिष्ट केवल लाइनें जोड़कर इसे ठीक किया। यदि आपको कुछ विशिष्ट सेटिंग्स की आवश्यकता है, तो सब कुछ अच्छी तरह से जांचें, क्योंकि सेवा बिना किसी समस्या के शुरू होती है, लेकिन काम नहीं कर रही है।
आप इस कमांड का उपयोग करके अपने सर्वर को स्थानीय रूप से क्वेरी भी कर सकते हैं:
# snmpwalk -v2c -c public localhost systemSNMPv2-MIB::sysDescr.0 = STRING: Linux server1.test.com 4.18.0-147.8.1.el8_1.x86_64 #1 SMP Thu Apr 9 13:49:54 UTC 2020 x86_64 SNMPv2-MIB::sysObjectID.0 = OID: NET-SNMP-MIB::netSnmpAgentOIDs.10 DISMAN-EVENT-MIB::sysUpTimeInstance = Timeticks: (106564) 0:17:45.64 SNMPv2-MIB::sysContact.0 = STRING: gedc2-admins@woshub.com SNMPv2-MIB::sysName.0 = STRING: server1.test.com SNMPv2-MIB::sysLocation.0 = STRING: GE-DC2 ~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~ SNMPv2-MIB::sysORUpTime.6 = Timeticks: (0) 0:00:00.00 SNMPv2-MIB::sysORUpTime.7 = Timeticks: (0) 0:00:00.00 SNMPv2-MIB::sysORUpTime.8 = Timeticks: (0) 0:00:00.00 SNMPv2-MIB::sysORUpTime.9 = Timeticks: (0) 0:00:00.00 SNMPv2-MIB::sysORUpTime.10 = Timeticks: (0) 0:00:00.00
फिर सुनिश्चित करें कि आपका SNMP एजेंट रिमोटली उपलब्ध है। दूसरे सर्वर पर यह कमांड चलाएं (इसे करने से पहले snmp टूल्स इंस्टॉल करें):
# snmpwalk -v2c -c public 192.168.21.205 system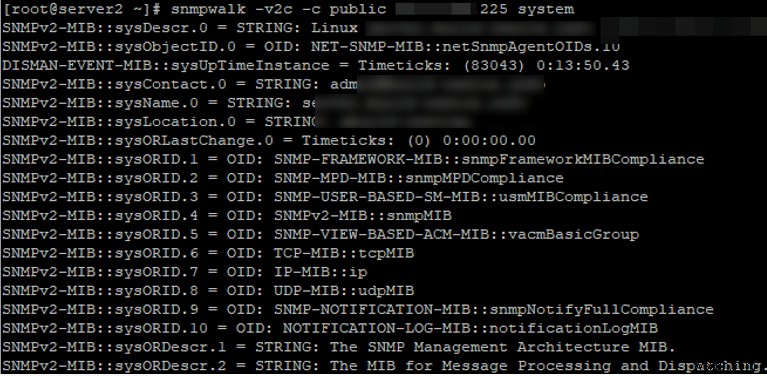
जैसा कि आप देख सकते हैं, रिमोट सर्वर ने SNMP पर सर्वर से जानकारी प्राप्त की। अब आप सर्वर को किसी भी SNMP मॉनिटरिंग सिस्टम (जैसे Zabbix या Cacti) में जोड़ सकते हैं।
VMWare ESXi होस्ट पर SNMP कॉन्फ़िगर करने पर लेख यहां है।
Linux CentOS/RHEL/Fedora पर SNMPv3 कॉन्फ़िगर करना
लेख की शुरुआत में हमने दिखाया कि SNMP v1 और v2 का उपयोग करने वाले SNMP एजेंट को कैसे कॉन्फ़िगर करें। SNMPv3 प्रोटोकॉल का एक नया और अधिक सुरक्षित संस्करण है जिसमें प्रमाणीकरण और एन्क्रिप्शन के लिए समर्थन है। SNMPv3 कॉन्फ़िगर करने के लिए, पासवर्ड के साथ एक उपयोगकर्ता बनाएं, एन्क्रिप्शन पासवर्ड सेट करें, एक्सेस अधिकार और एन्क्रिप्शन एल्गोरिदम (MD5 या SHA)।
SNMPv3 के लिए उपयोगकर्ता बनाने के लिए, snmpd डेमॉन को रोकें:
# systemctl stop snmpdफिर आप एक उपयोगकर्ता बना सकते हैं:
# net-snmp-create-v3-user -ro -A o2ps2w0dD -a SHA -X r30svV33 -x AES snmpuserयहां net-snmp-create-v3-user का सिंटैक्स है:
net-snmp-create-v3-user [-ro] [-A authpass] [-a MD5|SHA] [-X privpass][-x DES|AES] [username]- -ro — इसका अर्थ है कि उपयोगकर्ता के पास रीड-ओनली विशेषाधिकार हैं
- Authpass — प्रमाणीकरण पासवर्ड
- Privpass — निजी कुंजी
कमांड चलाने के बाद, निर्दिष्ट पासवर्ड और कुंजी के साथ एक उपयोगकर्ता बनाया जाएगा:

सेवा शुरू करें:
# systemctl start snmpdsnmpwalk का उपयोग करके SNMP एजेंट को पोल करने का प्रयास करें। ध्यान दें कि SNMPv3 पर पोल करने के लिए, आपको उपयोगकर्ता नाम, पासवर्ड और कुंजी निर्दिष्ट करनी होगी।
# snmpwalk -v3 -a SHA -A o2ps2w0dD -x AES -X r30svV33 -l authPriv -u snmpuser 192.168.21.205 | head