ClamAV एक ओपन-सोर्स एंटीवायरस है। इसका उपयोग वायरस, ट्रोजन और मैलवेयर का पता लगाने के लिए किया जाता है। यह ज्यादातर Linux प्लेटफॉर्म पर FTP या Samba पर पहुंच योग्य उपयोगकर्ता डायरेक्टरी, वेबसाइट डायरेक्टरी, या मेल सर्वर पर ईमेल (MTA एजेंट के रूप में) को स्कैन करने के लिए उपयोग किया जाता है।
इस लेख में, हम दिखाएंगे कि CentOS या RHEL Linux डिस्ट्रोस चलाने वाले होस्ट पर ClamAV को कैसे इंस्टॉल, कॉन्फ़िगर और उपयोग करें।
CentOS/RHEL पर ClamAV इंस्टॉल करना
ClamAV बेसिक Linux रिपॉजिटरी में उपलब्ध नहीं है, इसलिए आपको इसे अपने होस्ट पर इंस्टॉल करने के लिए EPEL रिपॉजिटरी का उपयोग करना होगा:
# yum install epel-release -yरिपॉजिटरी इंस्टॉल करने के बाद, आप ClamAV पैकेज की स्थापना के साथ आगे बढ़ सकते हैं। इसे इंस्टॉल करने के लिए, yum पैकेज मैनेजर का उपयोग किया जाता है (CentOS 8 में dnf):
# yum -y install clamav-server clamav-data clamav-update clamav-filesystem clamav clamav-scanner-systemd clamav-devel clamav-lib clamav-server-systemd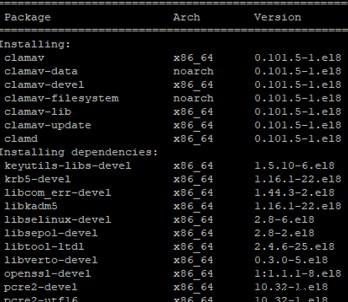
Linux में ClamAV का बुनियादी कॉन्फ़िगरेशन
अपना खुद का ClamAV कॉन्फ़िगरेशन सेट करने के लिए, /etc/clam.d/scan.conf में डिफ़ॉल्ट कॉन्फ़िगरेशन हटाएं।
# sed -i -e "s/^Example/#Example/" /etc/clamd.d/scan.confफिर कॉन्फ़िगरेशन फाइल खोलें:
# nano /etc/clamd.d/scan.confऔर निम्न लाइन को अनकमेंट करें:
LocalSocket /run/clamd.scan/clamd.sock
आप उन लाइनों को भी अनकमेंट कर सकते हैं जिनमें आपको आवश्यक सेटिंग्स हैं। उदाहरण के लिए, आप लॉगिंग सक्षम कर सकते हैं या अधिकतम कनेक्शन संख्या कॉन्फ़िगर कर सकते हैं।
/etc/clamd.d/scan.conf फाइल में सभी सेटिंग्स का काफी विस्तृत विवरण है।
ClamAV के लिए एंटी-वायरस सिग्नेचर डेटाबेस अपडेट करने के लिए, आपको freshclam का उपयोग करना होगा। अपनी वर्तमान कॉन्फ़िगरेशन फाइल का बैकअप लें:
# cp /etc/freshclam.conf /etc/freshclam.conf.bakफिर यह कमांड चलाएं:
# sed -i -e "s/^Example/#Example/" /etc/freshclam.confऔर अपने एंटीवायरस परिभाषाएं अपडेट करें:
# freshclam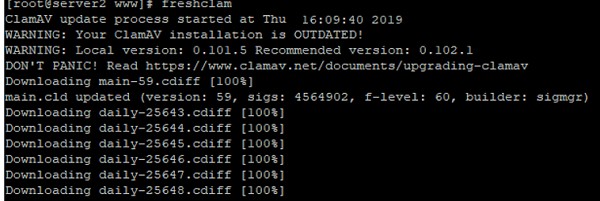
अपडेट के दौरान, यदि आप कोई अपडेट डाउनलोड नहीं कर सकते हैं तो आपको कुछ त्रुटियां दिखाई दे सकती हैं। Freshclam स्वचालित रूप से अपडेट को सफलतापूर्वक डाउनलोड करने के लिए एक मिरर ढूंढेगा।
Freshclam को स्वचालित रूप से अपडेट की जांच करने के लिए, आप इसे -d पैरामीटर के साथ चला सकते हैं:
# freshclam -d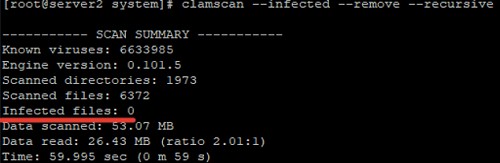
इसे आसानी से चलाने के लिए, freshclam के लिए एक सर्विस फाइल बनाएं:
# nano /usr/lib/systemd/system/freshclam.serviceऔर इसमें निम्नलिखित सामग्री जोड़ें:
[Unit]
Description = freshclam
After = network.target
[Service]
Type = forking
ExecStart = /usr/bin/freshclam -d -c 4
Restart = on-failure
PrivateTmp = true
RestartSec = 10sec
[Install]
WantedBy=multi-user.target
systemd डेमॉन रीलोड करें:
# systemctl daemon-reloadफिर आप अपनी सर्विस शुरू कर सकते हैं और इसे स्टार्टअप में जोड़ सकते हैं:
# systemctl start freshclam.service
# systemctl enable freshclam.service
# systemctl status freshclam.service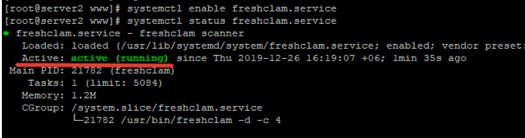
जैसे आपने freshclam के लिए किया, ClamAV के लिए एक सर्विस बनाएं। कॉन्फ़िगरेशन फाइल पहले से मौजूद है, लेकिन आपको इसका नाम बदलना होगा:
# mv /usr/lib/systemd/system/clamd\@.service /usr/lib/systemd/system/clamd.serviceसुविधा के लिए, हमने \@ हटा दिया है।
फाइल में कॉन्फ़िगरेशन भी बदलें:
[Unit]
Description = clamd scanner daemon
After = syslog.target nss-lookup.target network.target
[Service]
Type = forking
ExecStart = /usr/sbin/clamd -c /etc/clamd.d/scan.conf
# डेटाबेस रीलोड करें
ExecReload=/bin/kill -USR2 $MAINPID
Restart = on-failure
TimeoutStartSec=420
[Install]
WantedBy = multi-user.target
फिर आप एंटीवायरस सर्विस चला सकते हैं या इसे सक्षम कर सकते हैं:
# systemctl start clamd.service
# systemctl enable clamd.service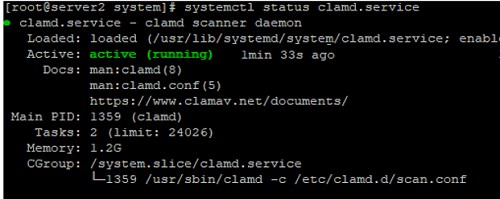
ClamAV से वायरस कैसे स्कैन करें?
ClamAV एंटीवायरस सर्विस कॉन्फ़िगर करने के बाद, आप किसी भी सर्वर डायरेक्टरी को वायरस के लिए स्कैन कर सकते हैं (स्कैनर मोड)। निर्दिष्ट डायरेक्टरी को वायरस के लिए स्कैन करने के लिए, निम्न कमांड का उपयोग करें:
# clamscan --infected --remove --recursive /var/www/
इन पैरामीटर्स के साथ, एंटीवायरस संक्रमित फाइलों को तुरंत हटा देगा। यदि आप संदिग्ध फाइलों को एक अलग डायरेक्टरी में ले जाना चाहते हैं, तो --move पैरामीटर का उपयोग करके स्कैन चलाएं:
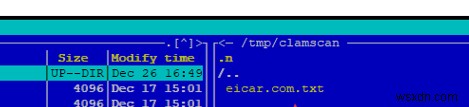
# clamscan --infected --recursive --move=/tmp/clamscan /var/wwwयह कमांड निर्दिष्ट डायरेक्टरी की सभी सामग्री को स्कैन करेगी और संदिग्ध फाइलों को /tmp/clamscan में ले जाएगी।
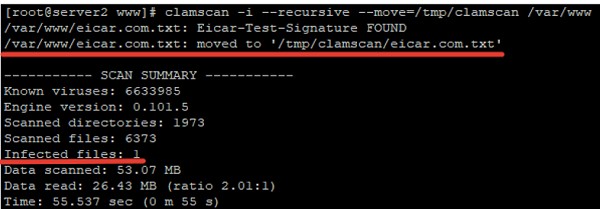
जैसा कि हम देख सकते हैं, संक्रमित फाइल को निर्दिष्ट डायरेक्टरी में ले जाया गया है:
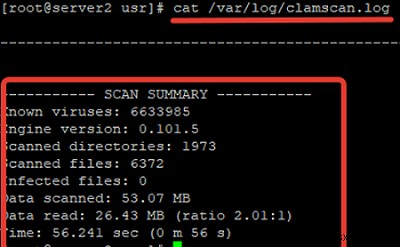
आप --log=/var/log/clamscan.log पैरामीटर भी जोड़ सकते हैं ताकि स्कैनिंग प्रक्रिया के बारे में सभी जानकारी आपके द्वारा निर्दिष्ट लॉग फाइल में लिखी जाए:
यदि आप स्कैनिंग से कुछ डायरेक्टरी को बाहर करना चाहते हैं, तो --exclude-dir पैरामीटर का उपयोग करें:
# clamscan -i --recursive --move=/tmp/clamscan --log=/var/log/clamscan.log --exclude-dir="/var/www/administrator" /var/wwwनियमित रूप से वायरस स्कैन करने के लिए, आप अपनी इच्छित सेटिंग्स के साथ एक क्रॉन जॉब कॉन्फ़िगर कर सकते हैं।
ClamAV एंटीवायरस के लिए एक ग्राफिकल फ्रंटएंड है जिसे ClamTk कहा जाता है।