नेटवर्क फाइल सिस्टम (NFS) फाइल और फोल्डर साझा करने के लिए एक वितरित फाइल सिस्टम प्रोटोकॉल है। NFS रिमोट प्रोसीजर प्रोटोकॉल (ONC RPC) पर आधारित है। NFS नेटवर्क पर रिमोट फाइल सिस्टम को माउंट करने की अनुमति देता है। याद रखें कि डिफ़ॉल्ट रूप से NFS का उपयोग करते समय डेटा एन्क्रिप्ट नहीं होता है, और क्लाइंट प्रमाणित नहीं होते हैं (एक्सेस को IP द्वारा सीमित किया जा सकता है)।
NFS को सर्वर और क्लाइंट दोनों तरफ कॉन्फ़िगर करना आसान है। इस लेख में, हम दिखाएंगे कि NFS सर्वर को कैसे इंस्टॉल और कॉन्फ़िगर करें, और फिर हम क्लाइंट पर NFS शेयर से कनेक्ट करेंगे। यह लेख RPM-आधारित Linux वितरण (CentOS, RHEL, Fedora, आदि.) पर आधारित है।
Linux CentOS पर NFS सर्वर कैसे इंस्टॉल और कॉन्फ़िगर करें
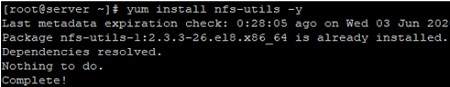
डिफ़ॉल्ट रूप से, nfs CentOS में स्टैंडर्ड पैकेज के साथ पहले से इंस्टॉल है। यदि आपने NFS घटकों को हटा दिया है या अपने सर्वर के लिए मिनिमल इंस्टॉल मोड का उपयोग किया है, तो आप yum (या dnf) पैकेज मैनेजर का उपयोग करके NFS पैकेज इंस्टॉल कर सकते हैं:
CentOS 8 में:
# dnf install nfs-utils -yमेरे पास पैकेज इंस्टॉल था:
वर्तमान NFS सर्वर संस्करण NFSv3 और NFSv4 प्रोटोकॉल संस्करणों का समर्थन करता है। NFSv2 डिफ़ॉल्ट रूप से अक्षम है। आप इस कमांड का उपयोग करके समर्थित NFS संस्करणों की सूची प्राप्त कर सकते हैं:
cat /proc/fs/nfsd/versionsआपके द्वारा आवश्यक सभी पैकेज इंस्टॉल करने के बाद, nfs-server और rpcbind सेवाएं शुरू करें, और उन्हें स्टार्टअप में जोड़ें:
# systemctl enable rpcbind
# systemctl enable nfs-server
# systemctl start rpcbind
# systemctl start nfs-server
यदि आप केवल NFSv4.1/4.2 का उपयोग करना चाहते हैं, तो आपको rpcbind चलाने की आवश्यकता नहीं है।
यदि आप अपने Linux होस्ट पर firewalld का उपयोग कर रहे हैं, तो निम्न पोर्ट खोलें:
# firewall-cmd --permanent --add-port=111/tcp
# firewall-cmd --permanent --add-port=20048/tcp
# firewall-cmd --permanent --add-service=nfs
# firewall-cmd --permanent --zone=public --add-service=nfs
# firewall-cmd --permanent --zone=public --add-service=mountd
# firewall-cmd --permanent --zone=public --add-service=rpc-bind
# firewall-cmd --reload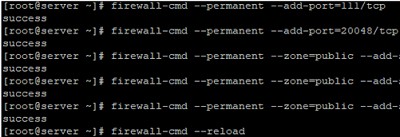
जो iptables का उपयोग कर रहे हैं:
# iptables -t filter -A INPUT -p tcp --dport 111 -j ACCEPT
# iptables -t filter -A INPUT -p tcp --dport 2049 -j ACCEPT
# iptables -t filter -A INPUT -p tcp --dport 20048 -j ACCEPT
# service iptables save
# service iptables restart
फिर वह डायरेक्टरी बनाएं जिसे आपका NFS सर्वर साझा करेगा:
# mkdir -p /backup/nfs
# chmod -R 777 /backup/nfs
NFS शेयर प्रकाशित करें और कॉन्फ़िगरेशन फाइल में एक्सेस अनुमतियां असाइन करें जिसमें NFS सर्वर सेटिंग्स हैं (/etc/exports)।
# nano /etc/exportsनिर्दिष्ट IP सबनेट में सभी होस्ट को NFS एक्सेस देने के लिए कॉन्फिग में निम्न लाइन जोड़ें:
/backup/nfs 192.168.1.0/24(rw,sync,no_root_squash,no_all_squash)
या आप एक्सेस को केवल एक IP पते तक सीमित कर सकते हैं:
/backup/nfs 192.168.2.24(rw,sync,no_root_squash,no_all_squash, anonuid=1000,anongid=1000) 192.168.3.100 (ro,async,no_subtree_check)
आइए देखें कि NFS डायरेक्टरी पर विशेषाधिकार देने के लिए किन पैरामीटर्स का उपयोग किया जाता है:
- rw — लिखने की अनुमति देता है, ro — रीड-ओनली एक्सेस प्रदान करता है
- sync — सिंक्रोनस एक्सेस मोड, async का अर्थ है कि आपको डिस्क पर लिखने की पुष्टि की प्रतीक्षा करने की आवश्यकता नहीं है (यह NFS प्रदर्शन में सुधार करता है, लेकिन विश्वसनीयता कम करता है)
- no_root_squash — रूट उपयोगकर्ता को क्लाइंट से NFS डायरेक्टरी तक पहुंचने की अनुमति देता है (आमतौर पर अनुशंसित नहीं)
- no_all_squash — उपयोगकर्ता प्रमाणीकरण सक्षम करता है, all_squash — गुमनाम उपयोगकर्ता के तहत NFS शेयर तक पहुंच की अनुमति देता है
- no_subtree_check — जांच अक्षम करता है कि उपयोगकर्ता ने डायरेक्टरी में फाइल एक्सेस की (subtree_check डिफ़ॉल्ट रूप से उपयोग किया जाता है)
- anonuid, anongid — NFS उपयोगकर्ता/समूह को निर्दिष्ट लोकल उपयोगकर्ता/समूह में मैप करें (UID या GID)
नई NFS शेयर सेटिंग्स लागू करने के लिए, निम्न कमांड चलाएं:
# exportfs -aऔर NFS सर्वर को रीस्टार्ट करें:
# systemctl restart nfs-serverइस प्रकार, हमने अपने NFS सर्वर का कॉन्फ़िगरेशन पूरा कर लिया है और क्लाइंट कॉन्फ़िगरेशन के साथ आगे बढ़ सकते हैं।
CentOS पर NFS क्लाइंट कॉन्फ़िगर करना
NFS क्लाइंट को कॉन्फ़िगर करने के लिए, आपको nfs-utils पैकेज भी इंस्टॉल करना होगा।
# yum install nfs-utils -yसेवाओं को स्टार्टअप में जोड़ें और उन्हें शुरू करें:
# systemctl enable rpcbind
# systemctl enable nfs-server
# systemctl start rpcbind
# systemctl start nfs-server
फिर क्लाइंट पर एक डायरेक्टरी बनाएं जिस पर NFS डायरेक्टरी माउंट होगी:
# mkdir /backupफिर आप इस कमांड का उपयोग करके रिमोट NFS शेयर माउंट कर सकते हैं:
# mount -t nfs 192.168.0.100:/backup/nfs/ /backupआप उपयोग किए जाने वाले NFS प्रोटोकॉल के संस्करण को बाध्य कर सकते हैं:
# mount -t nfs -o vers=4 192.168.0.100:/backup/nfs/ /backupजहां IP वह NFS सर्वर का पता है जिसे आपने पहले कॉन्फ़िगर किया था।
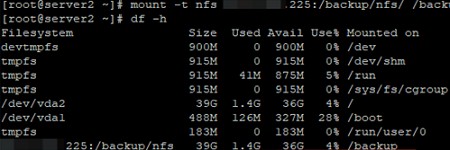
तब कनेक्टेड NFS शेयर माउंटेड ड्राइव की सूची में प्रदर्शित होंगे। आप डायरेक्टरी में डेटा पढ़ सकते हैं या उसमें लिख सकते हैं (NFS सर्वर पर आपके IP पते को दी गई अनुमतियों के आधार पर)। रीबूट पर NFS डायरेक्टरी को स्वचालित रूप से माउंट करने के लिए, आपको fstab फाइल खोलनी होगी:
# nano /etc/fstabऔर इसमें निम्न लाइन जोड़ें:
192.168.0.100:/backup/nfs/ /backup/ nfs rw,sync,hard,intr 0 0
fstab सेव करने के बाद, आप इसे इस कमांड से लागू कर सकते हैं:
# mount -aइस प्रकार, हमने एक रिमोट NFS स्टोरेज कॉन्फ़िगर और कनेक्ट किया है, जिसका उपयोग विभिन्न होस्ट से शेयर्ड संसाधन तक पारदर्शी नेटवर्क एक्सेस के लिए किया जा सकता है। आप अपने NFS डायरेक्टरी में बैकअप, ISO इमेज फाइलें आदि रख सकते हैं।