CentOS, RedHat और Fedora पर आप रिपॉजिटरी में दिखाई देने पर सुरक्षा अपडेट की स्वचालित स्थापना कॉन्फ़िगर कर सकते हैं। इस लेख में हम बताएंगे कि yum-cron या dnf-automatic का उपयोग करके CentOS और RHEL Linux पर नियमित रूप से सुरक्षा अपडेट की जांच और स्वचालित रूप से इंस्टॉल कैसे करें।
CentOS 7/ RHEL 7 पर Yum-cron के साथ स्वचालित अपडेट कॉन्फ़िगर करना
CentOS 7 या RHEL 7 को स्वचालित रूप से अपडेट करने के लिए, आप yum-cron टूल का उपयोग कर सकते हैं, जिसे yum पैकेज मैनेजर का उपयोग करके इंस्टॉल किया जा सकता है:
# yum install -y yum-cron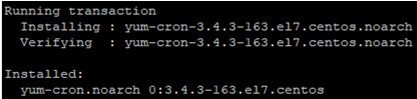
पैकेज इंस्टॉल करने के बाद, कॉन्फ़िगरेशन फाइल संपादित करें:
# nano /etc/yum/yum-cron.confऔर निम्न परिवर्तन करें:
update_cmd = security
update_messages = yes
download_updates = yes
apply_updates = yes
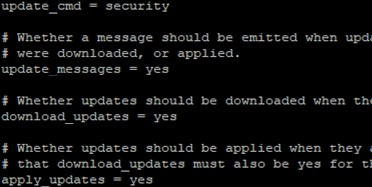
ये पैरामीटर्स का अर्थ है कि सुरक्षा अपडेट स्वचालित रूप से डाउनलोड और इंस्टॉल होने चाहिए। अन्य सभी अपडेट नजरअंदाज किए जाते हैं, और आप उन्हें मैन्युअली इंस्टॉल कर सकते हैं।
आप इन विकल्पों का भी उपयोग कर सकते हैं:
security-severity:Critical — केवल महत्वपूर्ण सुरक्षा अपडेट इंस्टॉल करें;
minimal-security — बग फिक्स और सुरक्षा अपडेट इंस्टॉल करें;
minimal-security-severity:Critical — केवल बग फिक्स और महत्वपूर्ण अपडेट इंस्टॉल करें।
यदि आपके सर्वर पर मेल ट्रांसफर एजेंट (MTA) कॉन्फ़िगर है, तो आप कॉन्फ़िगरेशन फाइल में आपके द्वारा निर्दिष्ट ईमेल पते पर स्वचालित ईमेल सूचनाएं सक्षम कर सकते हैं:
emit_via = email
email_from = server32@localhost
email_to = update_alerts@woshub.com
email_host = smtpgw.woshub.com
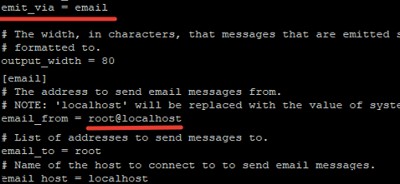
आप स्वचालित अपडेट इंस्टॉलेशन टास्क से कुछ पैकेज को बाहर कर सकते हैं। [base] सेक्शन के exclude फ़ील्ड में पैकेज नाम जोड़ें, उदाहरण के लिए:
exclude= mysql* kernel* php*
कॉन्फ़िगरेशन फाइल में परिवर्तन सेव करें, yum-cron सेवा शुरू करें और इसे स्टार्टअप में जोड़ें:
# systemctl start yum-cron
# systemctl enable yum-cron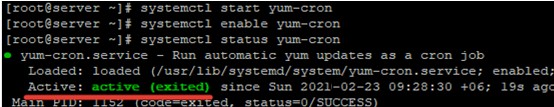
आपको ईमेल द्वारा सुरक्षा अपडेट इंस्टॉलेशन के बारे में जानकारी मिलेगी या आप लॉग फाइल /var/log/yum.log देख सकते हैं। लॉग में समय सही ढंग से प्रदर्शित हो, इसके लिए सुनिश्चित करें कि आपके Linux डिवाइस पर समय एक विश्वसनीय NTP होस्ट के साथ सिंक्रनाइज़ है।
yum-security टूल आपके Linux इंस्टेंस में गायब हो सकता है। इस मामले में, जब आप कमांड चलाने का प्रयास करते हैं तो आपको निम्न त्रुटि प्राप्त हो सकती है:
# yum upgrade --security
Command line error: no such option: --security
समस्या उपयुक्त पैकेज इंस्टॉल करके हल हो जाती है:
# yum install -y yum-securityCentOS 8 या RHEL 8 पर Dnf-automatic के साथ स्वचालित सुरक्षा अपडेट
CentOS 8 और RHEL 8 पर, yum पैकेज मैनेजर को dnf से बदल दिया गया था, और पैकेज इंस्टॉल/अपडेट/हटाने के लिए dnf का उपयोग करने की अनुशंसा की जाती है (हालांकि, yum अभी भी dnf के सिम्बोलिक लिंक के रूप में काम करता है)। सुरक्षा अपडेट की स्वचालित स्थापना कॉन्फ़िगर करने के लिए, dnf-automatic इंस्टॉल करें:
# dnf install -y dnf-automaticयह कमांड चलाने के बाद, dnf-automatic इंस्टॉल हो जाएगा और कुछ पैकेज अपडेट होंगे।
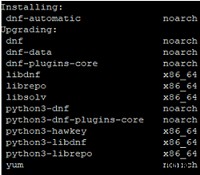
dnf-automatic कॉन्फ़िगरेशन फाइल /etc/dnf/automatic.conf है:
# nano /etc/dnf/automatic.confआपको कॉन्फिग फाइल में कुछ विकल्प बदलने होंगे:
upgrade_type = security
download_updates = yes
apply_updates = yes
emit_via = email
email_from = server2@localhost
ईमेल सूचनाएं प्राप्त करने के लिए, अपना SMTP पता दर्ज करें।
dnf-automatic सेवा चलाएं:
# systemctl start dnf-automatic.timer
# systemctl enable dnf-automatic.timer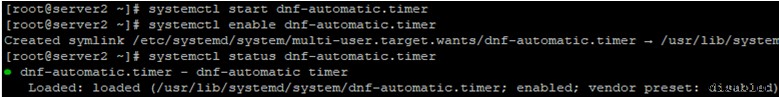
आप इस कमांड का उपयोग करके अपने स्वचालित अपडेट टास्क देख सकते हैं:
# systemctl list-timers *dnf*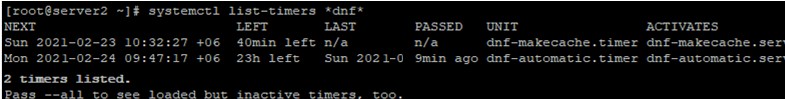
आप ईमेल द्वारा अपडेट लॉग प्राप्त कर सकते हैं या स्थानीय लॉग फाइल /var/log/dnf.rpm.log देख सकते हैं।
स्वचालित अपडेट इंस्टॉलेशन आपके Linux सर्वर की इंटरनेट पर सुरक्षा और सुरक्षा को बढ़ाने की अनुमति देता है, जितनी जल्दी हो सके आपके सॉफ्टवेयर के लिए सुरक्षा अपडेट और बग फिक्स इंस्टॉल करके। ज्यादातर मामलों में, प्रशासक नियंत्रण के बिना प्रोडक्शन सर्वर पर स्वचालित अपडेट इंस्टॉलेशन एक खराब समाधान है। लेकिन कुछ मामलों में, स्वचालित अपडेट महत्वपूर्ण है या सुरक्षा जोखिम अस्थायी सेवा अनुपलब्धता के जोखिम से अधिक हैं।