उपयोगकर्ताओं ने शिकायत करना शुरू कर दिया कि जब वे मानक RD क्लाइंट (mstsc.exe) का उपयोग करके Windows Server 2008 R2 पर चल रहे RDS (रिमोट डेस्कटॉप सर्वर) फार्म से कनेक्ट करने का प्रयास करते हैं, तो उन्हें अक्सर एक त्रुटि मिलती है:
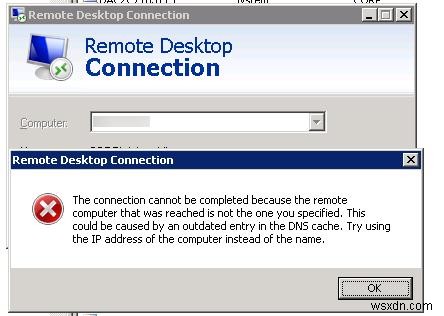
कनेक्शन पूरा नहीं किया जा सकता क्योंकि पहुंचा गया रिमोट कंप्यूटर वह नहीं है जिसे आपने निर्दिष्ट किया था। यह DNS कैश में पुरानी प्रविष्टि के कारण हो सकता है। कंप्यूटर के नाम के बजाय उसके IP पते का उपयोग करने का प्रयास करें।
RDS फार्म का कॉन्फ़िगरेशन: 3 सर्वर Windows Server 2008 R2 पर चल रहे हैं जिनमें RD कनेक्शन ब्रोकर का उपयोग टर्मिनल्स के बीच वर्कलोड वितरित करने और वर्तमान सत्रों से पुनः कनेक्ट करने के लिए किया जाता है। तथ्य यह है कि त्रुटि समय-समय पर होती है, यह सुझाव देता था कि फार्म के सर्वरों में से एक के साथ कोई समस्या थी। क्रमिक खोज के माध्यम से, समस्या सर्वर मिला और हमने उसके IP पते का उपयोग करके उसके डेस्कटॉप से रिमोट रूप से कनेक्ट किया।
एहतियात के तौर पर, मैंने DNS में सर्वर रिकॉर्ड पंजीकरण फिर से चलाया:
ipconfig /registerdns
और कुछ मिनटों में क्लाइंट पर स्थानीय DNS कैश रीसेट किया:
ipconfig /flushdns
लेकिन इससे मदद नहीं मिली। सर्वर के साथ कोई अन्य समस्या नहीं थी, इसलिए मुझे Microsoft नॉलेज बेस में एक लेख का उपयोग करना पड़ा: https://support.microsoft.com/ru-ru/kb/2493594 (RDP connection to Remote Desktop server running Windows Server 2008 R2 may fail with message ‘The Local Security Authority cannot be contacted’)।
लेख में समाधान ने RDP कनेक्शन को एन्क्रिप्ट करने के लिए उपयोग किए जाने वाले प्रोटोकॉल के स्तर को SSL (TLS 1.0 प्रमाणीकरण के लिए उपयोग किया जाता है) से RDP सिक्योरिटी लेयर (एकीकृत और कम सुरक्षित RDP एन्क्रिप्शन) तक कम करने की पेशकश की।
नोट. यह सेटिंग Remote Desktop Session Host Configuration -> Microsoft RDP 7.1 -> Properties -> Security Layer में स्थित है।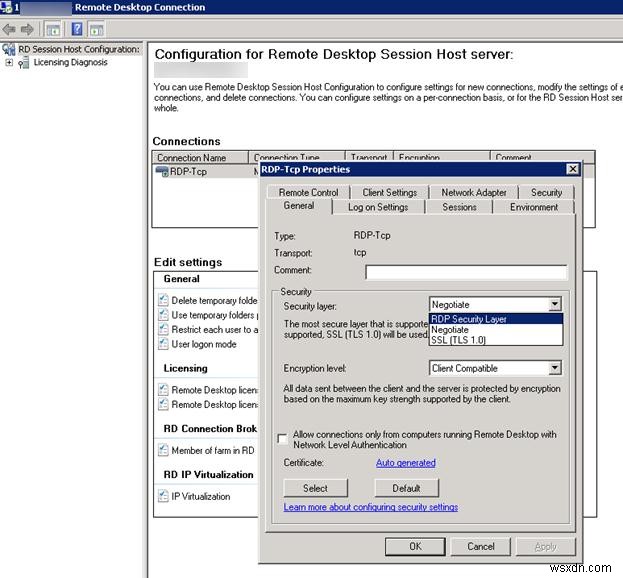
लेकिन हमारे कॉन्फ़िगरेशन में, Negotiate मेथड का उपयोग किया जाता है जो TLS से RDP सिक्योरिटी लेयर पर स्वचालित स्विचिंग का उपयोग करता है यदि क्लाइंट पहली विधि का समर्थन नहीं करता है।
पूरी तरह से संयोग से, मैंने देखा कि समस्या सर्वर पर समय डोमेन कंट्रोलर समय से भिन्न है। वास्तव में, यह पता चला कि यह सर्वर (एक वर्चुअल) VMWare ESXi होस्ट पर स्थित था जिसका समय गलत था, और VMWare Tools सेटिंग्स में होस्ट हाइपरवाइजर के साथ समय सिंक्रनाइज़ेशन का विकल्प (वर्चुअल मशीन और ESX सर्वर के बीच समय सिंक्रनाइज़ेशन) सक्षम था।
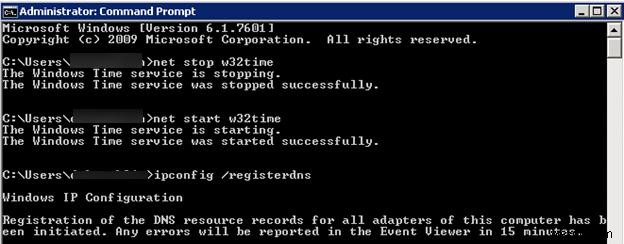
मुझे ESXi सिंक्रनाइज़ेशन को अक्षम करना पड़ा और Windows Time Service को पुनरारंभ करके DC के साथ समय सिंक्रनाइज़ करना पड़ा।
net stop w32time
net start w32time
उसके बाद, उपयोगकर्ता RDS फार्म के सभी सर्वरों से बिना किसी त्रुटि के कनेक्ट कर सके।
नोट. त्रुटि "This could be caused by an outdated entry in the DNS cache" भी दिखाई देती है यदि आप RDS फार्म में विशिष्ट सर्वर से उसके नाम से कनेक्ट करने का प्रयास करते हैं। इस मामले में, कनेक्शन ब्रोकर क्लाइंट को दूसरे RD होस्ट (दूसरे DNS नाम और IP पते के साथ) पर रीडायरेक्ट कर सकता है, जिसके परिणामस्वरूप निर्दिष्ट पते और सर्वर के पते के बीच विसंगति होती है, और प्रमाणीकरण प्रयास के बाद क्लाइंट त्रुटि लौटाता है। इसलिए हमेशा कनेक्ट करने के लिए RD फार्म नाम निर्दिष्ट करें।