Windows Server 2008 (Vista) में एक नई सुविधा आई जो सिस्टम लॉग में किसी भी इवेंट के लिए Windows शेड्यूलर टास्क को संलग्न करने की अनुमति देती है। इस सुविधा का उपयोग करके, एक एडमिनिस्ट्रेटर किसी भी Windows इवेंट के लिए एक विशिष्ट स्क्रिप्ट या ईमेल अलर्ट भेजने का कार्य असाइन कर सकता है। आइए इस सुविधा पर विस्तार से विचार करें।
जब कुछ Windows इवेंट्स होते हैं तो टास्क चलाना टास्क शेड्यूलर और इवेंट व्यूअर के घनिष्ठ एकीकरण पर आधारित है। आप इवेंट व्यूअर कंसोल में सीधे किसी भी Windows इवेंट के लिए किसी भी शेड्यूलर टास्क को असाइन कर सकते हैं। इवेंट के प्रतिक्रिया के रूप में, टास्क शेड्यूलर एक स्क्रिप्ट चला सकता है या किसी एडमिनिस्ट्रेटर (या किसी अन्य उपयोगकर्ता) को ईमेल नोटिफिकेशन भेज सकता है।
मान लीजिए, हमारा कार्य एक एक्टिव डायरेक्टरी उपयोगकर्ता खाते के लॉकआउट के बारे में सुरक्षा एडमिनिस्ट्रेटर को सूचित करना है।
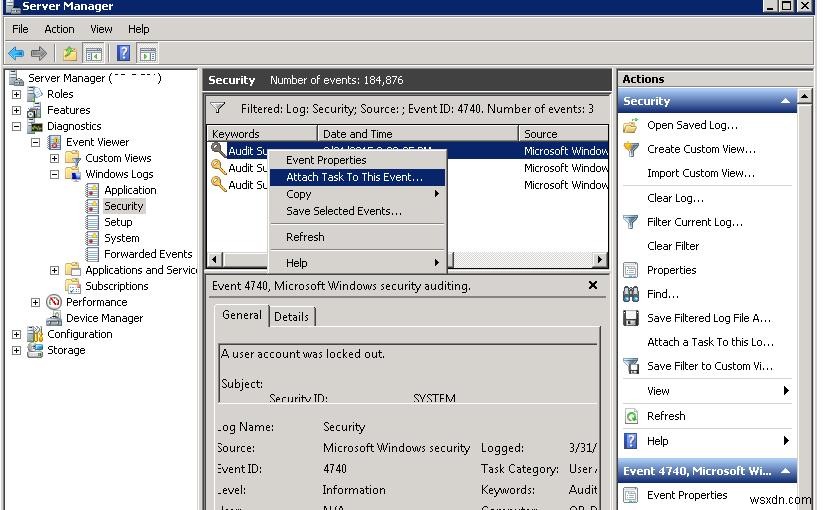
टिप. हमने इस इवेंट को उदाहरण के लिए चुना है। वास्तव में, इस सुविधा को लागू करने का दायरा काफी व्यापक है। ये Windows सर्विस स्टॉप के नोटिफिकेशन, Exchange बैकअप पूरा होने के बाद ऐप चलाना, एक्टिव डायरेक्टरी सुरक्षा समूहों में परिवर्तन के नोटिफिकेशन, या कुछ डायरेक्टरी या फाइलों में परिवर्तन आदि हो सकते हैं।एक AD उपयोगकर्ता खाते के लॉकआउट का इवेंट डोमेन कंट्रोलर पर सिक्योरिटी लॉग में रजिस्टर होता है। लॉकआउट का इवेंट ID 4740 है। Windows इवेंट व्यूअर खोलें (Event Viewer — eventvwr.msc) और इस इवेंट को खोजें। इस पर राइट-क्लिक करें और Attach Task To This Event चुनें।
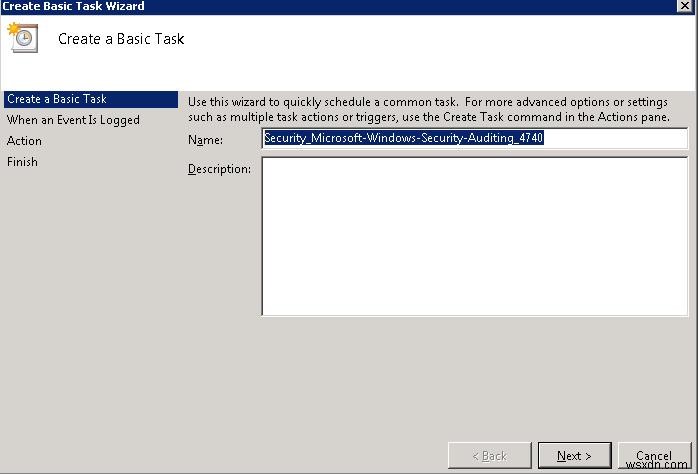
क्रिएट बेसिक टास्क विज़ार्ड लॉन्च होता है। विज़ार्ड टास्क नाम निर्दिष्ट करने के लिए कहता है। यह स्वचालित रूप से उत्पन्न होता है — Security_Microsoft-Windows-Security-Auditing_4740 और यह हमारे लिए ठीक है।
अगले चरण में इवेंट लॉग का प्रकार, स्रोत और इवेंट ID निर्दिष्ट किया जाता है। (इस चरण में सभी फ़ील्ड स्वचालित रूप से भरे जाते हैं और संपादन योग्य नहीं हैं।)
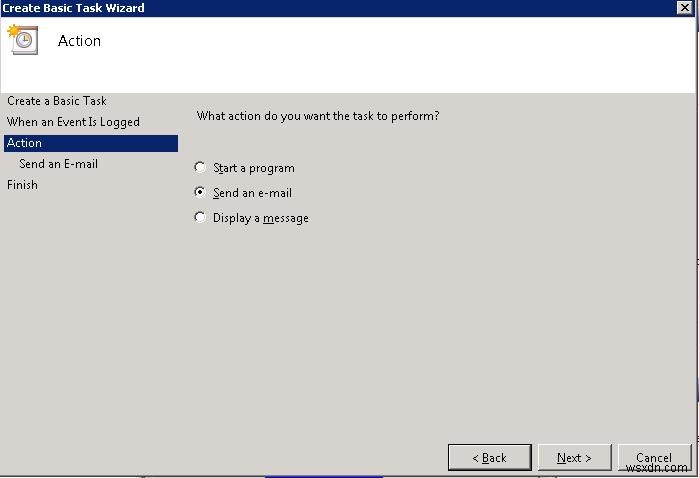
फिर आपको इवेंट के प्रतिक्रिया का प्रकार चुनने के लिए कहा जाता है। निम्न प्रतिक्रियाएँ उपलब्ध हैं:
- प्रोग्राम शुरू करें
- ईमेल भेजें
- संदेश प्रदर्शित करें
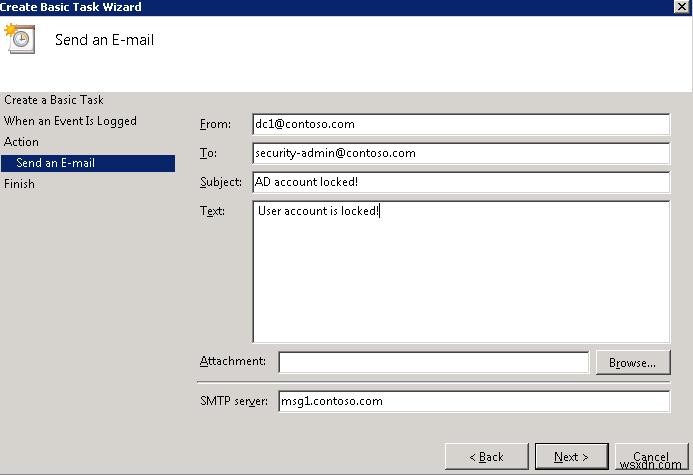
हम ईमेल नोटिफिकेशन चुनते हैं। प्रेषक, प्राप्तकर्ता, SMTP सर्वर पता, विषय और ईमेल का टेक्स्ट निर्दिष्ट करें।
विज़ार्ड के अंतिम चरण में, आप ट्रिगर सेटिंग्स देख सकते हैं। परिणामस्वरूप, इवेंट 4740 से जुड़ा एक नया टास्क टास्क शेड्यूलर में दिखाई देता है। एडमिनिस्ट्रेटिव टूल्स में टास्क शेड्यूलर कंसोल खोलें। नया टास्क टास्क शेड्यूलर लाइब्रेरी -> इवेंट व्यूअर टास्क में पाया जा सकता है।
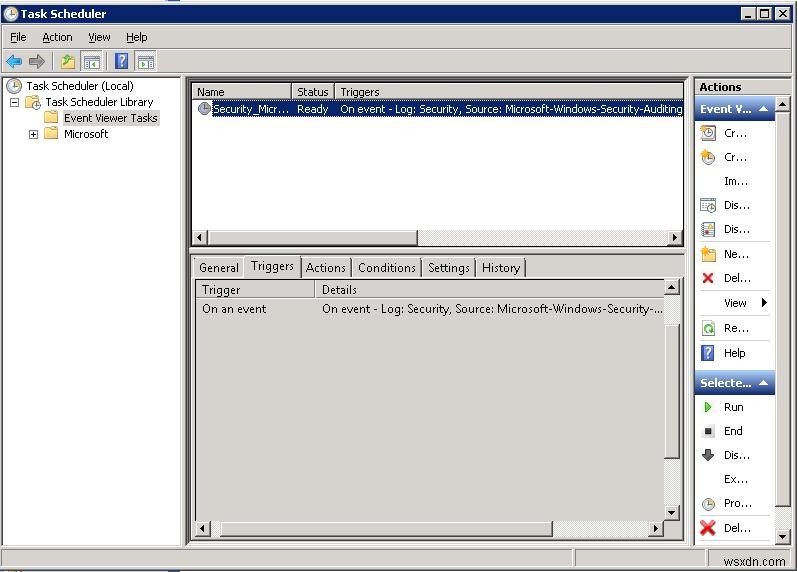
यहाँ आप इवेंट ट्रिगर सेटिंग्स भी बदल सकते हैं और प्रतिक्रिया का परीक्षण करने के लिए इसे बाध्य कर सकते हैं। 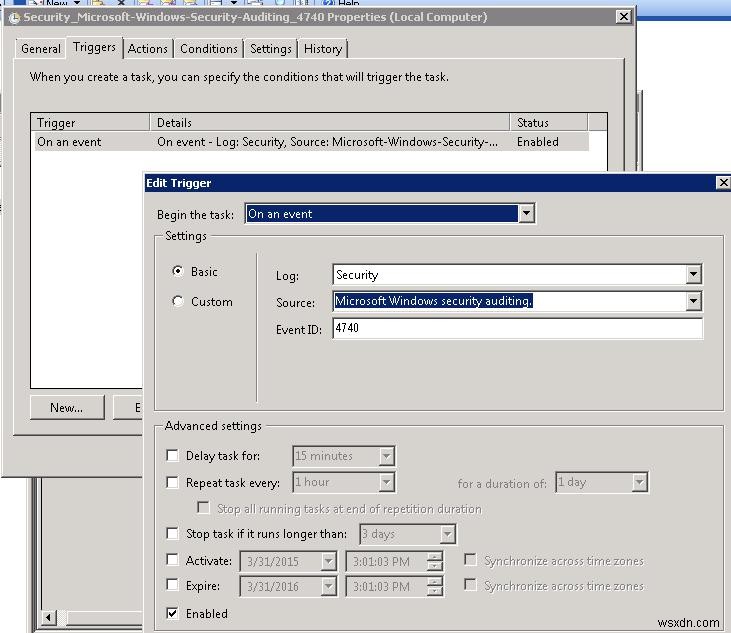
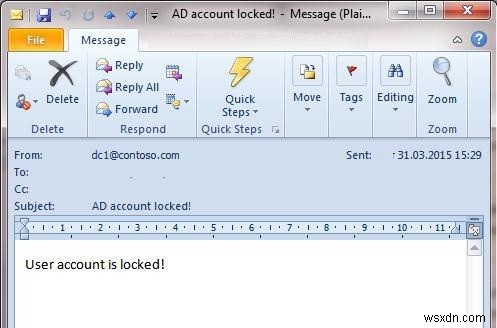
ट्रिगर सक्रिय हो जाता है। जब कोई AD खाता लॉक होता है, तो एक नोटिफिकेशन पत्र निर्दिष्ट ईमेल पते पर भेजा जाएगा।
eventtriggers /create /TR “Lock Account” /TK “C:\WINDOWS\system32\windowspowershell\v1.0\powershell.exe c:\script\SendEmailAlert.ps1″ /L Security /EID 4740
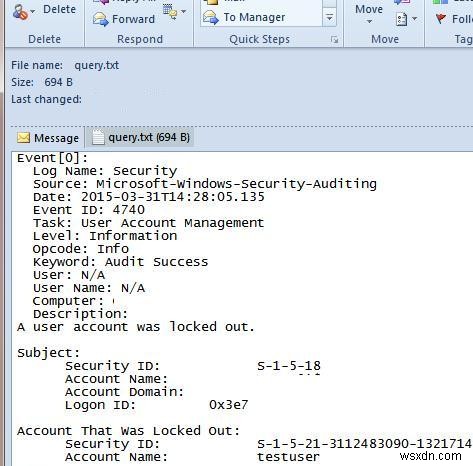
यह नोटिफिकेशन बहुत जानकारीपूर्ण नहीं है, और इवेंट विवरण देखने के लिए आपको इवेंट व्यूअर खोलना होगा। आइए इवेंट लॉग से डेटा को ईमेल में संलग्न करने का प्रयास करें। किसी भी इवेंट के बारे में Windows लॉग से जानकारी प्राप्त करने के लिए यूटिलिटी wevtutil का उपयोग किया जा सकता है। इसलिए, सिक्योरिटी लॉग से अंतिम 4740 इवेंट के बारे में जानकारी प्राप्त करने के लिए, आपको निम्न चलाना होगा:
wevtutil qe Security /q:"*[System[(EventID=4740)]]" /f:text /rd:true /c:1
दो लाइनों से मिलकर एक स्क्रिप्ट (query.cmd) बनाएँ: पहली लाइन अंतिम लॉग फ़ाइल को हटाती है, और दूसरी लॉग से अंतिम इवेंट प्राप्त करती है और इसे लॉग फ़ाइल में सेव करती है:
del c:\script\query.txt
 wevtutil qe Security /q:"*[System[(EventID=4740)]]" /f:text /rd:true /c:1 > c:\script\query.txt
अब आपको पहले बनाए गए ट्रिगर की सेटिंग्स खोलनी होगी। Actions टैब में, एक नया एक्शन जोड़ें — स्क्रिप्ट query.cmd शुरू करें। फिर आपको एक्शन का क्रम बदलने की आवश्यकता है, इसे दाईं ओर तीर बटन का उपयोग करके सूची के शीर्ष पर ले जाएँ। (स्क्रिप्ट पहले निष्पादित होनी चाहिए)।
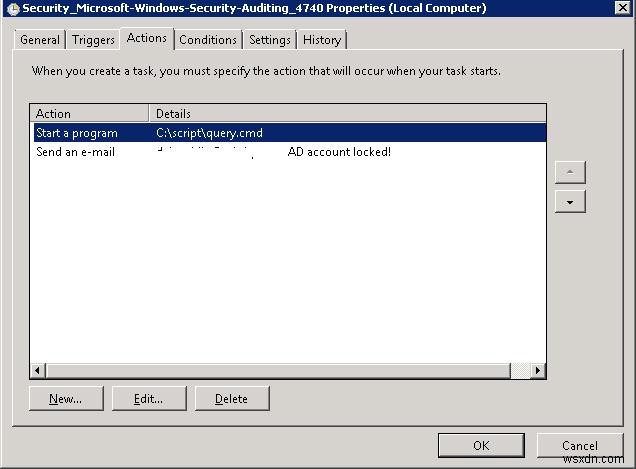
फिर दूसरे एक्शन को संपादित करें — ईमेल भेजना — पत्र में अटैचमेंट के रूप में c:\script\query.txt चुनकर।
नोट. हमारे उदाहरण में, टास्क को ठीक से काम करने के लिए, आपको इसे उच्च विशेषाधिकारों के साथ चलाना होगा। ऐसा करने के लिए, सेटिंग्स में Run with highest privileges चेक करें।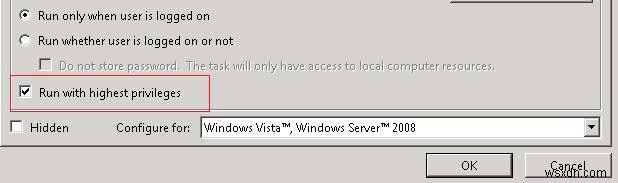
आइए टास्क का फिर से परीक्षण करें। अब एडमिनिस्ट्रेटर को ईमेल द्वारा अटैचमेंट के साथ नोटिफिकेशन प्राप्त होगा, जिसमें खाता नाम, लॉकआउट समय और अन्य उपयोगी जानकारी का डेटा होगा।
सिस्टम लॉग में इवेंट्स के लिए शेड्यूलर टास्क बांधना Windows Server 2008 / Vista से सभी Windows संस्करणों में काम करता है। यह सुविधा कुछ सर्वर मुद्दों के बारे में एडमिनिस्ट्रेटर को जल्दी से अलर्ट करने और उन्हें हल करने की अनुमति देती है।
नोट. Windows Server 2012 R2 में टास्क शेड्यूलर ईमेल भेजने का समर्थन नहीं करता (डिप्रिकेटेड)।इस उद्देश्य के लिए बेहतर है PowerShell 3.0 का उपयोग करें — Send-MailMessage।