इस लेख में हम विचार करेंगे कि Active Directory में FSMO भूमिकाओं वाले डोमेन कंट्रोलर कैसे ढूंढें, एक या अधिक FSMO भूमिकाओं को किसी अन्य (अतिरिक्त/द्वितीयक) डोमेन कंट्रोलर पर कैसे स्थानांतरित करें और FSMO भूमिकाओं को कैसे जब्त करें यदि FSMO भूमिका स्वामी डोमेन कंट्रोलर की विफलता होती है।
Active Directory डोमेन में FSMO भूमिकाओं को समझना
Active Directory डोमेन में FSMO (Flexible Single Master Operation) भूमिकाएं क्या हैं? आप Active Directory में अधिकांश मानक ऑपरेशन (जैसे नए उपयोगकर्ता खाते और सुरक्षा समूह बनाना या कंप्यूटर को डोमेन में जोड़ना) किसी भी डोमेन कंट्रोलर पर कर सकते हैं। AD प्रतिकृति सेवा इन परिवर्तनों को AD डायरेक्टरी में वितरित करने के लिए जिम्मेदार है। विभिन्न संघर्ष (उदाहरण के लिए, कई डोमेन कंट्रोलर पर एक साथ उपयोगकर्ता खाते का नाम बदलना) एक सरल सिद्धांत का उपयोग करके हल किए जाते हैं — अंतिम सही है। हालांकि, कई ऑपरेशन हैं जिनके दौरान संघर्ष अस्वीकार्य है (उदाहरण के लिए, जब नया चाइल्ड डोमेन/फॉरेस्ट बनाना, AD स्कीमा बदलना, आदि)। उन ऑपरेशंस को करने के लिए जिन्हें विशिष्टता की आवश्यकता होती है, आपको FSMO भूमिकाओं वाले डोमेन कंट्रोलर की आवश्यकता होती है। FSMO भूमिकाओं का मुख्य कार्य ऐसे संघर्षों को रोकना है।
Active Directory डोमेन में पांच FSMO भूमिकाएं हो सकती हैं।
दो भूमिकाएं AD फॉरेस्ट के लिए अद्वितीय हैं:
- स्कीमा मास्टर Active Directory स्कीमा में परिवर्तन करने के लिए जिम्मेदार है (उदाहरण के लिए,
adprep /forestprepकमांड का उपयोग करके AD स्कीमा का विस्तार करते समय); - डोमेन नेमिंग मास्टर आपके AD फॉरेस्ट में बनाए गए सभी डोमेन और एप्लिकेशन पार्टीशन के लिए अद्वितीय नाम प्रदान करता है (इसे प्रबंधित करने के लिए आपको "Enterprise admins" विशेषाधिकारों की आवश्यकता होती है)।
और प्रत्येक डोमेन के लिए तीन भूमिकाएं हैं (उन्हें प्रबंधित करने के लिए, आपका खाता "Domain Admins" समूह का सदस्य होना चाहिए):
- PDC एमुलेटर आपके Windows नेटवर्क में मुख्य ब्राउज़र है (Domain Master Browser नेटवर्क वातावरण में कंप्यूटर दिखाने के लिए उपयोग किया जाता है), यह गलत पासवर्ड दर्ज करते समय उपयोगकर्ता लॉकआउट को ट्रैक करता है, यह आपके डोमेन में मुख्य NTP सर्वर है, यह Windows 2000/NT चलाने वाले क्लाइंट्स के साथ संगतता प्रदान करने के लिए उपयोग किया जाता है, यह DFS रूट सर्वर द्वारा नेमस्पेस जानकारी अपडेट करने के लिए उपयोग किया जाता है;
- इन्फ्रास्ट्रक्चर मास्टर क्रॉस-डोमेन ऑब्जेक्ट लिंक अपडेट करने के लिए जिम्मेदार है; और
adprep /domainprepकमांड इस पर चलाई जाती है; - RID मास्टर — सर्वर अन्य डोमेन कंट्रोलर को RIDs (500 टुकड़ों के पैक में) वितरित करता है ताकि अद्वितीय ऑब्जेक्ट पहचानकर्ता (SIDs) बनाए जा सकें।
डोमेन में FSMO भूमिका स्वामियों की सूची कैसे देखें?
आप कैसे पता लगा सकते हैं कि आपके Active Directory डोमेन में कौन से डोमेन कंट्रोलर FSMO भूमिका धारक हैं?
डोमेन में सभी FSMO भूमिका स्वामियों को ढूंढने के लिए, कमांड चलाएं:
netdom query fsmo
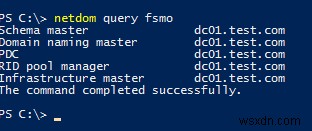
Schema master dc01.test.com Domain naming master dc01.test.com PDC dc01.test.com RID pool manager dc01.test.com Infrastructure master dc01.test.com
आप किसी अन्य डोमेन के लिए FSMO भूमिकाएं देख सकते हैं:
netdom query fsmo /domain:woshub.com
इस उदाहरण में आप देख सकते हैं कि सभी FSMO भूमिकाएं DC01 पर स्थित हैं। नए AD फॉरेस्ट (डोमेन) को तैनात करते समय, सभी FSMO भूमिकाएं पहले DC पर रखी जाती हैं। RODC को छोड़कर कोई भी डोमेन कंट्रोलर किसी भी FSMO भूमिका का धारक हो सकता है। तदनुसार, डोमेन एडमिनिस्ट्रेटर किसी भी FSMO भूमिका को किसी अन्य डोमेन कंट्रोलर पर स्थानांतरित कर सकता है।
आप PowerShell का उपयोग करके RSAT Active Directory मॉड्यूल इंस्टॉल होने पर Get-ADDomainController cmdlet का उपयोग करके अपने डोमेन में FSMO भूमिकाओं के बारे में जानकारी प्राप्त कर सकते हैं:
Get-ADDomainController -Filter * | Select-Object Name, Domain, Forest, OperationMasterRoles |Where-Object {$_.OperationMasterRoles}
या आप फॉरेस्ट या डोमेन स्तर की FSMO भूमिकाओं को इस प्रकार देख सकते हैं:
Get-ADDomain | Select-Object InfrastructureMaster, RIDMaster, PDCEmulator
 Get-ADForest | Select-Object DomainNamingMaster, SchemaMaster
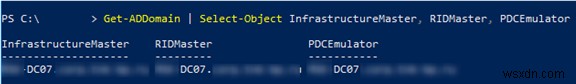
यहां डोमेन में FSMO भूमिका प्लेसमेंट के लिए सामान्य Microsoft सिफारिशें दी गई हैं:
- फॉरेस्ट स्तर की भूमिकाओं (स्कीमा मास्टर और डोमेन नेमिंग मास्टर) को रूट डोमेन पर रखें जो एक ही समय में ग्लोबल कैटलॉग सर्वर हो;
- उपयुक्त प्रदर्शन वाले एक डोमेन कंट्रोलर पर सभी तीन डोमेन FSMO भूमिकाएं रखें;
- सभी फॉरेस्ट DCs ग्लोबल कैटलॉग सर्वर होने चाहिए क्योंकि यह AD विश्वसनीयता और प्रदर्शन में सुधार करता है। तब इन्फ्रास्ट्रक्चर मास्टर भूमिका वास्तव में आवश्यक नहीं है। यदि आपके पास ग्लोबल कैटलॉग भूमिका के बिना DC है, तो इन्फ्रास्ट्रक्चर मास्टर भूमिका उस पर रखें।
- FSMO भूमिका स्वामी DCs पर कोई अन्य कार्य न रखें।
आप Active Directory में FSMO भूमिकाओं को कई विधियों का उपयोग करके स्थानांतरित कर सकते हैं: AD MMC ग्राफिक स्नैप-इन, ntdsutil.exe या PowerShell का उपयोग करके। FSMO भूमिकाओं को स्थानांतरित करना आपके AD इन्फ्रास्ट्रक्चर को ऑप्टिमाइज़ करते समय प्रासंगिक होता है, या FSMO भूमिका रखने वाले DC को विनाशकारी हार्डवेयर/सॉफ़्टवेयर विफलता का सामना करना पड़ा है। FSMO भूमिकाओं को स्थानांतरित करने के दो तरीके हैं: स्थानांतरण (जब दोनों DCs उपलब्ध हों) या जब्ती (जब FSMO भूमिका वाला DC उपलब्ध नहीं है या टूट गया है)।
PowerShell के साथ FSMO भूमिकाओं को कैसे स्थानांतरित करें?
डोमेन में FSMO भूमिकाओं को स्थानांतरित करने का सबसे आसान और तेज़ तरीका Move-ADDirectoryServerOperationMasterRole PowerShell cmdlet का उपयोग करना है।
आप एक या अधिक FSMO भूमिकाओं को एक साथ निर्दिष्ट DC पर स्थानांतरित कर सकते हैं। निम्न कमांड दो भूमिकाओं को DC02 पर ले जाएगी:
Move-ADDirectoryServerOperationMasterRole -Identity dc03 -OperationMasterRole PDCEmulator, RIDMaster
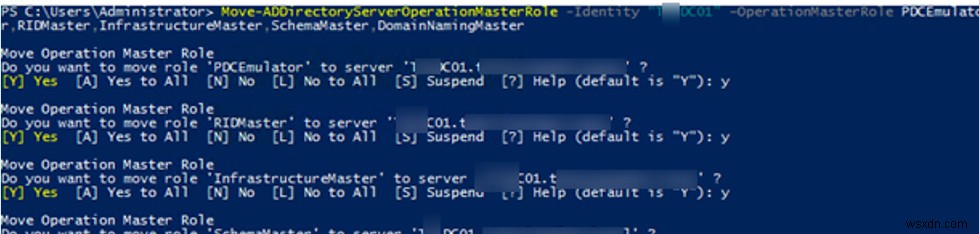
OperationMasterRole आर्गुमेंट में, आप निम्न तालिका के अनुसार FSMO भूमिका का नाम या उसका इंडेक्स निर्दिष्ट कर सकते हैं:
| PDCEmulator | 0 |
| RIDMaster | 1 |
| InfrastructureMaster | 2 |
| SchemaMaster | 3 |
| DomainNamingMaster | 4 |
पिछली कमांड का संक्षिप्त रूप इस तरह दिखता है:
Move-ADDirectoryServerOperationMasterRole -Identity dc02 -OperationMasterRole 0,1
सभी FSMO भूमिकाओं को एक साथ अतिरिक्त डोमेन कंट्रोलर पर स्थानांतरित करने के लिए, यह कमांड चलाएं:
Move-ADDirectoryServerOperationMasterRole -Identity dc03 -OperationMasterRole 0,1,2,3,4
Active Directory ग्राफिक स्नैप-इन का उपयोग करके FSMO भूमिकाओं को स्थानांतरित करना
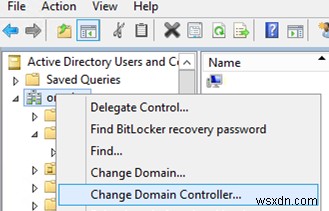
FSMO भूमिकाओं को स्थानांतरित करने के लिए, आप मानक Active Directory ग्राफिक स्नैप-इन का उपयोग कर सकते हैं। स्थानांतरण ऑपरेशन को FSMO भूमिका वाले DC पर करना बेहतर है। यदि सर्वर स्थानीय कंसोल उपलब्ध नहीं है, तो MMC स्नैप-इन में Change Domain Controller विकल्प का उपयोग करें और डोमेन कंट्रोलर चुनें।
RID मास्टर, PDC एमुलेटर और इन्फ्रास्ट्रक्चर मास्टर भूमिकाओं को कैसे स्थानांतरित करें?
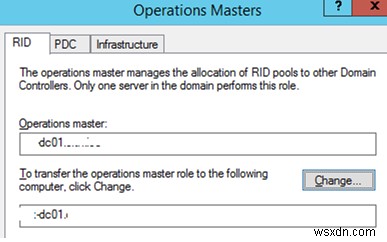
डोमेन-स्तरीय भूमिकाओं (RID, PDC, इन्फ्रास्ट्रक्चर मास्टर) को स्थानांतरित करने के लिए, Active Directory Users and Computers (DSA.msc) कंसोल का उपयोग किया जाता है।
- Active Directory Users and Computers (ADUC) स्नैप-इन खोलें;
- अपने डोमेन नाम पर राइट-क्लिक करें और Operations Master चुनें;
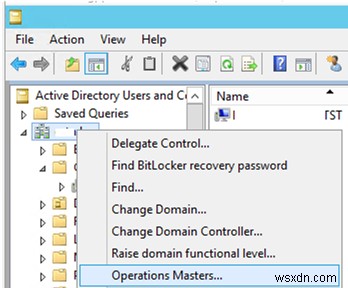
- तीन टैब (RID, PDC, इन्फ्रास्ट्रक्चर) वाली एक विंडो दिखाई देती है। संबंधित भूमिकाओं को नए FSMO स्वामी निर्दिष्ट करके और Change बटन पर क्लिक करके स्थानांतरित करने के लिए इन टैब का उपयोग करें।
स्कीमा मास्टर भूमिका को कैसे स्थानांतरित करें?
फॉरेस्ट-स्तरीय स्कीमा मास्टर FSMO को स्थानांतरित करने के लिए, Active Directory Schema स्नैप-इन का उपयोग किया जाता है।
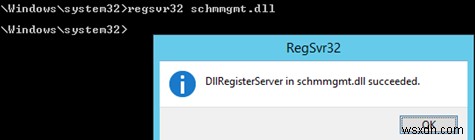
- स्नैप-इन शुरू करने से पहले, कमांड प्रॉम्प्ट में
regsvr32 schmmgmt.dllचलाकर schmmgmt.dll लाइब्रेरी रजिस्टर करें;
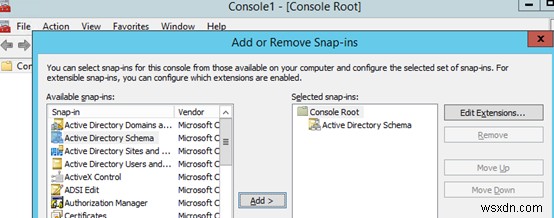
- कमांड प्रॉम्प्ट में MMC टाइप करके MMC कंसोल खोलें;
- मेनू से File → Add/Remove snap-in चुनें और Active Directory Schema कंसोल जोड़ें;
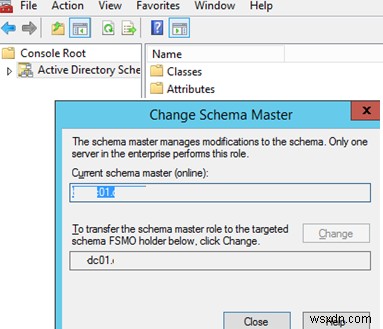
- कंसोल रूट (Active Directory Schema) पर राइट-क्लिक करें और Operations Master चुनें;
- वह डोमेन कंट्रोलर नाम दर्ज करें जिसे आप स्कीमा मास्टर भूमिका स्थानांतरित करना चाहते हैं, फिर Change और OK पर क्लिक करें। यदि बटन उपलब्ध नहीं है, तो सुनिश्चित करें कि आपका खाता Schema admins समूह का सदस्य है।
डोमेन नेमिंग मास्टर FSMO को कैसे स्थानांतरित करें?
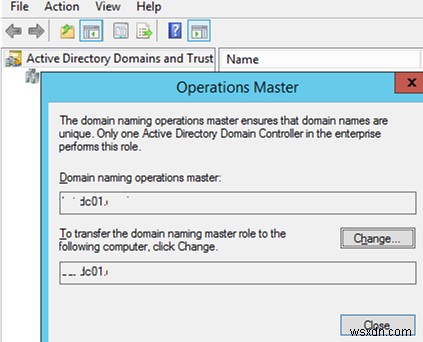
- डोमेन नेमिंग मास्टर FSMO भूमिका स्थानांतरित करने के लिए, Active Directory Domains and Trusts कंसोल खोलें;
- अपने डोमेन नाम पर राइट-क्लिक करें और Operations Master चुनें;
- Change पर क्लिक करें, डोमेन कंट्रोलर का नाम दर्ज करें और OK पर क्लिक करें।
कमांड प्रॉम्प्ट से FSMO भूमिकाओं को स्थानांतरित करने के लिए Ntdsutil.exe का उपयोग करना
महत्वपूर्ण. ntdsutil.exe टूल का सावधानीपूर्वक उपयोग करें और सुनिश्चित करें कि आप जानते हैं कि आप क्या कर रहे हैं अन्यथा आप अपने Active Directory डोमेन को तोड़ सकते हैं!
- अपने डोमेन कंट्रोलर पर कमांड प्रॉम्प्ट चलाएं और चलाएं:
ntdsutil - यह कमांड दर्ज करें:
roles - फिर:
connections - फिर आपको उस DC से कनेक्ट करना होगा जिसे आप FSMO भूमिकाएं स्थानांतरित करना चाहते हैं। ऐसा करने के लिए, दर्ज करें:
connect to server <servername> qटाइप करें और Enter दबाएं;- FSMO भूमिका स्थानांतरित करने के लिए, इस कमांड का उपयोग करें:
transfer <role>, जहां <role> वह भूमिका है जिसे आप स्थानांतरित करना चाहते हैं। उदाहरण:transfer schema master,transfer RID, आदि;
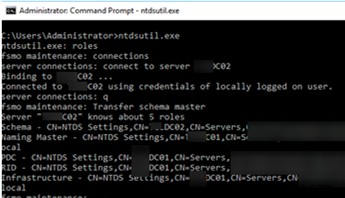
- FSMO भूमिका स्थानांतरण की पुष्टि करें;
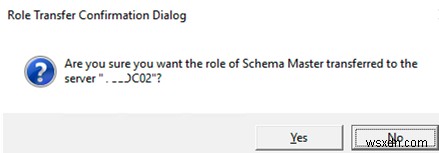
- जब यह हो जाए, तो ntdsutil.exe से बाहर निकलने के लिए
qदबाएं और फिर Enter; - डोमेन कंट्रोलर को पुनरारंभ करें।
AD FSMO भूमिकाओं को जब्त करना
यदि FSMO भूमिकाओं में से एक वाला DC टूट गया है (और रिकवर नहीं किया जा सकता) या लंबे समय तक अनुपलब्ध है, तो आप उसकी किसी भी भूमिका को जबरन जब्त कर सकते हैं। हालांकि, यह सुनिश्चित करना बहुत महत्वपूर्ण है कि जिस सर्वर से आप भूमिका जब्त करते हैं वह कभी भी नेटवर्क में प्रकट न हो यदि आप AD के साथ कोई नई समस्या नहीं चाहते (भले ही आप बाद में DC को बैकअप से रिस्टोर करें)। यदि आप टूटे हुए DC को डोमेन में वापस करना चाहते हैं, तो एकमात्र सही तरीका है इसे AD से कंप्यूटर अकाउंट हटाना, नए होस्टनेम के साथ क्लीन Windows इंस्टॉल करना, ADDS भूमिका इंस्टॉल करना और सर्वर को डोमेन कंट्रोलर के रूप में प्रमोट करना।
आप PowerShell या NTDSUtil का उपयोग करके FSMO भूमिकाओं को जब्त कर सकते हैं।
FSMO भूमिका को जब्त करने का सबसे आसान तरीका PowerShell के माध्यम से है। ऐसा करने के लिए, वही Move-ADDirectoryServerOperationMasterRole cmdlet उपयोग किया जाता है, लेकिन इसमें –Force पैरामीटर जोड़ा जाता है।
उदाहरण के लिए, PDCEmulator भूमिका को जब्त करने और इसे DC02 पर जबरन स्थानांतरित करने के लिए, कमांड चलाएं:
Move-ADDirectoryServerOperationMasterRole -Identity DC2 -OperationMasterRole PDCEmulator –Force
आप ntdsutil.exe का उपयोग करके FSMO भूमिकाओं को अपने DC02 सर्वर पर भी जब्त कर सकते हैं। भूमिका जब्ती सामान्य स्थानांतरण के समान है। निम्न कमांड का उपयोग करें:
ntdsutil
 roles
 connections
connect to server DC02 (वह सर्वर जिसे आप भूमिका स्थानांतरित कर रहे हैं)
quit
विभिन्न FSMO भूमिकाओं को जब्त करने के लिए, इन कमांड का उपयोग करें:
seize schema master
 seize naming master
 seize rid master
 seize pdc
 seize infrastructure master
 quit